
 #1
Инструменты для тестирования и реализации механизмов аутентификации (например, MFA, SSO) и политик авторизации.
Рекомендация Kitploit
 darrocarocatest-sys/pv2-victim
authz research - покрытие исправления CVE-2026-3306
 cybersentinel321/cve-2023-22515-lab
Практическая лаборатория по безопасности, демонстрирующая CVE-2023-22515 — Atlassian Confluence Authentication Bypass, с использованием…
 aliyabuz25/cve-2025-49173
Исследование безопасности — PoC для локального повышения привилегий до root в macOS Mavericks 10.9.
 kl4v3/axiom-protocol
Цель Axiom — предоставить полностью анонимную, децентрализованную и устойчивую к цензуре платформу социальных сетей. Для этого архитектура строго…
 metasploit403/cve-2025-29927-lab
Преднамеренно уязвимое приложение Next.js, демонстрирующее CVE-2025-29927 (обход аутентификации на основе middleware) для обучения и практики bug…
 xitexploiter96-dot/cve-2025-23419
Python-инструмент для тестирования эксплойтов повторного использования TLS-сессий, который проверяет уязвимости обхода аутентификации на неправильно…
 sudo-wp/sudowp-crowdsignal-forms
Форк Crowdsignal Forms с усиленной безопасностью. Исправляет CVE-2025-69015 (нарушенный контроль доступа), модернизирует для PHP 8.2+ и обеспечивает…
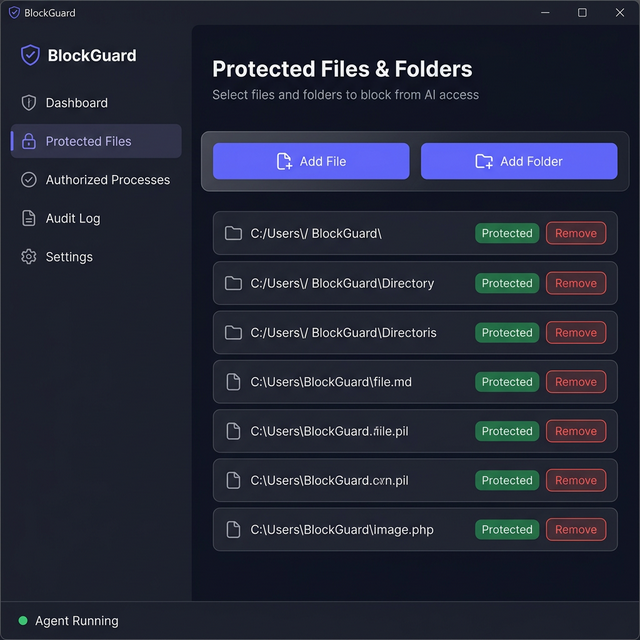 m2l33k/blockguard
BlockGuard — это агент предотвращения потери данных (DLP) для Windows, который перехватывает и контролирует доступ к файлам на уровне процессов. Он…
 zf-tm/cve-2026-29000
PoC уязвимости CVE-2026-29000
 eqstlab/cve-2025-26788
Strongkey FIDO Server обход авторизации
 sdrtba/cve-2025-29927
Набор инструментов для доказательства концепции и массового сканирования CVE-2025-29927 — обхода авторизации в промежуточном ПО Next.js с помощью…
 0xdtc/crushftp-auth-bypass-cve-2025-31161
Эксплойт для обхода аутентификации CrushFTP CVE-2025-31161: обнаруживает уязвимые цели, перечисляет пользователей и создает несанкционированные…
 zs1n/cve-2025-29927
PoC | NextJS Middleware 15.2.2 - Обход авторизации
 mickhacking/thank-u-next
CVE-2025-29927 PoC | Эксплойт обхода аутентификации | Python-инструмент с использованием httpx | Уязвимость middleware | Инструментарий для…
 tansique-17/cve-2025-26198
Публичное раскрытие
 blueisbeautiful/cve-2025-54309
Обход аутентификации CrushFTP AS2
 0xsu3ks/cve-2025-29556
PoC для CVE-2025-29556, создающий учётные записи Security Officer на резервных устройствах ExaGrid EX10 через сеанс API с низкими привилегиями, что…
 pandora-research/cve-2018-0114-exploit
Эксплойт для CVE-2018-0114: повторно подписывает JWT-токены, встраивая управляемый атакующим открытый ключ в заголовок JWS, обходя аутентификацию в…








