
 #1
Инструменты для тестирования и реализации механизмов аутентификации (например, MFA, SSO) и политик авторизации.
Рекомендация Kitploit
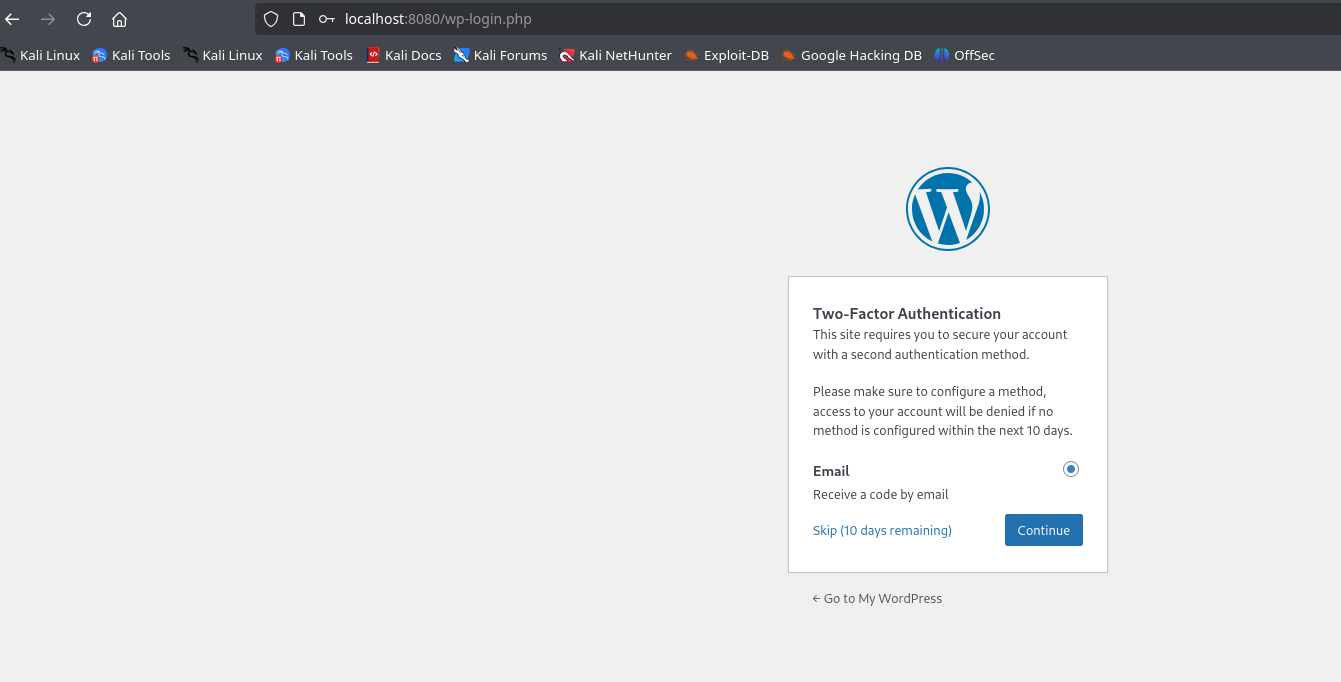
 maalfer/cve-2024-10924-poc
Обход MFA в WordPress с установленным плагином Really Simple Security версий с 9.0.0 по 9.1.1.1.
 cspf-founder/darwis-taxii
Высокопроизводительный TAXII (Trusted Automated eXchange of Indicator Information) сервер, написанный на Rust.
 tc4dy/cve-2026-29000-poc-exploit
CVE-2026-29000 — обход аутентификации в pac4j-jwt (CVSS 10.0). Подделка прав администратора в один клик через обёртывание JWE открытым ключом. Утечка…
 aymanelsherif/oracle-oam-authentication-bypas-exploit
Эксплойт для уязвимости padding oracle в Oracle Access Manager (CVE-2018-2879)
 34zy/cve-2025-52970
CVE-2025-52970 — Эксплойт обхода аутентификации FortiWeb с удалённым выполнением кода
 ajinabraham/oauth-request-crafter
OAuth Request Crafter
 abraxas/mysql-set-role-leftover
MySQL Community Server 26.7.0 — высокий — SET ROLE ALL EXCEPT оставшийся FILE — запись от UID mysqld
 chelof100/acp-framework-en
Agent Control Protocol (ACP) — Официальная англоязычная спецификация. Криптографически верифицируемая архитектура авторизации для автономных…
 anthonyk2923/cve-2026-94609
Write-up и proof-of-concept для CVE-2026-94609 — уязвимости повышения привилегий в authentik, позволяющей пользователям с правом add_user_to_group…
 ayantaker/cve-2023-2986
Proof of Concept для уязвимости CVE-2023-2986 в плагине 'Abandoned Cart Lite for WooCommerce' для WordPress
 sleepycofe/cve-2021-26102
PoC обхода аутентификации FortiWAN (https://www.fortiguard.com/psirt/FG-IR-21-048)
 henry4e36/cve-2022-1388
Уязвимость обхода аутентификации в F5 BIG-IP iControl REST
 abraxas/nextcloud-webhook-tokenneeded
Nextcloud 35.0.0 — делегированный администратор Webhooks может создать 1-часовой пароль приложения администратора через токен обновления вебхука…
 abraxas/joomla-levels-api
Joomla 6.1.3 — высокий — удалённый — ACL — GET /api/v1/users/levels раскрывает уровни просмотра
 bombobombone/cve-2026-102973
Очищенный отчёт и локальный скрипт proof-of-concept, демонстрирующий обход хука EmailUserAuthorizeSend API action=emailuser в MediaWiki…
 bombobombone/cve-2026-102975
Санитизированный отчёт и локальный скрипт proof-of-concept для CVE-2026-102975 — обход авторизации в API RevisionDelete MediaWiki, позволяющий…
 abraxas/grafana-signup-invite-join
Grafana OSS 13.2.3 — высокий — удалённый — присоединение по приглашению — SignUpStep2 присоединяет к ожидающим приглашениям организации без кода
 aeifkz/cve-2022-22978
Проект PoC для CVE-2022-22978








