
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
wikipedia-c2 — POC использования Wikipedia API для Command and Control | Kitploit

Инструменты/GitHubGitHub/daniel-infosec/wikipedia-c2
ЭксплуатацияПост-эксплуатацияТестирование на ПроникновениеКомандование и УправлениеRed TeamingБезопасность API
GitHubdaniel-infosec/wikipedia-c2

wikipedia-c2

POC использования Wikipedia API для Command and Control

Репозиторий
299277 лет назадПроверено Kitploit
Поделиться

Wikipedia-C2

Статья в блоге о Wikipedia C2

Это демонстрационный проект для показа командования и управления (C2) с использованием Wikipedia. После демо Джоша Абрахама по использованию Slack и ICMP для C2, я подумал, что стоит изучить, какие ещё возможности из топовых сайтов интернета можно использовать для C2. Просмотрев API Wikipedia, я увидел, что у пользователя есть опция user-jsarbitraryKeyName, которая может быть «произвольным значением». Позже я выяснил, что максимальная длина составляет 65535 символов, чего более чем достаточно для C2.

Начало работы

Для этого проекта требуется Python 3. Он работает как на Windows, так и на macOS и Linux (хотя я тестировал только на первых двух). Вам понадобится библиотека requests.

Предварительные требования

pip install -r requirements.txt

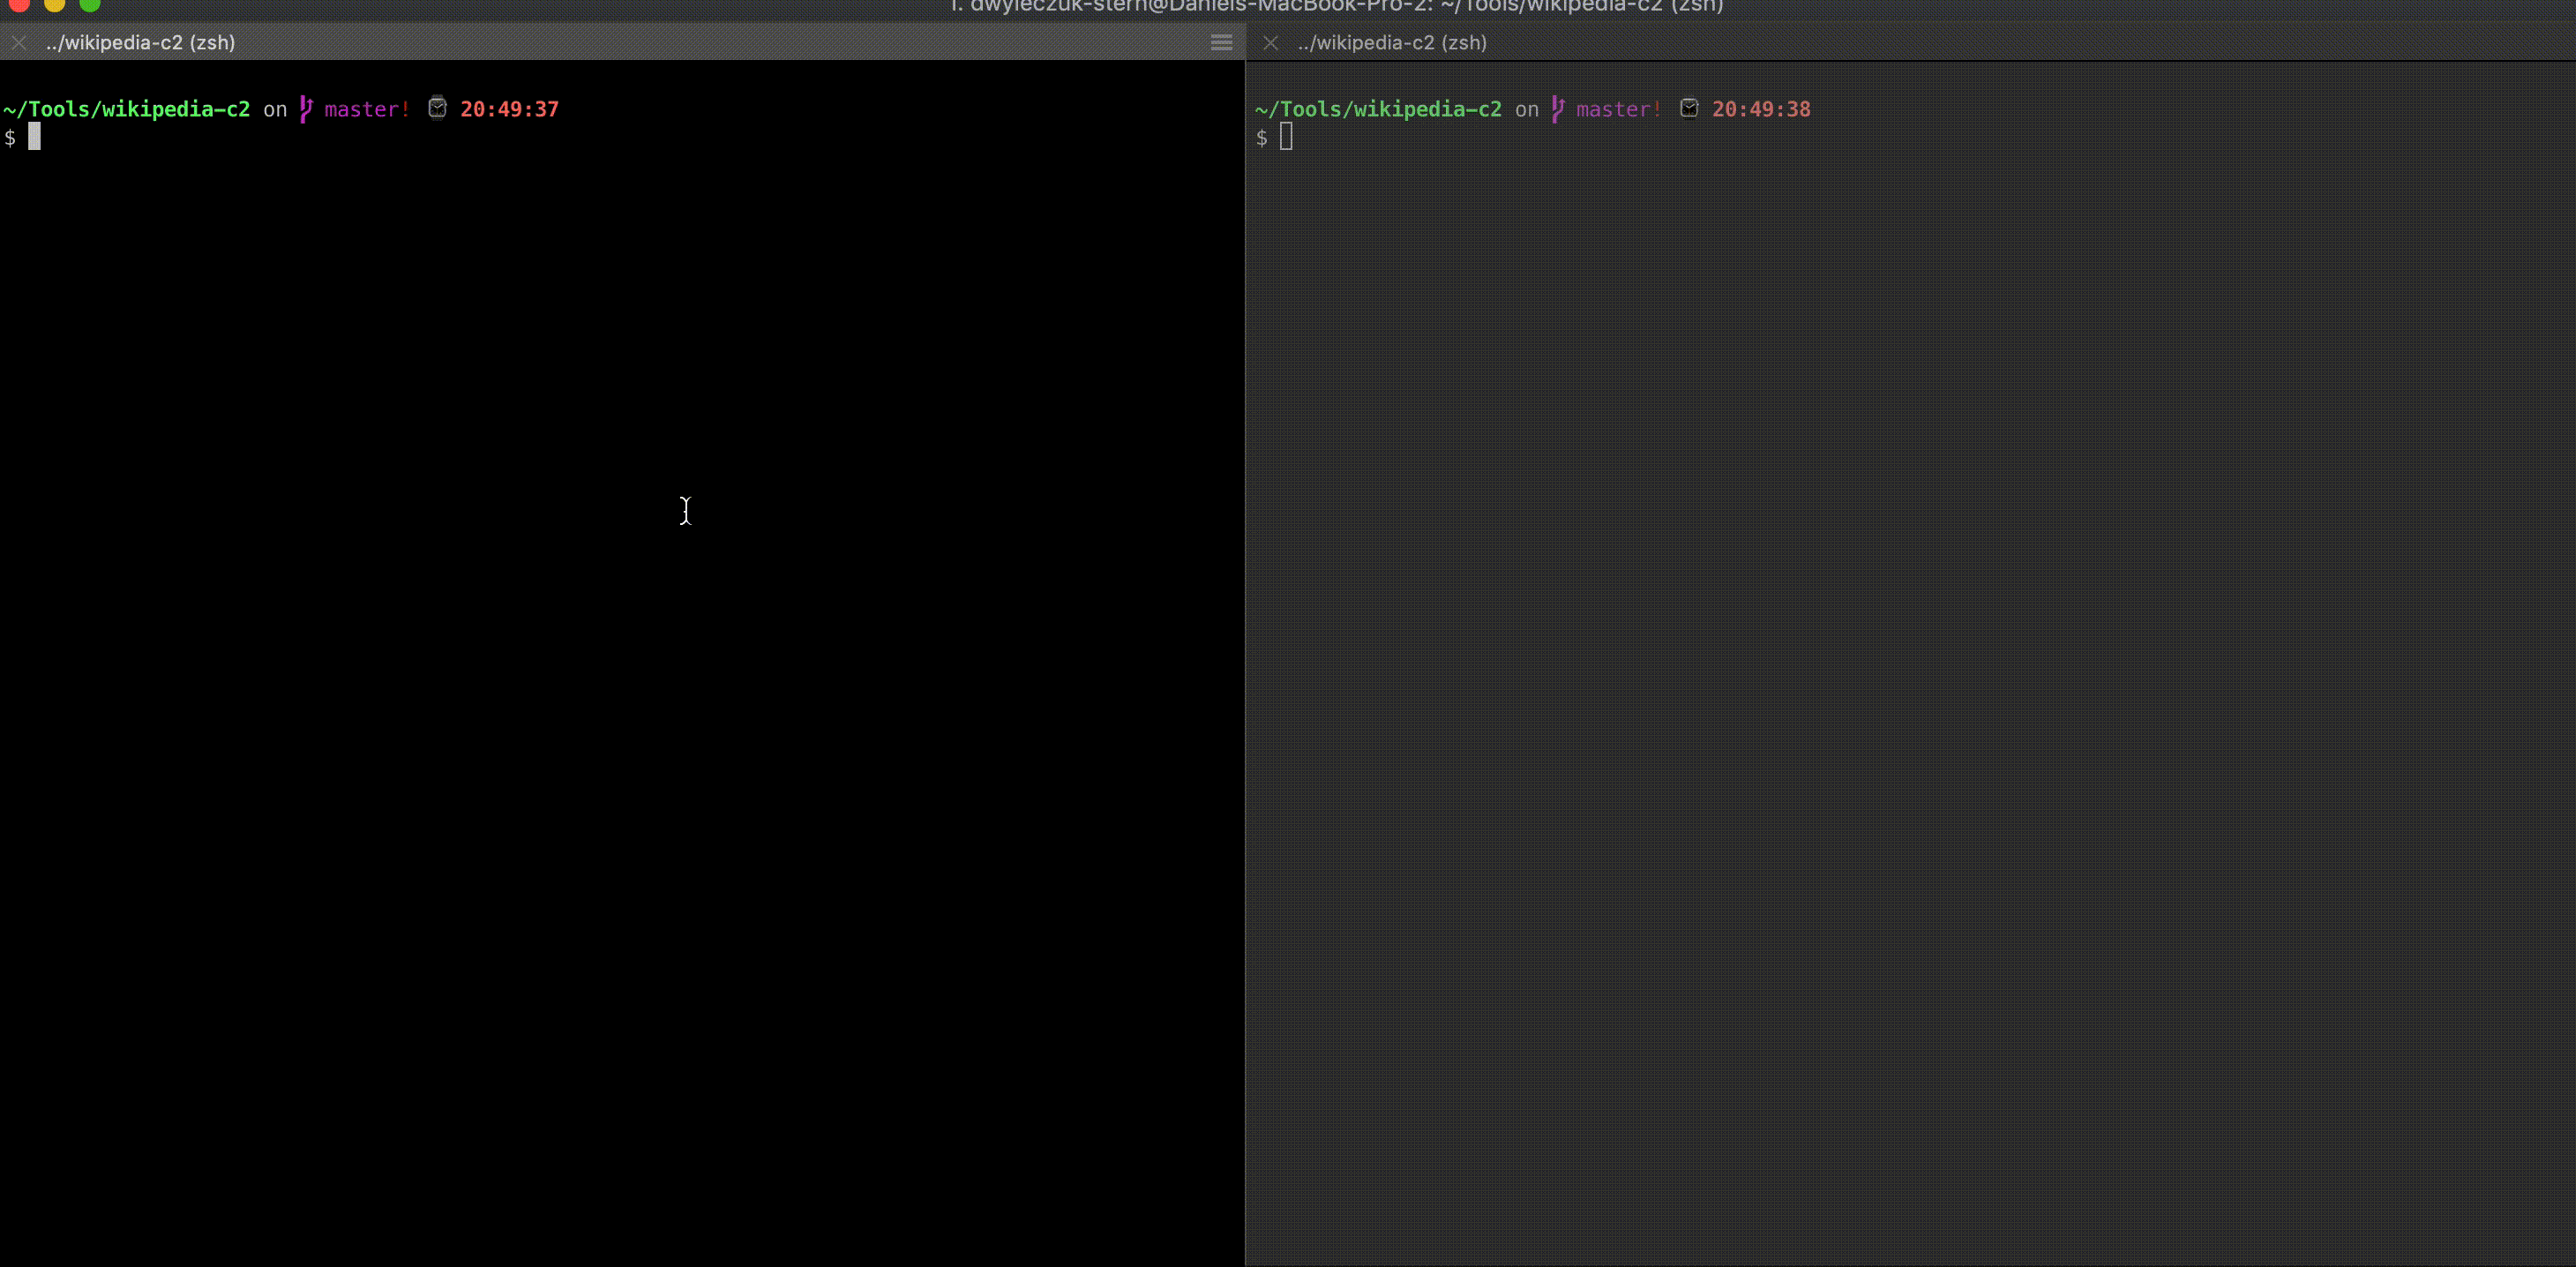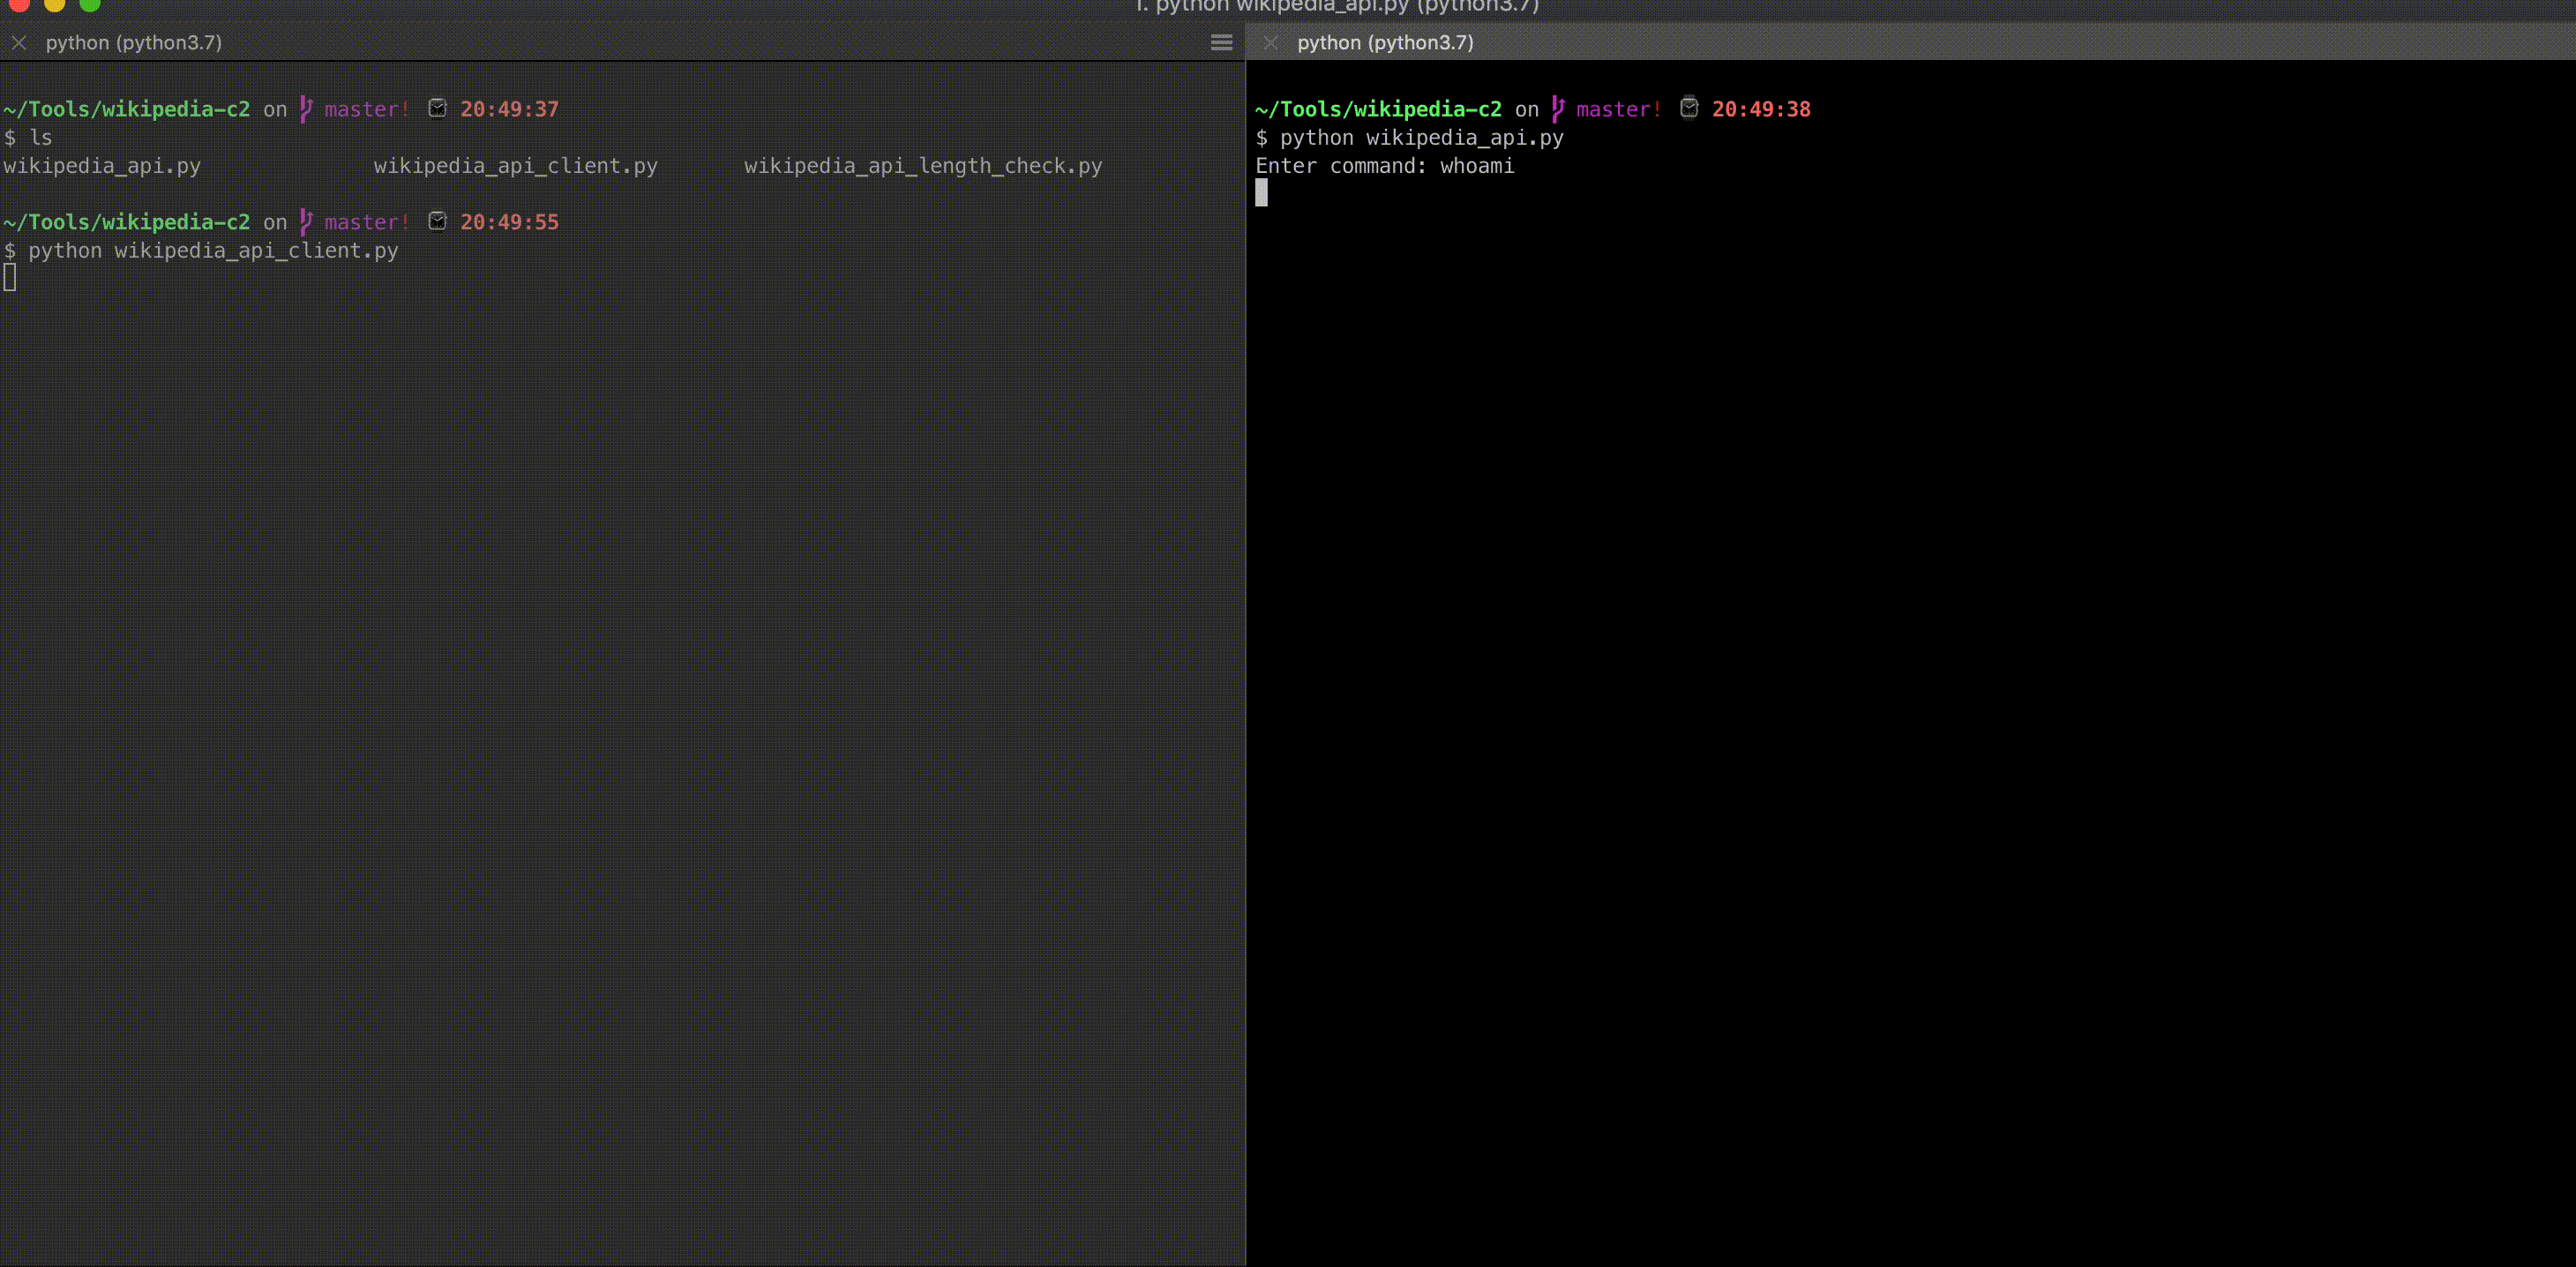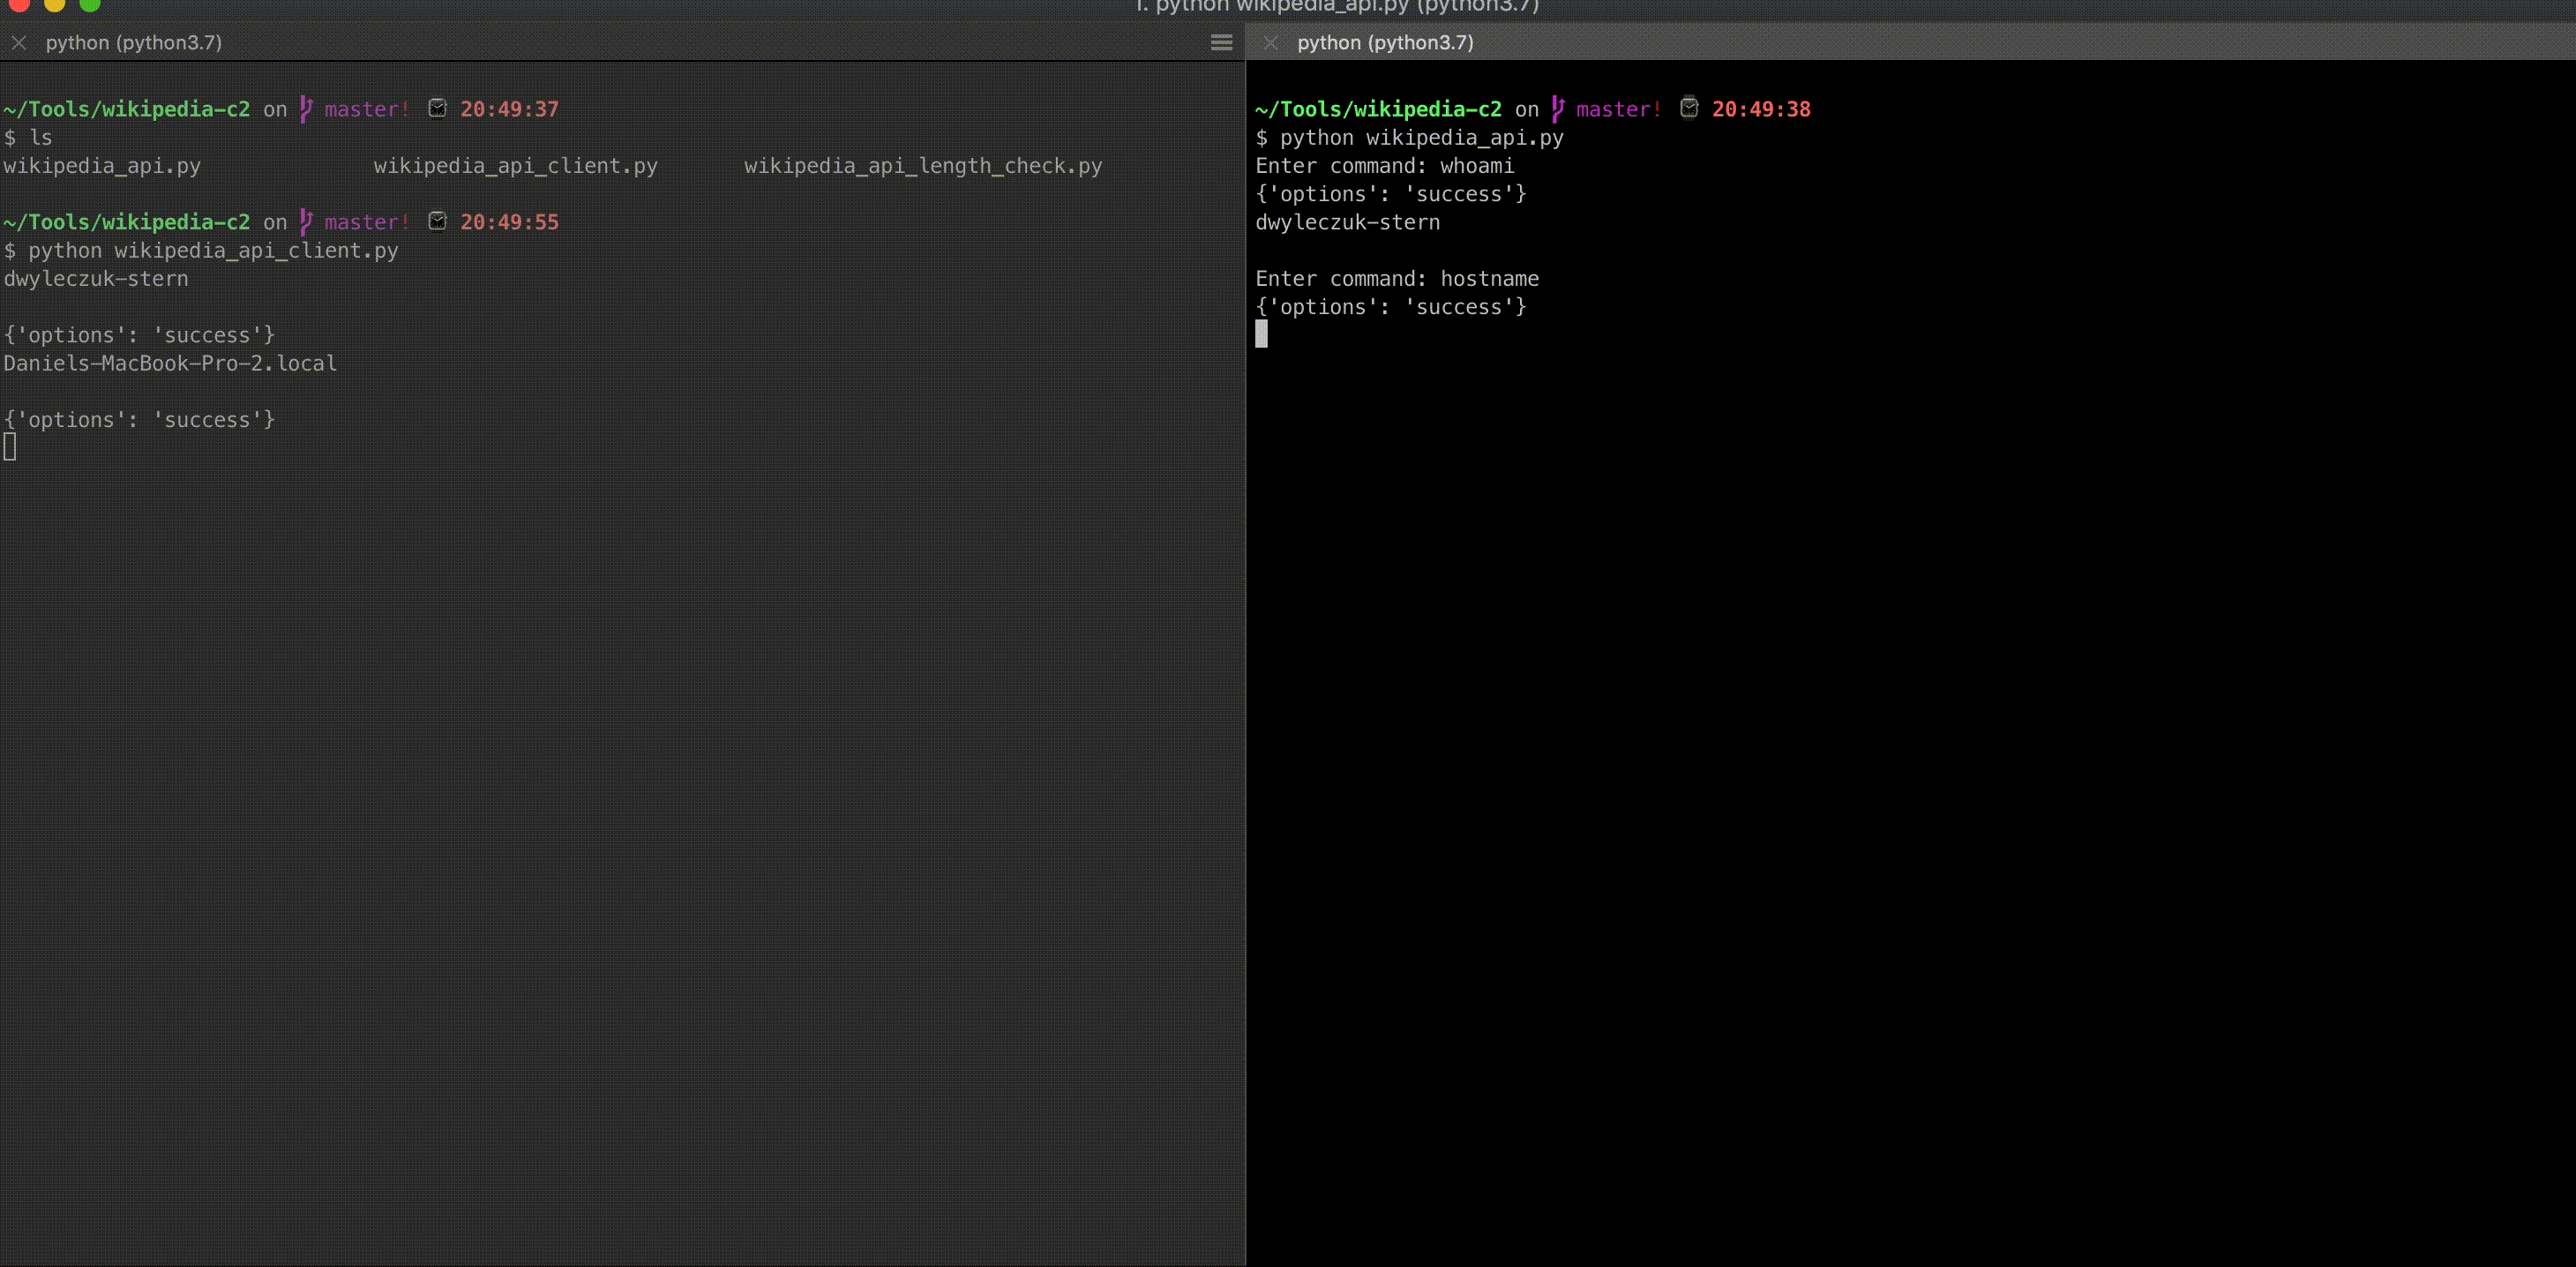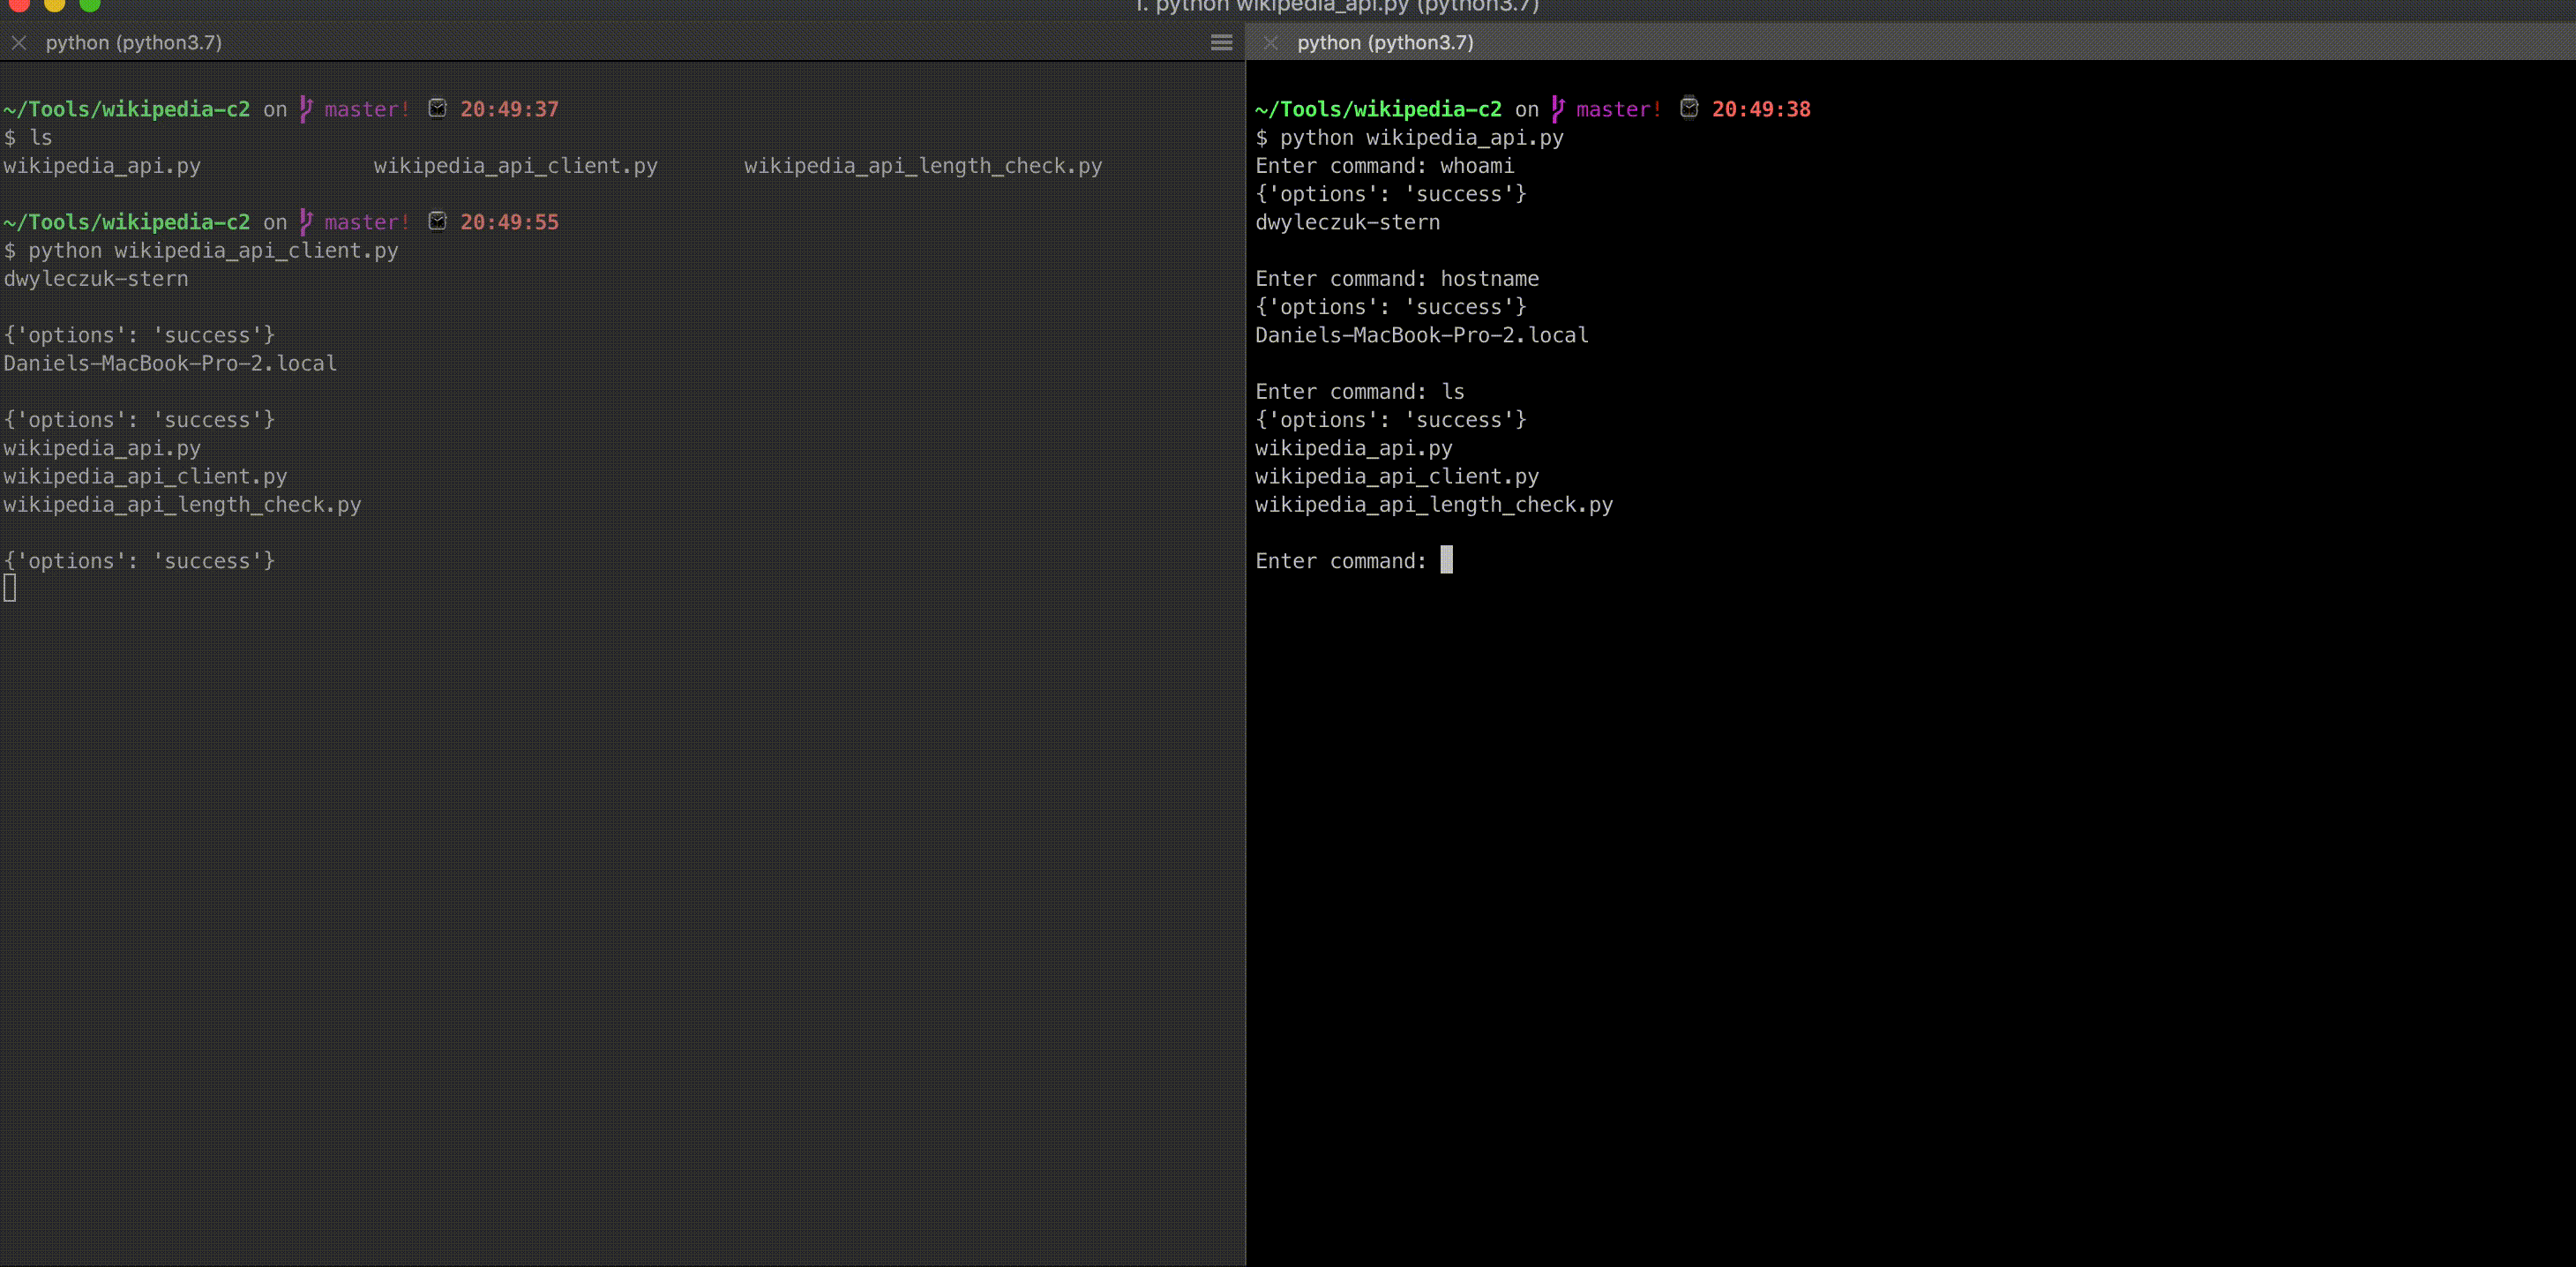
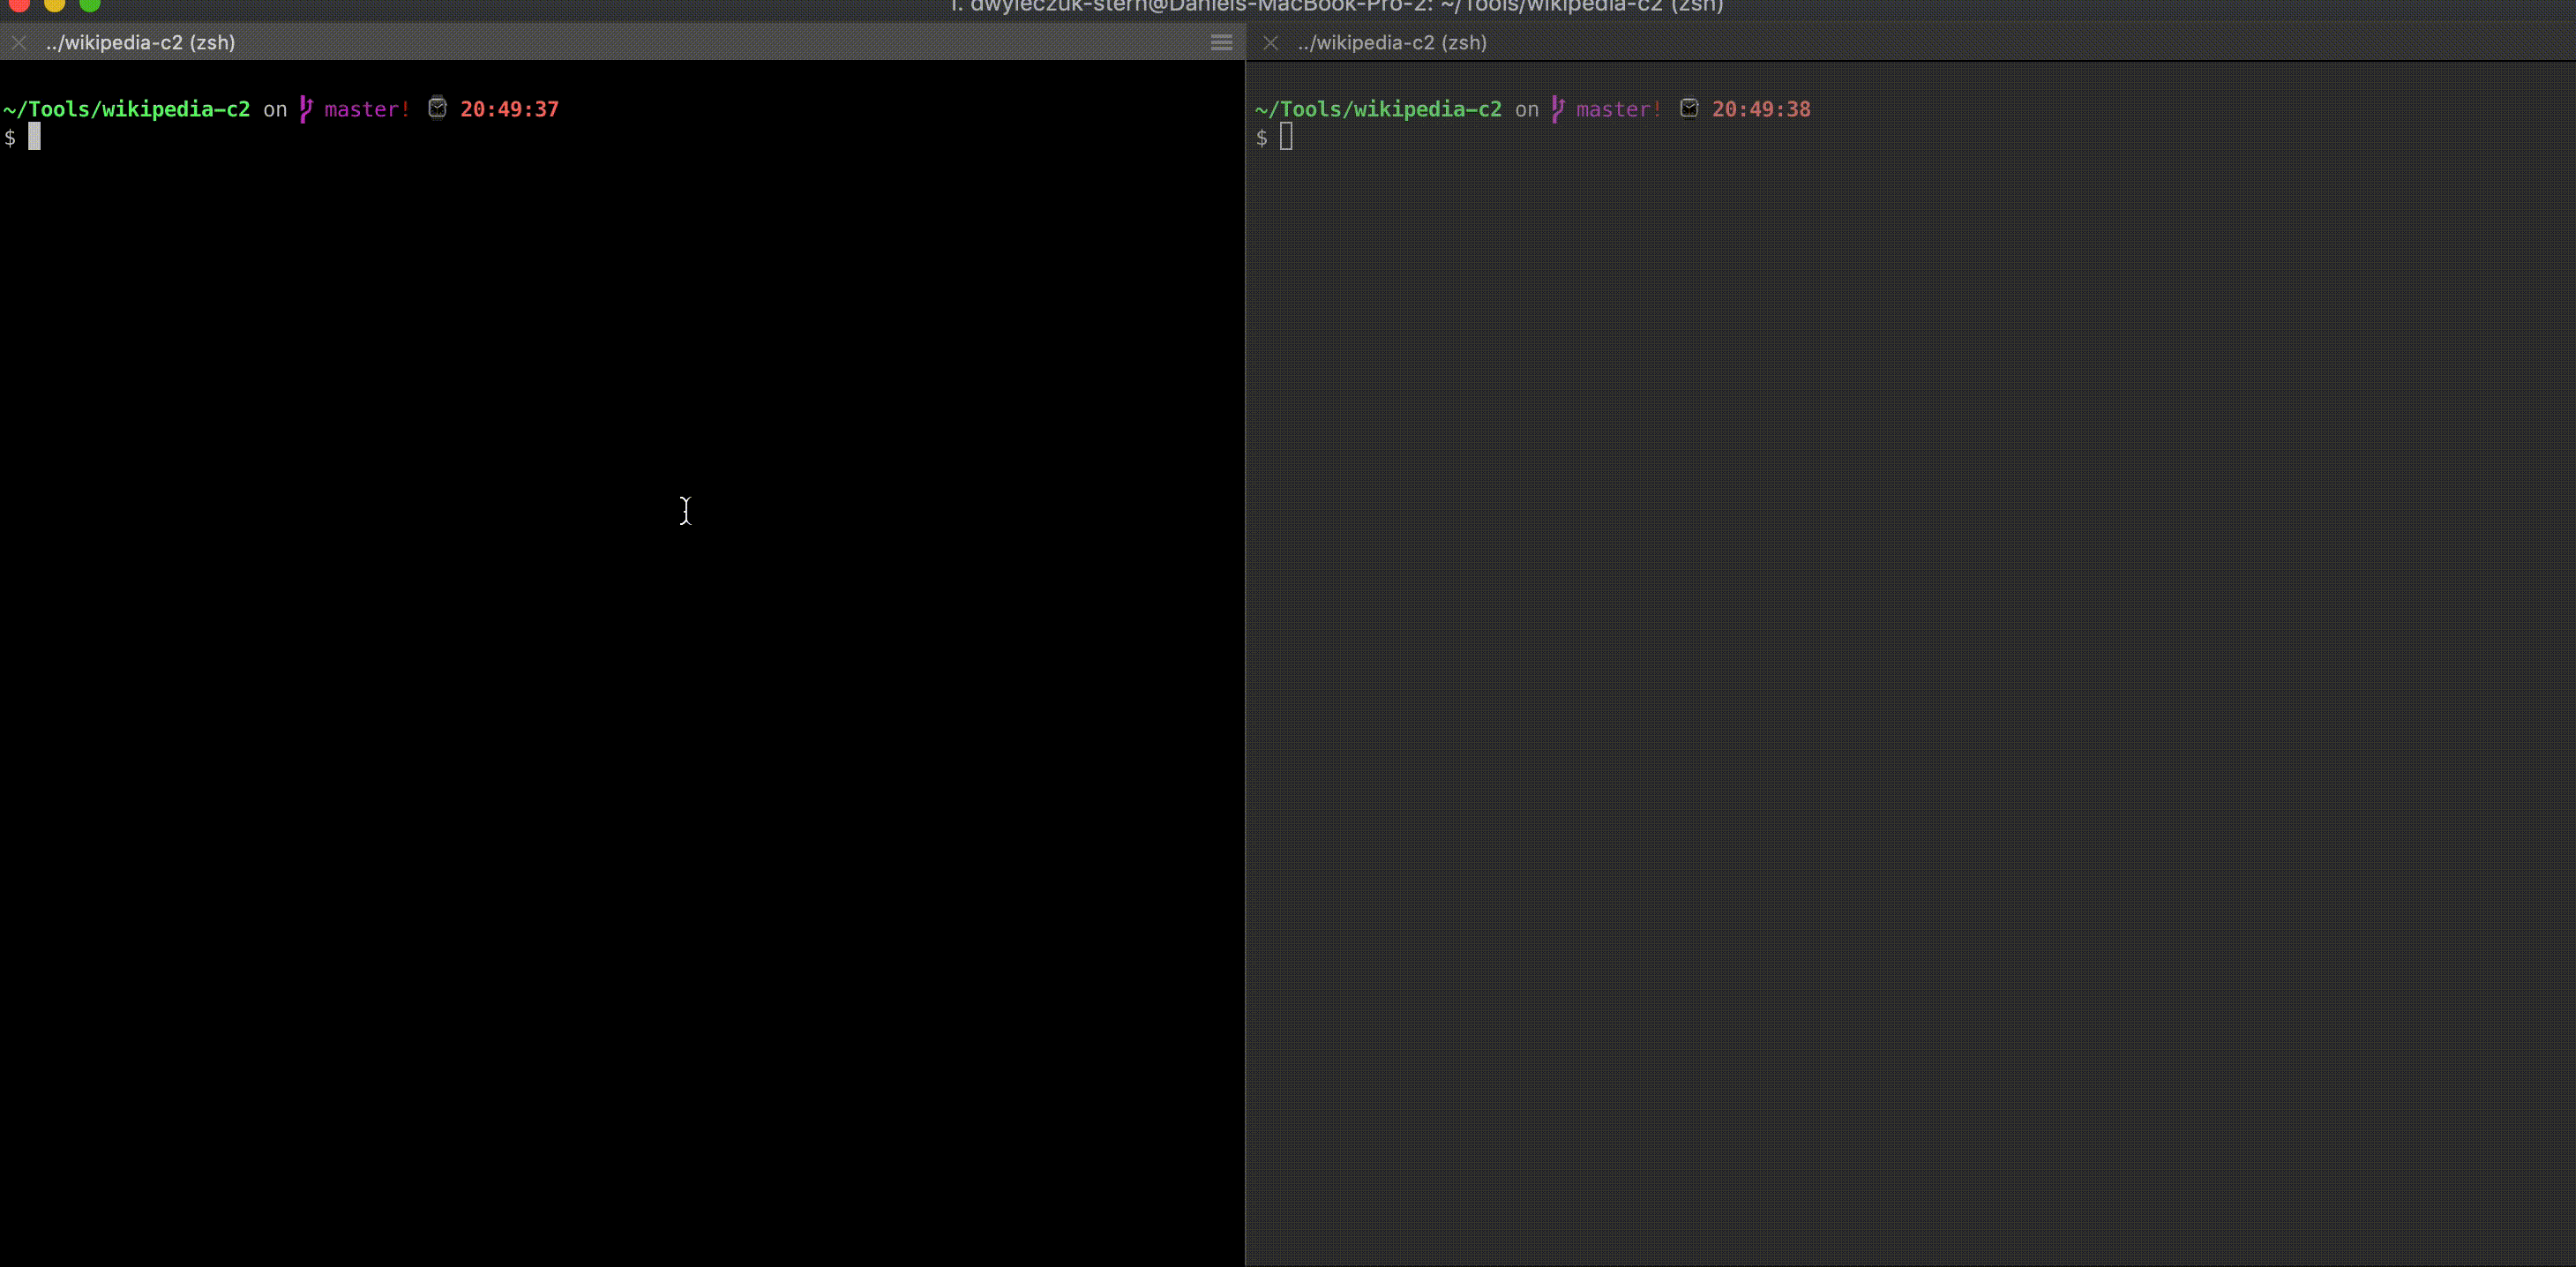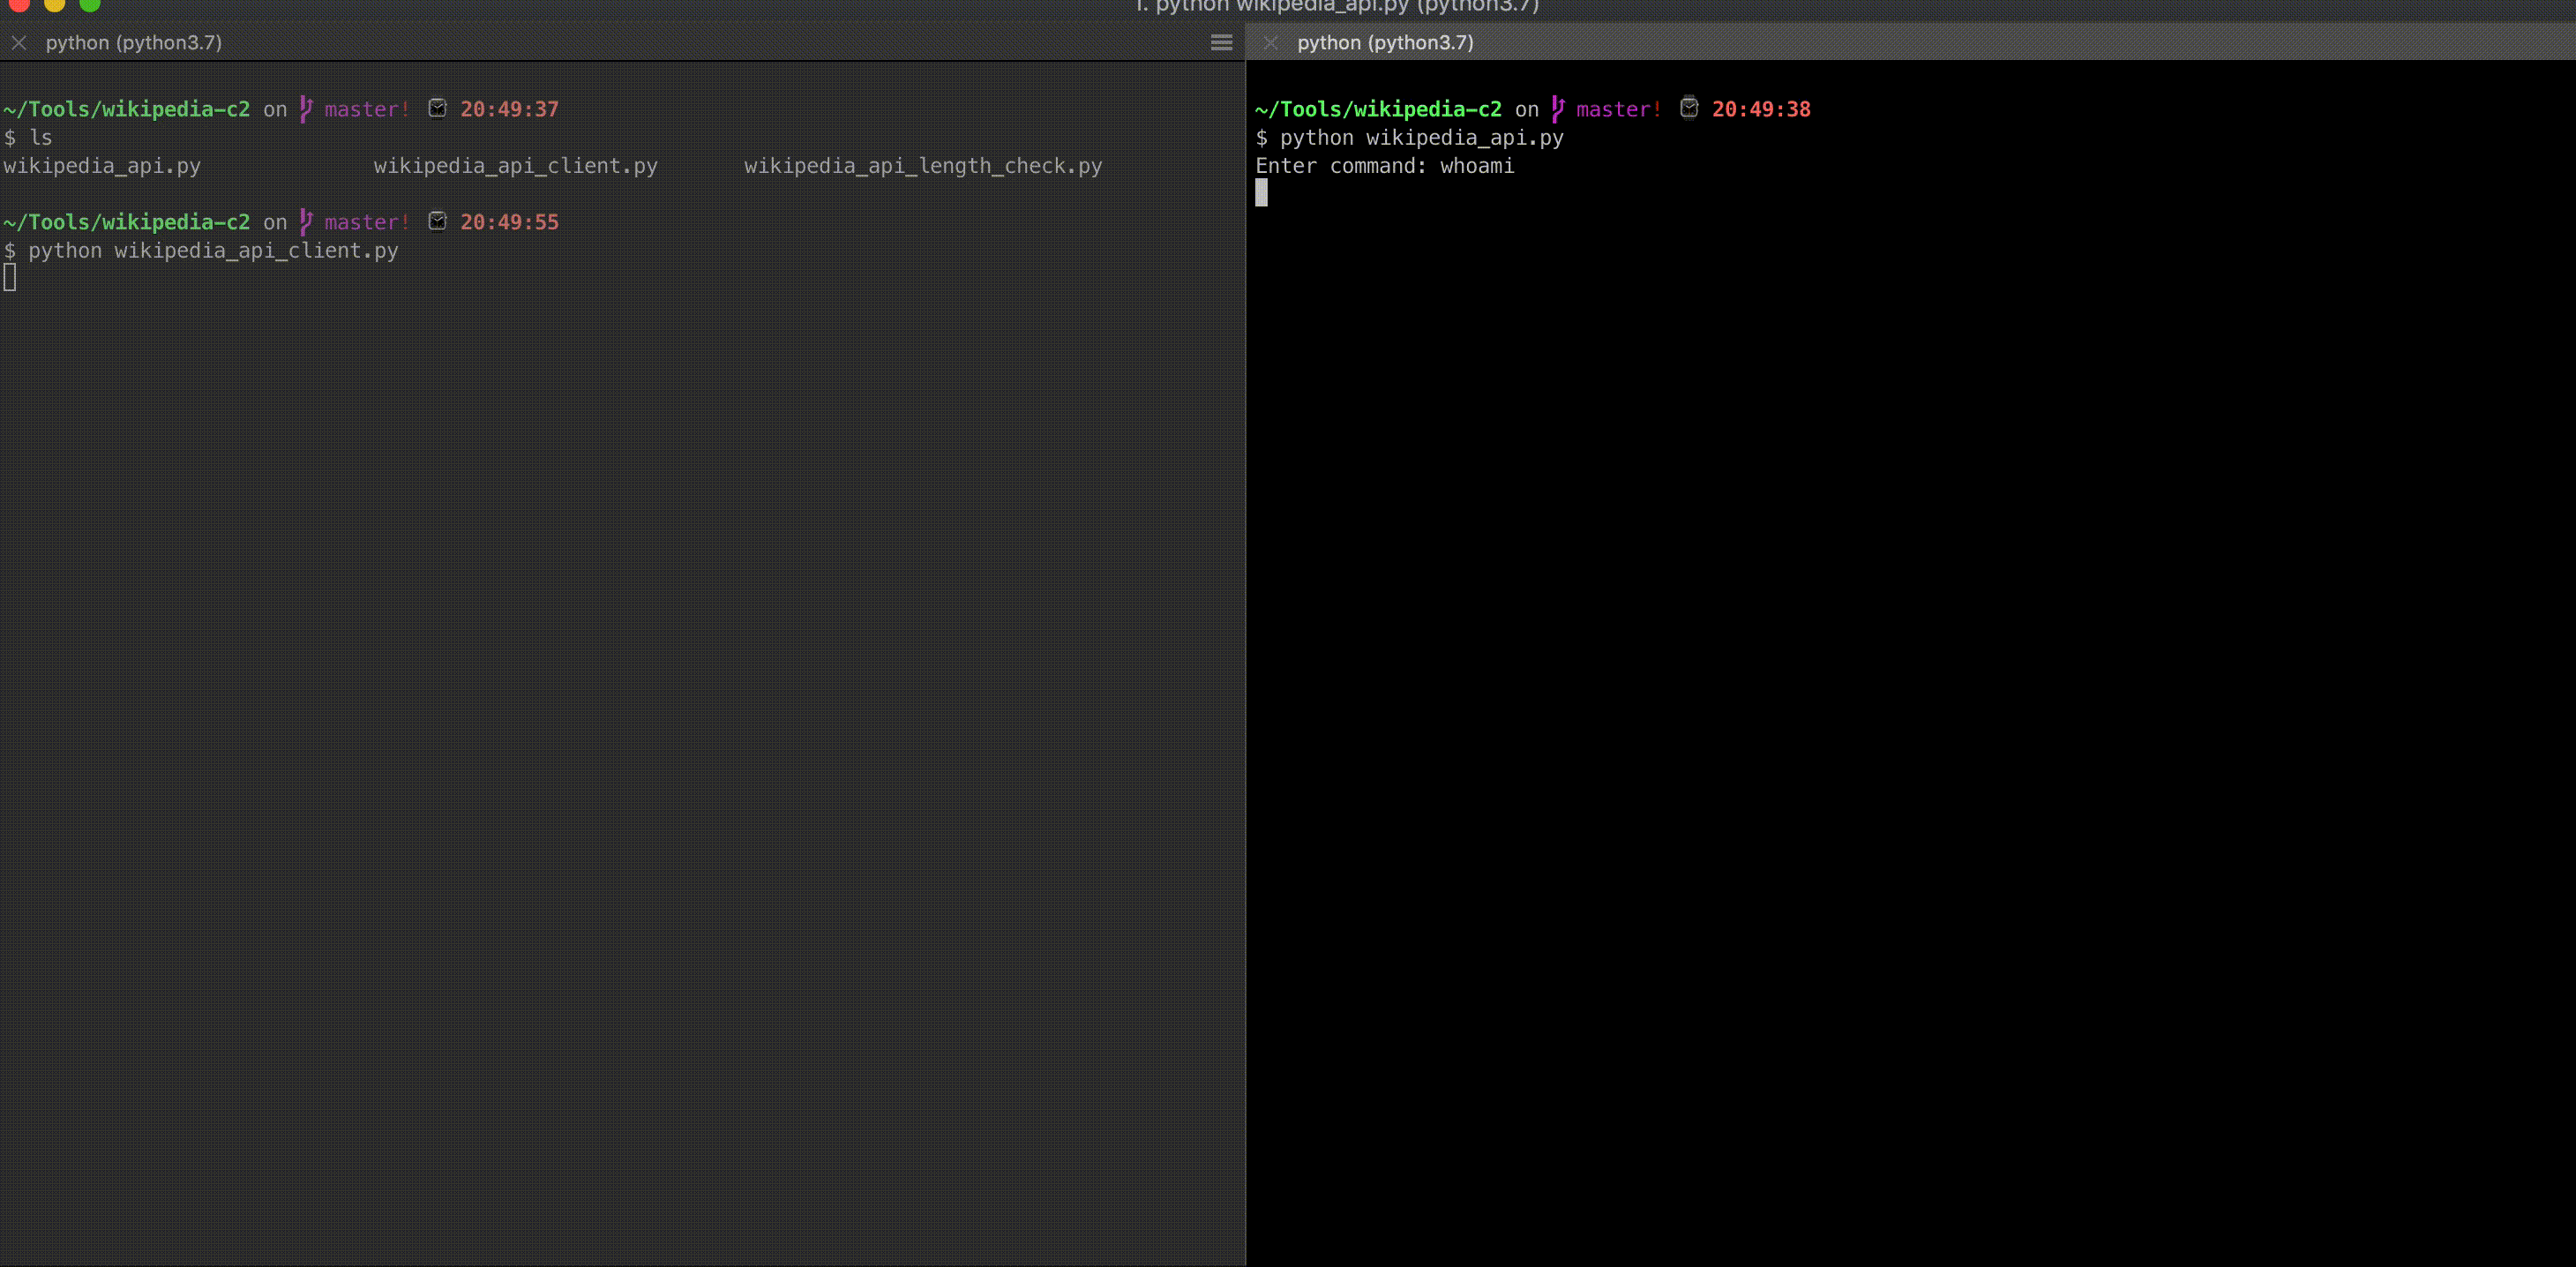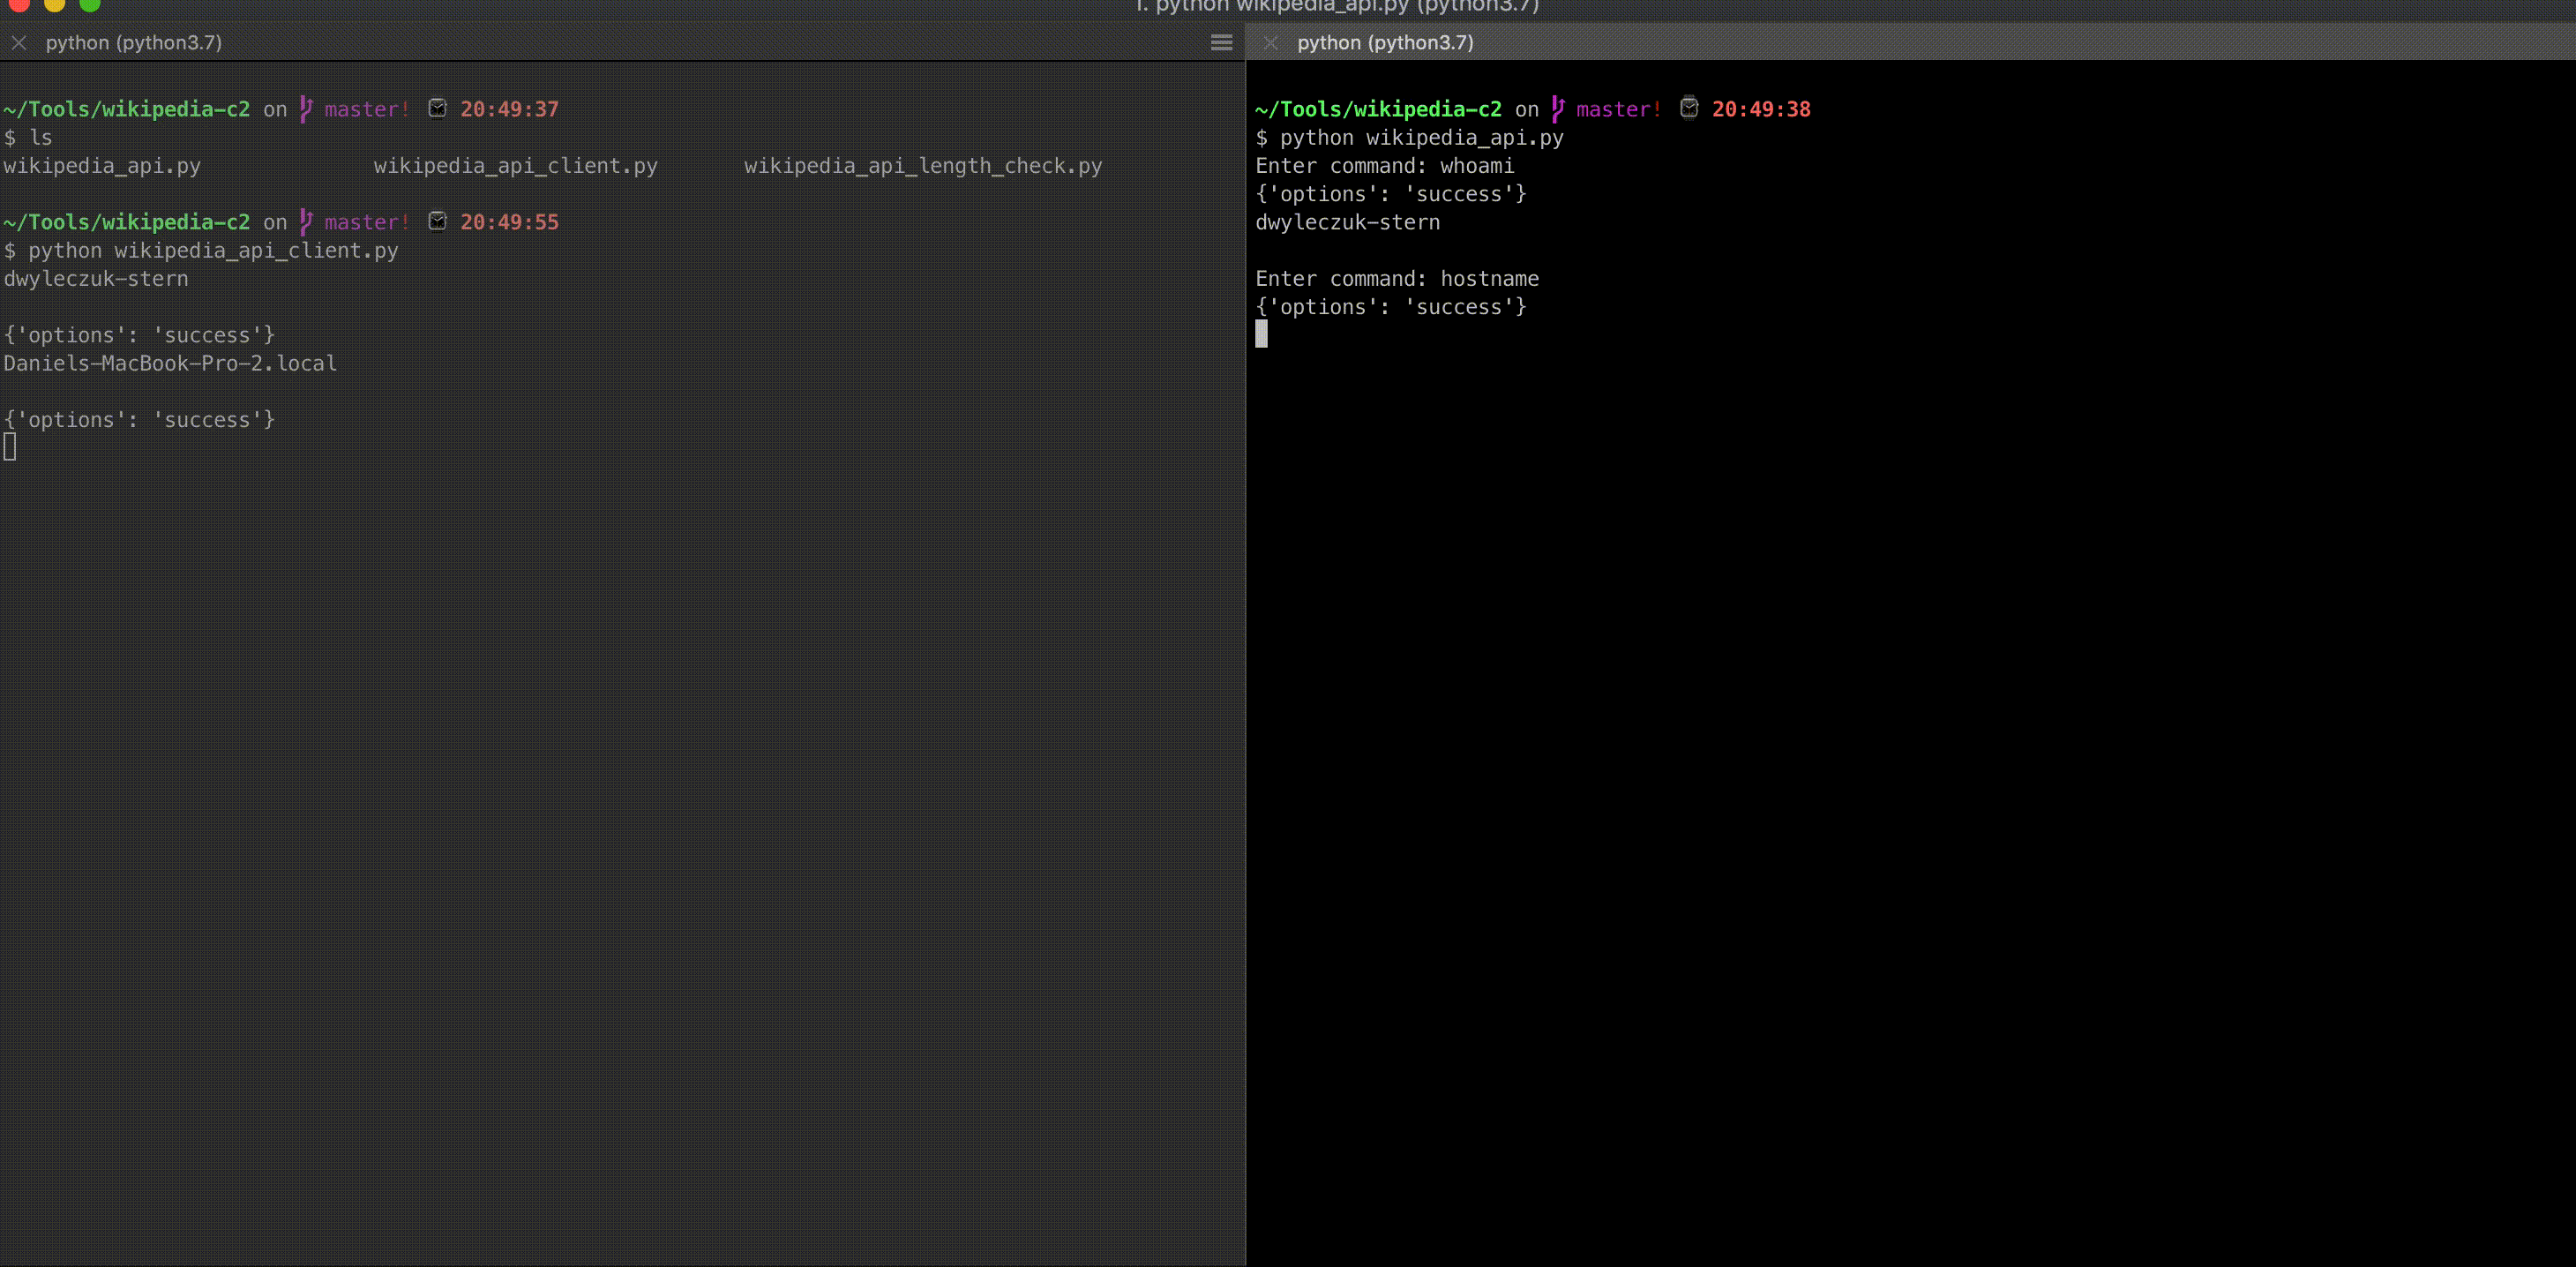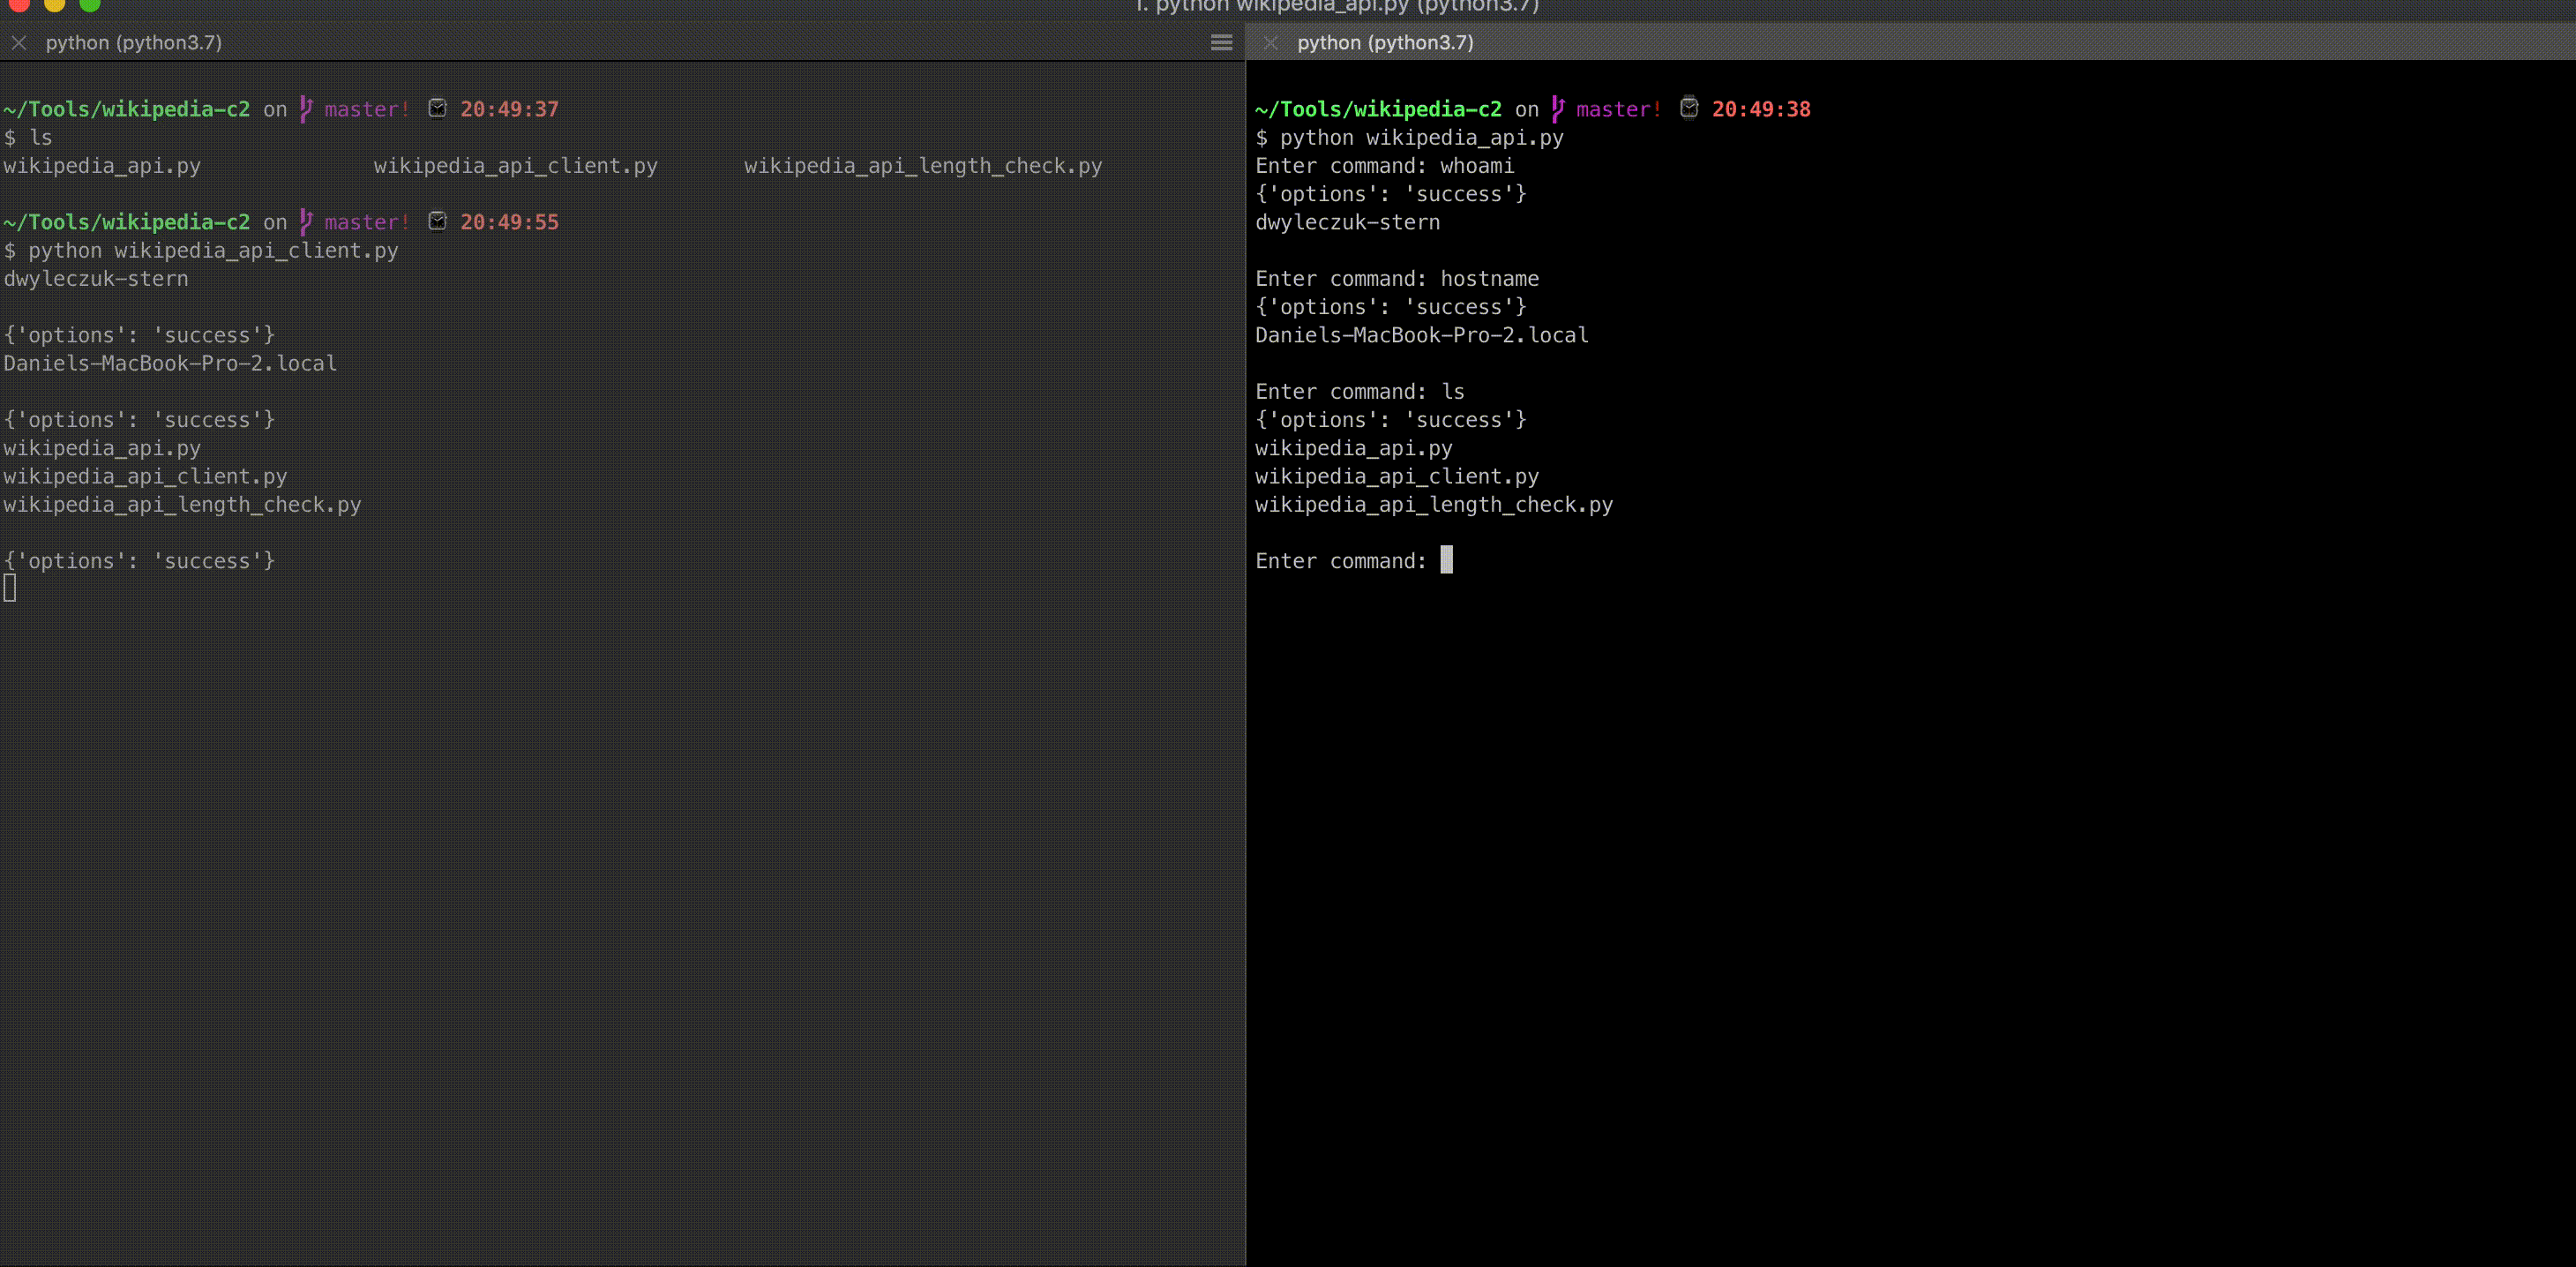
Выполнение

Авторы

  • Daniel Wyleczuk-Stern — dweezy-netsec.github.io

Лицензия

Этот проект распространяется под лицензией MIT — см. файл LICENSE.md для подробностей

Благодарности

  • Джошу за вдохновение обратить внимание на другие сайты, которые можно использовать для скрытного C2.

Отказ от ответственности

Это только для демонстрационных целей. Не используйте это для несанкционированного доступа. Любое использование этого инструмента должно быть для тестирования с полного разрешения владельцев системы. Я также не читал политику допустимого использования Wikipedia, поэтому, пожалуйста, ознакомьтесь с ней перед использованием этого инструмента в операционной среде.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    261
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    259

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →