
 #1

 alexverboon/psmdatp
Модуль PowerShell для управления Microsoft Defender Advanced Threat Protection
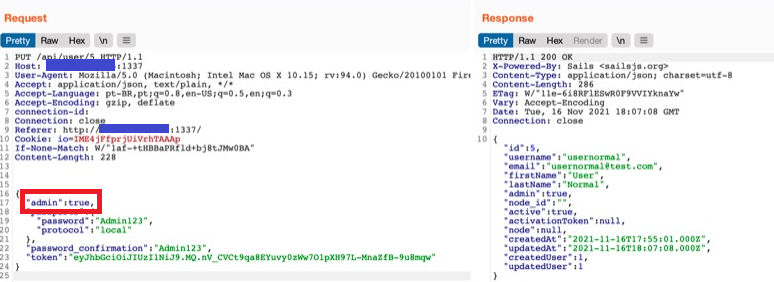 paulotrindadec/cve-2021-44103
Эксплойт proof-of-concept для CVE-2021-44103, демонстрирующий вертикальное повышение привилегий в Konga API Gateway 0.14.9, позволяющий…
 enkomio/thematrix
загрузчик PE и трассировщик Windows API. Полезен при анализе вредоносного ПО.
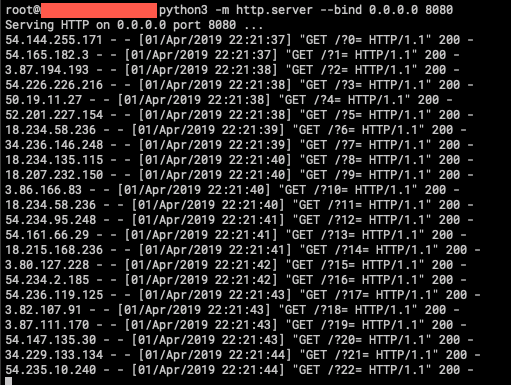 ustayready/fireprox
Инструмент управления AWS API Gateway для создания на лету HTTP-прокси-проходов для уникальной ротации IP-адресов
 h33tlit/secret-regex-list
Список регулярных выражений для извлечения секретных API-ключей и ценной информации.
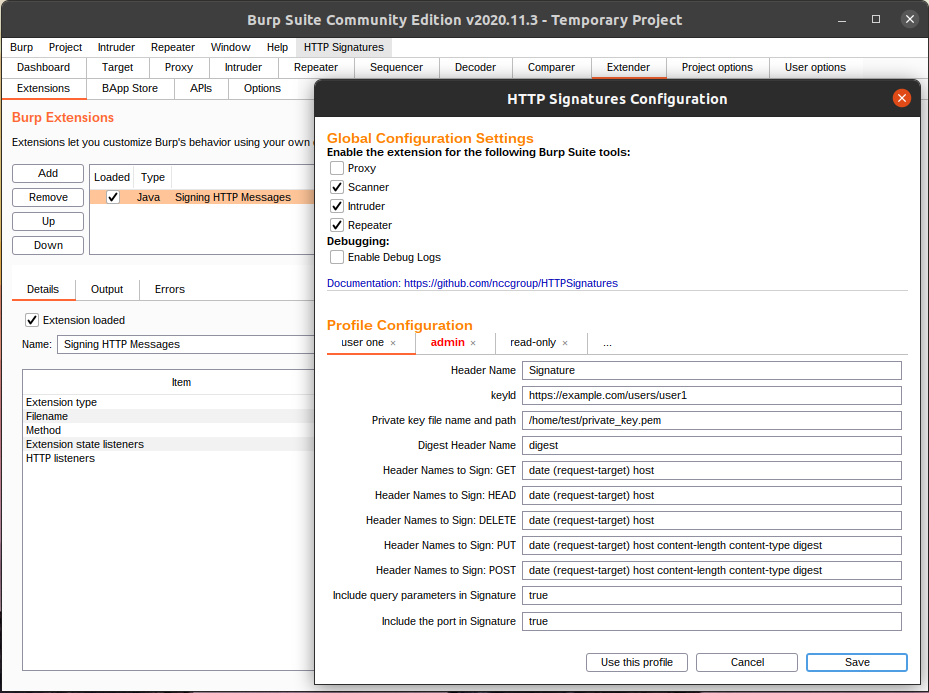 nccgroup/httpsignatures
Расширение Burp Suite, реализующее черновик спецификации Signing HTTP Messages (draft-ietf-httpbis-message-signatures-01).
 quarantyne/quarantyne
Современный веб-фаервол: предотвращает кражу аккаунтов, слабые пароли, облачные IP-адреса, DoS-атаки, одноразовые email-адреса
 yuxblank/cve-2022-2466---request-context-not-terminated-with-graphql
PoC для CVE-2022-2466, демонстрирующий неаутентифицированное завершение контекста GraphQL-запроса в Quarkus/SmallRye, обходя проверки авторизации.
 comparedarray/printix-cve-2022-29554
A "Mishandling of Input to API" or "Exposed Dangerous Method or Function" vulnerability in PrintixService.exe, in Kofax Printix's "Printix Secure…
 stayfoolish777/cve-2022-22947-poc
Массовое обнаружение уязвимости удаленного выполнения кода Spring Cloud Gateway Spring_Cloud_Gateway_RCE_POC-CVE-2022-22947
 v35hr4j/cve-2022-1598
WPQA < 5.5 - Раскрытие личных сообщений без аутентификации
 alt3kx/cve-2022-1388_poc
Эксплуатация RCE в F5 BIG-IP (CVE-2022-1388)
 irgoncalves/f5-waf-quick-patch-cve-2021-44228
Этот инструмент создает пользовательский набор сигнатур на F5 WAF и применяет его к политикам в режиме блокировки.
 liodeus/swaggerhole
Скрипт на python3 для поиска секретов на SwaggerHub.
 lucksec/spring-cloud-gateway-cve-2022-22947
Эксплойт для CVE-2022-22947: удалённое выполнение кода в Spring Cloud Gateway через специально сформированные запросы к конечной точке Actuator.…
 secnn/cve-2022-24112
Apache APISIX batch-requests RCE(CVE-2022-24112)
 yggcwhat/cve-2021-45232
Пакетный сканер уязвимостей, который интегрирует FOFA для обнаружения и тестирования экземпляров Apache APISIX Dashboard на предмет…









