
 #1
Инструменты тестирования API, фаззинга, валидации схем, тестирования аутентификации и безопасности шлюзов.
Рекомендация Kitploit

 portswigger/pentest-mapper
Расширение Burp Suite для тестирования приложений на проникновение, позволяющее картировать потоки данных и уязвимости.
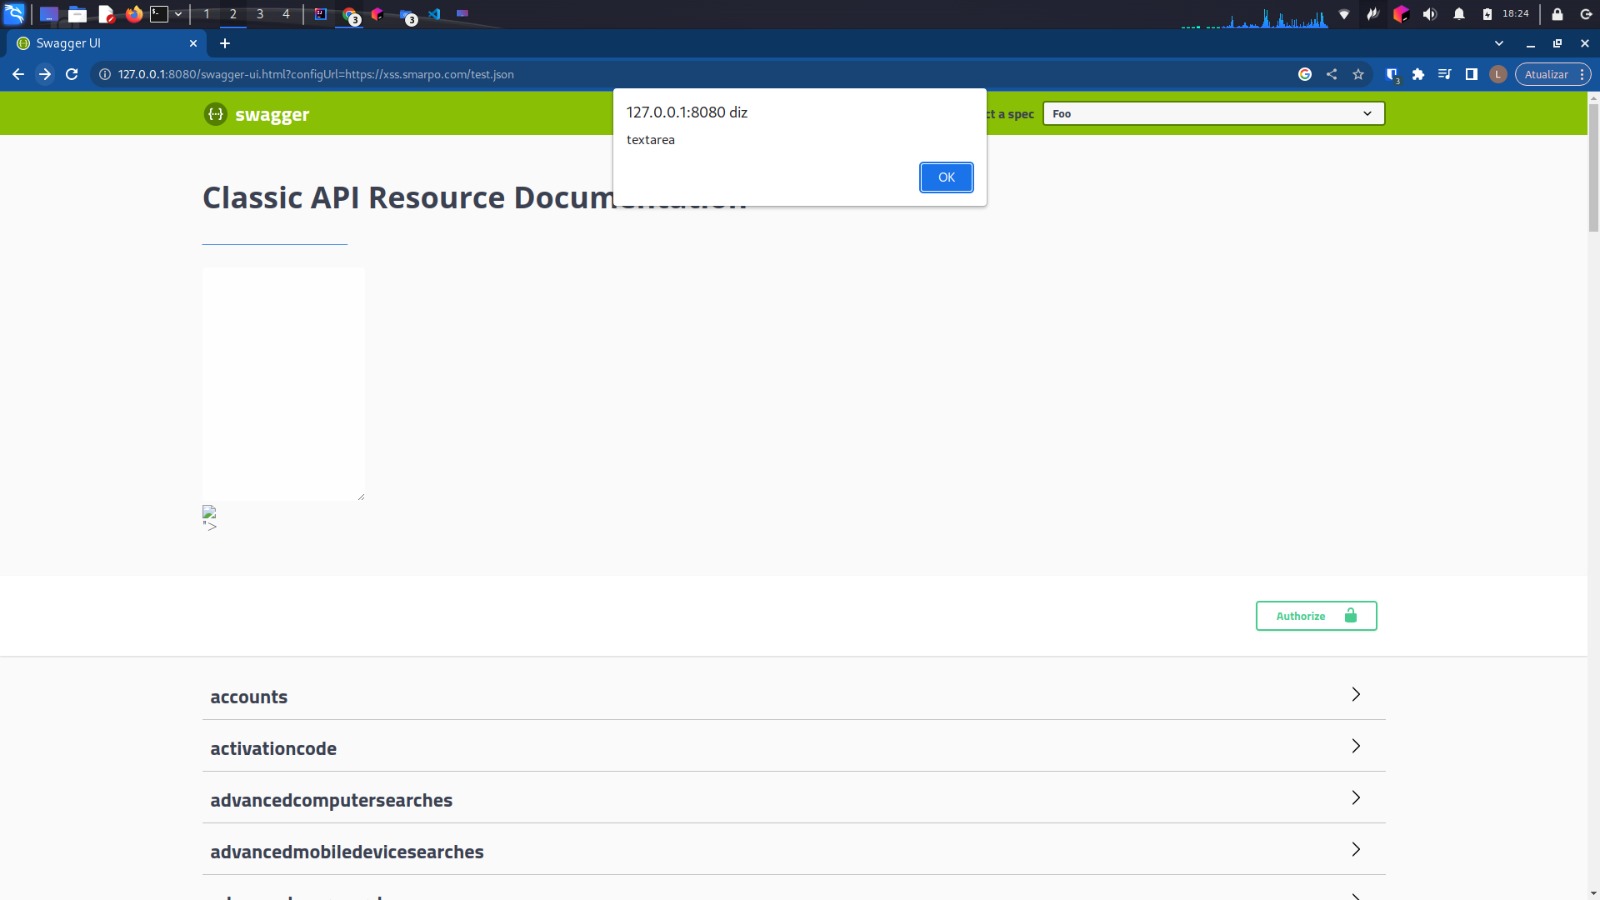 lucasrenaa/cve-2018-25031
Python-скрипт для проверки концепции, демонстрирующий уязвимость XSS CVE-2018-25031 в Swagger UI с использованием Selenium для автоматического…
 nbs-system/naxsi
NAXSI — это высокопроизводительный WAF с открытым исходным кодом для NGINX, не требующий частого обслуживания правил.
 zaproxy/zap-api-rust
Библиотека клиента на Rust для API OWASP ZAP, обеспечивающая программный доступ к функциям сканирования безопасности веб-приложений, обнаружения…
 jzheaux/cve-2023-34035-mitigations
Демонстрирует уязвимость CVE-2023-34035 в Spring Security на примерах уязвимого и защищённого приложений, обучая правильной настройке сопоставления…
 randomrobbiebf/cve-2022-45354
Download Monitor <= 4.7.60 - Раскрытие конфиденциальной информации через REST API
 trailofbits/not-going-anywhere
Преднамеренно уязвимые программы на Golang, раскрывающие недостатки web, gRPC и database/sql, для обучения безопасности, обнаружения уязвимостей и…
 mx-moth/flask-saml2
Библиотека Flask для создания поставщиков услуг SAML и поставщиков удостоверений
 cloudgraphdev/cli
Универсальный инструмент GraphQL API и CSPM для AWS, Azure, GCP, K8s и tencent.
 randomrobbiebf/super-secret-finder
Плагин Burp для сопоставления секретов
 boku7/azureoutlookc2
Azure Outlook Command & Control (C2) — Удаленное управление скомпрометированным устройством Windows из вашего почтового ящика Outlook. Инструмент…
 vagnerd/cve-2023-27587-poc
Простой PoC для CVE-2023-27587
 al1ex/alibab-nacos-unauthorized-reset-pwd
Alibab-Nacos-Unauthorized-Reset PWD
 vulnmachines/joomla_cve-2023-23752
Joomla! 4.0.0 по 4.2.7. Неправильная проверка доступа позволяет несанкционированный доступ к конечным точкам веб-сервиса.

 nccgroup/jwt-reauth
Кэширует токены аутентификации JWT с auth-URL и добавляет их в заголовки запросов, входящих в область сканирования Burp Suite, для автоматической…
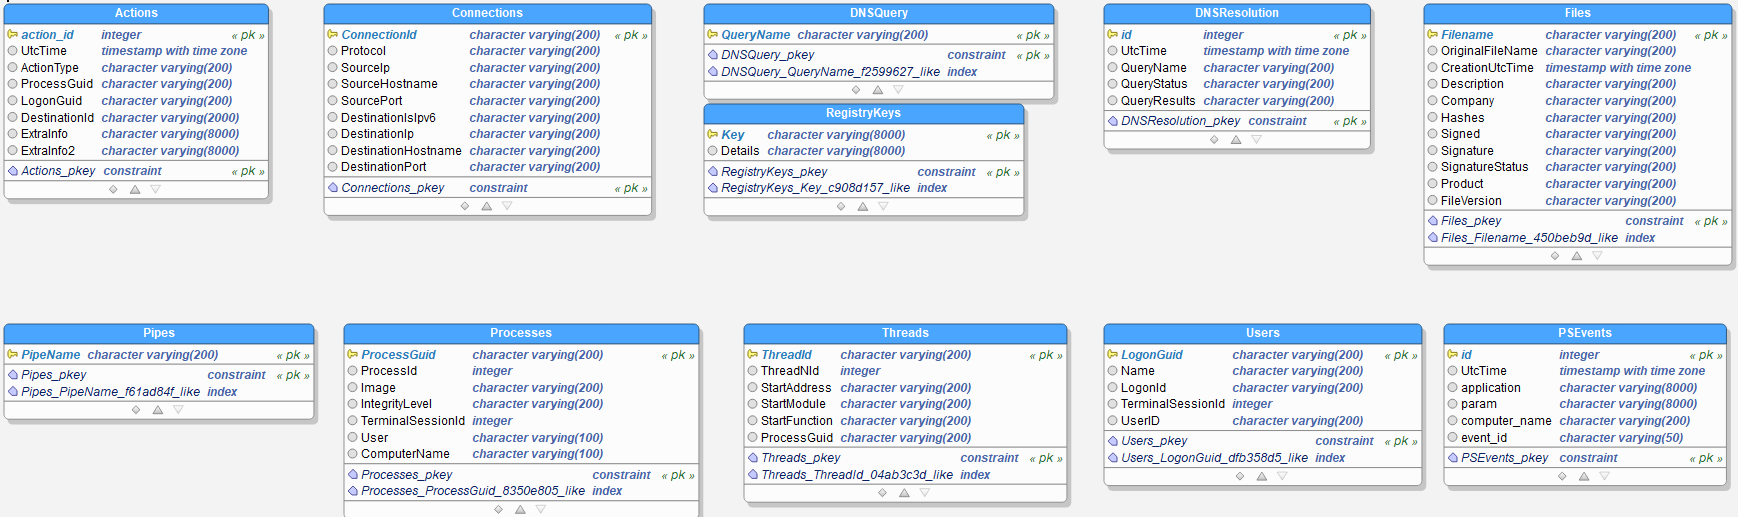 lucky-luk3/grafiki
Инструмент для Threat Hunting с использованием Sysmon и графов
 acczdy/cve-2022-24112_poc
CVE-2022-24112_POC








