
 #1
Инструменты тестирования API, фаззинга, валидации схем, тестирования аутентификации и безопасности шлюзов.
Рекомендация Kitploit
 h1thub/cve-2024-46635
Доказательство концепции для CVE-2024-46635: уязвимость некорректной проверки входных данных в API-эндпоинте системы GongZhiDao, которая раскрывает…
 manuelberrueta/flowanalyzer
FlowAnalyzer — это инструмент, помогающий в тестировании и анализе потоков OAuth 2.0, включая OpenID Connect (OIDC).
 0xdad0/papimonitor
Монитор API времени выполнения на основе Frida для приложений Android, который регистрирует вызываемые API, параметры, возвращаемые значения и…
 cappricio-securities/appspec-yaml-leaks
Appspec YML и YAML утечки
 tadhglewis/apollo-koa-minimal
Раскрытие уязвимости GraphQL: CVE-2023-26144
 oh-az/noargs
Инструмент для перехвата Windows API, который динамически подменяет и скрывает аргументы процессов с помощью библиотеки Detours и манипуляции PEB,…
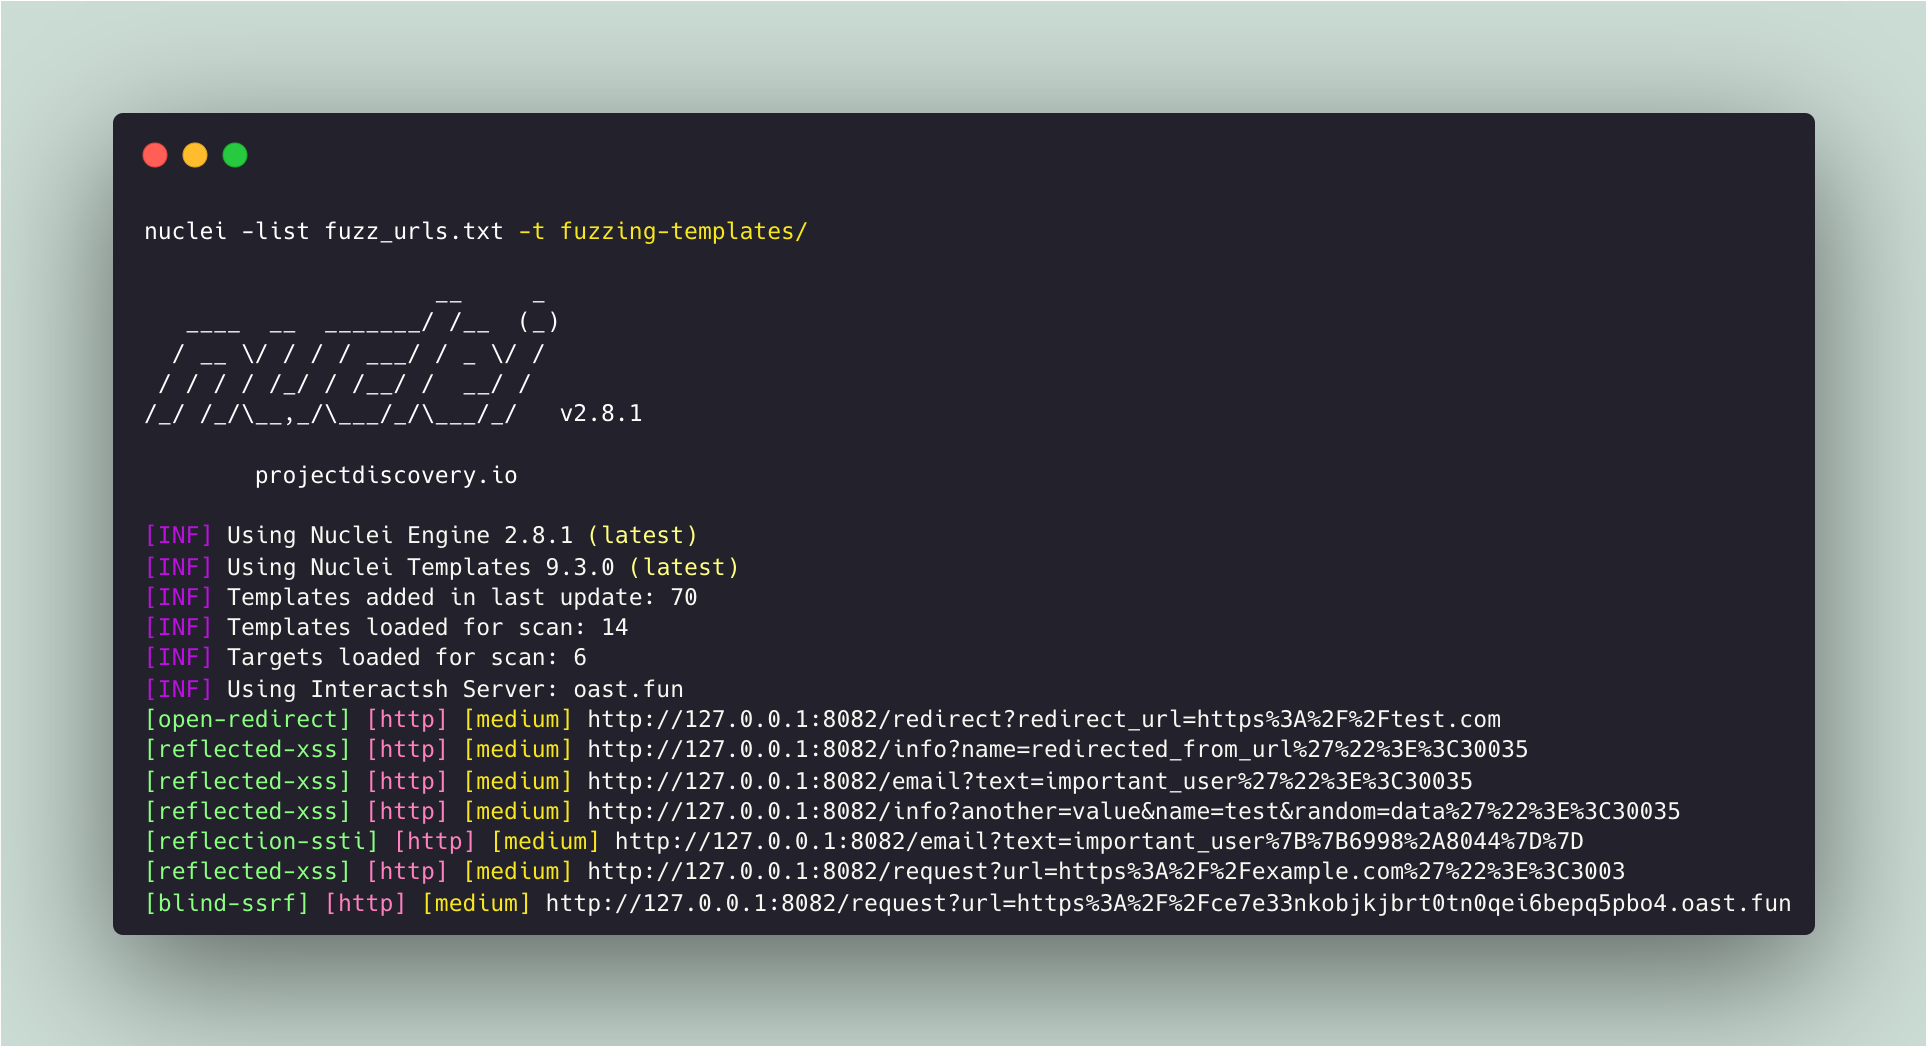 projectdiscovery/fuzzing-templates
Курируемый сообществом список шаблонов nuclei для поиска «неизвестных» уязвимостей безопасности.
 matrix-org/synapse
Synapse: домашний сервер Matrix, написанный на Python/Twisted.
 password123456/about-hmac
HMAC: пример реализации и объяснение
 password123456/some-tweak-to-hide-jwt-payload-values
Легковесная Python-библиотека для обфускации значений полезной нагрузки JWT с использованием XOR-шифрования на основе ключей с временными метками,…
 az0x7/vulnerability-checklist
Подборка контрольных списков уязвимостей веб-приложений и API, охватывающих XSS, SQLi, CSRF, IDOR, обход аутентификации, загрузку файлов и советы по…
 karlemilnikka/cve-2024-1208-and-cve-2024-1210
Подробное раскрытие уязвимостей CVE-2024-1208 и CVE-2024-1210: раскрытие конфиденциальной информации через REST API в плагине LearnDash для…
 karlemilnikka/cve-2024-1209
Раскрытие конфиденциальной информации через задания в LearnDash.
 redsiege/graphstrike
Cobalt Strike HTTPS-биконинг через Microsoft Graph API
 watchdogsecurity/porch-pirate
Porch Pirate — это самый полный клиент и фреймворк для разведки (recon) / OSINT по Postman, который автоматизирует обнаружение и эксплуатацию…
 aress31/openapi-parser
Парсинг документов OpenAPI в Burp Suite для автоматизации оценки безопасности API на основе OpenAPI (одобрено PortSwigger для включения в их…
 xlab-si/iac-scan-runner
Сервис, который сканирует вашу инфраструктуру как код на предмет распространенных уязвимостей.
 owasp/python-honeypot
OWASP Honeypot, автоматизированная платформа обмана.








