
 #1
Инструменты тестирования API, фаззинга, валидации схем, тестирования аутентификации и безопасности шлюзов.
Рекомендация Kitploit

 shoucheng3/apache__dubbo_cve-2021-30180_2-7-9
Эксплойт для CVE-2021-30180, нацеленный на фреймворк RPC Apache Dubbo, позволяющий удаленно выполнять код через специально созданные RPC-запросы в…
 shoucheng3/apache__incubator-dubbo_cve-2021-30181_2-6-8
Высокопроизводительный Java RPC и микросервисный фреймворк с обнаружением сервисов, управлением трафиком, observability и встроенной безопасностью…
 shoucheng3/apache__nifi_cve-2022-33140_1-16-22
Автоматизированная система обработки и распределения потоков данных с безопасной конфигурацией, отслеживанием происхождения и расширяемой плагинной…
 shoucheng3/asf__nifi_cve-2023-36542_1-22-0
Автоматизированная платформа потоковой обработки и распределения данных со встроенным отслеживанием происхождения, безопасной конфигурацией и…
 shoucheng3/fabric8io__kubernetes-client_cve-2021-4178_5-0-2
Java-клиент, предоставляющий свободный DSL-доступ к REST API Kubernetes и OpenShift для управления облачной инфраструктурой, модулями, сервисами и…
 shoucheng3/hibernate__hibernate-validator_cve-2019-10219_6-0-17-final
Эталонная реализация Bean Validation 2.0 (JSR-380), предоставляющая управляемую аннотациями модель метаданных и API для валидации JavaBean и методов…
 shoucheng3/jenkinsci__docker-commons-plugin_cve-2022-20617_1-17
Плагин Jenkins, предоставляющий общий API для управления учётными данными Docker, аутентификации в реестре, настройки демона и снятия отпечатков…
 shoucheng3/jenkinsci__script-security-plugin_cve-2023-24422_1228.vd93135a_2fb_25
Плагин Jenkins, предоставляющий рабочие процессы утверждения скриптов и песочницу Groovy для обеспечения безопасного выполнения скриптов, с…
 shoucheng3/kubernetes-client__java_cve-2020-8570_client-java-parent-9_0_2_fixed
Java-клиентская библиотека для Kubernetes API, обеспечивающая программное управление кластерами, подами, развёртываниями и другими ресурсами с…
 shoucheng3/keycloak__keycloak_cve-2014-3656_1-0-5-final
Решение с открытым исходным кодом для управления идентификацией и доступом, предоставляющее аутентификацию, федерацию пользователей, единый вход и…
 shoucheng3/rhuss__jolokia_cve-2018-1000129_1-4-0
Агентный доступ к JMX через JSON/HTTP с пакетными запросами, детальными политиками безопасности и режимом прокси для удаленного мониторинга и…
 stayfoolish777/cve-2022-22947-poc
Массовое обнаружение уязвимости удаленного выполнения кода Spring Cloud Gateway Spring_Cloud_Gateway_RCE_POC-CVE-2022-22947
 tania-silva/cve-2024-57972
Эксплойт отказа в обслуживании для портала устройств Microsoft HoloLens через повторные запросы на сопряжение API, вызывающий перегрузку ЦП и…
 vagnerd/cve-2023-27587-poc
Простой PoC для CVE-2023-27587
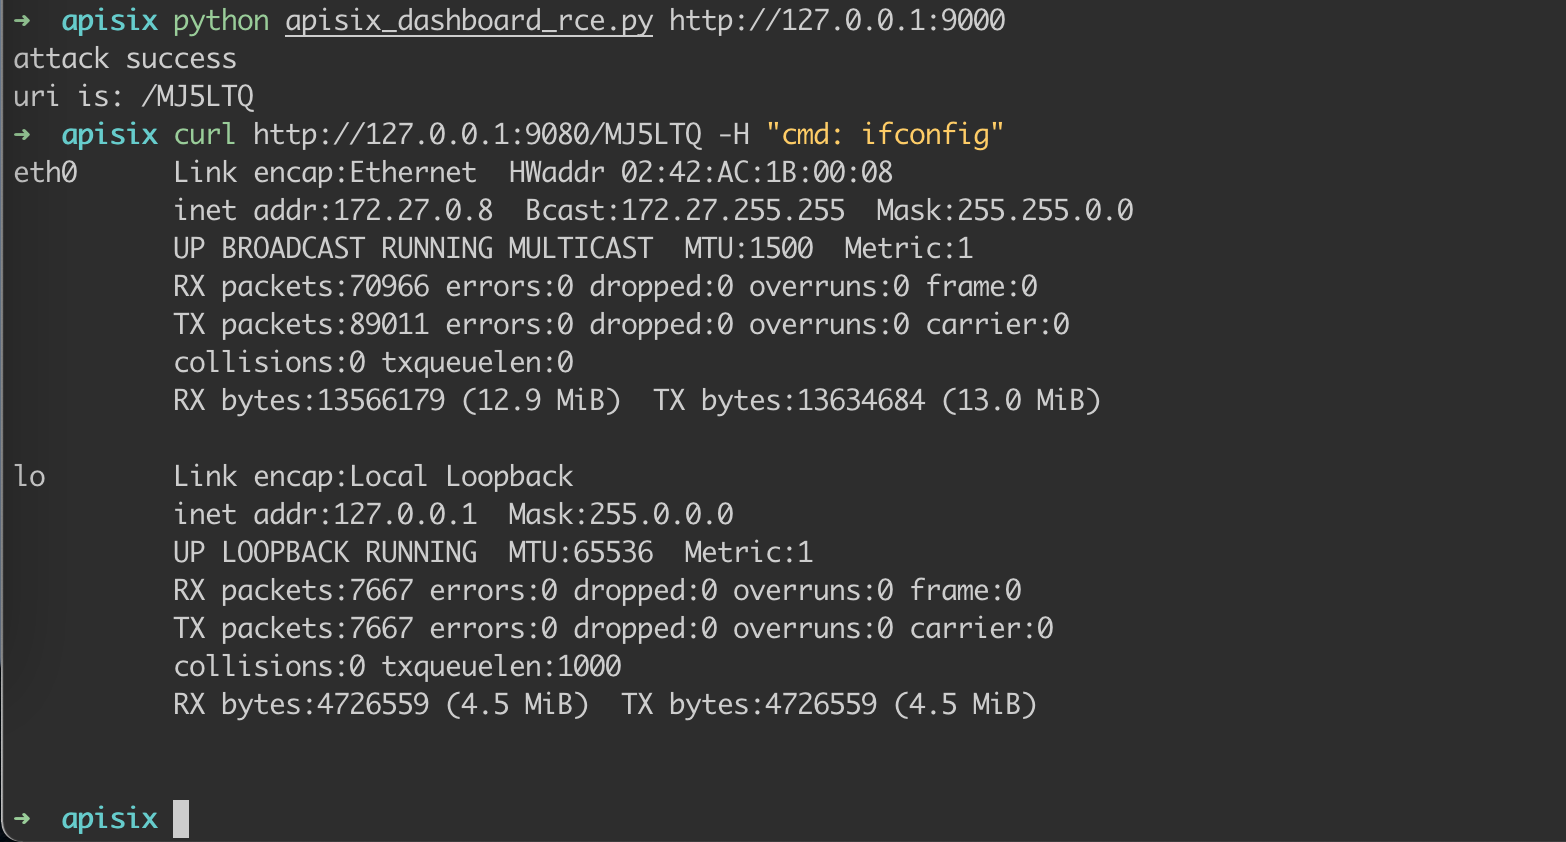 wuppp/cve-2021-45232-exp
Эксплойт для CVE-2021-45232, нацеленный на уязвимость удалённого выполнения кода в Apache APISIX Dashboard. Предоставляет proof-of-concept для…
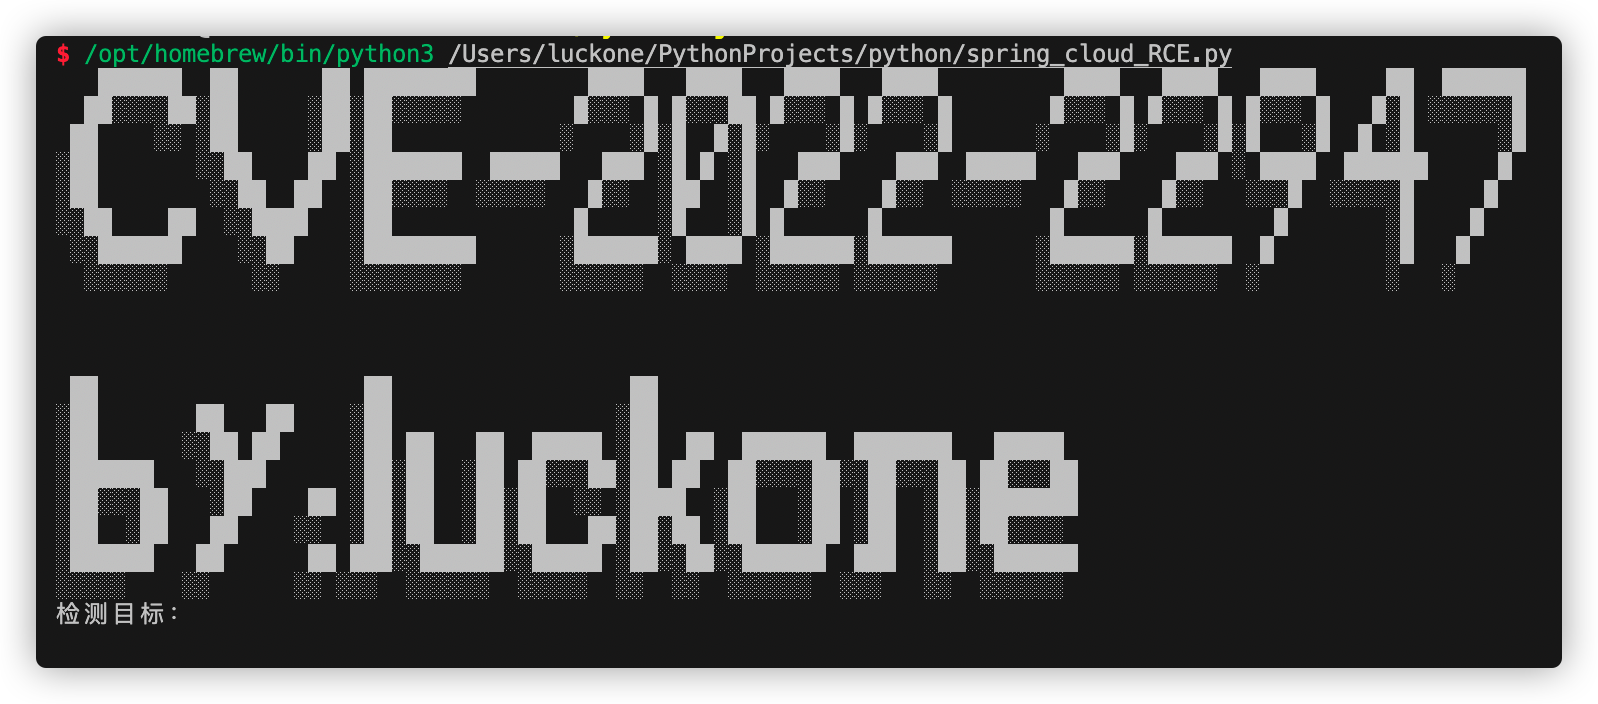 lucksec/spring-cloud-gateway-cve-2022-22947
Эксплойт для CVE-2022-22947: удалённое выполнение кода в Spring Cloud Gateway через специально сформированные запросы к конечной точке Actuator.…
 osyanina/westone-cve-2021-45232-scanner
Сканер уязвимостей, который обнаруживает уязвимости CVE-2021-45232.
 osyanina/westone-cve-2021-37580-scanner
Сканер уязвимостей, который обнаруживает уязвимости CVE-2021-37580.








