
 #1
Инструменты для оценки безопасности REST, SOAP и GraphQL API.
Рекомендация Kitploit
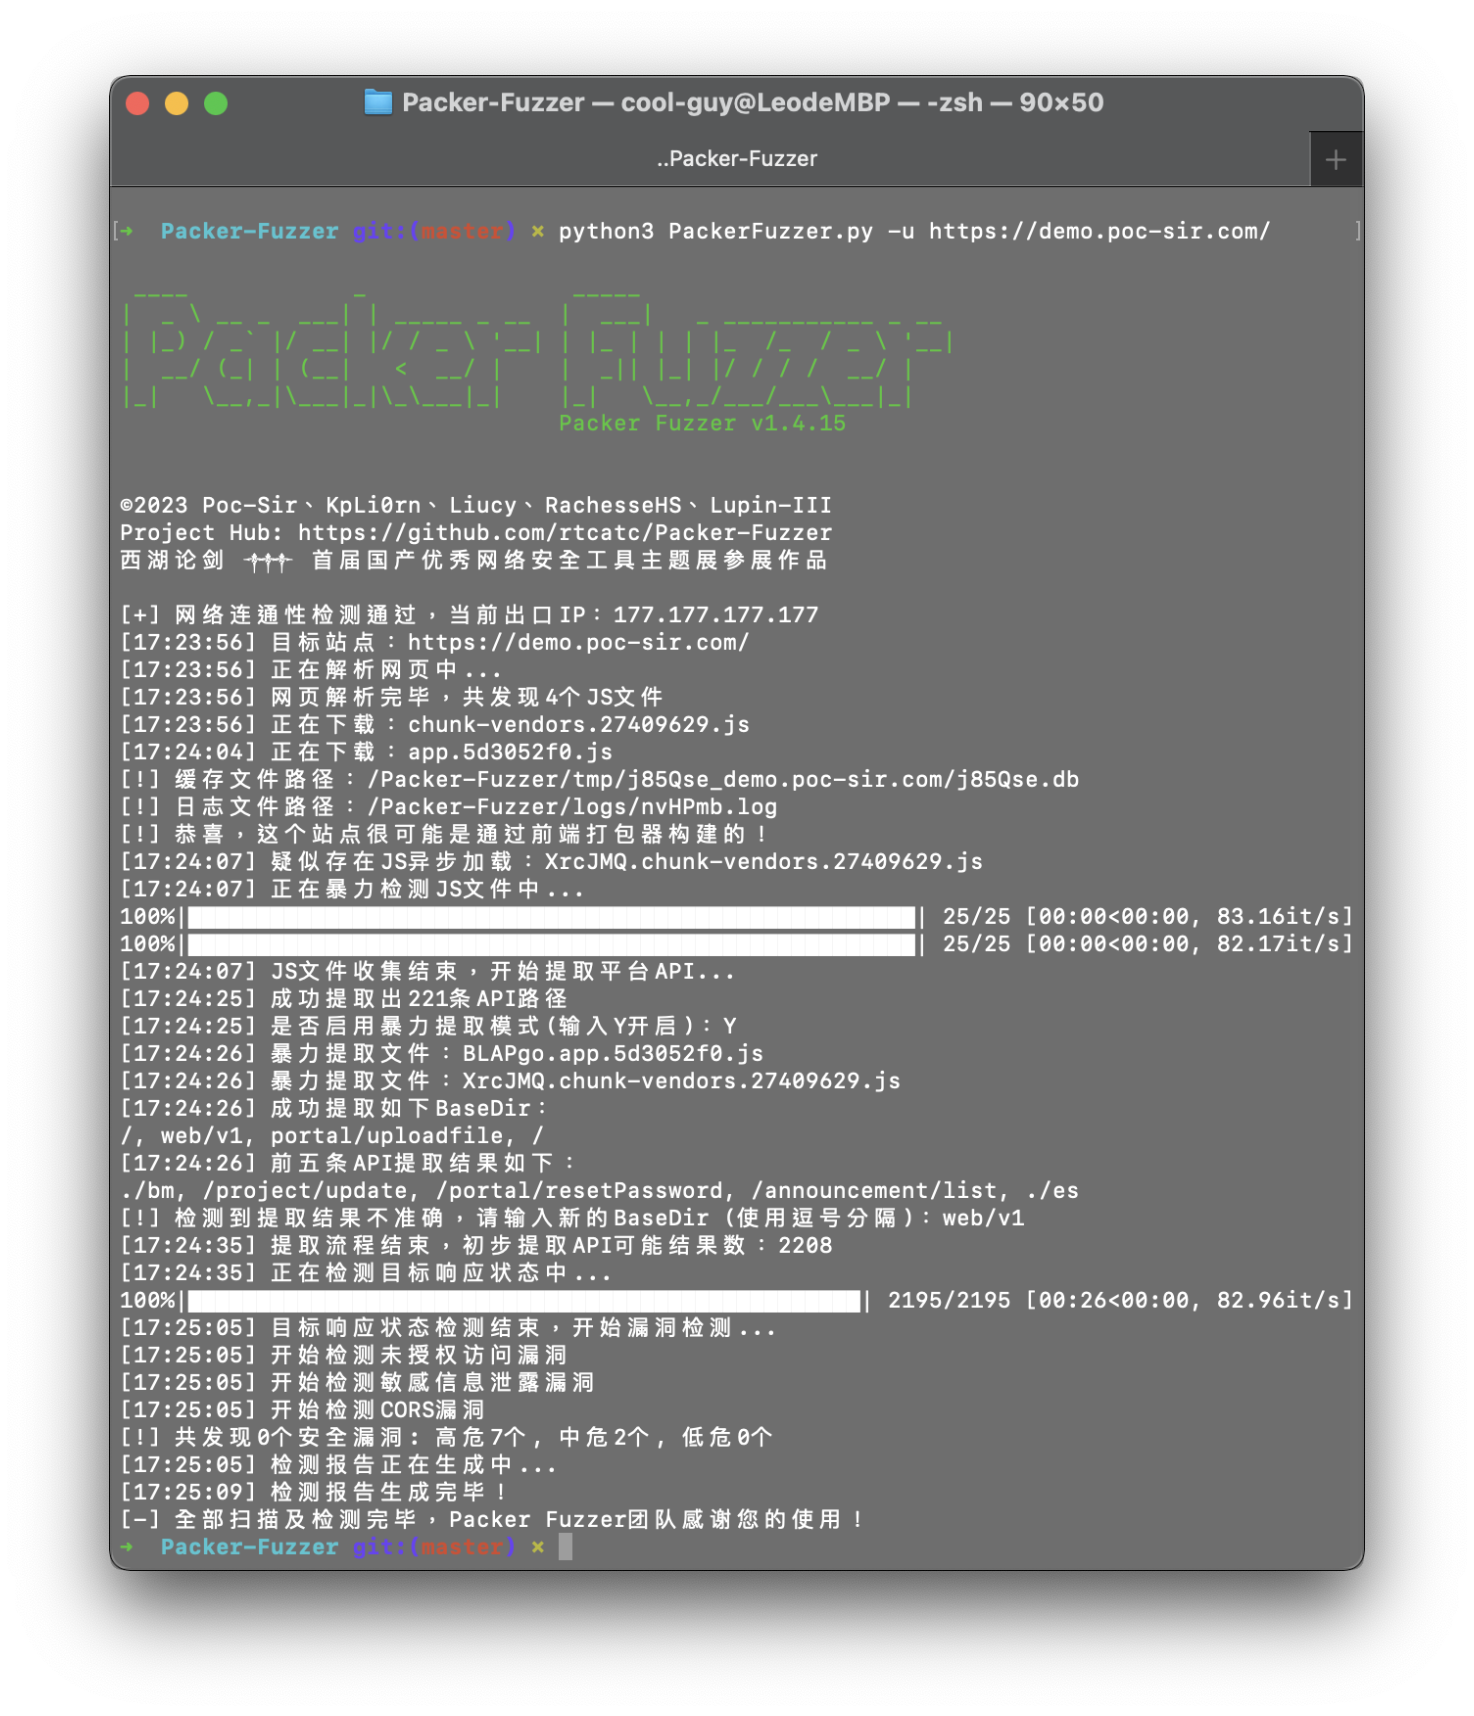
 rtcatc/packer-fuzzer
Packer Fuzzer — это быстрый и эффективный сканер для обнаружения уязвимостей на веб-сайтах, созданных с помощью сборщиков модулей JavaScript, таких…
 swisskyrepo/graphqlmap
Модуль безопасности для php7 и php8 - Устранение классов уязвимостей и виртуальное исправление остального!
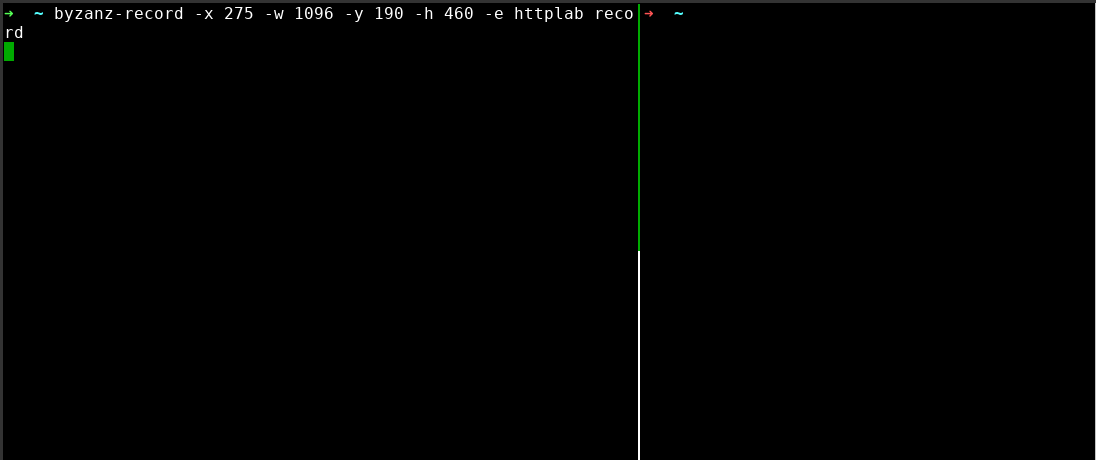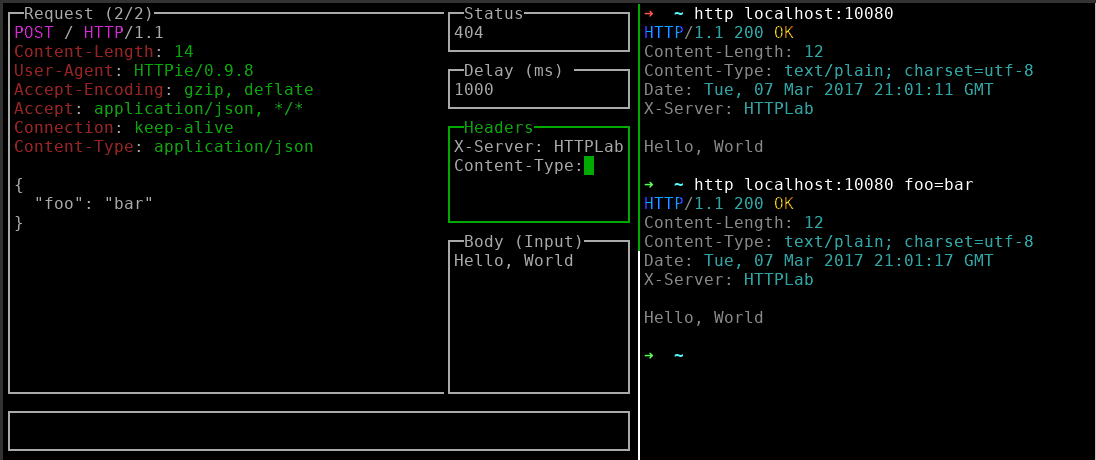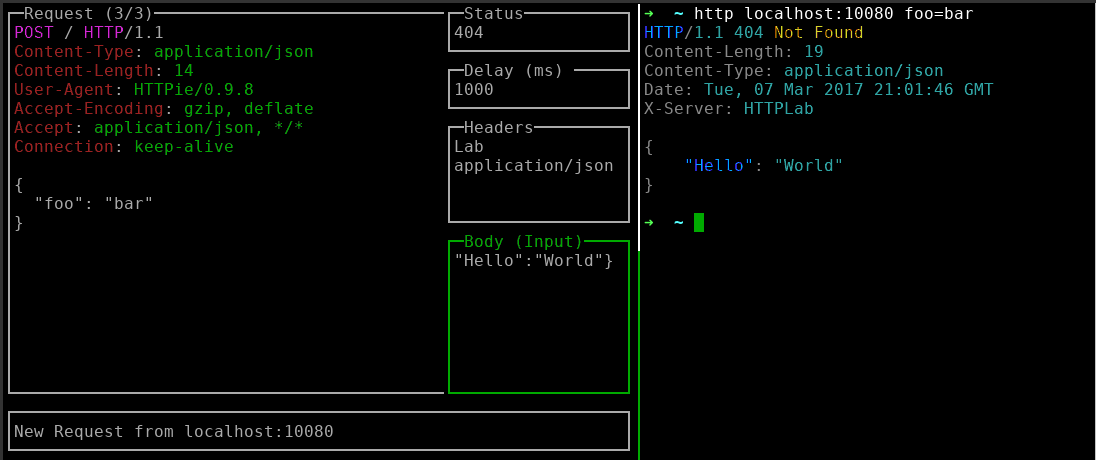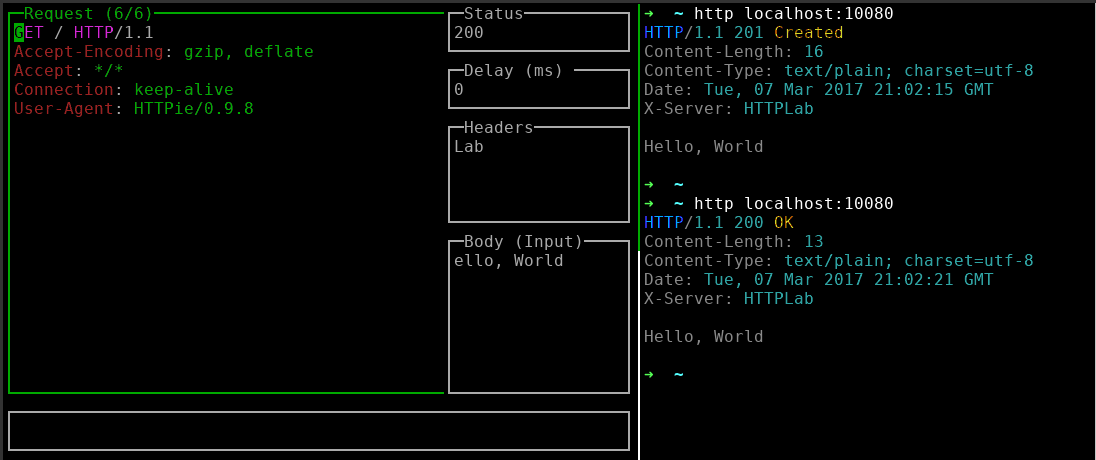 qustavo/httplab
Интерактивный веб-сервер для просмотра HTTP-запросов и формирования ответов, с терминальным интерфейсом для отладки в реальном времени и тестирования…
 vigolium/vigolium
Vigolium - High-fidelity vulnerability scanner fusing agentic AI with native speed, modularity, and precision
 endava/cats
Автоматизированный фаззер REST API и инструмент негативного тестирования для конечных точек OpenAPI. Генерирует, запускает и сообщает о тысячах…
 knavesec/credmaster
Переработанный и улучшенный инструмент для password spraying CredKing, использующий API FireProx для ротации IP-адресов, сохранения анонимности и…
 unkn0wn-root/resterm
Клиент терминального API для HTTP, GraphQL, gRPC, WebSocket и SSE. Простые файлы .http, которые можно сравнивать и версионировать, со скриптовыми…
 albinowax/activescanplusplus
Расширение Burp Suite, которое расширяет активное и пассивное сканирование проверками на атаки через заголовок Host, XXE, инъекции выражений,…
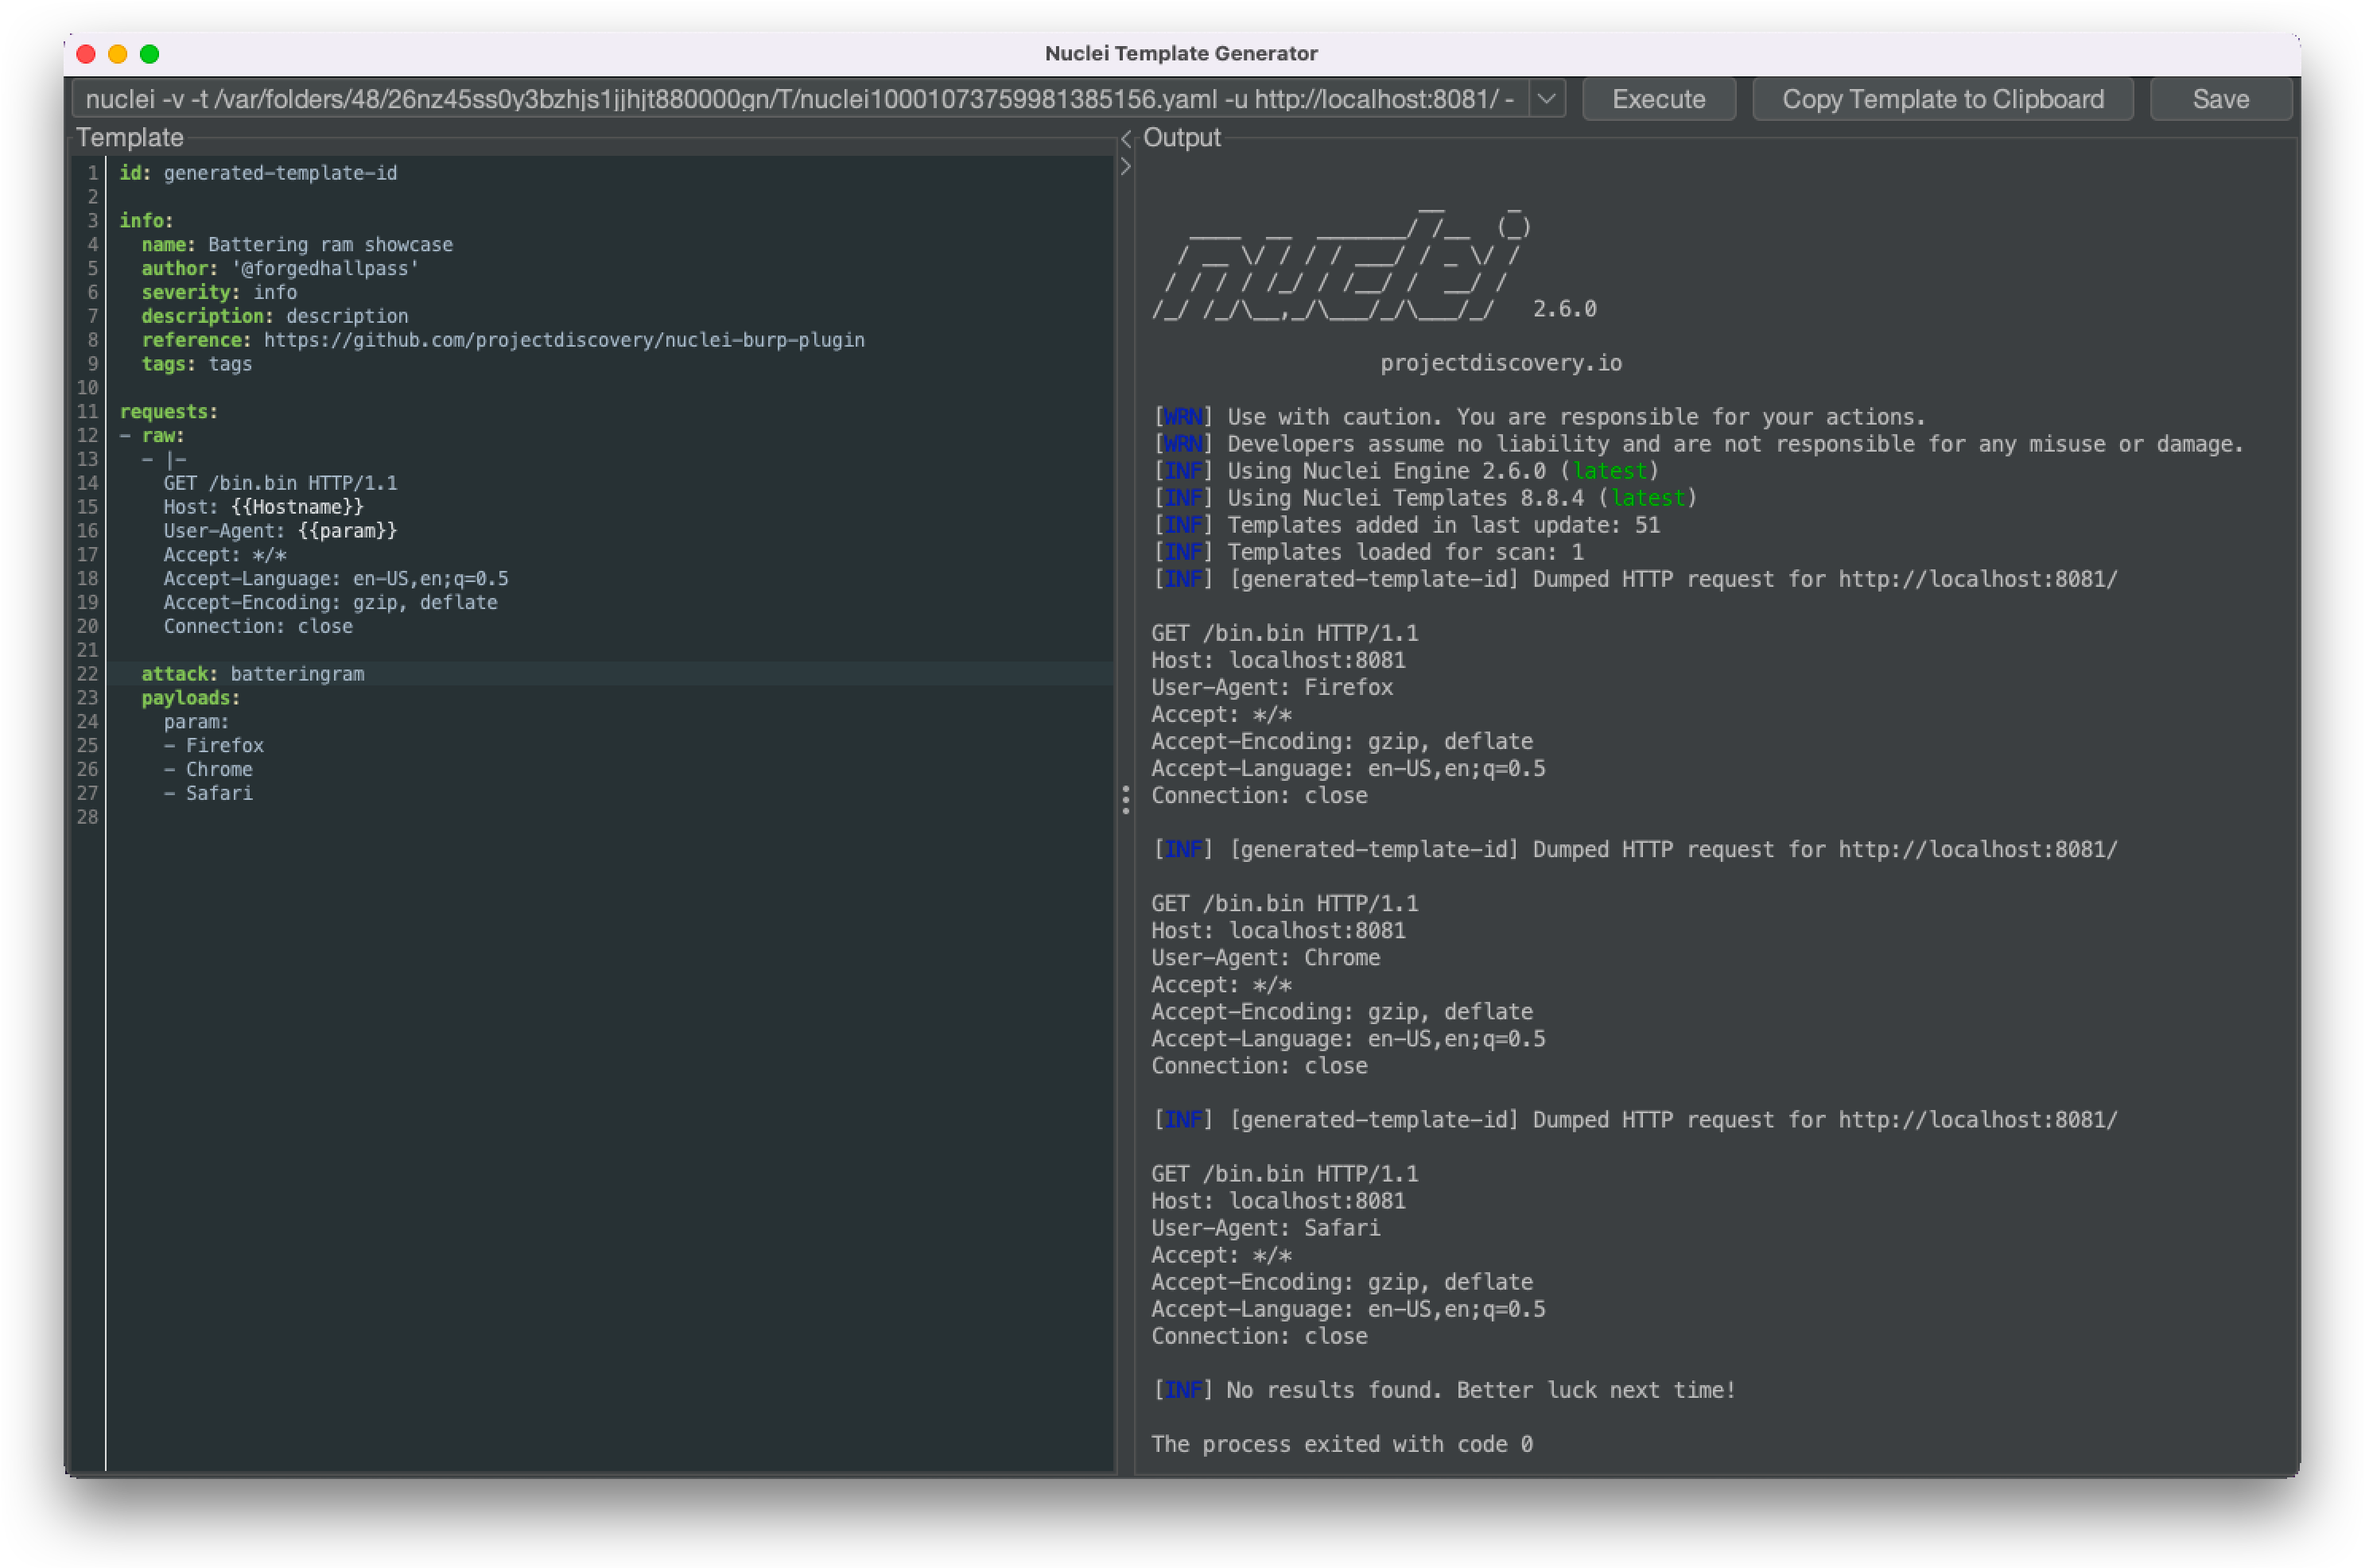 projectdiscovery/nuclei-burp-plugin
Плагин для Burp Suite, позволяющий генерировать и выполнять шаблоны уязвимостей Nuclei непосредственно из HTTP-запросов и ответов, с автодополнением…
 projectdiscovery/chaos-client
Go-клиент для взаимодействия с Chaos DB API.
 denoland/clawpatrol
Межсетевой экран на уровне проводов для AI-агентов, который перехватывает и фильтрует трафик SQL, Kubernetes и HTTP с использованием правил HCL, с…
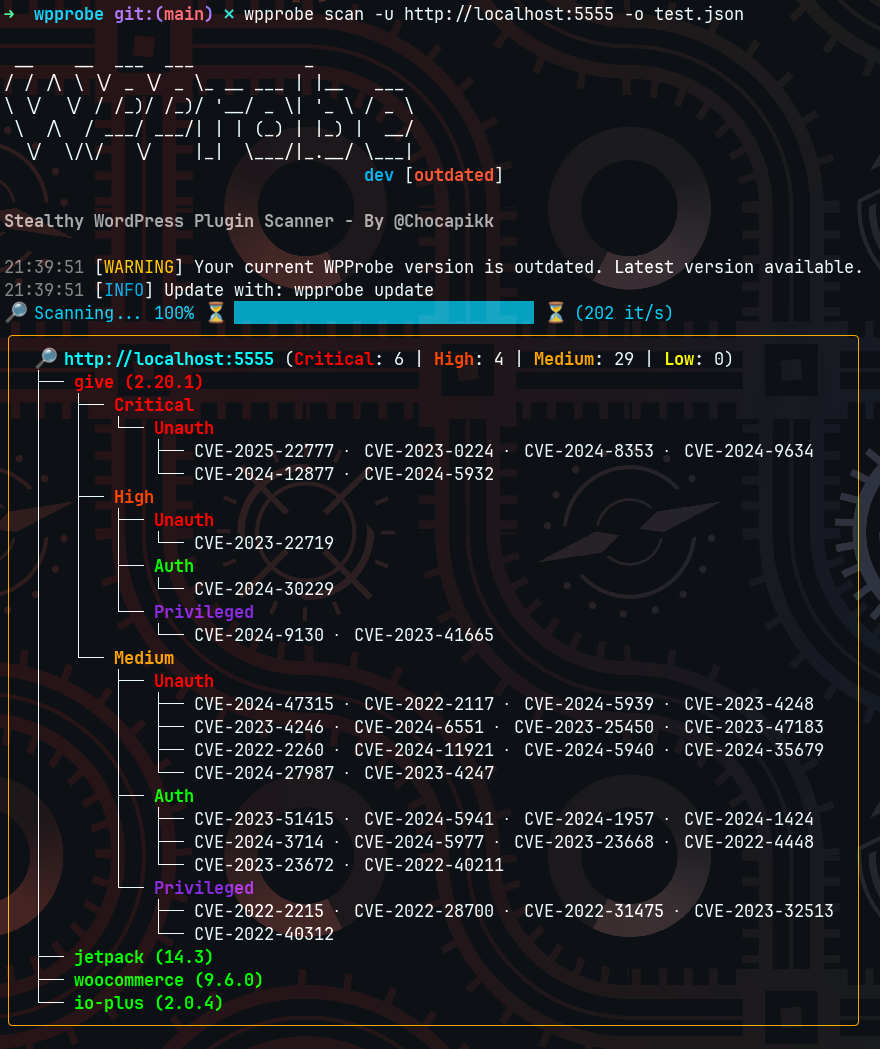 chocapikk/wpprobe
Быстрый инструмент для перечисления плагинов WordPress
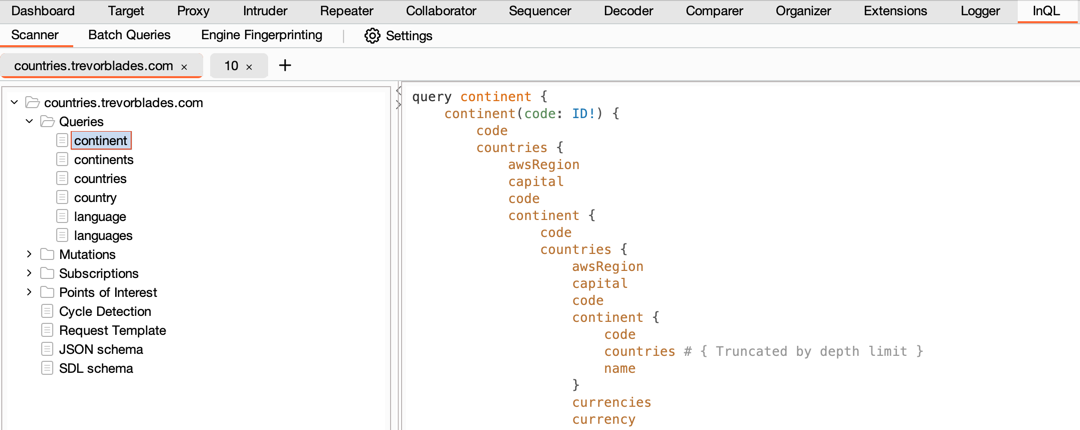 doyensec/inql
InQL — это надежное расширение Burp Suite с открытым исходным кодом для продвинутого тестирования GraphQL, предлагающее интуитивно понятное…
 dolevf/damn-vulnerable-graphql-application
Damn Vulnerable GraphQL Application — это намеренно уязвимая реализация GraphQL-сервиса, предназначенная для изучения и практики безопасности GraphQL.
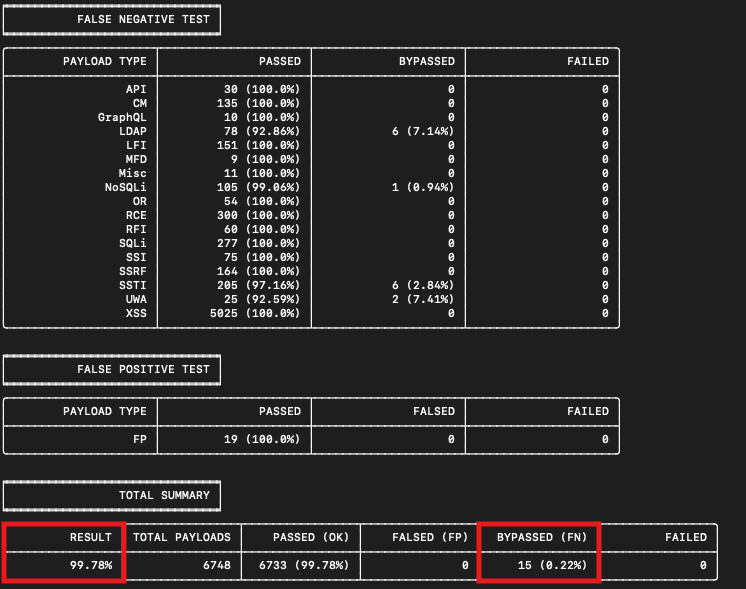 nemesida-waf/waf-bypass
Автоматизированный инструмент тестирования безопасности WAF, который обнаруживает ложные срабатывания и ложные пропуски, используя 15+ категорий…
 asamassekou10/ship-safe
Независимый агент безопасности для программного обеспечения, написанного ИИ. Находит проблемы, выясняет, реальны ли они, и показывает вам…
 bishopfox/sj
Инструмент для аудита конечных точек, определенных в открытых файлах определений Swagger/OpenAPI.
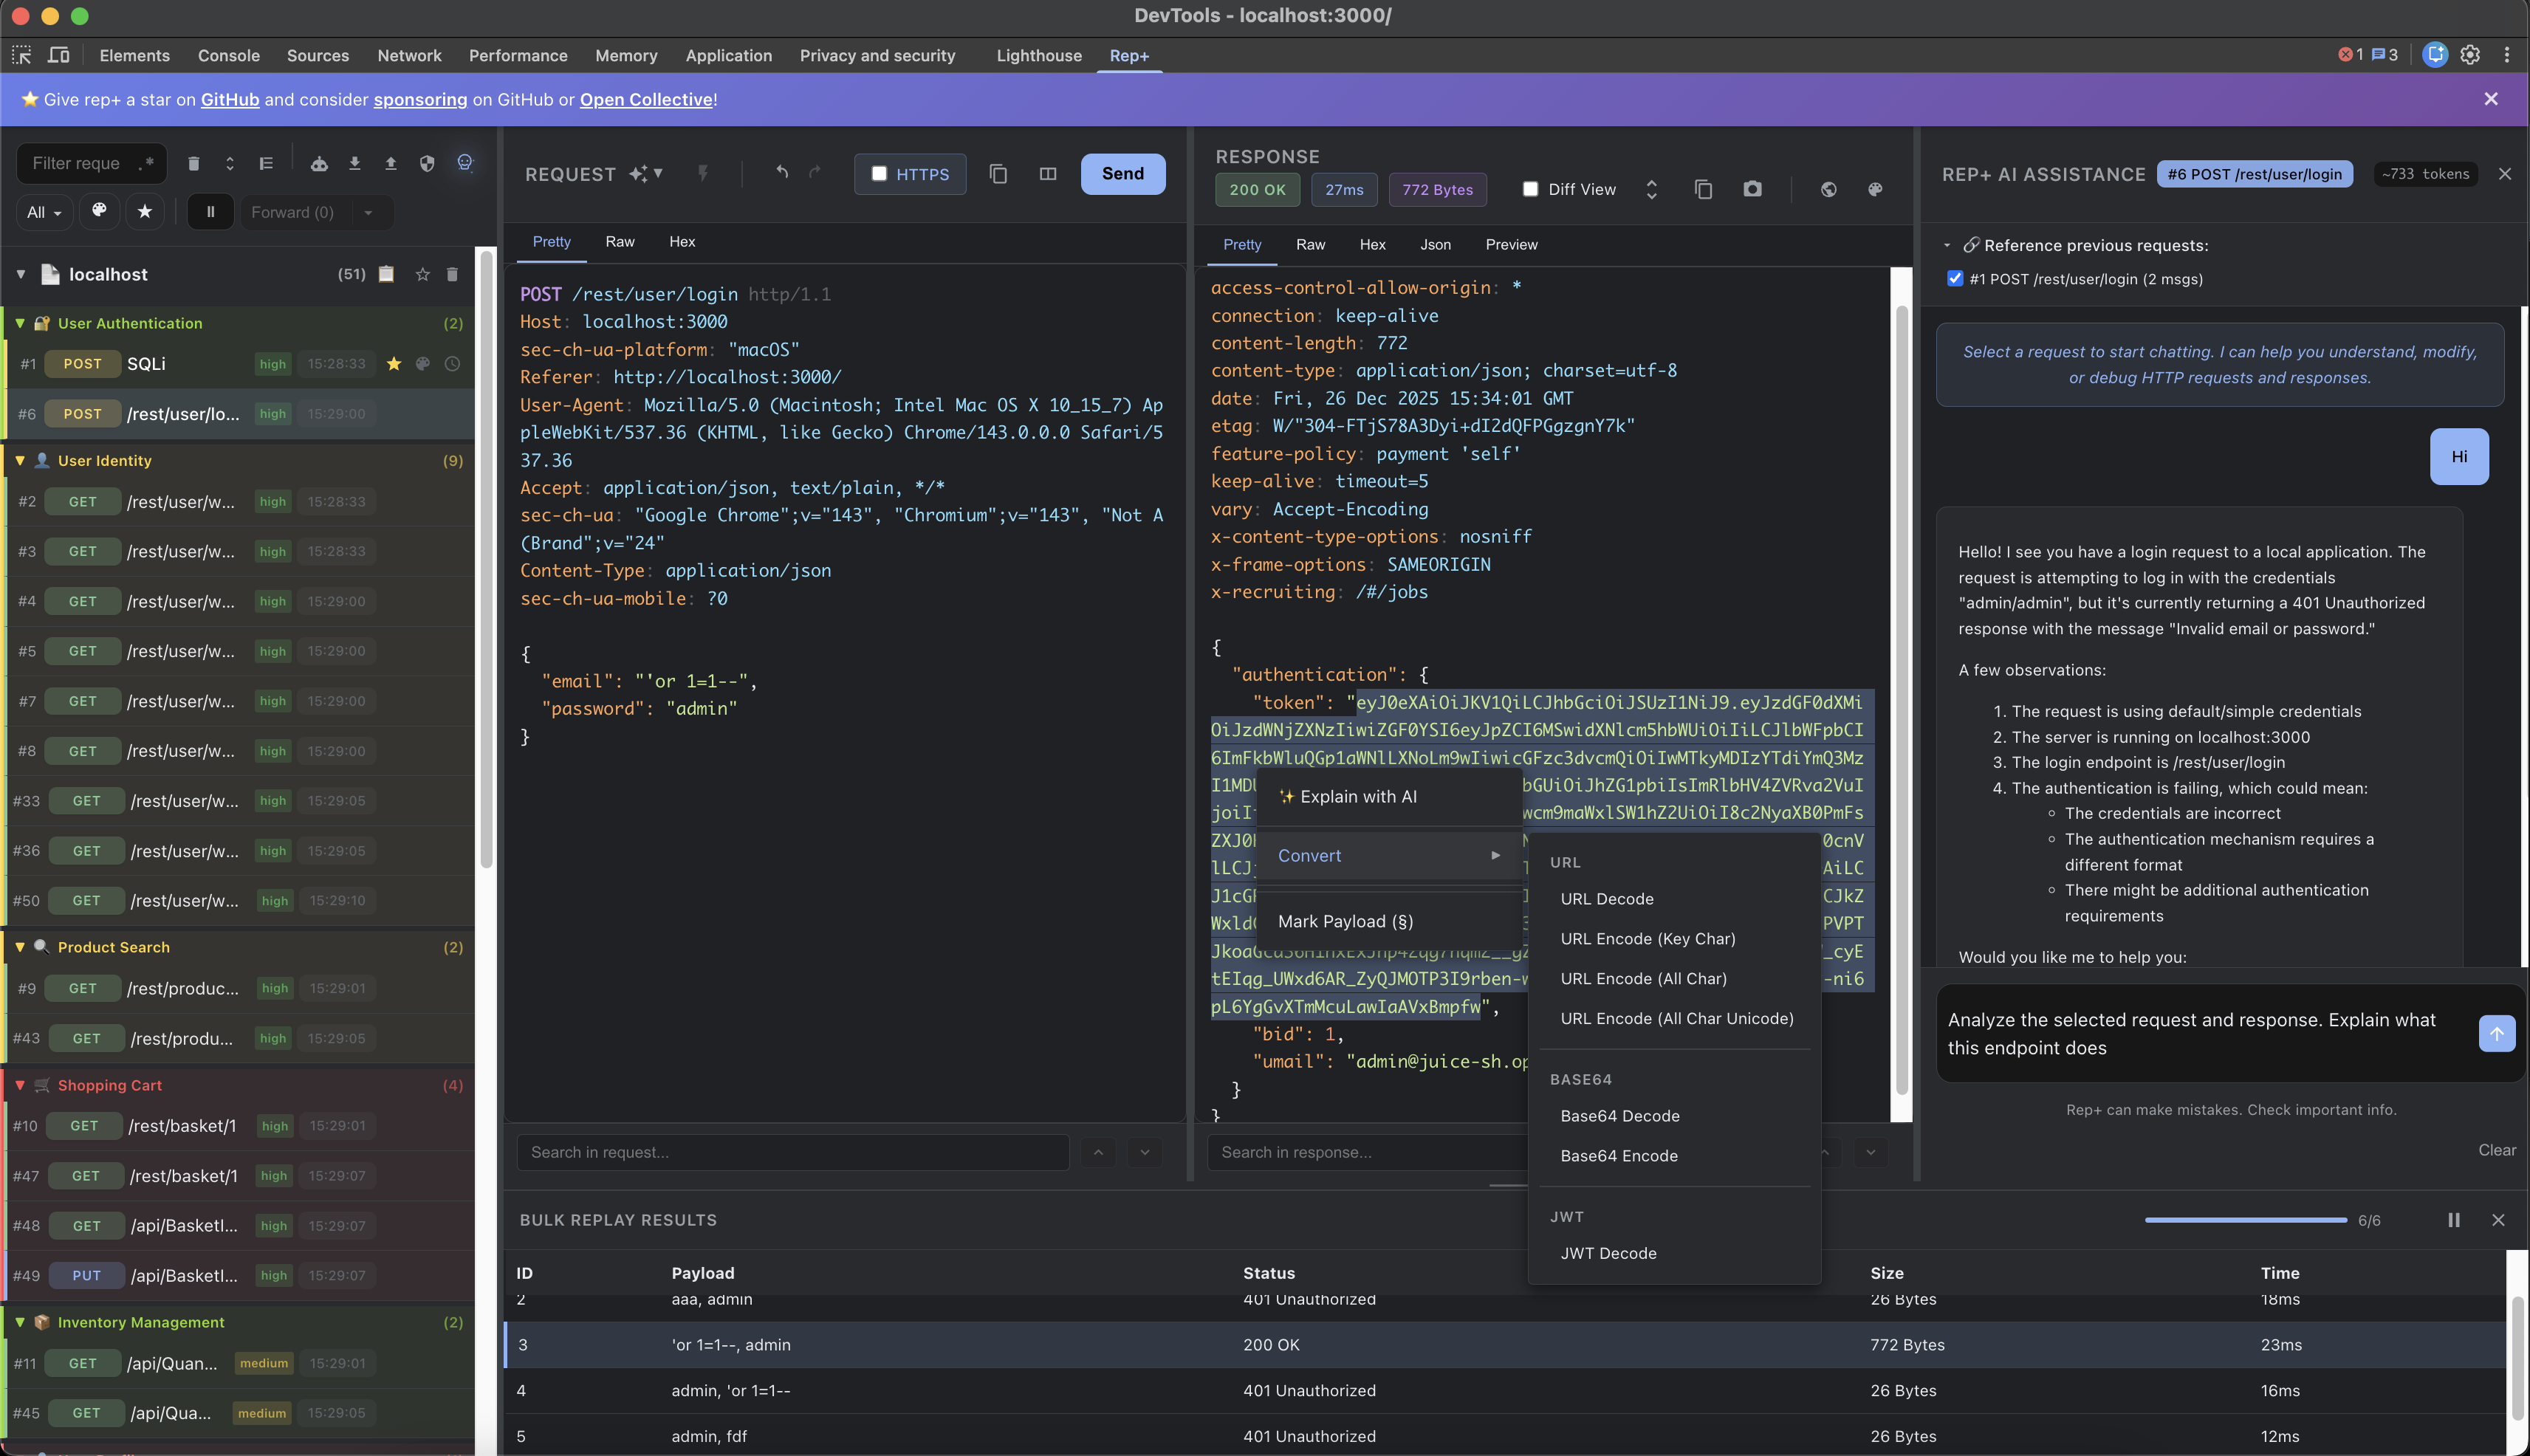 repplus/rep-chrome
rep+ — HTTP-повторитель в стиле Burp для Chrome DevTools со встроенным ИИ для объяснения запросов и предложения атак








