
 doyensec/inql
InQL — это надежное расширение Burp Suite с открытым исходным кодом для продвинутого тестирования GraphQL, предлагающее интуитивно понятное обнаружение уязвимостей, настраиваемые сканирования и бесшовную интеграцию с Burp.





Добро пожаловать в InQL — открытый инструмент для тестирования GraphQL. Этот инструмент предоставляет функции, призванные улучшить ваш опыт тестирования GraphQL, сделав его более эффективным и результативным.
Мы ценим ваше доверие к InQL. Удачного тестирования!
Пользовательский интерфейс InQL оснащён четырьмя основными компонентами: вкладками Scanner, Batch Queries, Engine Fingerprinting и Attack Vector Scanner.
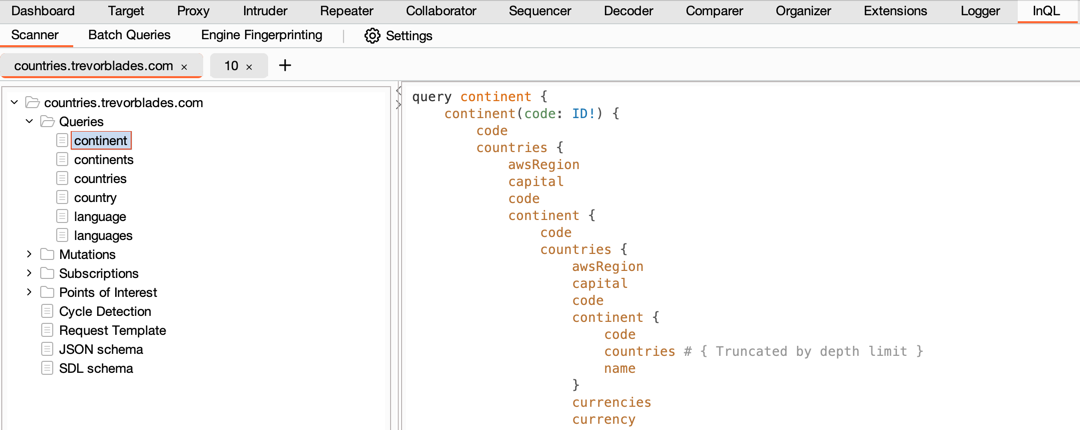
Scanner — это ядро InQL, где можно анализировать конечную точку GraphQL или локальный файл интроспекции схемы. Он автоматически генерирует все возможные запросы, мутации и подписки, организуя их в структурированное представление для вашего анализа.
✅ Настраиваемые сканирования
InQL предоставляет гибкость для настройки сканирований. Регулируйте глубину генерируемых запросов или количество пробелов, используемых для отступов. Вы также можете выполнять сканирования «Points of Interest» для обнаружения потенциальных уязвимостей в схеме GraphQL.
✅ Анализ Points of Interest
После запуска сканирования Points of Interest вам предоставляется обширный набор данных, охватывающий множество потенциальных уязвимостей. Вы можете включать или отключать эти категории в соответствии с вашими потребностями.
✅ Обнаружение циклических ссылок
InQL реализует обнаружение циклических ссылок. После анализа схемы он отображает потенциально уязвимые запросы в представлении результатов сканера.
✅ Расширенное взаимодействие с Burp
InQL бесшовно интегрируется с Burp, позволяя генерировать запросы непосредственно из любого запроса GraphQL в Burp. Вы также можете отправлять автоматически сгенерированные запросы в другие инструменты Burp для дальнейшего анализа.
✅ Пользовательские заголовки
Вы можете задавать пользовательские заголовки для каждого домена, при этом список доменов автоматически заполняется из наблюдаемого трафика.
Вкладка Batch Queries позволяет запускать пакетные атаки GraphQL с использованием псевдонимов (alias) или массивов (array batching), что может быть полезно для обхода плохо реализованных ограничений скорости. Она поддерживает режимы атак в стиле Intruder (Sniper, Battering ram, Pitchfork и Cluster bomb) и несколько источников полезной нагрузки, таких как списки слов, файлы, диапазоны чисел и наборы символов для брутфорса.
Встроенные редакторы сообщений Burp теперь имеют дополнительную вкладку «GraphQL (InQL)», обеспечивающую эффективный способ просмотра и изменения запросов GraphQL. Она также поддерживает подсветку схемы для лучшей читаемости.
InQL теперь реализует серверы GraphiQL и GraphQL Voyager. Вы можете отправлять проанализированную схему в них, чтобы ещё больше расширить анализ!
Эта вкладка позволяет сканировать URL GraphQL для получения информации о технологии серверной части.
Эта вкладка выполняет набор распространённых проверок безопасности GraphQL для конечной точки, таких как раскрытие интроспекции, подсказки полей, ограничения пакетной обработки, ограничения глубины и сложности запросов, запросы и мутации на основе GET, а также запросы на основе POST с form-encoded.
Когда интроспекция отключена, InQL может восстановить схему из трафика GraphQL, наблюдаемого в истории Burp. Используйте опцию контекстного меню «Extract Schema from History», затем проверьте и исправьте восстановленную схему в Scanner.







