
 #1
Инструменты обнаружения поведенческих аномалий, анализа выбросов, UEBA и статистического обнаружения угроз.
Рекомендация Kitploit

 rfxn/linux-malware-detect
Мультидвижковый сканер вредоносных программ для Linux с пятью этапами обнаружения (MD5, HEX-шаблоны, YARA, ClamAV, статистический), мониторингом…
 nfstream/nfstream
NFStream: гибкая платформа для анализа сетевых данных.
 logpai/logparser
Инструментарий машинного обучения для парсинга логов [ICSE'19, DSN'16]
 cisco/joy
Пакет для захвата и анализа данных сетевых потоков и внутрипотоковых данных, предназначенный для сетевых исследований, криминалистики и мониторинга…
 echowei/deeptraffic
Модели глубокого обучения для классификации сетевого трафика
 ion-storm/sysmon-config
Расширенная конфигурация Sysmon для ATT&CK, ориентированная на обнаружение наибольшего количества техник по источникам данных в MITRE ATT&CK,…
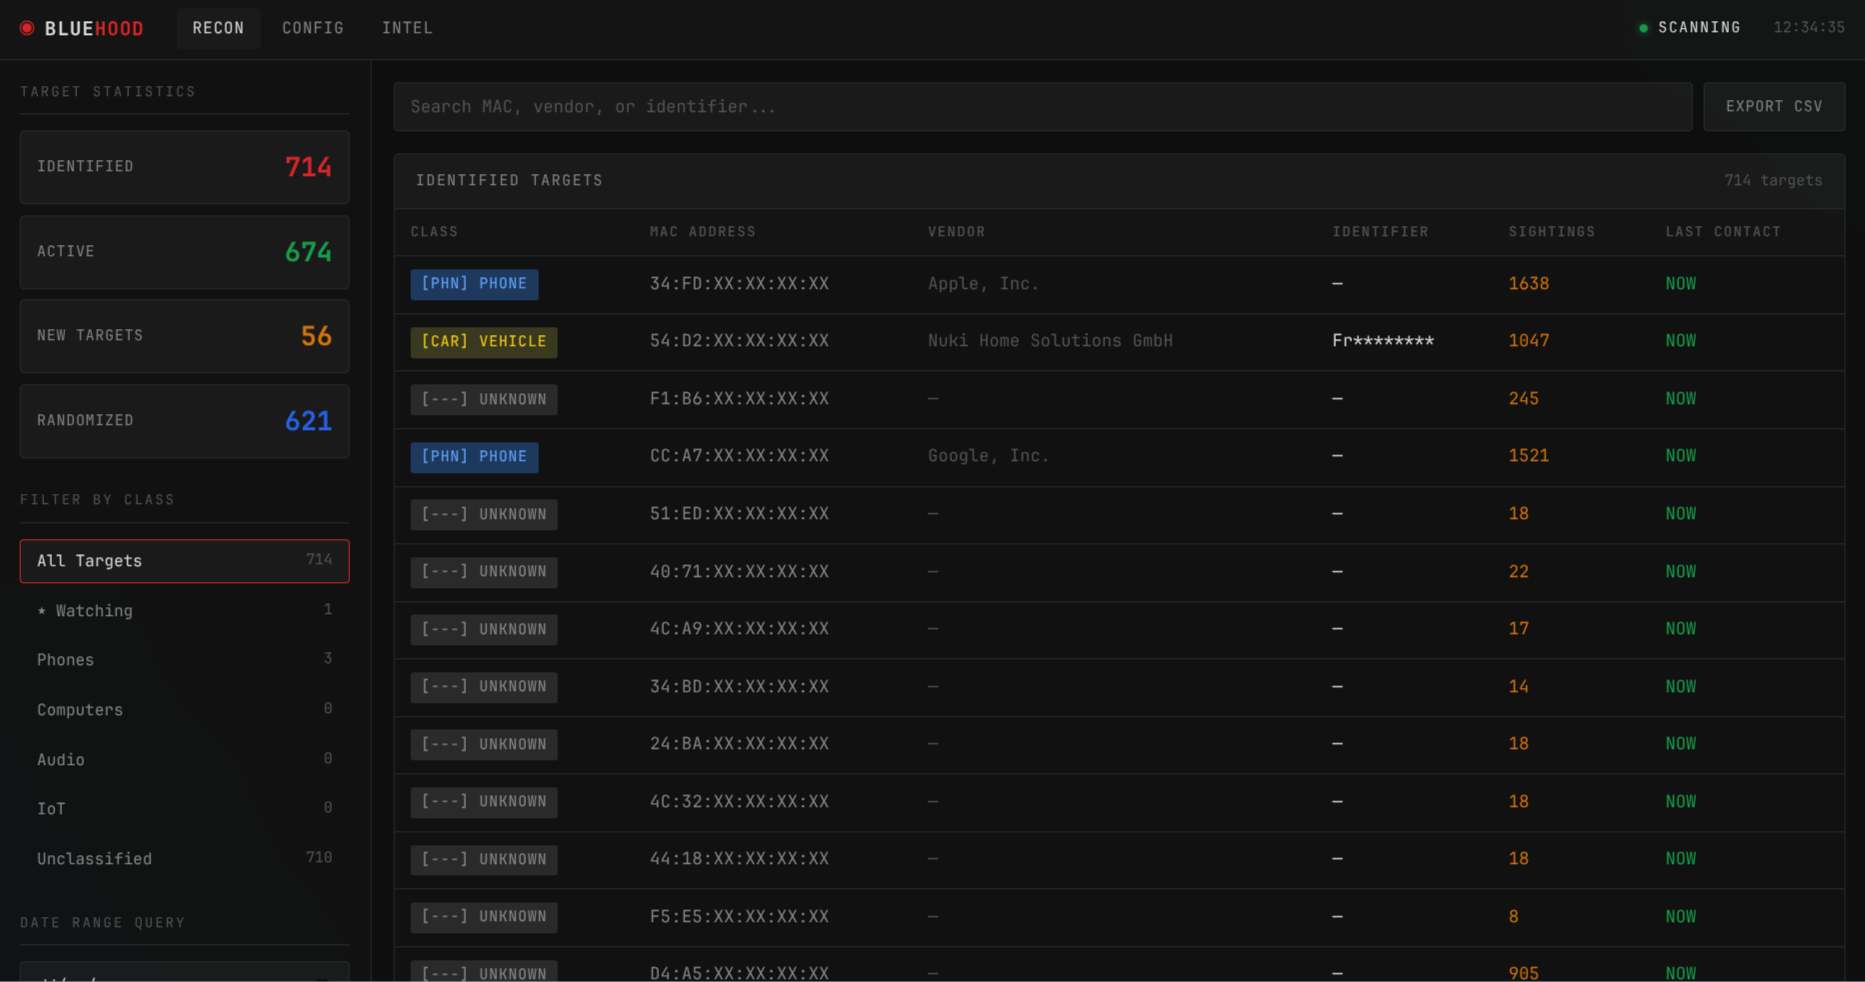 dannymcc/bluehood
Отслеживайте активность Bluetooth в вашем районе
 struppigel/portex
Java library to analyse Portable Executable files with a special focus on malware analysis and PE malformation robustness
 lethal-forensics/memprocfs-analyzer
Автоматизирует криминалистический анализ памяти Windows и рабочие процессы DFIR с помощью MemProcFS: сканирование YARA/ClamAV, обнаружение аномалий…
 neo23x0/raccine
Простая вакцина от программ-вымогателей
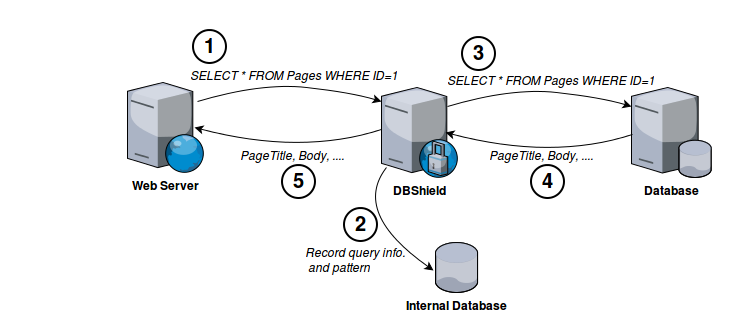 nim4/dbshield
Файрвол для баз данных, написанный на Go
 activecm/rita
Real Intelligence Threat Analytics (RITA) — это фреймворк для обнаружения связи командования и управления через анализ сетевого трафика.
 chainguard-dev/osquery-defense-kit
Продакшен-готовые запросы для обнаружения и реагирования в osquery
 skelsec/jackdaw
собирать собирать собирать
 aixisstudio/snitch
Real-time network traffic visualizer — see every connection your computer makes. Privacy-first, 100% local. / Visualiseur de trafic réseau en temps…
 securityclaw/securityclaw
Модульный, основанный на навыках автономный агент Центра операций безопасности (SOC), который мониторит данные OpenSearch/Elasticsearch, создает…
 trustedsec/artillery
Инструмент с открытым исходным кодом для blue team, защищающий системы Linux и Windows с помощью множества методов хостовой и сетевой защиты и…
 syworks/wireless-ids
Способность обнаруживать подозрительную активность, такую как атака (WEP/WPA/WPS), путем перехвата беспроводных пакетов в воздухе.








