
 #1
Инструменты обнаружения поведенческих аномалий, анализа выбросов, UEBA и статистического обнаружения угроз.
Рекомендация Kitploit
 corelight/conn-burst
Пакет Bro для выявления «всплесковых» соединений (передающих большие объёмы данных с высокой скоростью).
 corelight/http-stalling-detector
Обнаружение атак типа HTTP stalling, таких как slowloris, с помощью Bro
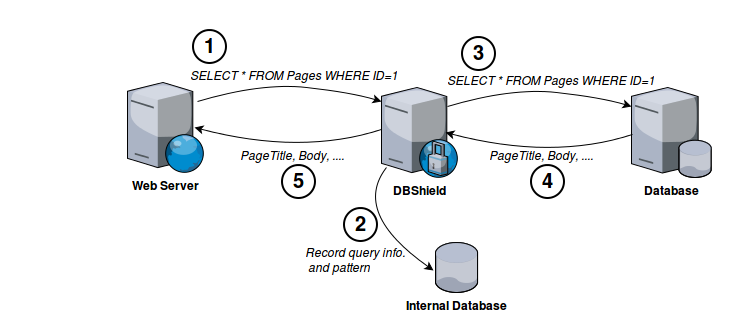 nim4/dbshield
Файрвол для баз данных, написанный на Go
 camp0/aiengine
Программируемый движок инспекции пакетов с NIDS, DNS-классификацией, частотным анализом и генерацией авто-регулярных выражений. Поддерживает привязки…
 endgameinc/dga_predict
Классификатор на основе LSTM для обнаружения доменов, генерируемых алгоритмами генерации доменов (DGA), с реализациями нейронной сети и моделей…
 bplinux/chackd
Демон для рандомизации tcp_challenge_ack_limit с целью предотвращения атак по сторонним каналам CVE-2016-5696
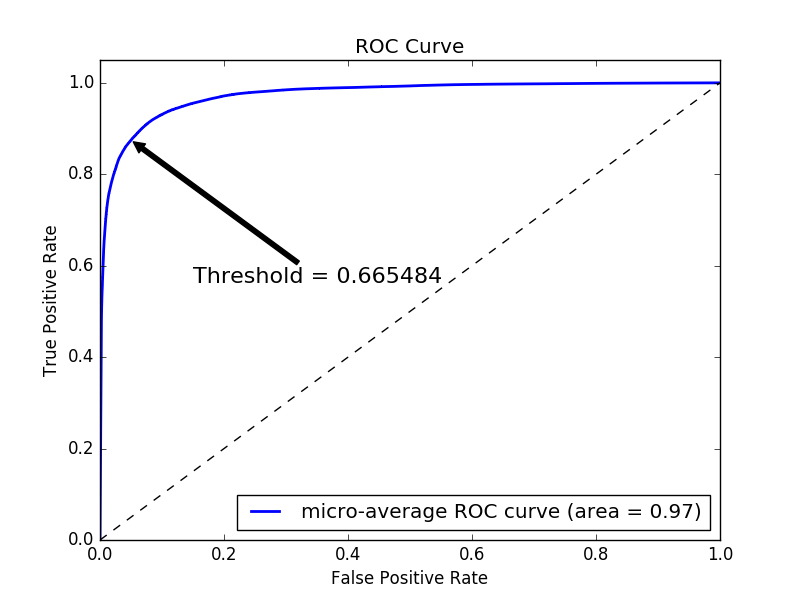 endgameinc/sans_thir16
SANS: недорогая охота
 puniaze/portdog
Сетевой детектор аномалий, который отслеживает сырые пакеты для выявления активности сканирования портов в реальном времени, с гибкими настройками…
 syworks/wireless-ids
Способность обнаруживать подозрительную активность, такую как атака (WEP/WPA/WPS), путем перехвата беспроводных пакетов в воздухе.








