
 #1
Инструменты, ориентированные на пентест, обратную разработку и обеспечение безопасности приложений и ОС Android.
Рекомендация Kitploit

 maosasagawa/pmx110-cve-2026-64560
PMX110 (OPPO MT6995, ядро 6.18.21) исследование CVE-2026-64560: портирование, доказательства, скрипты ограниченного запуска
 kananosa/cve-2026-43499-for-xiaomi-17t-chagall
CVE-2026-43499 воспроизведение на Xiaomi 17T. (неполный kernelsu)
 dorlow/hazel-cve-2026-43499
Эксплойт временного root для прошивки Toshiba/Amazon Fire TV (hazel) с использованием CVE-2026-43499. Реализует ARM32 futex-PI UAF, утечку адресов…
 fevar54/cve-2025-48595-android-framework-integer-overflow-
PoC для CVE-2025-48595: целочисленное переполнение в нескольких местах платформы Android.
 4onurdemir/tcl-androidtv-root-attempts
Документирует обратную разработку заводского слоя TCL Android TV: ИК-протокол 56 кГц, демон tclfactoryos, драйвер ИК в ядре и доказательства того,…
 ghost-bx1/authenticatorflaw-cve-2026-80097
CVE-2026-80097 - Microsoft Authenticator Android Token Theft PoC & Exploit
 tinopreter/docviewerexploitapp
Это эксплойт-приложение, которое я создал при решении задания DocumentViewer (CVE-2021-40724) от MobileHackingLab. Оно загружает библиотеку…
 koozxcv/cve-2014-7911-cve-2014-4322_get_root_privilege
Уязвимость CVE-2014-7911 и уязвимость CVE-2014-4322 для получения root-привилегий!
 wonjj6768/lenovo-tb365fc-ghostlock-cve-2026-43499
GhostLock (CVE-2026-43499) root + KernelSU LKM для Lenovo TB365FC (ZUXOS / Android 16, ядро 5.15.170)
 bizdak/silverboxcc
Реверсированное вредоносное ПО для Android, и это C&C-сервер для него.
 crackercat/rootsmart-v2.0
Android Ransomware Development - шифрование AES256 + CVE-2019-2215 (обратный root-shell) + эксфильтрация данных
 thebl4ckph4nt0m/cve-2024-0044
CVE-2024-0044: уязвимость высокой степени серьёзности «run-as any app», затрагивающая Android версий 12 и 13. Этот репозиторий демонстрирует, как…
 jaf0rk/cve-2026-5281-cve-2026-11057-fullchain
Полноценная цепочка эксплуатации для Android Chromium, объединяющая утечку информации CVE-2026-11057 и use-after-free CVE-2026-5281 для достижения…
 xianwan1314/cve-2025-21479-iqoo11pro
Заметки по воспроизведению CVE-2025-21479 (Qualcomm Adreno GPU) для vivo iQOO 11 Pro (PD2254) — авторизованное исследование
 george0papasotiriou/cve-2026-22010-android-intent-redirection-to-exported-component
Эксплойт-концепт для CVE-2026-22010 — перенаправление intent в Android: демонстрирует экспортированную activity, пересылающую intent внутренним…

 aa22396584/ghostmap-research
Независимое воспроизведение на Android 15–17 сбоя парсера ZIP-метаданных GhostMap с анализом нативного сбоя, отредактированными доказательствами и…
 fengguan/arpcut
Android-приложение с root-доступом, которое сканирует устройства в локальной сети и отключает или восстанавливает их сетевой доступ посредством…
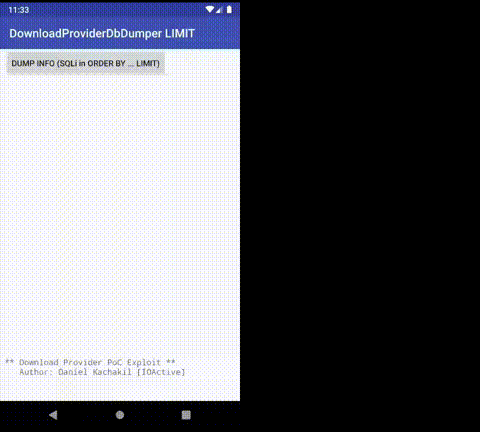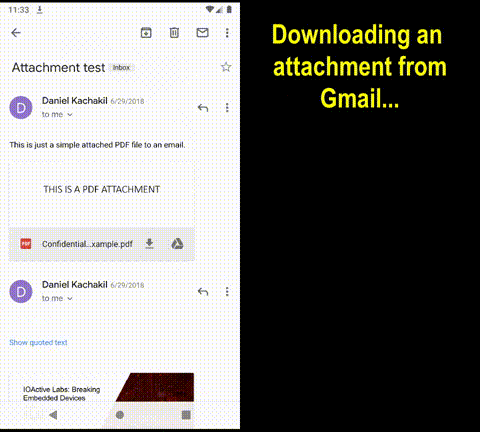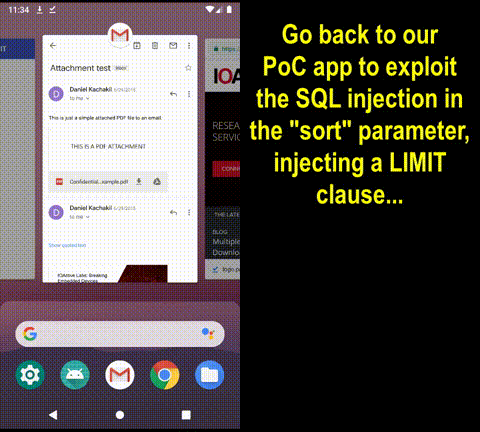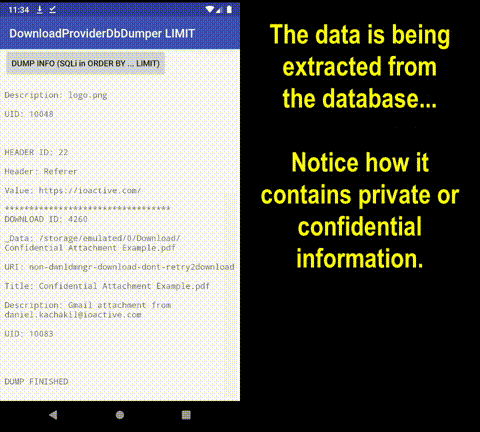 ioactive/aosp-downloadproviderdbdumpersqlilimit
PoC эксплуатации SQL-инъекции в Download Provider Android в параметре сортировки (CVE-2019-2196)








