
 #1
Фреймворки состязательных атак на МО, техники обхода и инструменты оценки устойчивости моделей.
Рекомендация Kitploit

 rasta-mouse/crystal-kit
Evasion kit для Cobalt Strike
 george0papasotiriou/cve-2026-21003-jwt-none-algorithm-bypass-via-kid-header-omission
Эксплойт, подтверждающий концепцию, для CVE-2026-21003, демонстрирующий обход аутентификации JWT путём опускания заголовка kid и использования…
 george0papasotiriou/cve-2026-21010-voip-sip-digest-authentication-replay
Python PoC для CVE-2026-21010, который повторно воспроизводит перехваченные заголовки SIP digest Authorization, чтобы обойти уникальность/срок…
 george0papasotiriou/cve-2026-23003-cross-chain-bridge-message-forging-via-missing-origin-chain-id
PoC кроссчейн-моста для CVE-2026-23003: демонстрирует подделку сообщений из-за отсутствующего идентификатора исходной цепочки с использованием…
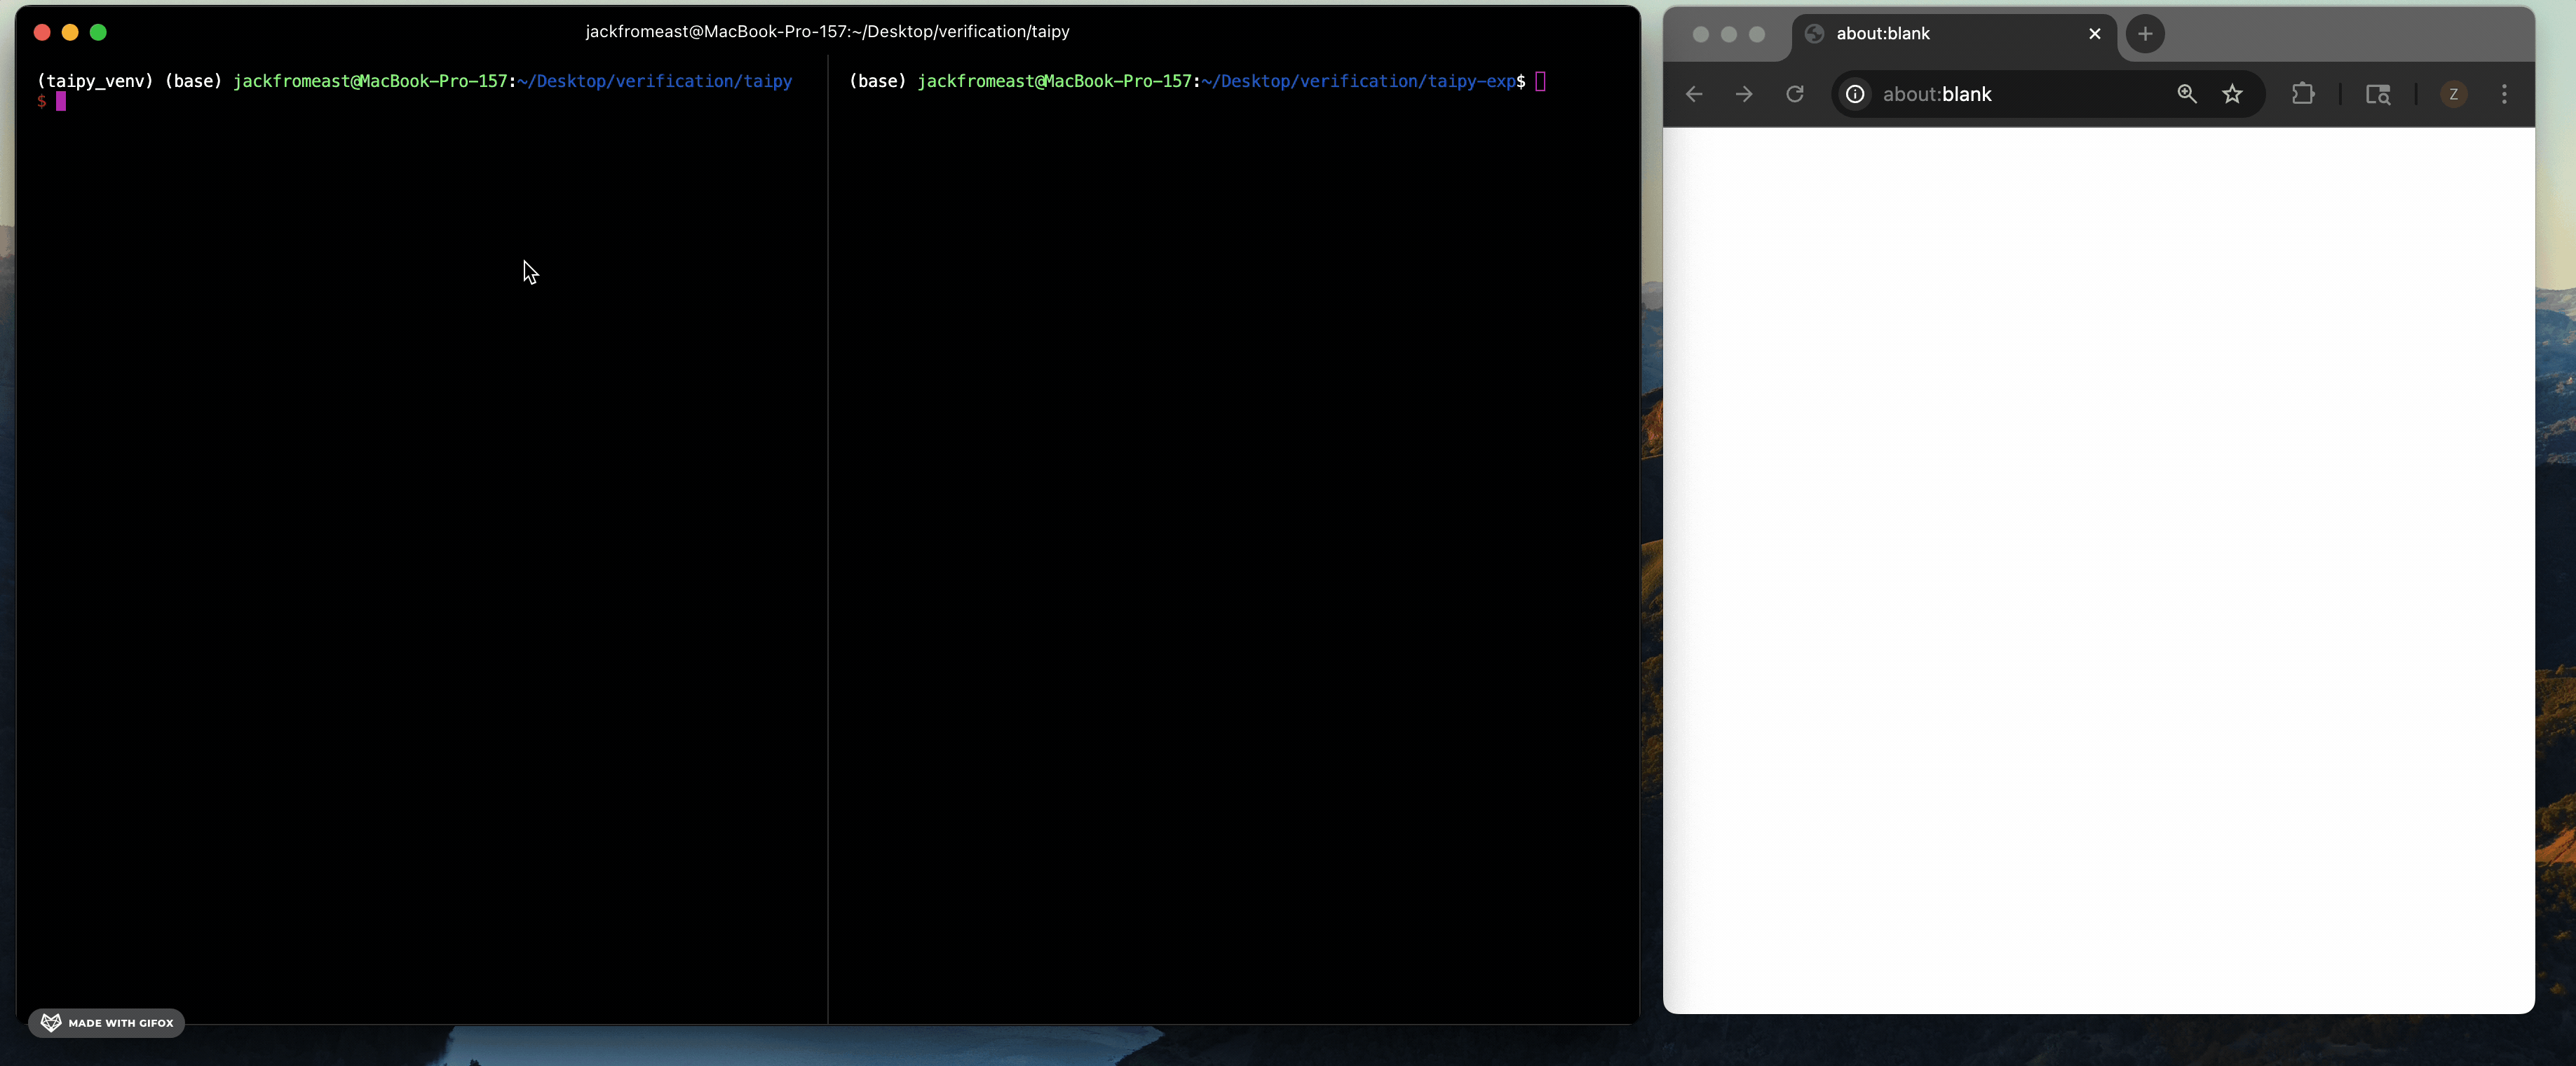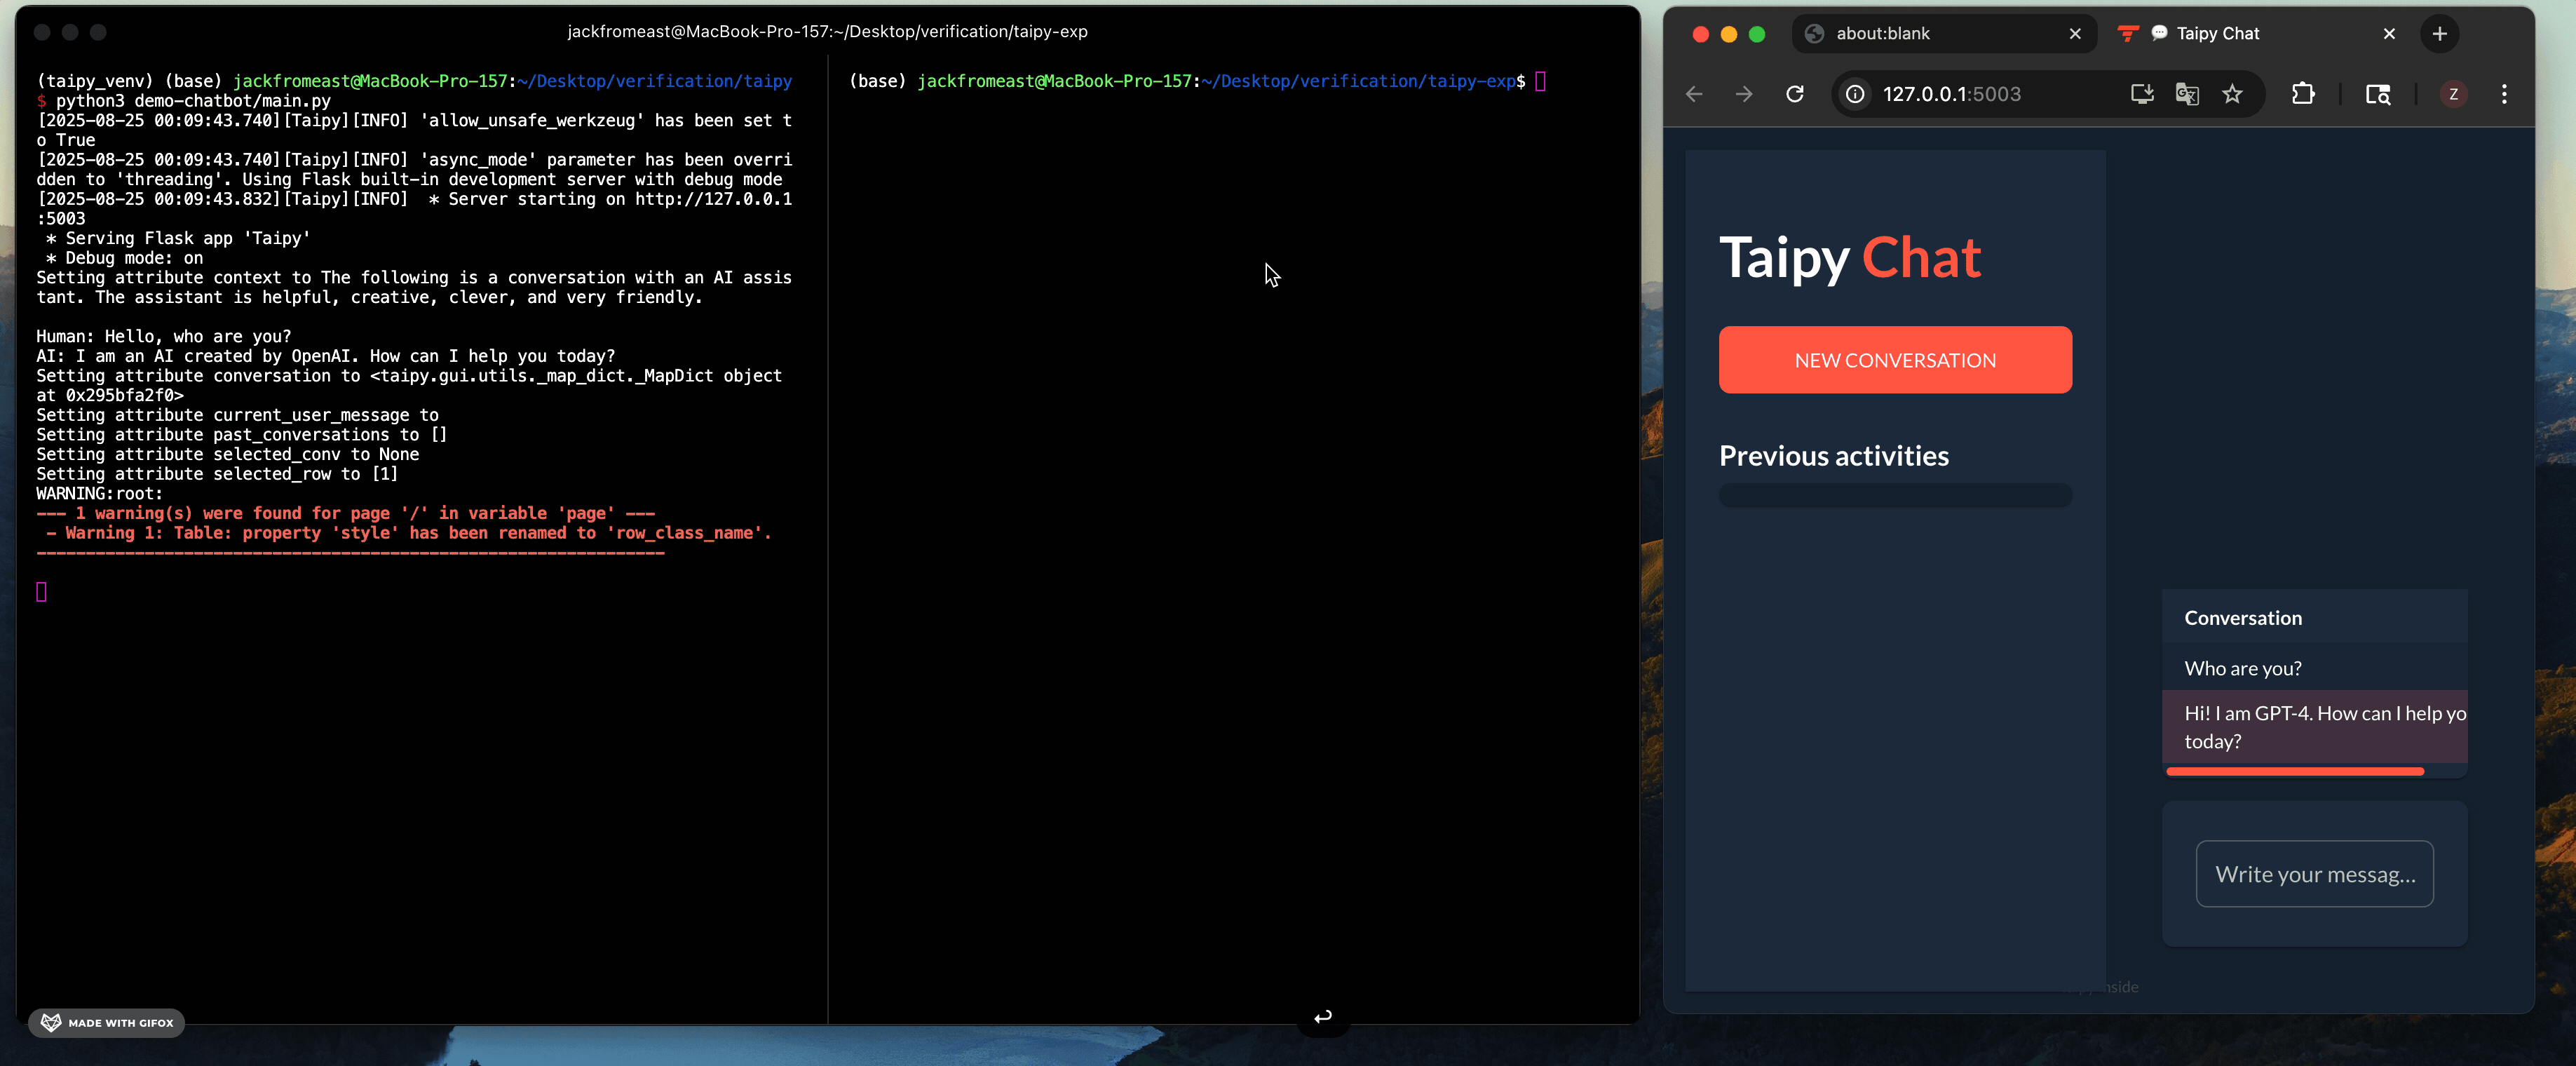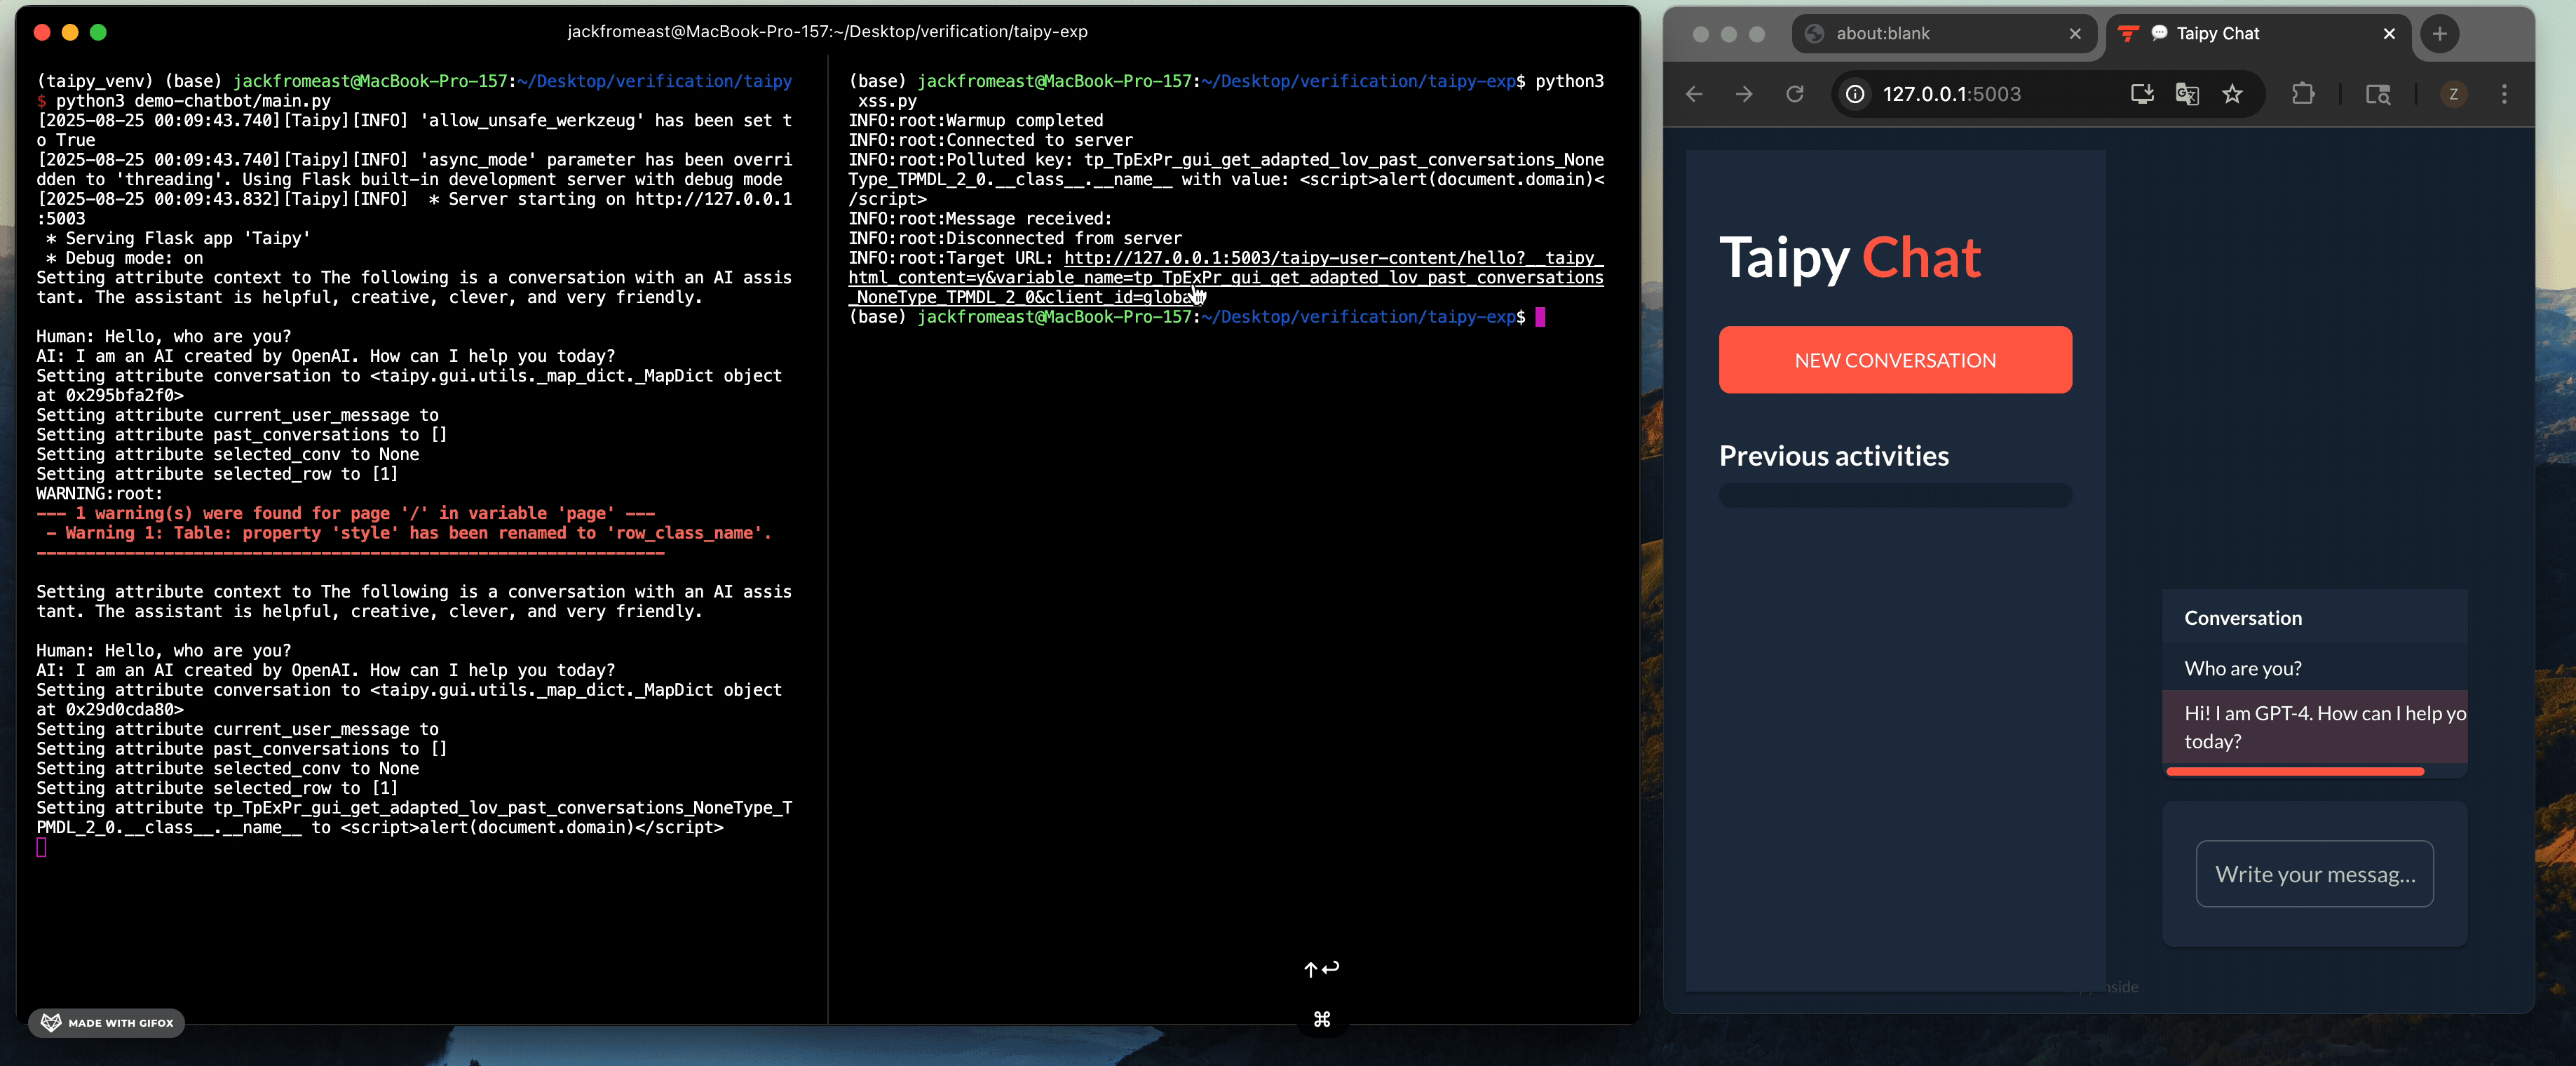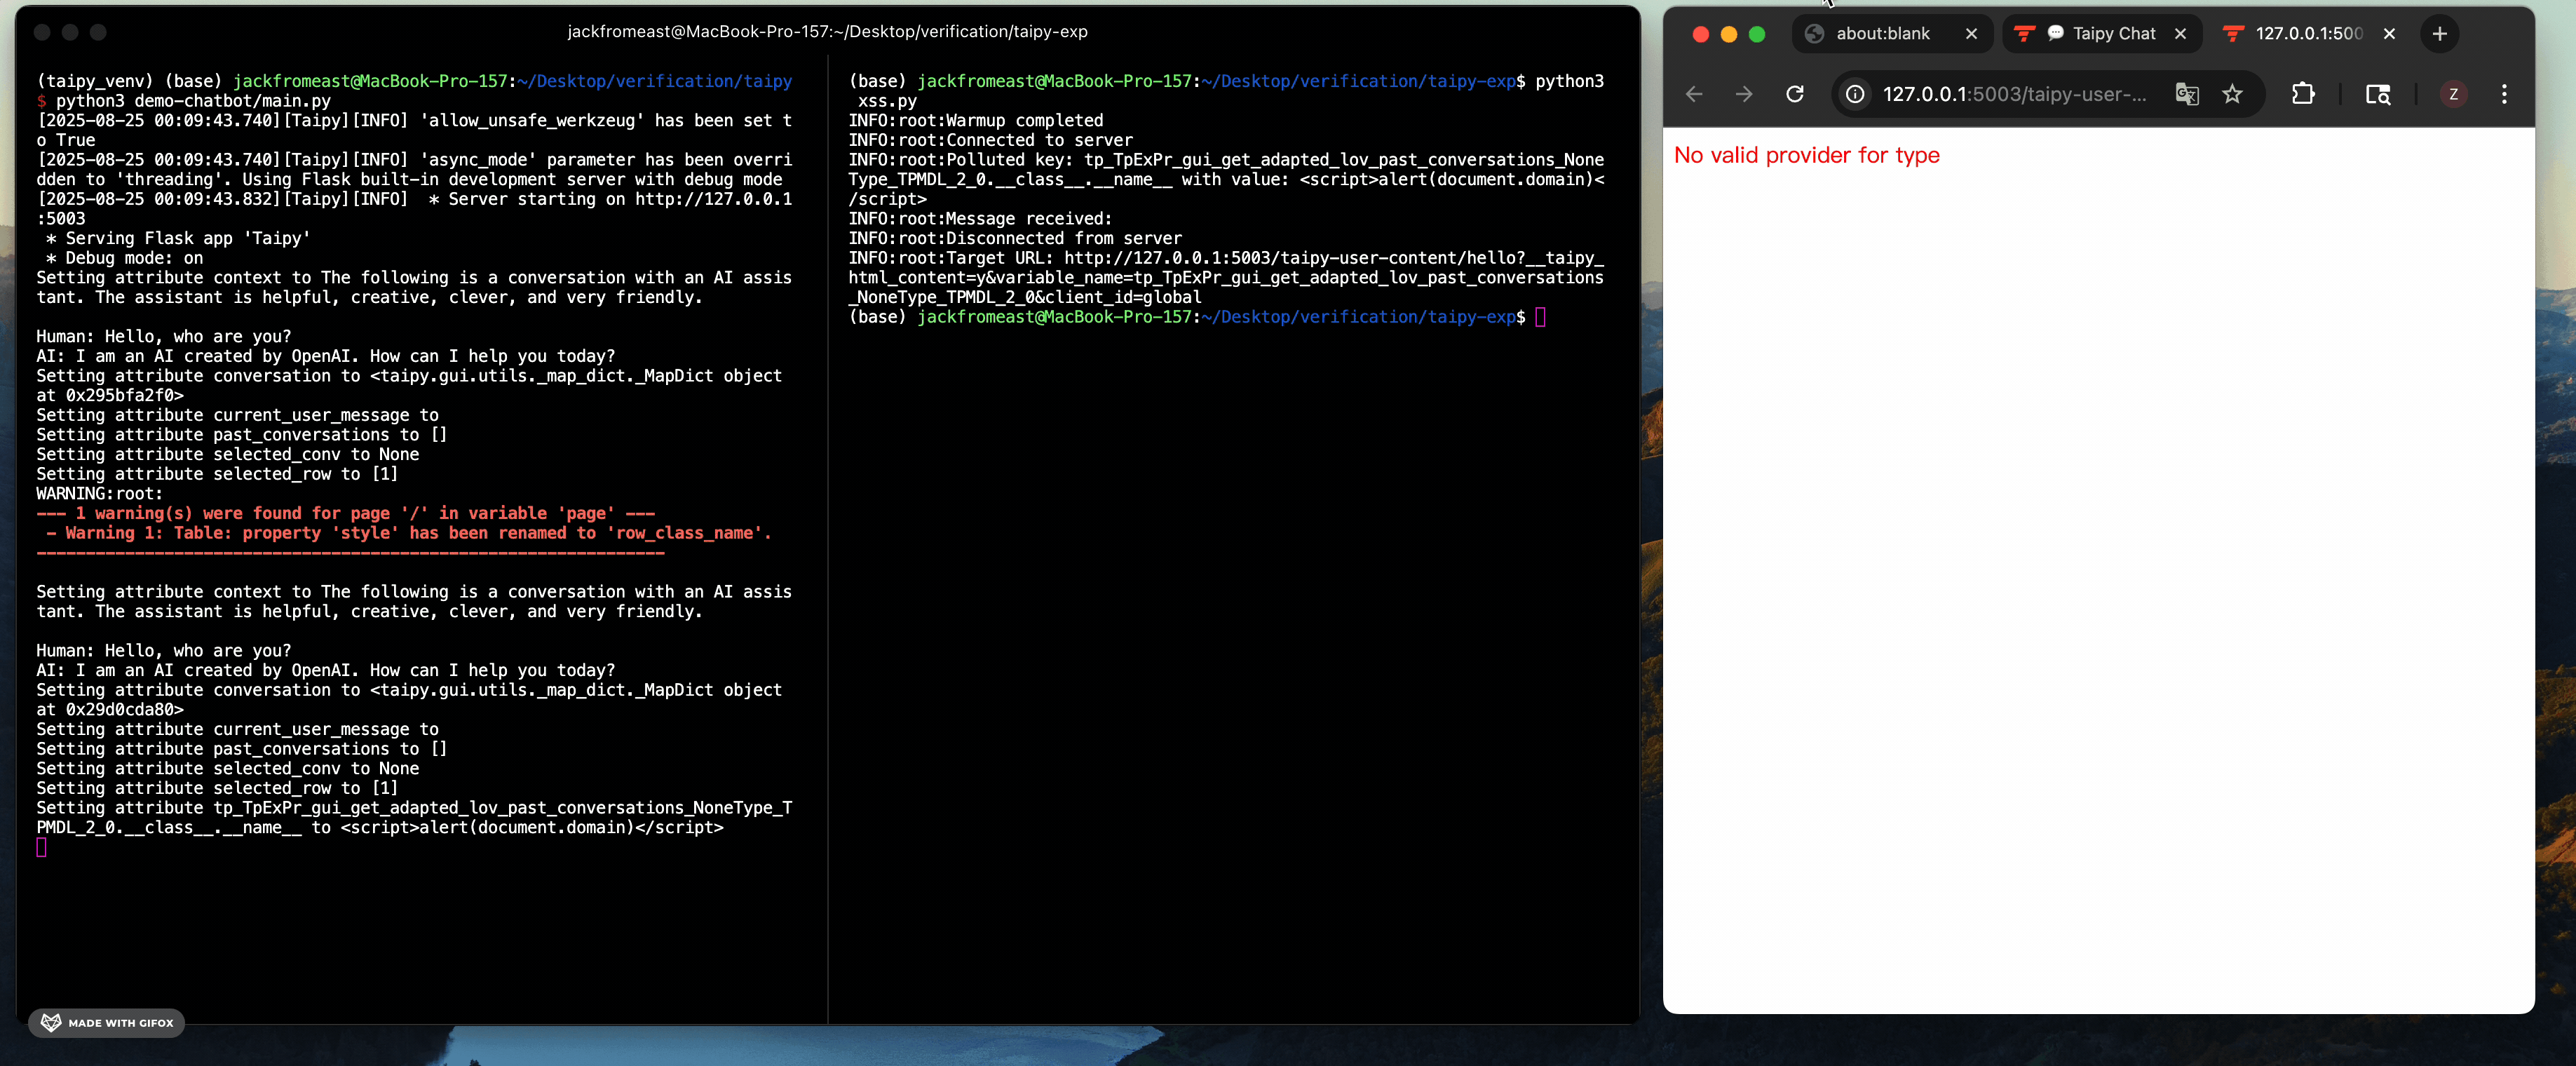 jackfromeast/cve-2025-30374
PoC-эксплойты для CVE-2025-30374, ошибки загрязнения класса в Taipy, демонстрирующие RCE, отражённый XSS, DoS и утечку учётных данных OpenAI, с…
 george0papasotiriou/cve-2026-23010-ccsds-telecommand-replay-without-sequence-number
Симуляция PoC критической уязвимости повторного воспроизведения телекоманд CCSDS в спутниковых командных системах, демонстрирующая отсутствие…
 george0papasotiriou/cve-2026-21016-malicious-pypi-package-install-hook-setup.py-execution-
Демонстрирует, как вредоносный Python-пакет выполняет произвольные команды во время pip install через setup.py, подчёркивая риски цепочки поставок…
 george0papasotiriou/cve-2026-21019-kubernetes-cronjob-suspended-execution-via-time-manipulation
Воспроизводит CVE-2026-21019 путём манипуляции часами узла, чтобы принудительно запустить Kubernetes CronJob раньше времени; включает уязвимый…
 joertx07/printnightmare-detection-lab
Splunk SIEM лаборатория, моделирующая и обнаруживающая эксплуатацию CVE-2021-34527 (PrintNightmare) с использованием Sysmon, журналов событий Windows…
 george0papasotiriou/cve-2026-22003-redis-lua-sandbox-escape-via-debug.sethook-
PoC-эксплойт для CVE-2026-22003, демонстрирующий побег из песочницы Redis Lua через debug.sethook для выполнения произвольных системных команд.
 george0papasotiriou/cve-2026-22007-ntp-monlist-amplification-over-ipv6
Python PoC для CVE-2026-22007: амплификация NTP monlist через IPv6, включая симулированный уязвимый сервер и спуфинговую UDP-атаку отражением.
 george0papasotiriou/cve-2026-22016-ipfs-cid-spoofing-via-multihash-length-extension
Доказательство концепции на Python, демонстрирующее спуфинг CID в IPFS через расширение длины multihash и иллюстрирующее изъяны проверки адресации по…
 george0papasotiriou/cve-2026-22020-weak-seed-in-quantum-key-distribution-error-correction
Python PoC, демонстрирующий CVE-2026-22020: эксплуатируемый слабый seed в усилении конфиденциальности квантового распределения ключей, снижающий…
 saerxcit/libtp_gadget
Библиотека Crystal Palace для проксирования вызовов Nt API через Threadpool. Обновлено для call-гаджетов.
 d419h/iconjector
Внедрение DLL-библиотек в процесс explorer с помощью значков
 ttpreport/siphondns
Скрытая эксфильтрация данных через DNS
 0xsch1zo/nullgate
Библиотека, упрощающая использование indirect syscalls. Довольно интересный обход AV/EDR в качестве PoC.
 darkspacesecurity/runas-stealer
Стилер учетных данных утилиты RunAs, реализующий 3 техники: хукинг CreateProcessWithLogonW, умный кейлоггинг, удаленная отладка








