
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Состязательная Атака — Страница 21 | Kitploit
Категории

Состязательная Атака

Фреймворки состязательных атак на МО, техники обхода и инструменты оценки устойчивости моделей.

Рекомендация Kitploit
Лучшие инструменты

10 выбрано
adversarial-robustness-toolbox preview#1

adversarial-robustness-toolbox

GitHubtrusted-ai/adversarial-robustness-toolbox
6.3k0 дней назад
foolbox preview#2

foolbox

GitHubbethgelab/foolbox
3.0k2 лет назад
cleverhans preview#3

cleverhans

GitHubcleverhans-lab/cleverhans
6.5k3 лет назад
robustbench preview#5

robustbench

GitHubrobustbench/robustbench
7901 год назад
robustness preview#6

robustness

GitHubmadrylab/robustness
9474 лет назад
garak preview#7

garak

GitHubnvidia/garak
8.8k5 дней назад
PyRIT preview#8

PyRIT

GitHubmicrosoft/pyrit
4.7k13 ч 45 мин назад
promptfoo preview#9

promptfoo

GitHubpromptfoo/promptfoo
24.1k15 ч 41 мин назад
PurpleLlama preview#10

PurpleLlama

GitHubmeta-llama/purplellama
4.5k2 дней назад
giskard-oss preview#11

giskard-oss

GitHubgiskard-ai/giskard-oss
5.9k8 ч 47 мин назад
НовыеРелевантностьПопулярныеНедавно обновлённые
378 результатов
GPU_ShellCode preview

GPU_ShellCode

GitHubh1d3r/gpu_shellcode

Скрывает рефлективные пейлоады в памяти GPU через CUDA API, стирая память хоста во время сна и используя обработчик VEH для восстановления…
post-exploitationred-teamingpayload-development+1
3204 лет назад
NTDLLReflection preview

NTDLLReflection

GitHubsaadahla/ntdllreflection

Обходит перехваты EDR в пользовательском режиме путем загрузки рефлексивного Ntdll в память с удаленного сервера на основе Windows ReleaseID, чтобы…
ids-ips-evasionpost-exploitationred-teaming+1
3083 лет назад
TimeException preview

TimeException

GitHubbananabr/timeexception

Инструмент для поиска папок, исключённых из сканирования антивирусом в реальном времени, с помощью временного оракула.
reconnaissanceinformation-gatheringpenetration-testing+2
2322 лет назад
VehApiResolve preview

VehApiResolve

GitHubrad9800/vehapiresolve

Разрешает Windows API во время выполнения с помощью векторных обработчиков исключений и поиска по хешам, чтобы скрывать импорты и замедлять…
red-teamingpayload-developmentadversarial-attack
1184 лет назад
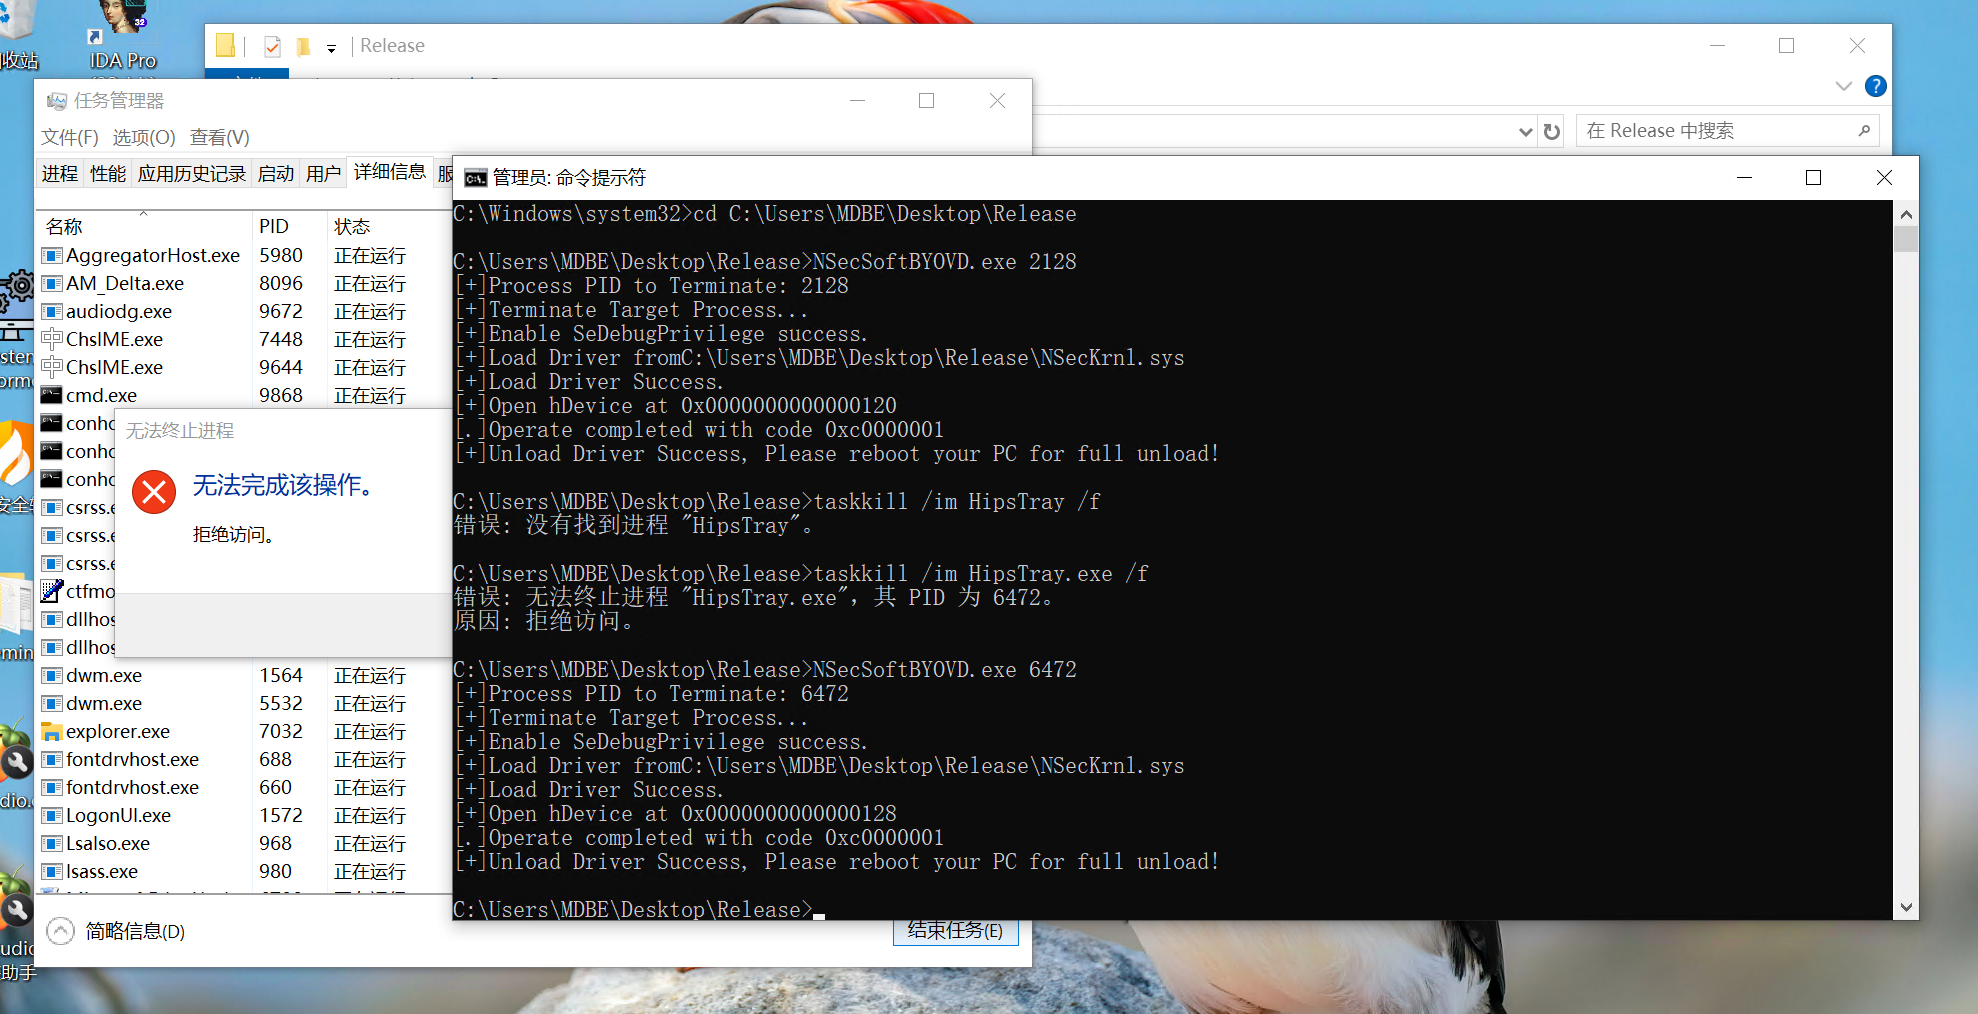
NSecSoftBYOVD preview

NSecSoftBYOVD

GitHubanylnk/nsecsoftbyovd

NSecSoftBYOVD POC

privilege-escalationexploitationids-ips-evasion+3
618 месяцев назад
better_opts_attacks preview

better_opts_attacks

GitHubnishitvp/better_opts_attacks

Attack framework для взлома защит от prompt injection, основанных на fine-tuning (SecAlign, SecAlign++, StruQ), с использованием…

exploit-frameworksvulnerability-analysisred-teaming+2
117 месяцев назад
FecalFace preview

FecalFace

GitLabkennbroorg/shit-bucket/fecalface

Этот проект (пока PoC, и часть Shit Bucket) включает обнаружение лиц, распознавание лиц и состязательные входные данные для защиты аватаров
privacymachine-learningadversarial-attack
15 лет назад
CVE-2026-22020-Weak-Seed-in-Quantum-Key-Distribution-Error-Correction preview

CVE-2026-22020-Weak-Seed-in-Quantum-Key-Distribution-Error-Correction

GitHubgeorge0papasotiriou/cve-2026-22020-weak-seed-in-quantum-key-distribution-error-correction

Python PoC, демонстрирующий CVE-2026-22020: эксплуатируемый слабый seed в усилении конфиденциальности квантового распределения ключей, снижающий…
vulnerability-analysisexploitationcryptography+1
12 месяцев назад
yetAnotherObfuscator preview

yetAnotherObfuscator

GitHub0xb11a1/yetanotherobfuscator

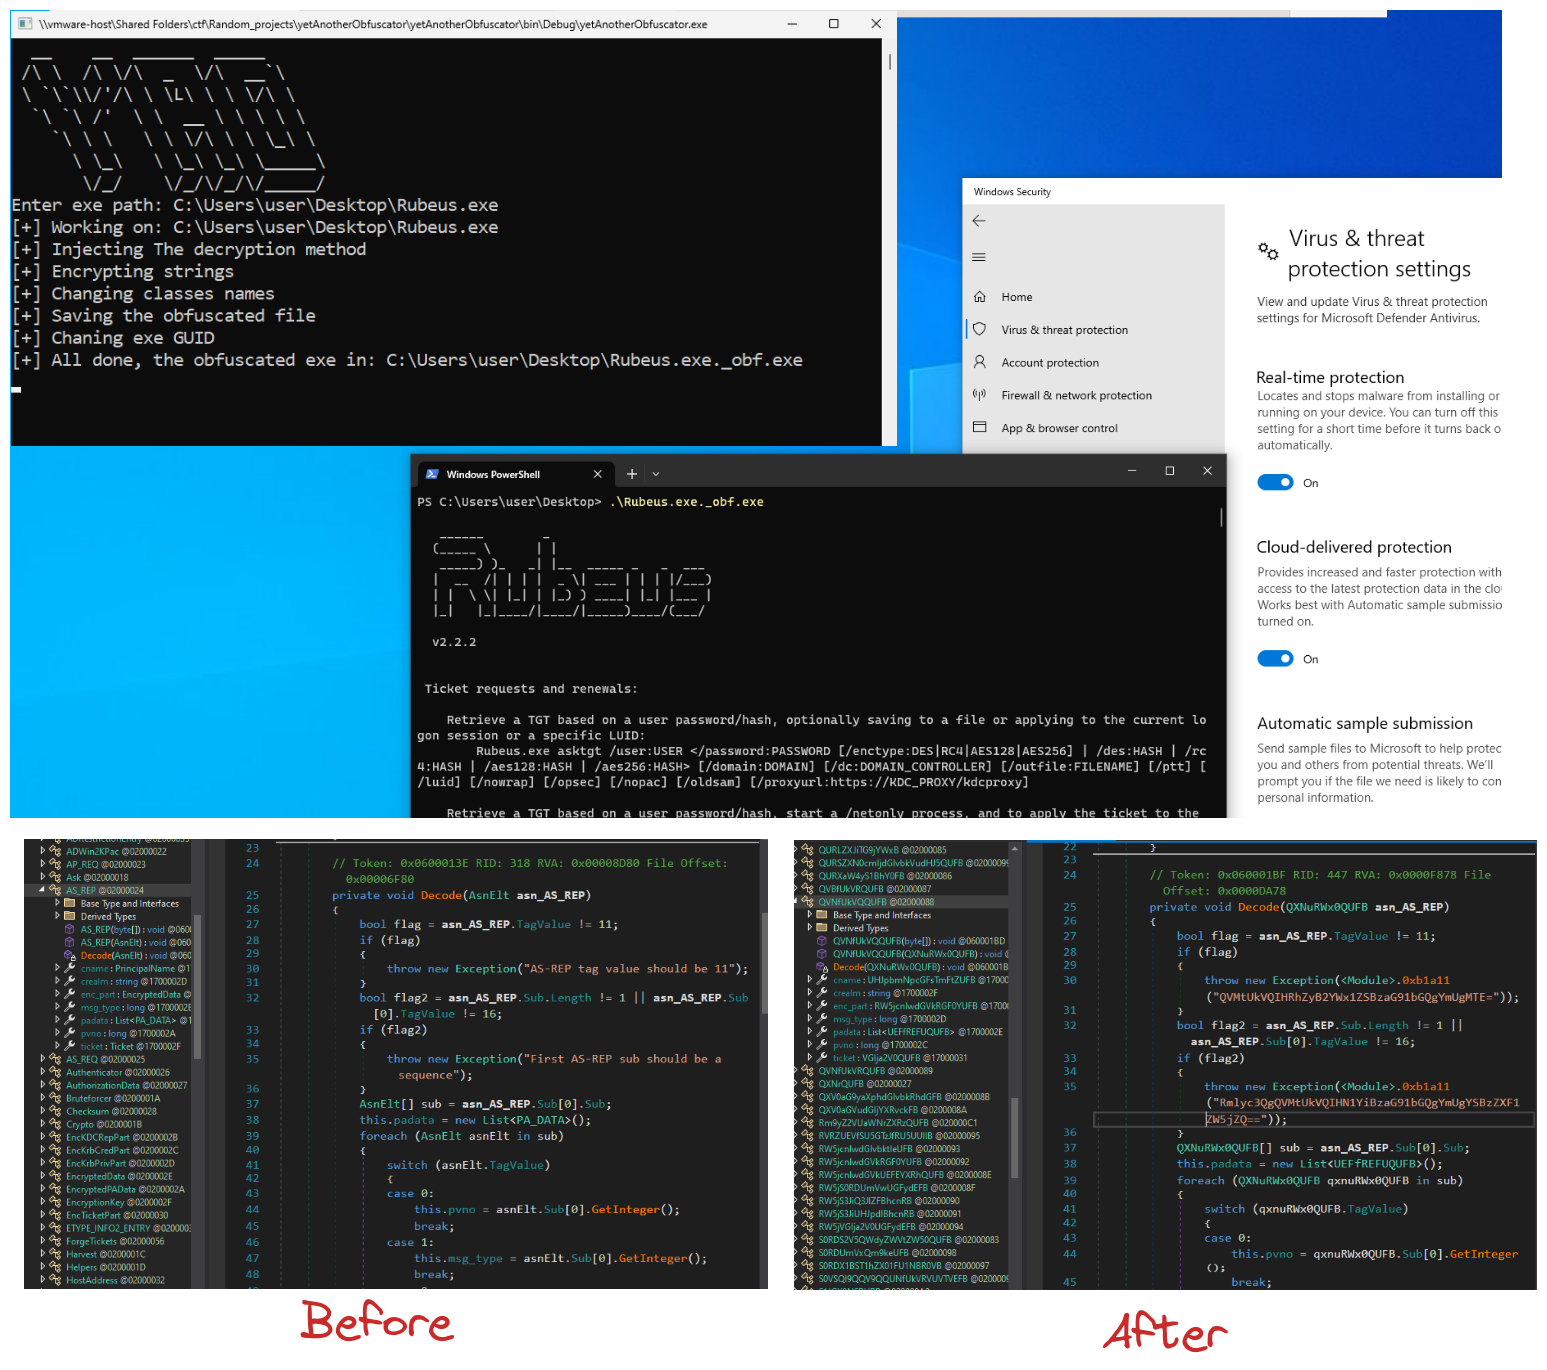
C#-обфускатор, который обходит Windows Defender
red-teamingpayload-developmentadversarial-attack
8243 лет назад
AtomicTestHarnesses preview

AtomicTestHarnesses

GitHubredcanaryco/atomictestharnesses

Публичный репозиторий для Atomic Test Harness
defensive-toolspenetration-testingred-teaming+1
2891 год назад
HeapCrypt preview

HeapCrypt

GitHubsaadahla/heapcrypt

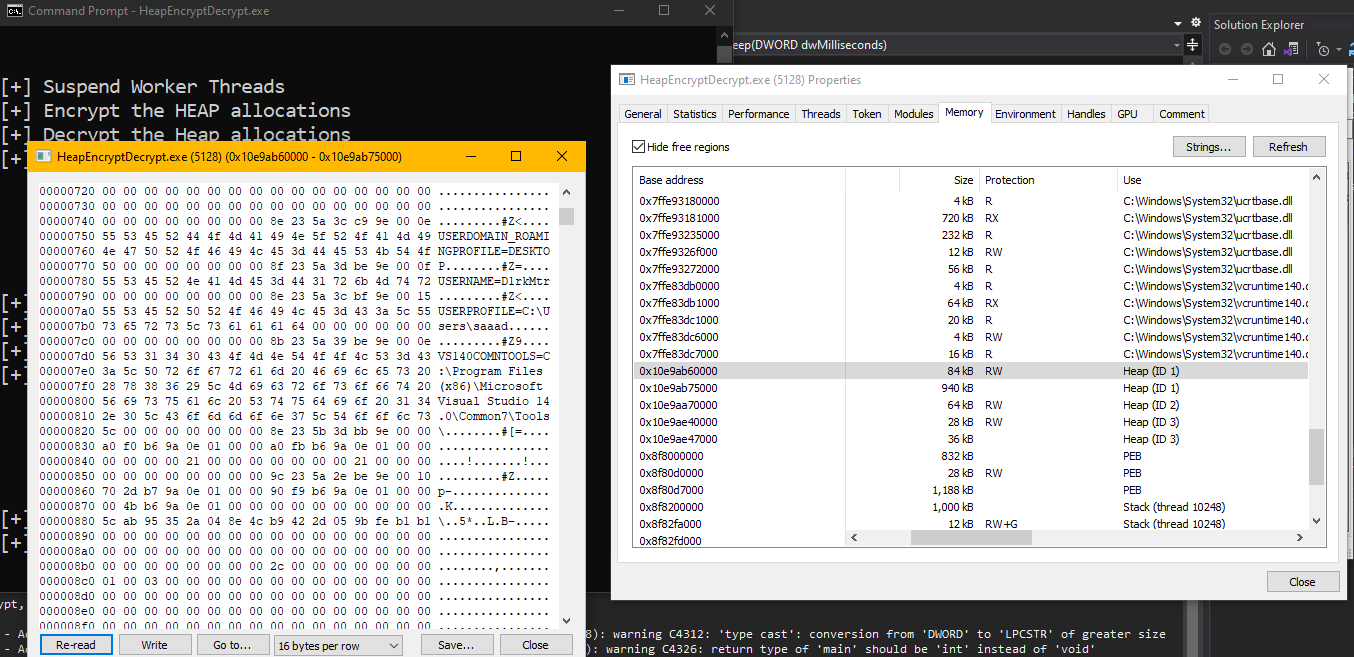
Шифрование кучи во время сна путём перехвата и модификации Sleep с помощью собственной функции сна, которая шифрует кучу
post-exploitationred-teamingpayload-development+1
2453 лет назад
PSpersist preview

PSpersist

GitHubsaadahla/pspersist

Размещение powershell-скрипта в %HOMEPATH%\Documents\WindowsPowershell\ , который содержит путь к импланту , и при каждом создании процесса…
persistence-mechanismspost-exploitationpenetration-testing+2
843 лет назад
CVE-2026-23003-Cross-Chain-Bridge-Message-Forging-via-Missing-Origin-Chain-ID preview

CVE-2026-23003-Cross-Chain-Bridge-Message-Forging-via-Missing-Origin-Chain-ID

GitHubgeorge0papasotiriou/cve-2026-23003-cross-chain-bridge-message-forging-via-missing-origin-chain-id

PoC кроссчейн-моста для CVE-2026-23003: демонстрирует подделку сообщений из-за отсутствующего идентификатора исходной цепочки с использованием…
vulnerability-analysisexploitationeducation+1
12 месяцев назад
Exponentiated-Gradient-Descent-LLM-Attack preview

Exponentiated-Gradient-Descent-LLM-Attack

GitHubsbamit/exponentiated-gradient-descent-llm-attack

Новая состязательная атака на LLM, основанная на методе экспоненциального градиентного спуска.
machine-learningpapers-researchai-security+1
410 месяцев назад
EtwSessionHijacking preview

EtwSessionHijacking

GitHubnul0x4c/etwsessionhijacking

PoC по блокировке Procmon от мониторинга сетевых событий
ids-ips-evasionpost-exploitationred-teaming+1
1121 год назад
compaction-laundering preview

compaction-laundering

GitHubpixee/compaction-laundering

Исследование безопасности сжатия контекста в кодирующих агентах: показывает, как поддельные метки ролей в недоверенном содержимом переживают…
vulnerability-analysisthreat-intelligencepapers-research+3
1310 дней назад
TED preview

TED

GitHubthuname/ted

Исследовательский артефакт с конференции USENIX Security 2026, демонстрирующий DDoS-атаки путём злоупотребления туннельными узлами и заголовками…
network-securitypapers-researchdns-analysis+1
28 месяцев назад
dhcpflood preview

dhcpflood

GitHubamirsafiallah/dhcpflood

Инструмент на C++ с использованием libtins для создания и широковещательной рассылки DHCP-запросов со случайными MAC-адресами в пределах пула…


packet-sniffing-analysisscripting-automationnetwork-security+3
18 лет назад
Назад1…2021Вперёд







