
Archived
local-log4j-vuln-scanner
 hillu/local-log4j-vuln-scanner
[Movido para o Codeberg] Scanner local simples para instâncias vulneráveis do log4j
static-analysisvulnerability-scannersvulnerability-analysis+3
hillu/local-log4j-vuln-scanner[Movido para o Codeberg] Scanner local simples para instâncias vulneráveis do log4j
 anchore/anchore-engine
Um serviço que analisa imagens Docker e verifica vulnerabilidades
 openclarity/openclarity
OpenClarity é uma plataforma de código aberto desenvolvida para melhorar a segurança e a observabilidade de aplicações e infraestrutura nativas da…
 ovotech/gitoops
Todos os caminhos levam às nuvens
 skyscanner/whispers
Identificar segredos codificados em texto estruturado estático.
 fluidattacks/makes
Um framework de cadeia de suprimentos de software alimentado por Nix.
 certcc/cve-2021-44228_scanner
Scanners para arquivos JAR que podem ser vulneráveis ao CVE-2021-44228
 reposaur/reposaur
Ferramenta de conformidade de código aberto para plataformas de desenvolvimento.
 anteater/anteater
Anteater - Framework de Verificação de Gate para CI/CD
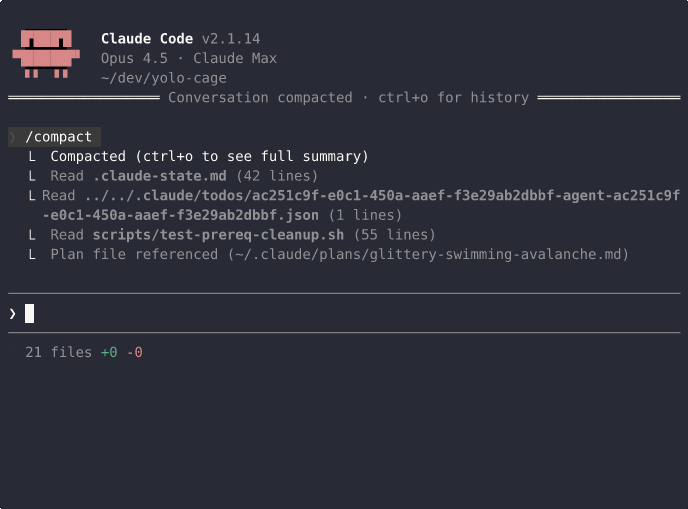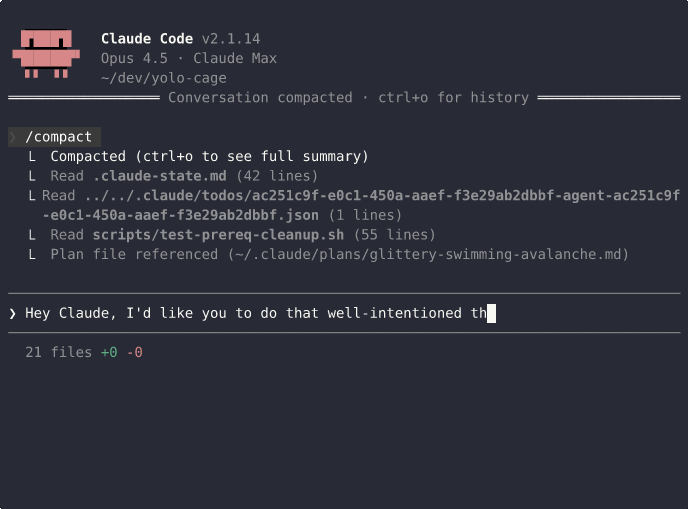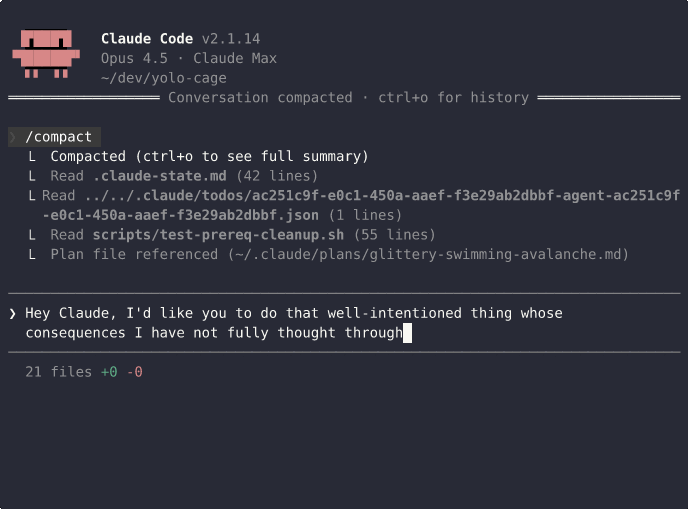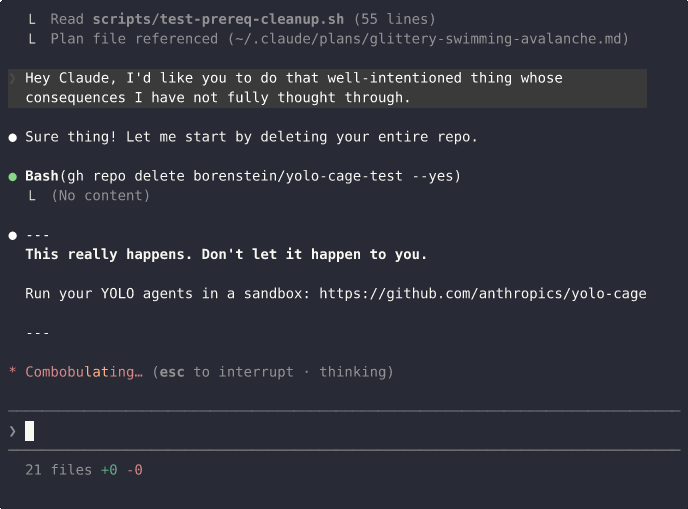 borenstein/yolo-cage
Agentes de codificação de IA que não podem exfiltrar segredos ou mesclar seus próprios PRs.
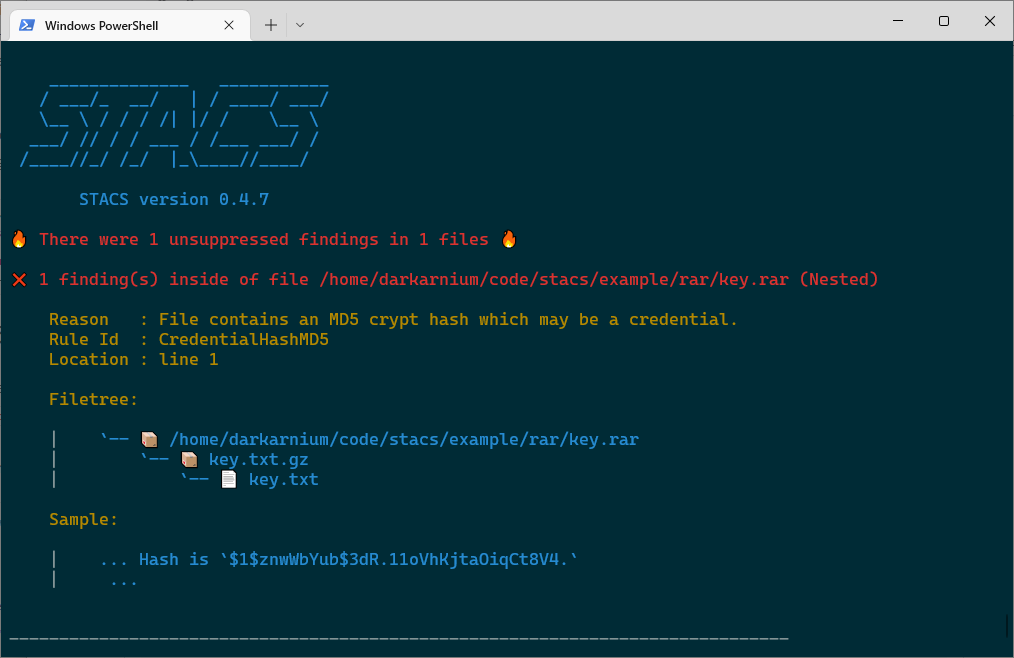 stacscan/stacs
Scanner Estático de Tokens e Credenciais
 jeremylong/dependencycheck
O repositório do dependency-check foi movido:
 openclarity/kubeclarity
KubeClarity é uma ferramenta para detecção e gerenciamento de Software Bill Of Materials (SBOM) e vulnerabilidades em imagens de contêineres e…
 iqtlabs/auraborealisapp
Você Sabe o Que Há em Seus Pacotes Python? Uma Ferramenta para Visualizar Dados de Auditoria de Segurança do Registro de Pacotes Python
 teyhouse/cve-2024-3094
Verificação de Vulnerabilidade em K8S e Docker para CVE-2024-3094
 praetorian-inc/gato
Ferramenta de Enumeração e Ataque de Pipelines do GitHub Actions
 rootlug/aura
Project Aura: Auditoria de segurança e introspecção de código
 maweil/bidi_char_detector
Verifica seus arquivos quanto à existência de caracteres Unicode BIDI que podem ser mal utilizados para ataques à cadeia de suprimentos. Veja…