
nullorigin
 rakib-nyc/nullorigin
Kit de ferramentas de robustez de marcas d'água de IA somente para pesquisa: proxy reverso local remove C2PA/EXIF/XMP, Unicode, esteganografia de…
static-code-analysisweb-proxies-interceptionsteganography+4
4
rakib-nyc/nulloriginKit de ferramentas de robustez de marcas d'água de IA somente para pesquisa: proxy reverso local remove C2PA/EXIF/XMP, Unicode, esteganografia de…
 xoreaxeaxeax/schrodingers-toctou
Detecta carregamentos de memória inventados pelo compilador que transformam C seguro em vulnerabilidades TOCTOU. Inclui auditorias automatizadas de…
 0xdea/ghidra-scripts
Scripts Ghidra selecionados para automatizar engenharia reversa e análise de vulnerabilidades: localizar funções inseguras, extrair pseudocódigo do…
 offensive360/mcp-server
Servidor MCP que executa varreduras SAST em bases de código locais e retorna descobertas com severidade e correções, permitindo que assistentes de IA…
 offensive360/sast-scan-action
GitHub Action for Offensive360 SAST scans and SARIF results. See the open-source program for eligibility and setup.
 elttam/semgrep-rules
Regras de análise estática de segurança para detecção de vulnerabilidades e revisão de código focada em auditoria em Java, Go, Python, C#, Kotlin,…
 niffyhunt/codeguard-copilot
Copiloto de segurança com IA que detecta vulnerabilidades enquanto você programa. Verificação de segurança em tempo real, explicações educativas e…
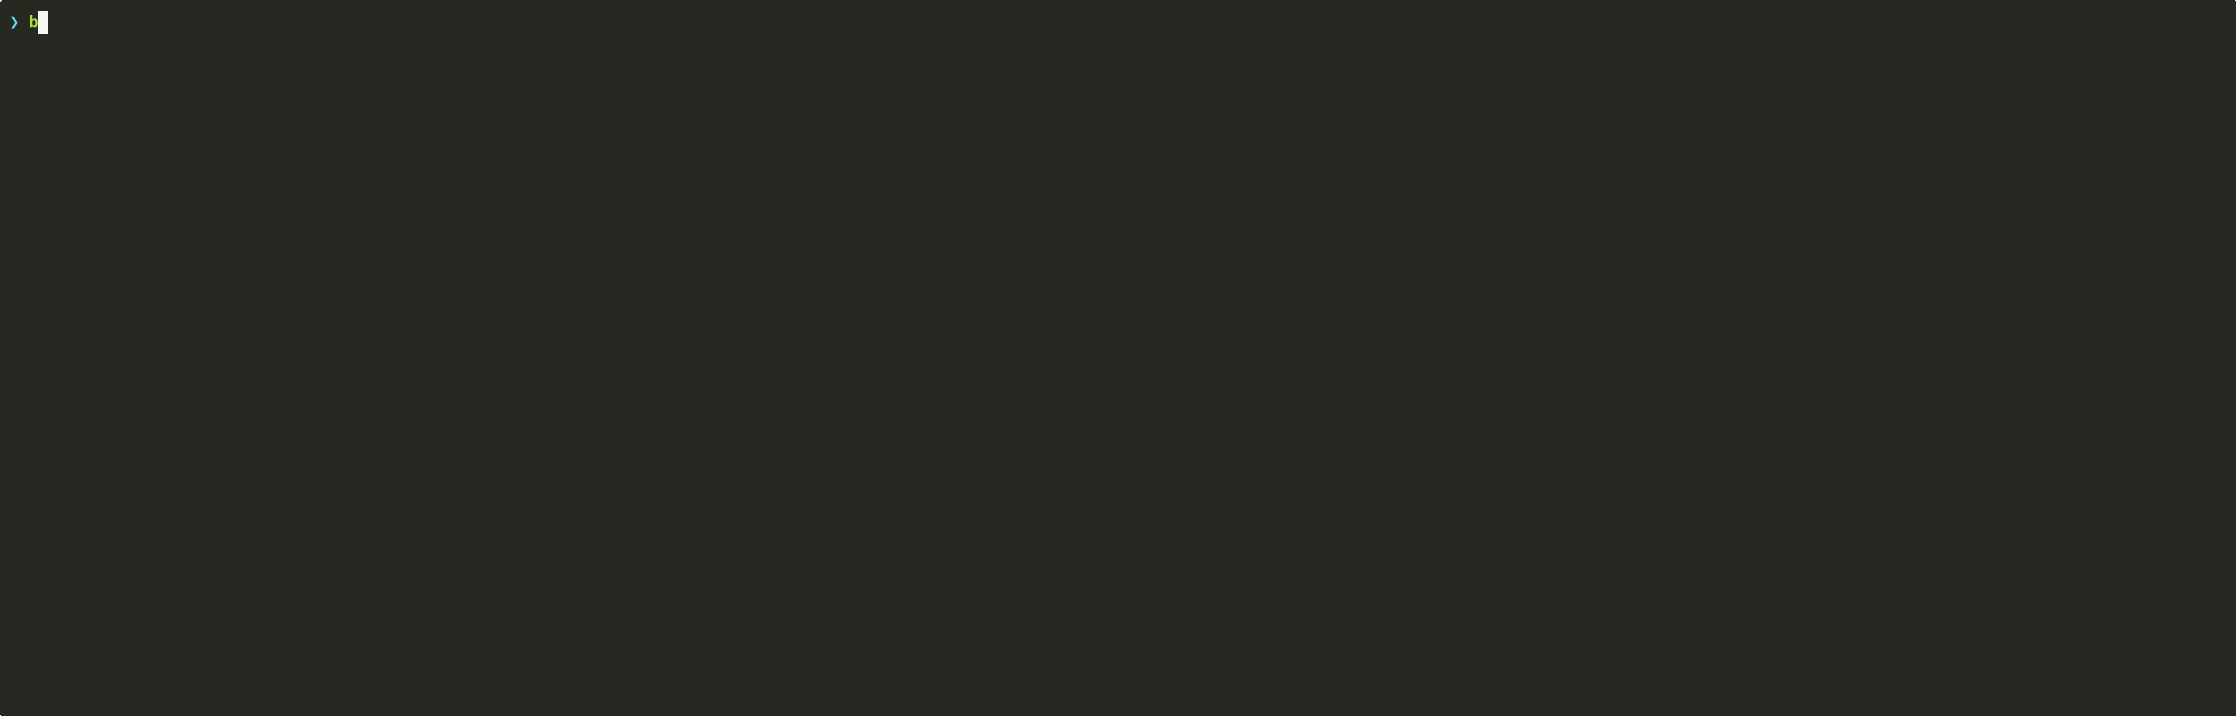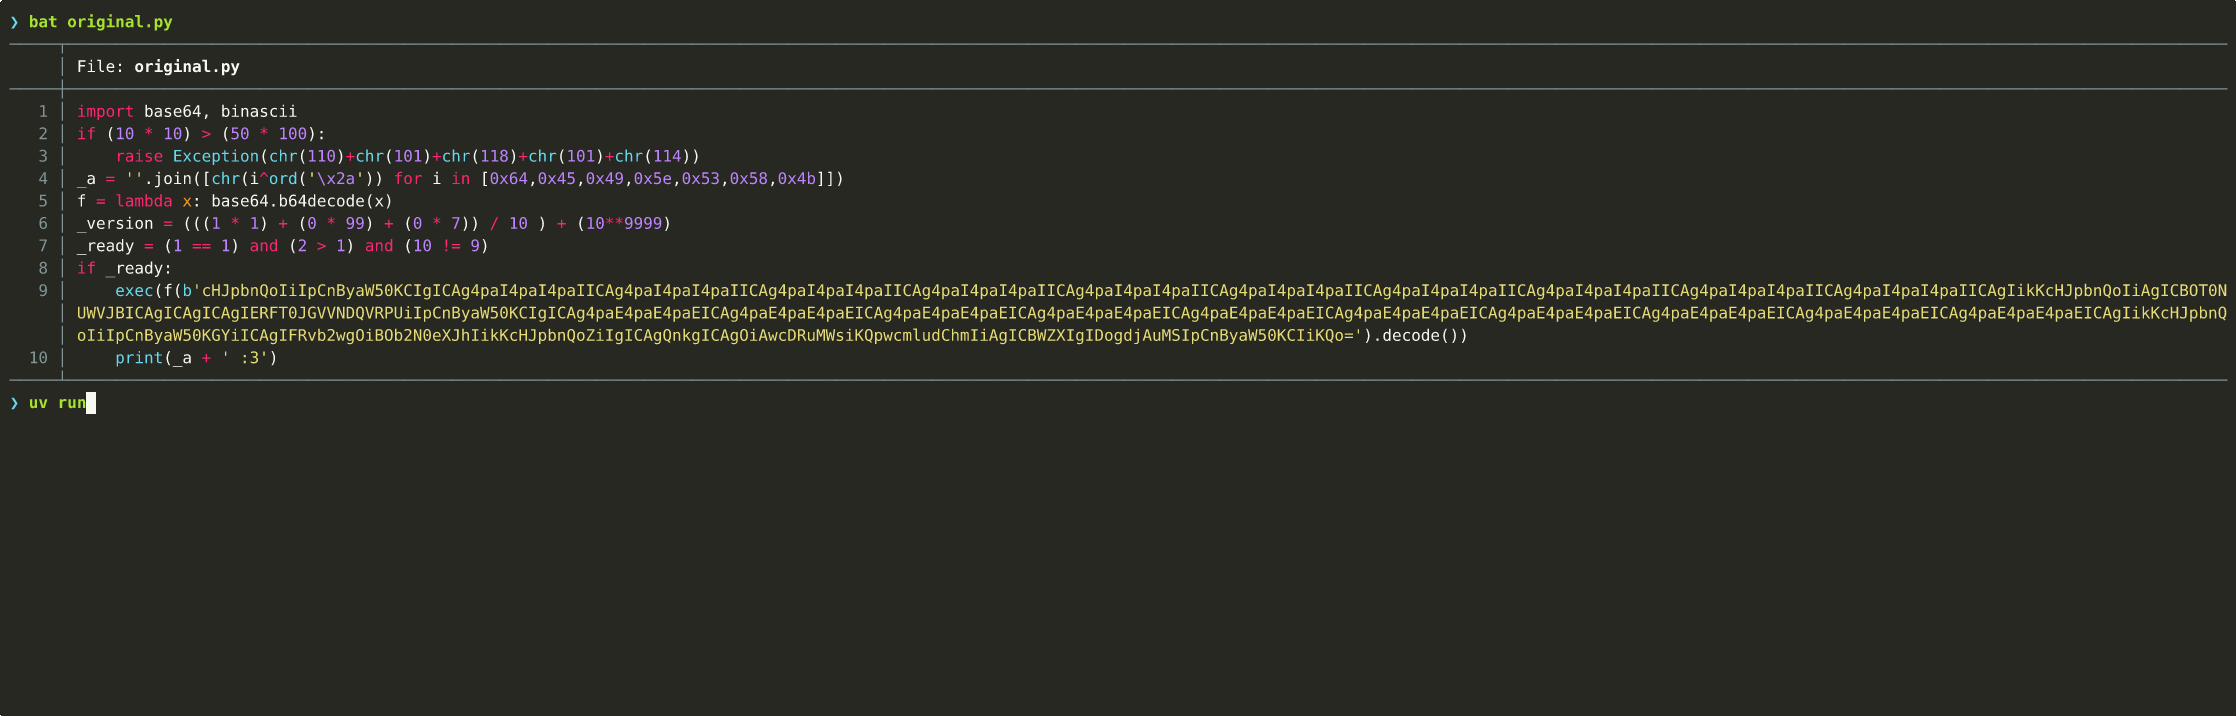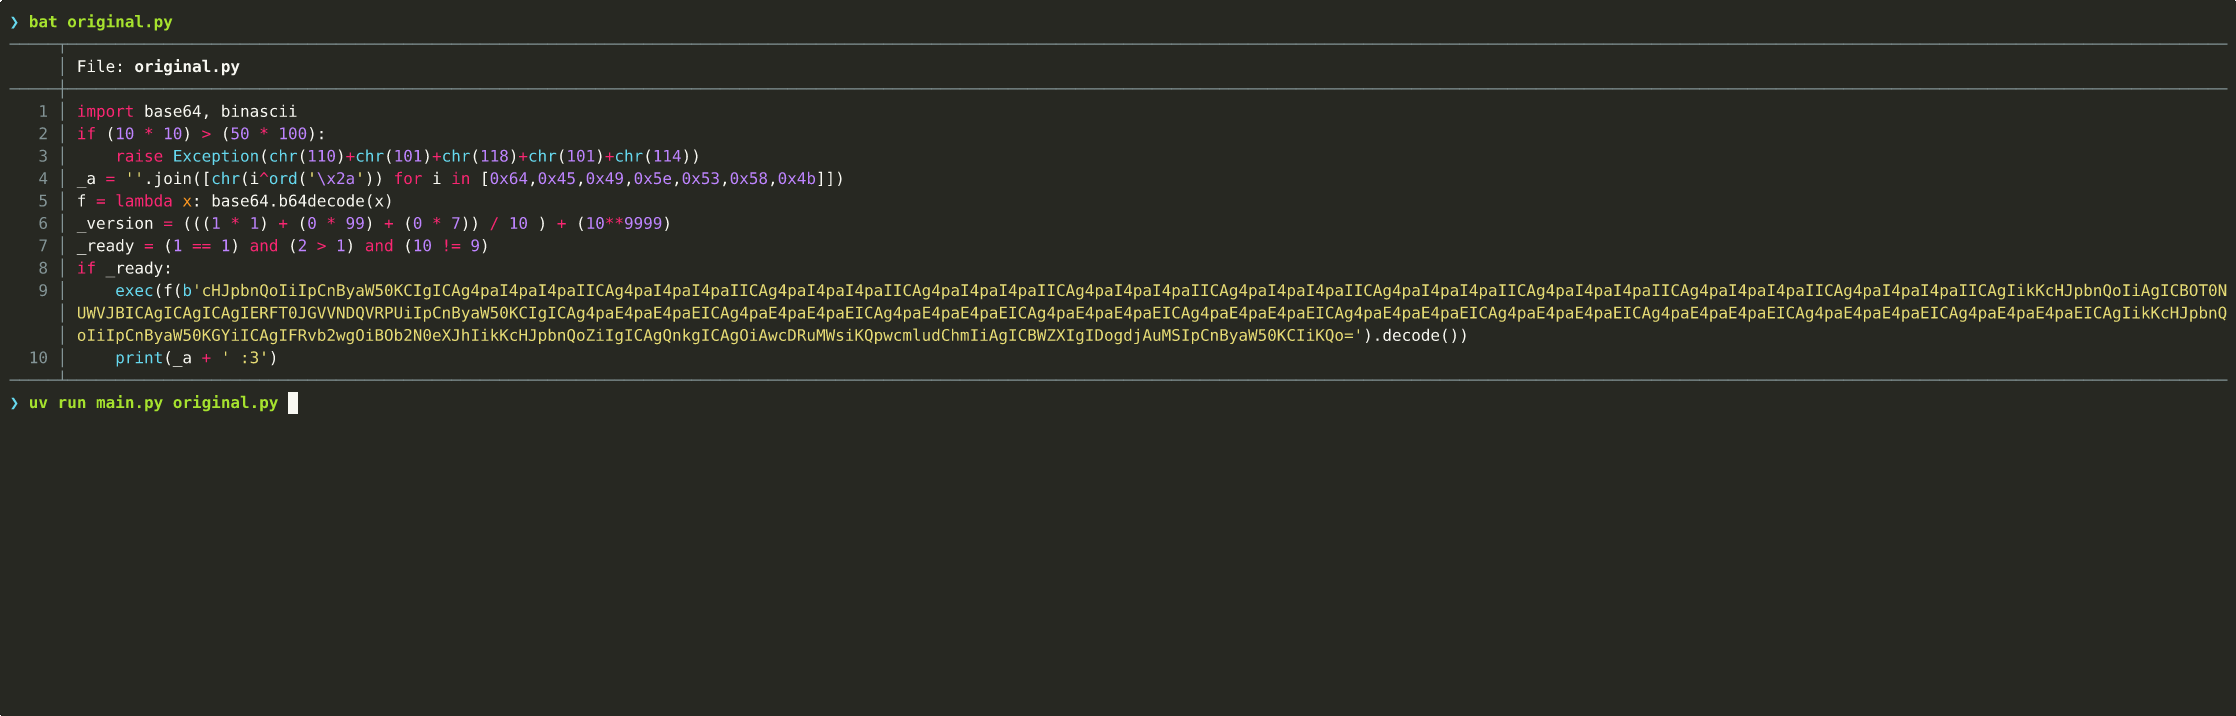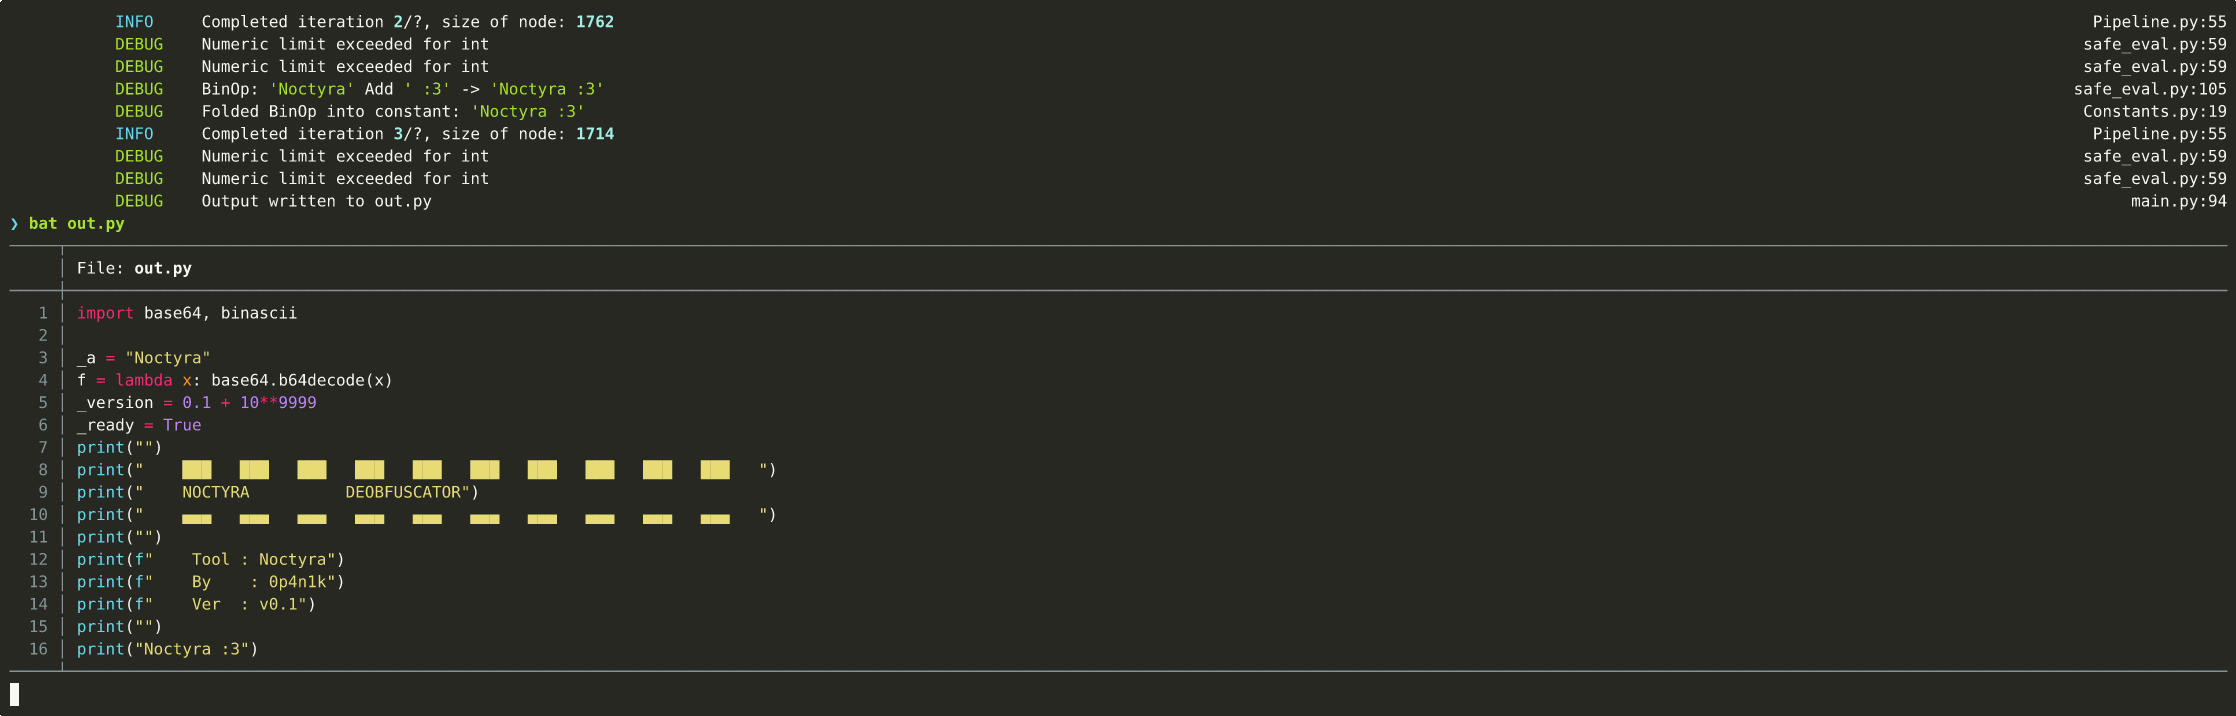 0p4n1k/noctyra
Framework de transformação e desofuscação de código Python baseado em AST
 slowql/slowql
Analisador estático SQL de próxima geração escrito em Rust. 282+ regras. Zero falsos positivos. Segurança, desempenho, confiabilidade, custo,…
 pantheon-security/medusa
Scanner de segurança com IA em primeiro lugar. NOVO na v2026.7: detecção de comprometimento do Claude Code — verifique hooks, permissões e skills em…
 martyx00/vulnfanatic-ng
Plugin do BianryNinja para identificar vulnerabilidades em binários descompilados com varreduras programáticas e suporte a LLM.
 sonarsource/sonarcloud-scan
Um Bitbucket Pipe para acionar a análise do SonarCloud
 roninforge/roninforge-hono
Plugin do Cursor para Hono v4 (framework web edge em TypeScript). 59 regressões de LLM com pares RUIM/CORRETO. Fixado em hono ^4.12.19 (>= 4.9.7 para…
 whgojp/javaseclab
Laboratório abrangente de vulnerabilidades Java com código vulnerável e corrigido, cenários de ataque, notas de auditoria de source/sink e orientação…
 zegl/kube-score
Análise de objetos Kubernetes com recomendações para melhor confiabilidade e segurança. O kube-score previne ativamente tempo de inatividade e bugs…
 david-a-wheeler/flawfinder
uma ferramenta de análise estática para encontrar vulnerabilidades em código-fonte C/C++
 bk-security/auth-header-trust-rules
Regras do Semgrep que sinalizam padrões de bypass de autenticação por confiança no cabeçalho (classe CVE-2025-29927). Complemento para…
 trailofbits/multiplier
Indexa artefatos de build de C/C++ em um banco de dados consultável de programa completo, expondo APIs de nível AST, token e IR para auditoria de…