
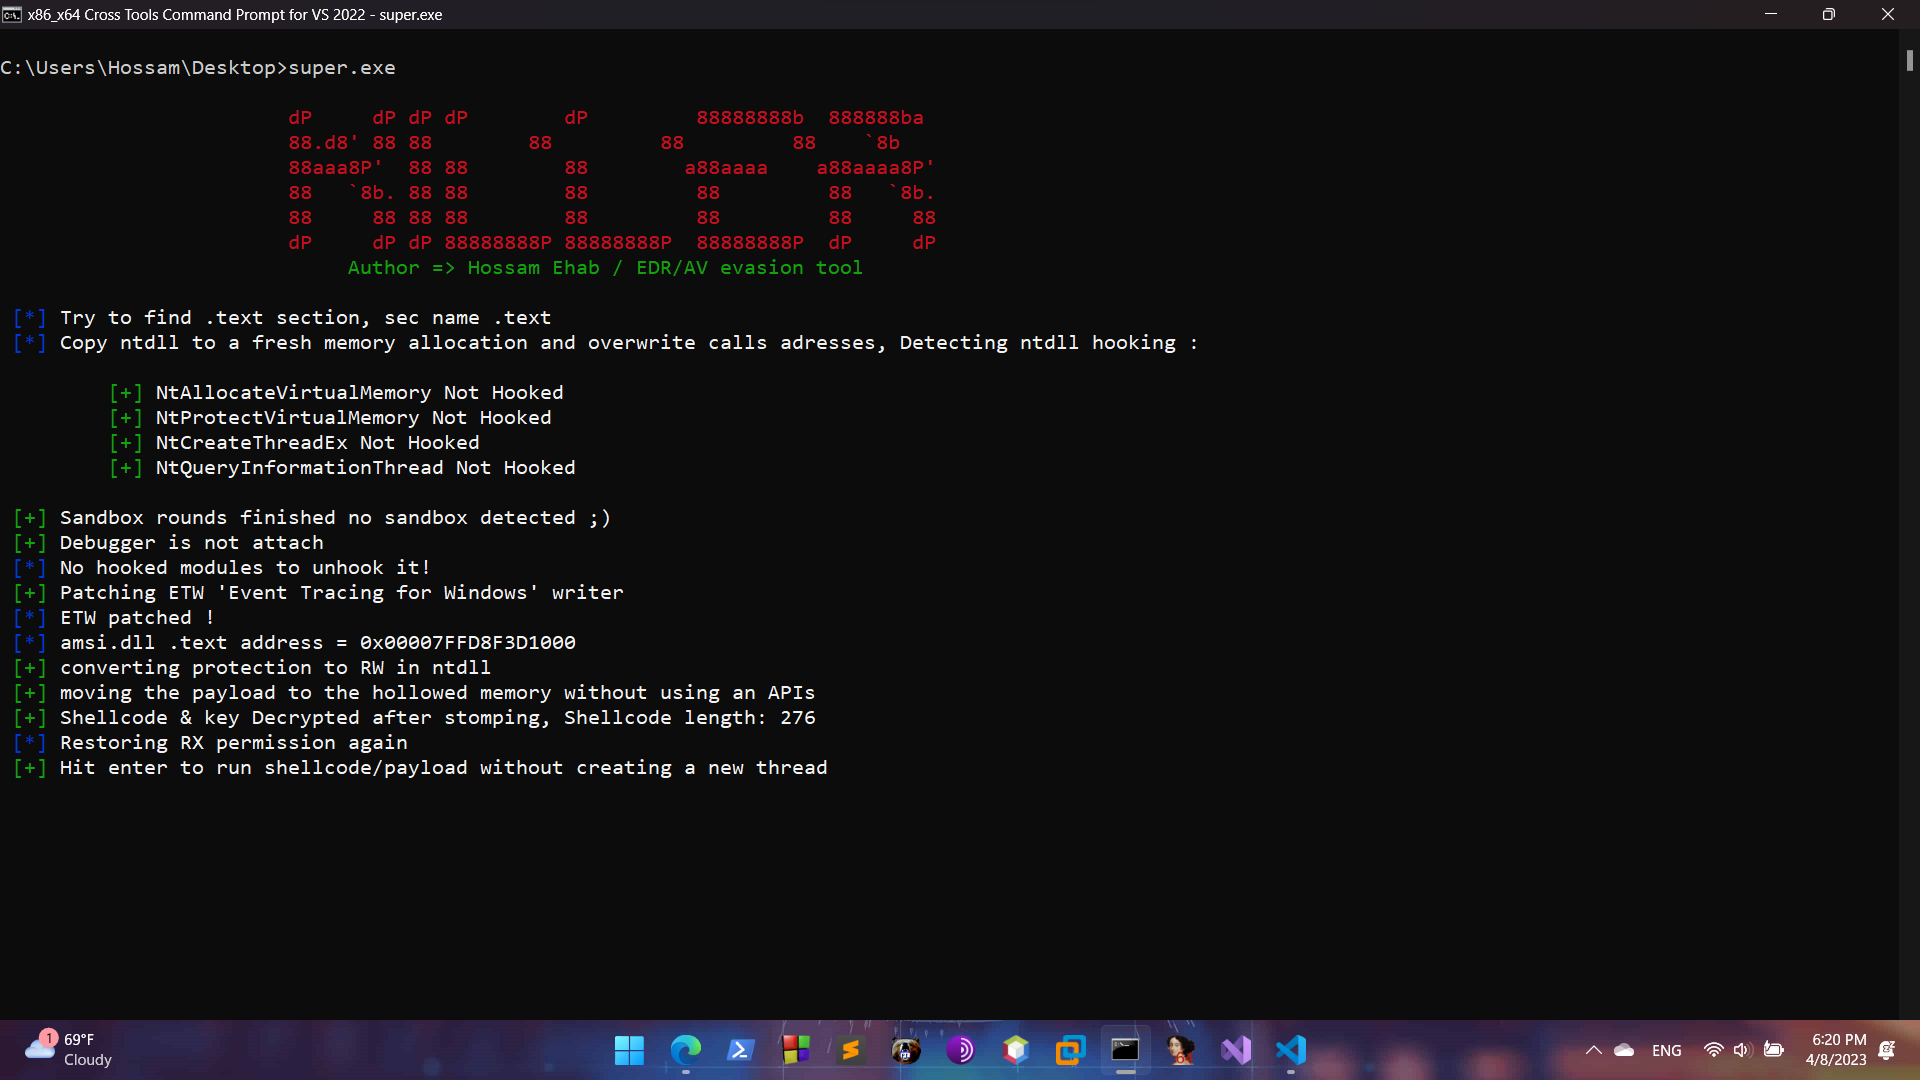
Killer
 0xhossam/killer
Killer é uma ferramenta super simples projetada para contornar ferramentas de segurança AV/EDR usando várias técnicas evasivas e usada pelo grupo…
exploitationids-ips-evasionshellcode+4
846
0xhossam/killerKiller é uma ferramenta super simples projetada para contornar ferramentas de segurança AV/EDR usando várias técnicas evasivas e usada pelo grupo…

 f1zm0/hades
Carregador de shellcode em Go que combina múltiplas técnicas de evasão
 egebalci/egesploit
EGESPLOIT é uma biblioteca golang para desenvolvimento de malware.
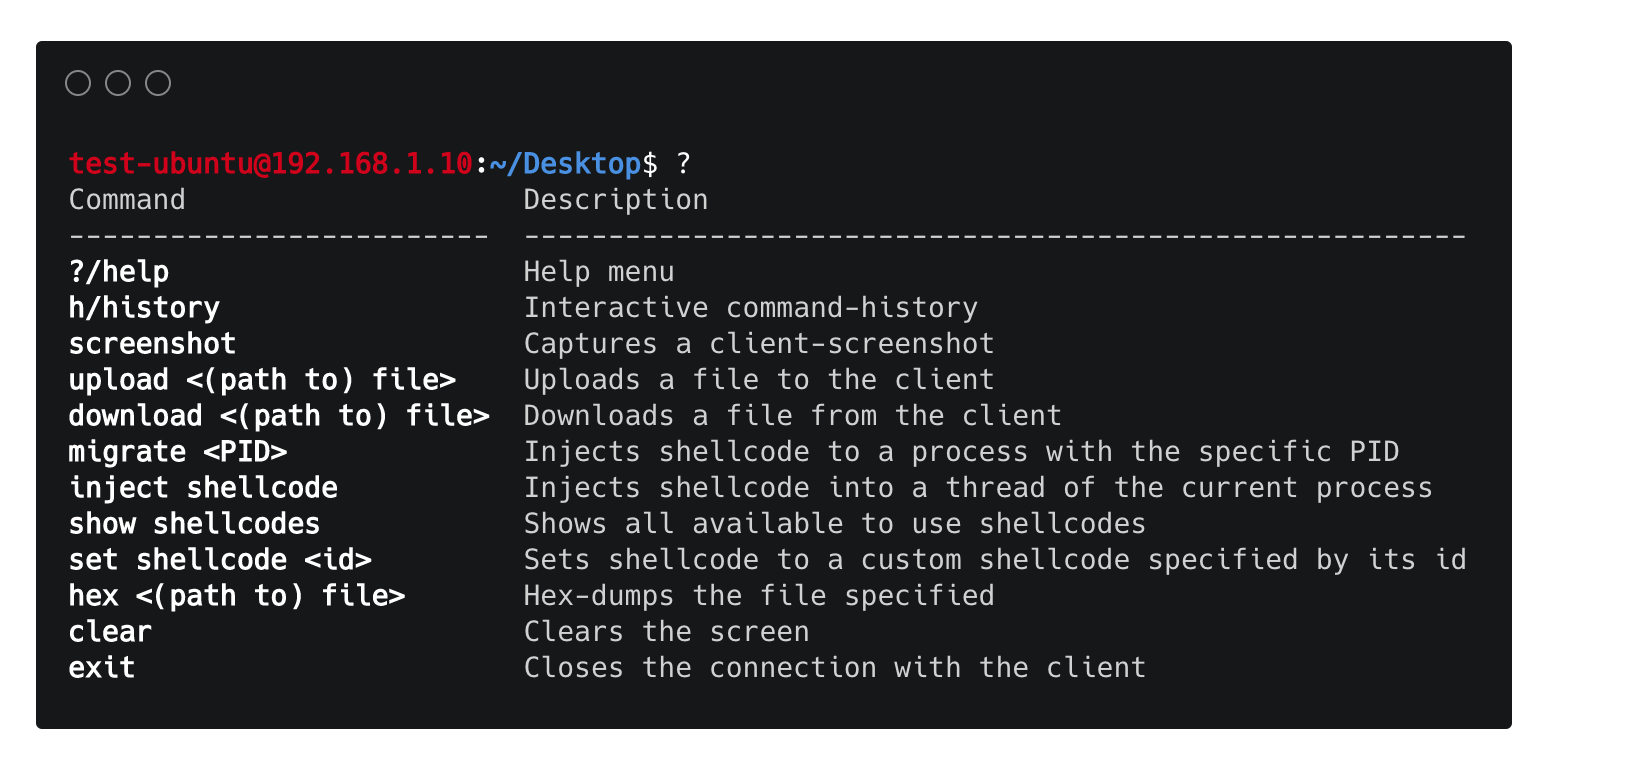 chrispetrou/hrshell
HRShell é um reverse shell HTTPS/HTTP construído com flask. É um servidor C2 avançado com muitos recursos e capacidades.
 sneakynachos/cve-2026-2766-but-with-wasm
CVE-2026-2766, mas com wasm
 aethervm/aethervm
Plataforma de análise e emulação de binários nativa em LLVM que converte código de máquina AArch64 e x86_64 para LLVM IR para instrumentação,…
 phra/pezor
Empacotar shellcode e executáveis PE em payloads evasivos com técnicas de anti-debug, unhooking, syscall e memory fluctuation para operações de…
 f1zm0/acheron
chamadas de sistema indiretas para evasão de AV/EDR em assembly Go
 arthastang/router-exploit-shovel
Geração Automatizada de Aplicações para Tipos de Estouro de Pilha em Roteadores sem Fio
 e3prom/bst
Binary String Toolkit (BST). Converta strings binárias de forma rápida e fácil para todas as suas necessidades de desenvolvimento de exploits. 😎
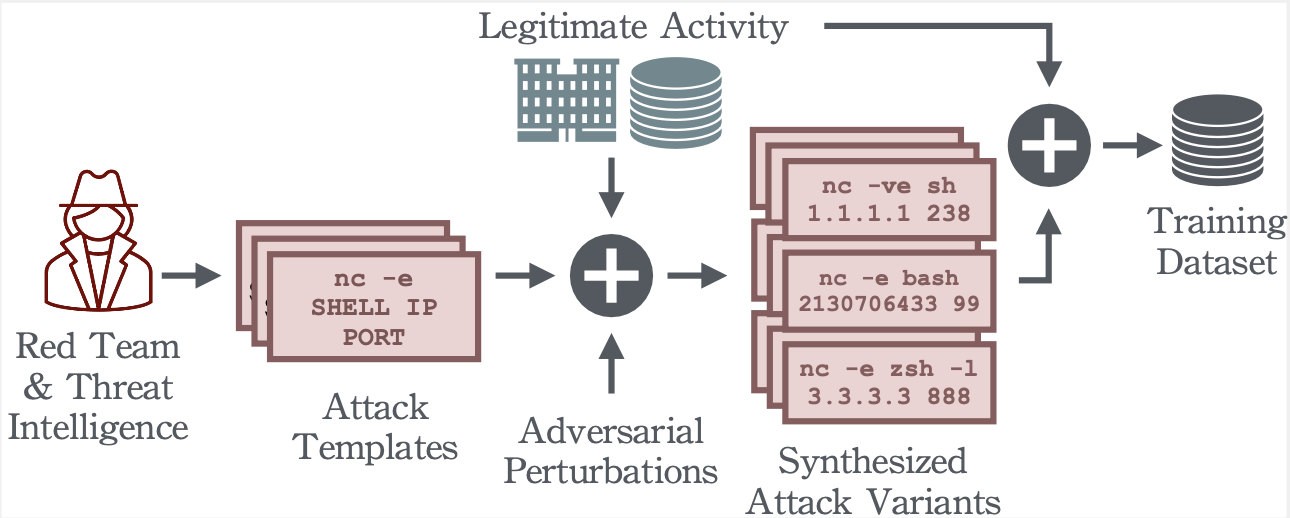 dtrizna/quasarnix
Detecção de Reverse Shell com Machine Learning
 ccob/threadlessinject
Injeção de Processo Threadless usando hooking de função remota.
 mr-un1k0d3r/dkmc
DKMC - Dont kill my cat - Ferramenta de evasão de payload malicioso
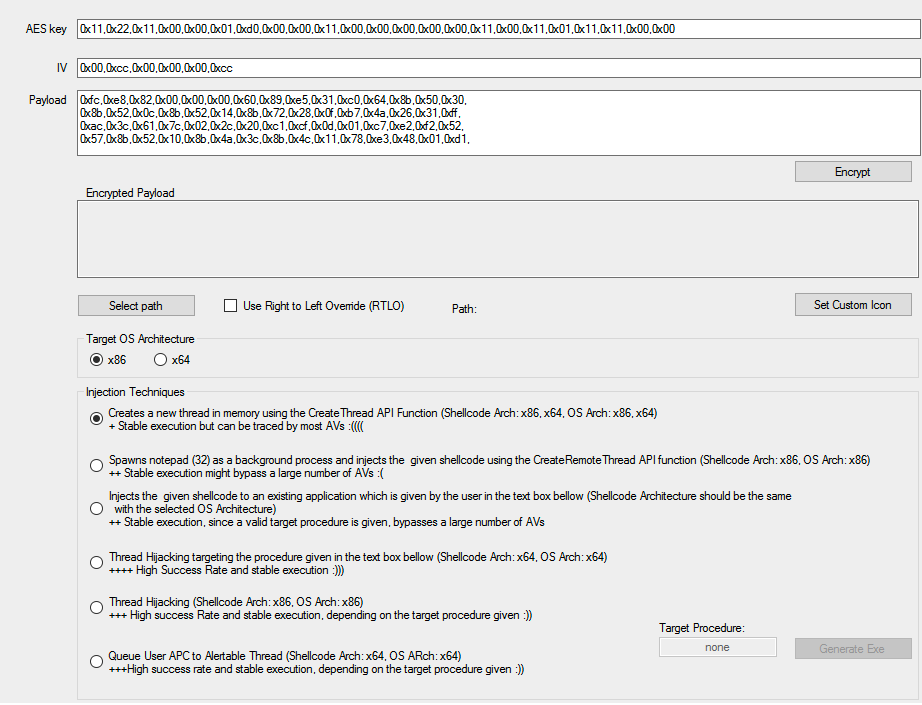 ch0pin/aviator
Projeto de evasão de antivírus
 9emin1/charlotte
c++ lançador de shellcode totalmente indetectável ;)
 kudaes/dinvoke_rs
Invoque dinamicamente código não gerenciado arbitrário
 zx0cf1/shredder-rs
Um mecanismo de mutação polimórfico x86_64 de alta fidelidade focado em fragmentação a nível de instrução e preservação de contexto.