

MsfMania
 lepotekil/msfmania
Ferramentas de Evasão de Antivírus em Python
encryption-decryption-toolspayload-generationexploitation+9
lepotekil/msfmaniaFerramentas de Evasão de Antivírus em Python
 wra7h/flavortown
Várias formas de executar shellcode
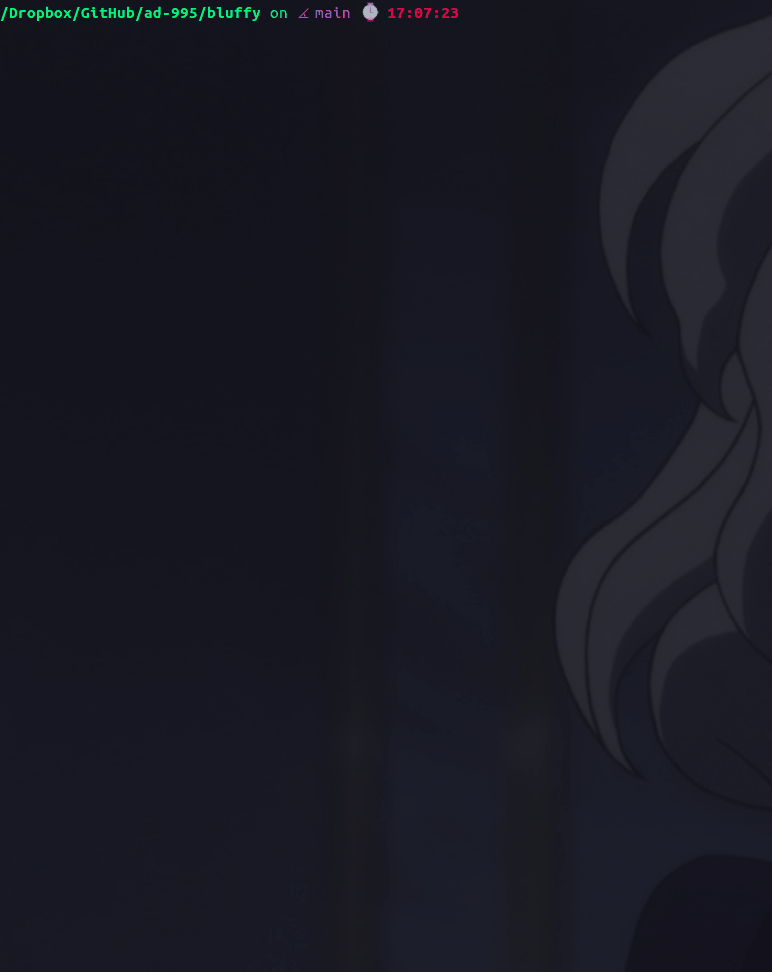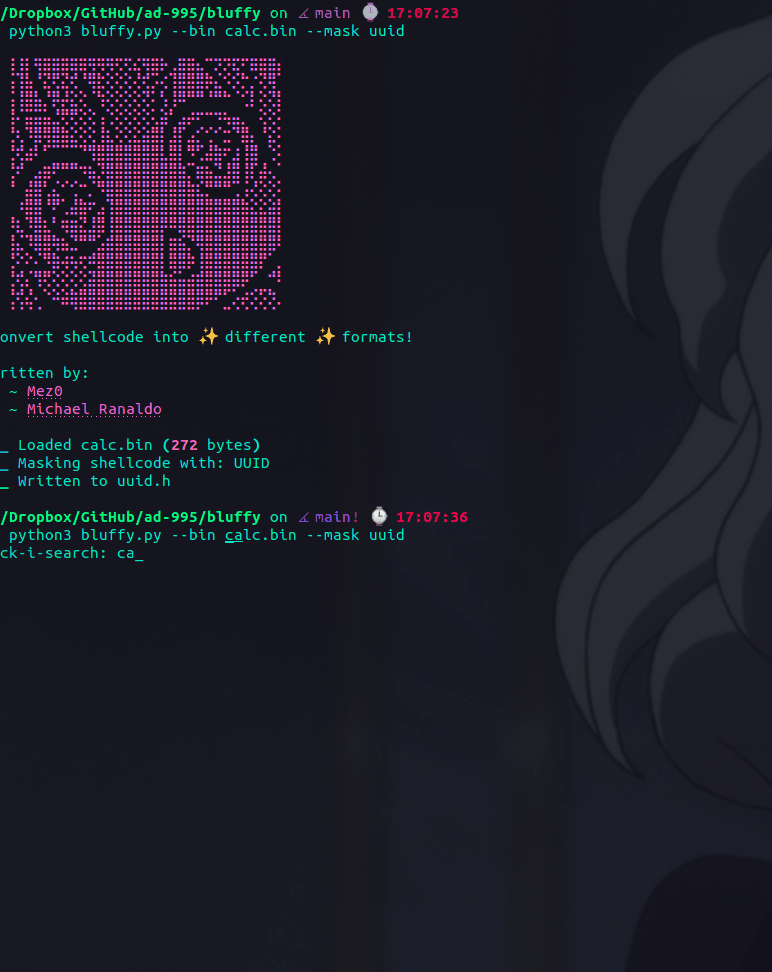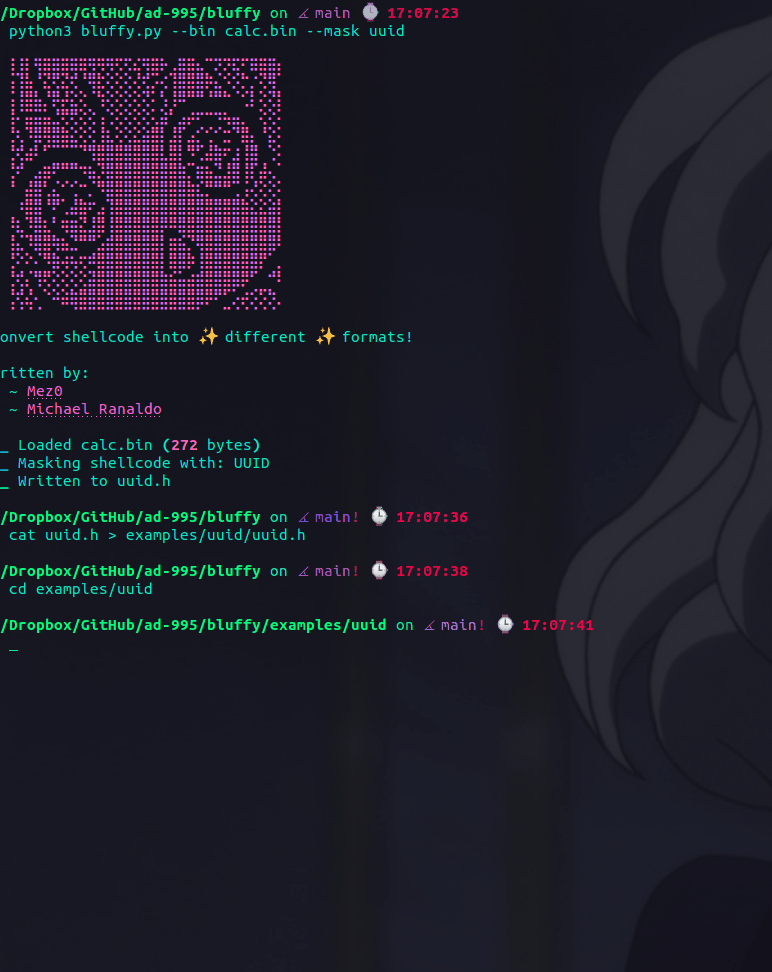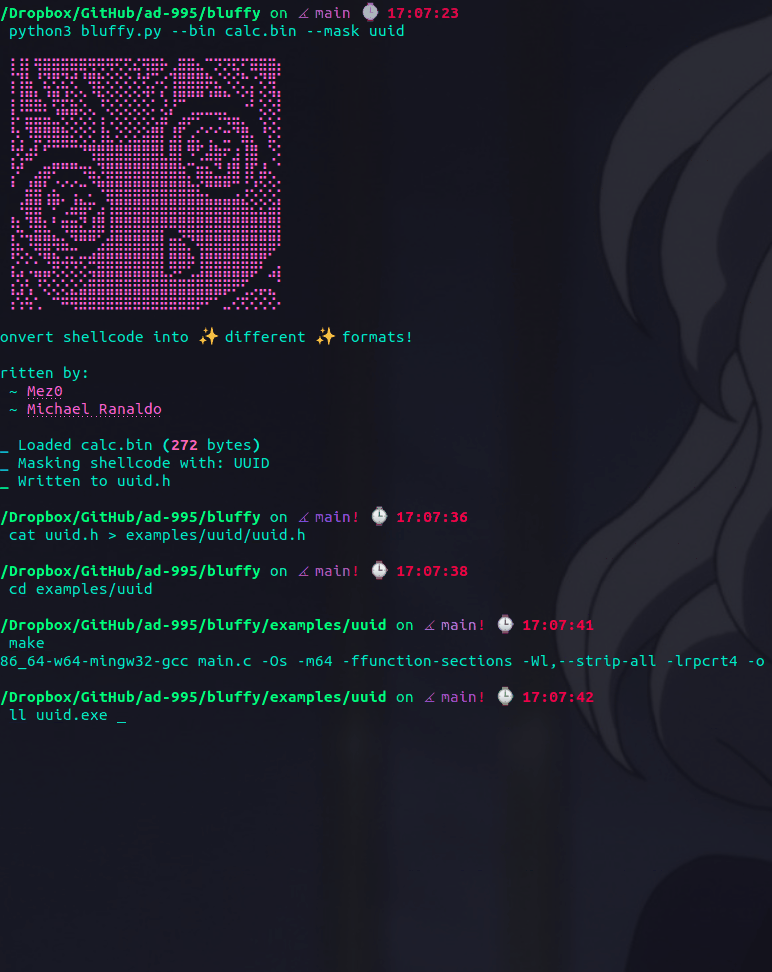 preemptdev/bluffy
Converta shellcode em :sparkles: diferentes :sparkles: formatos!

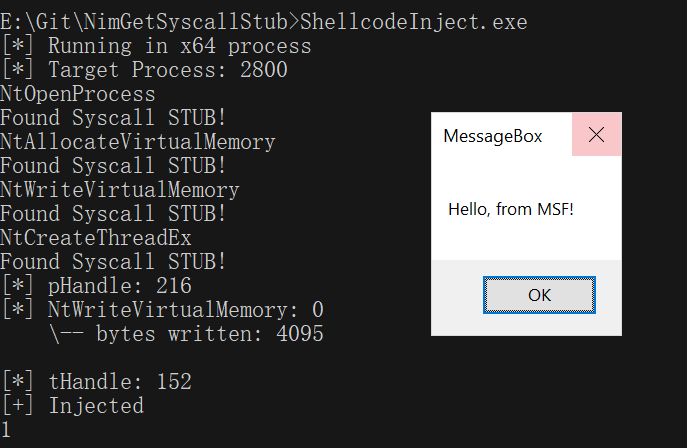 s3cur3th1ssh1t/nimgetsyscallstub
Extrai dinamicamente stubs de syscall frescos do ntdll.dll para evitar detecção baseada em assinaturas, com um modelo de execução de shellcode para…
 rew-sploit/rew-sploit
Emular e dissecar ataques do MSF e *outros*
 0xroam/loadreload
Carregador de shellcode para Tese de Mestrado
 boku7/bokuloader
Um Reflective Loader de prova de conceito do Cobalt Strike que visa recriar, integrar e melhorar os recursos de evasão do Cobalt Strike!
 vxcrypt0r/voidgate
Uma técnica que pode ser usada para contornar scanners de memória de AV/EDR. Pode ser usada para ocultar shellcodes bem conhecidos e detectados (como…
 saadahla/shellcode-hide
Este repositório contém : simples shellcode Loader , Encoders (base64 - custom - UUID - IPv4 - MAC), Encryptors (AES), Fileless Loader (Winhttp,…
 d7ead/mkpivm
Gere máquinas virtuais polimórficas e independentes de posição (PIVMs) a partir de shellcode x86/x64 arbitrário.
 shard77/blackpill
Um rootkit de kernel Linux em Rust utilizando um hipervisor tipo 2 feito sob medida, programas eBPF XDP e TC
 b4rtik/redpeanut
RedPeanut é um pequeno RAT desenvolvido em .Net Core 2 e seu agente em .Net 3.5 / 4.0.
 saadahla/d1rkldr
Carregador de Shellcode com Implementação de syscall dinâmica indireta, shellcode em formato MAC, resolução de APIs a partir do PEB, chamada de…
 s3cur3th1ssh1t/nim-runpe
Uma implementação em Nim de reflective PE-Loading a partir da memória
 abedalqaderswedan1/aswcrypter
Um Script em Bash e Python para gerar payloads que contorna todos os antivírus até agora [FUD]
 0x09al/dns-persist
DNS-Persist é um agente pós-exploração que usa DNS para comando e controle.
 n0qword/win32k-callback-detouring
Abusando do mecanismo de callback do kernel win32k.sys para execução arbitrária de código