metasploit-framework
app transformar nils públicos e privados em vazios há 3 meses config Usar bundler/setup para falhas relacionadas ao bundler mais elegantes há 11…

app transformar nils públicos e privados em vazios há 3 meses config Usar bundler/setup para falhas relacionadas ao bundler mais elegantes há 11…

Exploit de prova de conceito para StarCraft usando cadeia ROP e VirtualAlloc para execução arbitrária de código via triggers EUD.

PEDA - Assistência de Desenvolvimento de Exploits em Python para GDB

Compilador de Shellcode

EXOCET - Ferramenta de entrega de payload com evasão de AV e indetectável

Aggressor Script, Kits, Malleable C2 Profiles, External C2 e assim por diante

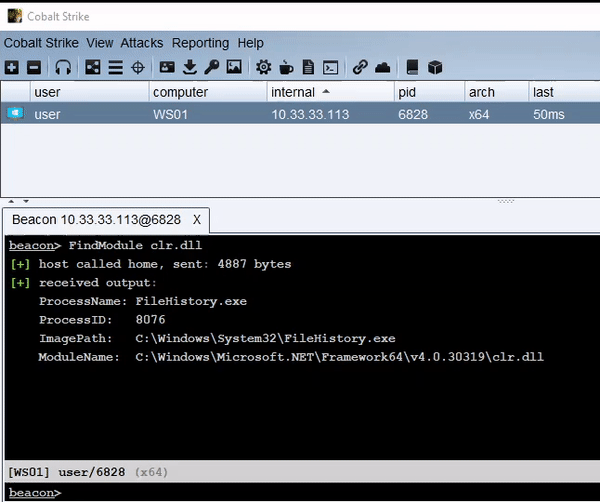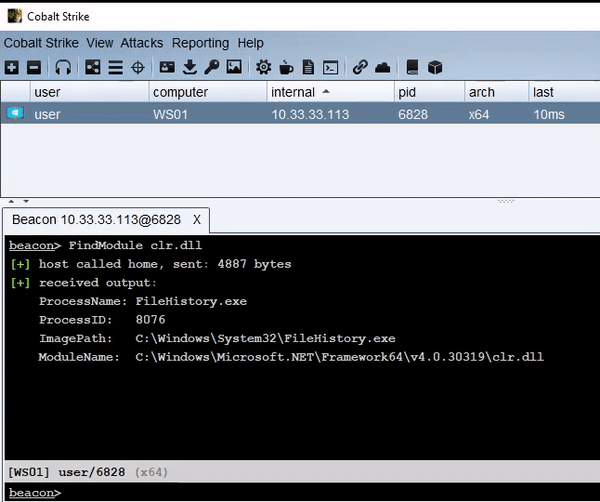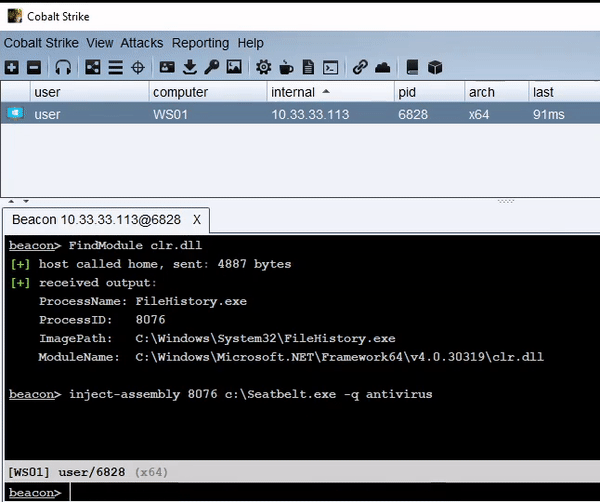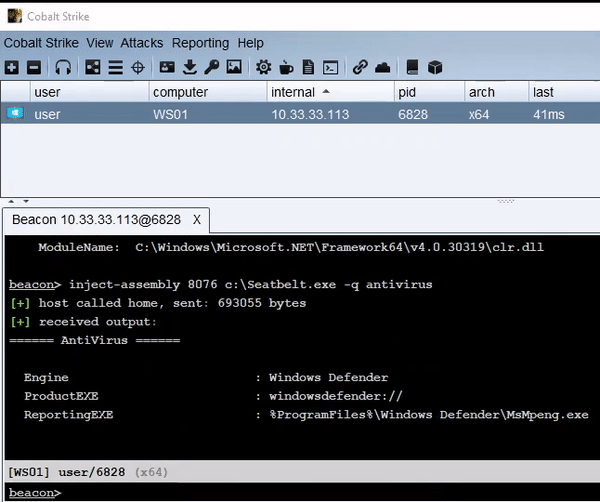
Injetar assemblies .NET em um processo existente

Mais um executor de shellcode que consiste em diferentes técnicas para avaliar capacidades de detecção de soluções de segurança de endpoint.

Uma ferramenta de QoL para ofuscar shellcode. No futuro poderá encadear métodos de codificação/criptografia/compressão.

Um UDRL de PoC para Cobalt Strike construído com Crystal Palace que combina a técnica de streaming de página de Raphael Mudge com um portão de…


port/reimplementação de código aberto do Cobalt Strike BOF Loader como está

Stækka Metasploit - Extendendo Metasploit

Um Gopher Assassin de terceiros para o Havoc Framework.

TRABALHO EM ANDAMENTO. RAT escrito em C++ usando Win32 API

🧙♂️ Comando e Controle em Node.js para Script-Jacking de Aplicações Electron Vulneráveis

Esconda seu script Powershell à vista de todos. Contorne todos os recursos de segurança do Powershell.

Obfusk8: biblioteca leve de ofuscação baseada em C++17 / Header Only para binários do Windows