capsule
 capsulerun/capsule
Runtime seguro para isolar tarefas de agentes de IA. Execute código não confiável em ambientes WebAssembly isolados.
container-securitydynamic-analysis-sandboxingscripting-automation+5
294
capsulerun/capsuleRuntime seguro para isolar tarefas de agentes de IA. Execute código não confiável em ambientes WebAssembly isolados.
 siyad01/agentbox
Runtime de código aberto em sandbox para agentes de IA — isolamento gVisor/Docker, cofre de credenciais, log de auditoria imutável. Construído após o…
 linux-zs/cve-2026-31431-mitigation
Mitigação baseada em Seccomp para CVE-2026-31431, uma LPE do kernel Linux. Bloqueia o socket AF_ALG via módulo PAM e wrapper autônomo, com detecção…
 intellabs/kafl
Um fuzzer para alvos de kernel/driver de VM completa
 memn0ps/matrix-rs
Rusty Hypervisor - Hipervisor Tipo 2 Blue Pill de kernel do Windows em Rust (Codinome: Matrix)
 openedx/codejail
Execução segura de código
 mimi89999/webauthn_tpm_portable
Credenciais WebAuthn portáteis e protegidas por hardware usando TPM 2.0. Uma chave pai determinística derivada de uma semente mestre permite a…
 borealisai/stepjack
Framework de benchmark para avaliar agentes de IA de uso de computador contra injeção indireta de prompt em múltiplas etapas, com decomposição…
 phalanx-ccs/copy-fail
Ferramenta de diagnóstico passiva que verifica se um sistema Linux é vulnerável ao CVE-2026-31431 testando a acessibilidade do socket AF_ALG,…
 zerobootdev/zeroboot
Sandboxes de VM em submilissegundos para agentes de IA via fork com copy-on-write
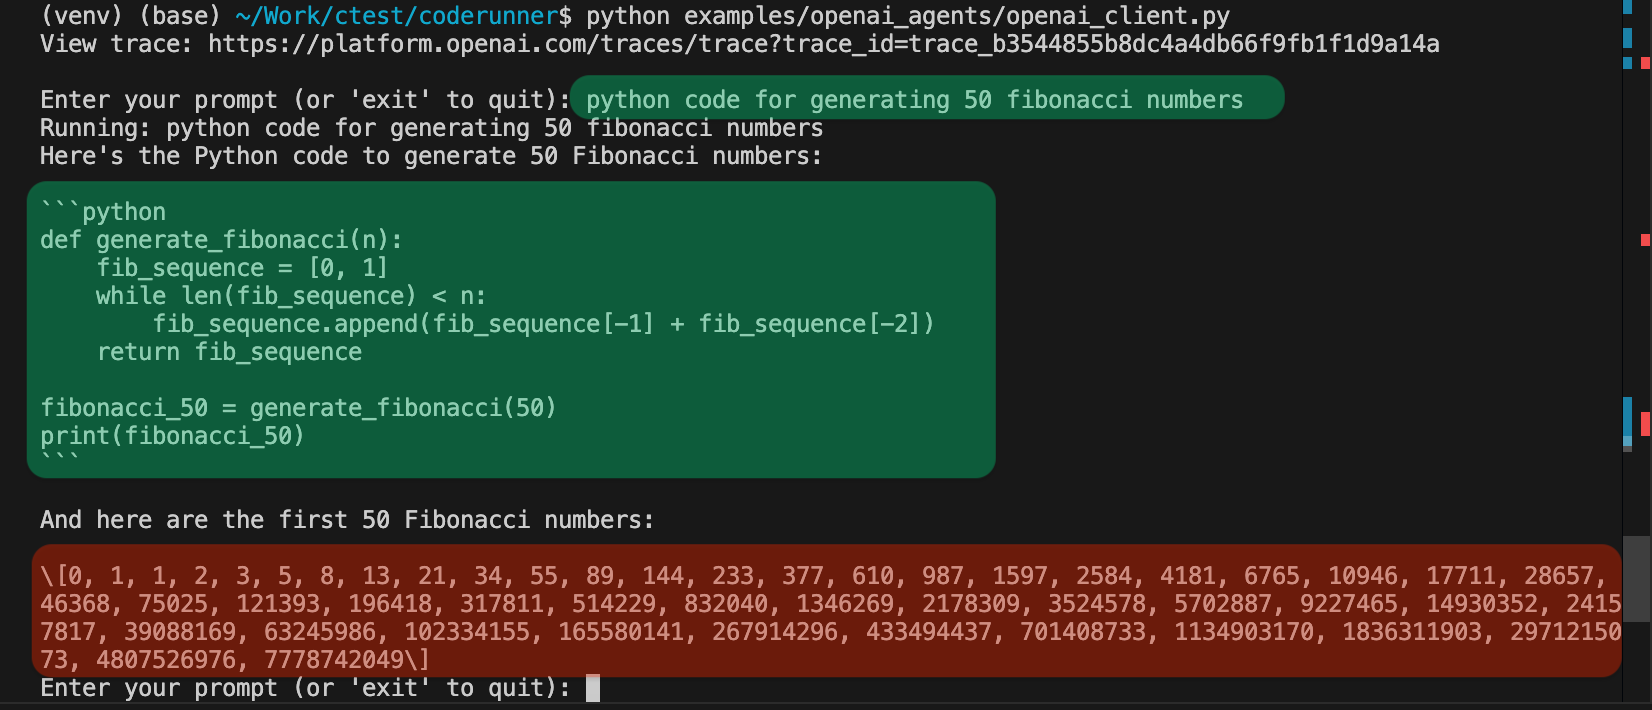 instavm/coderunner
Um sandbox local para seus agentes de IA
 rex-rs/rex
Rex é um framework de extensão de kernel seguro e utilizável que permite carregar e executar programas de extensão de kernel em Rust no lugar do eBPF.
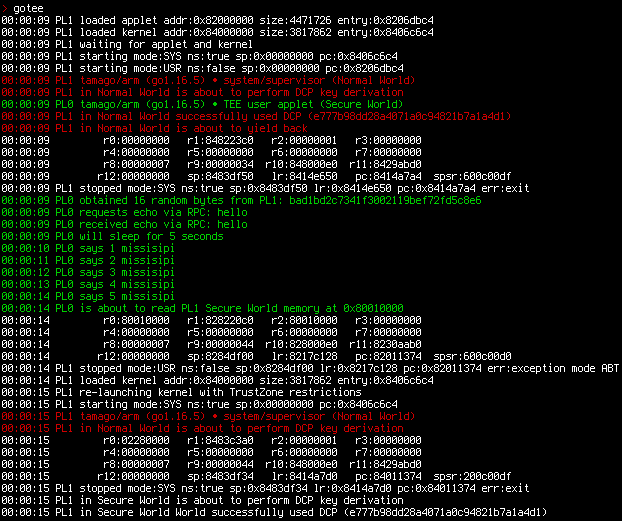 usbarmory/gotee
Ambiente de Execução Confiável (TEE) em Go
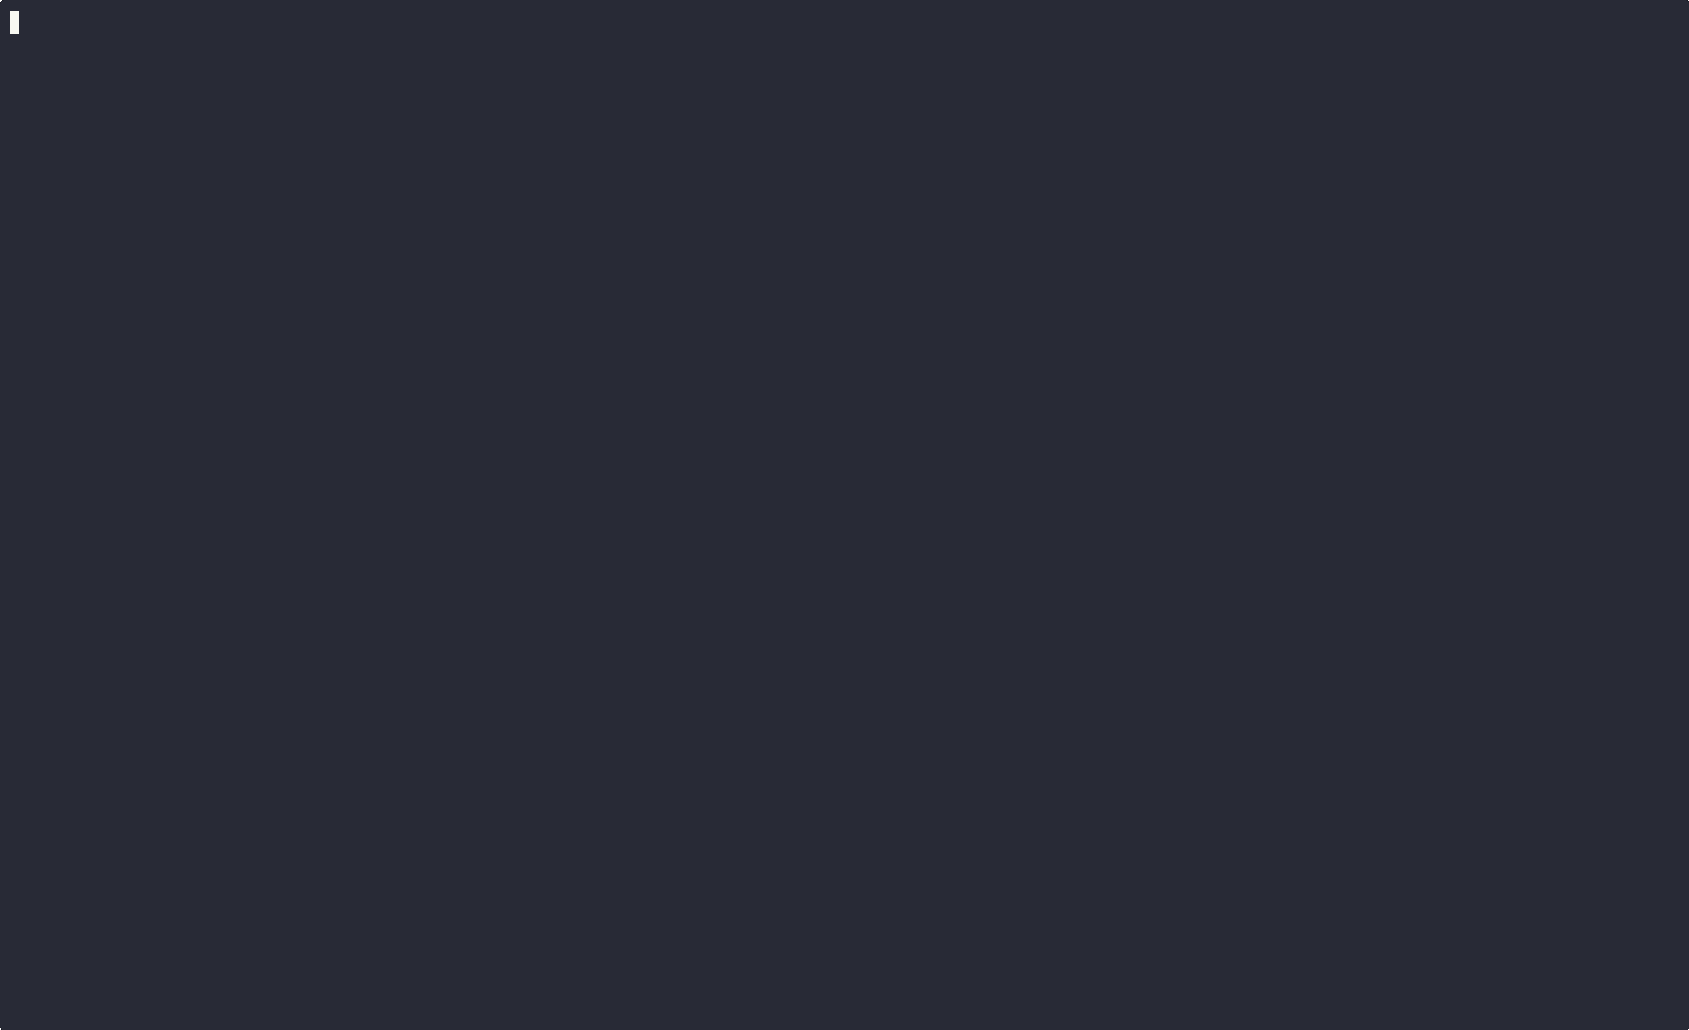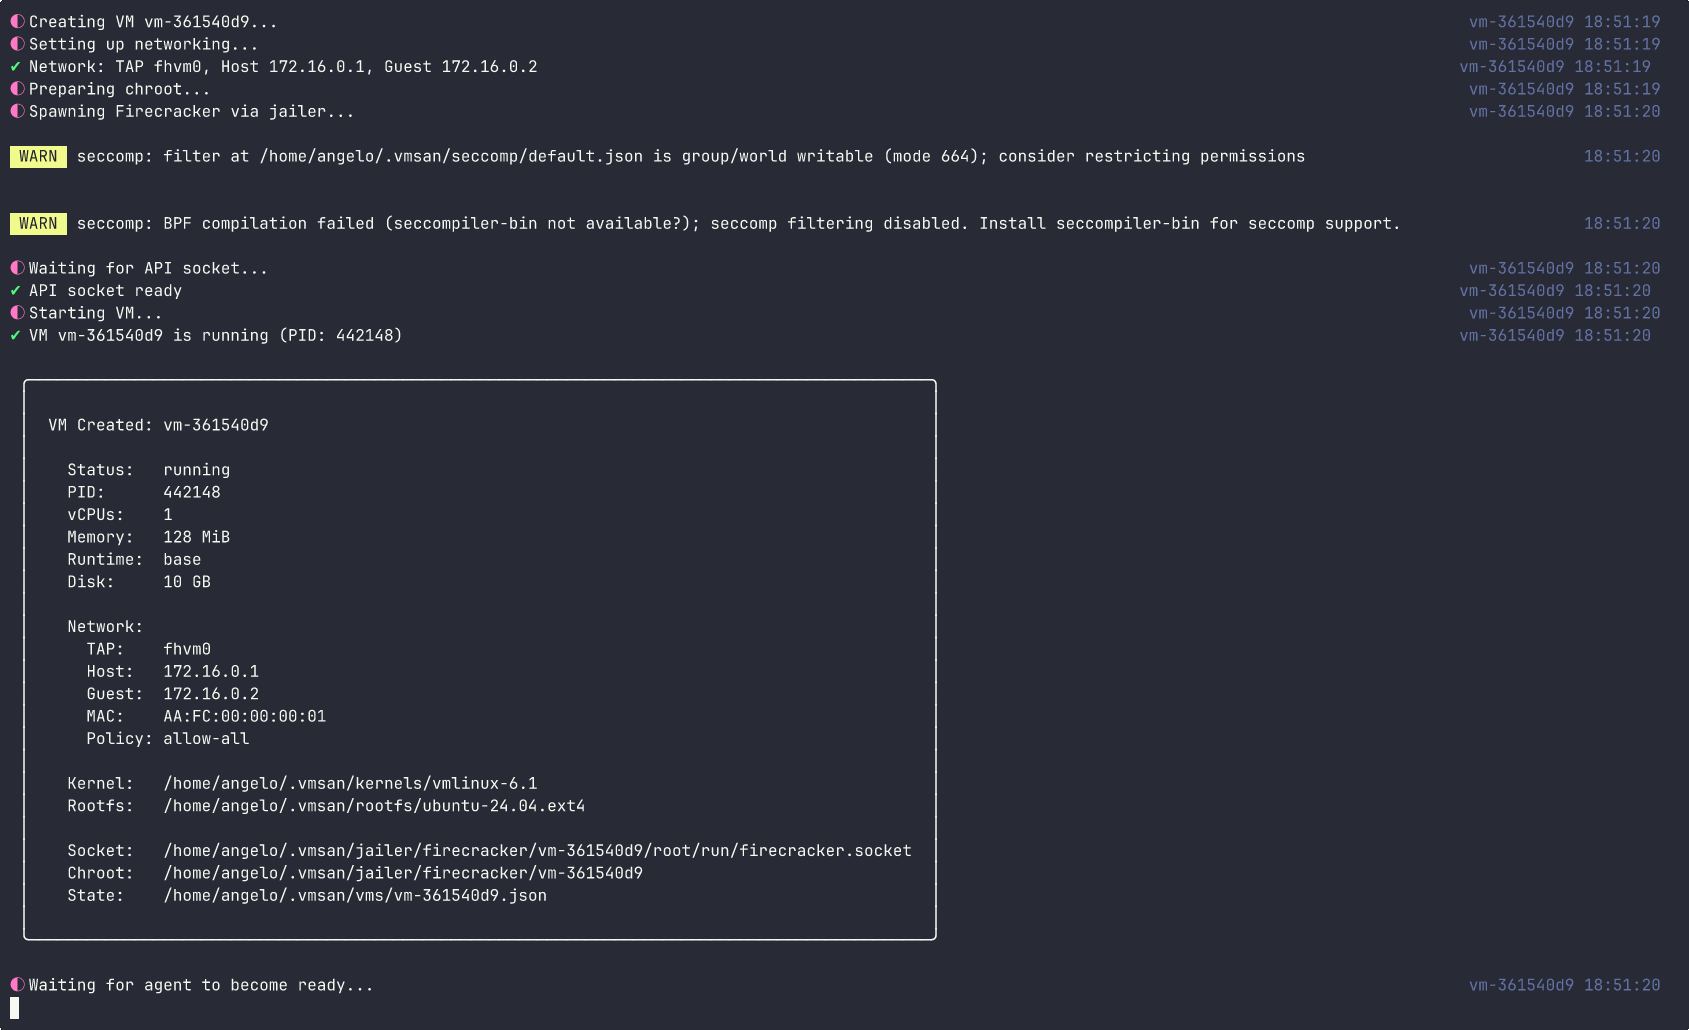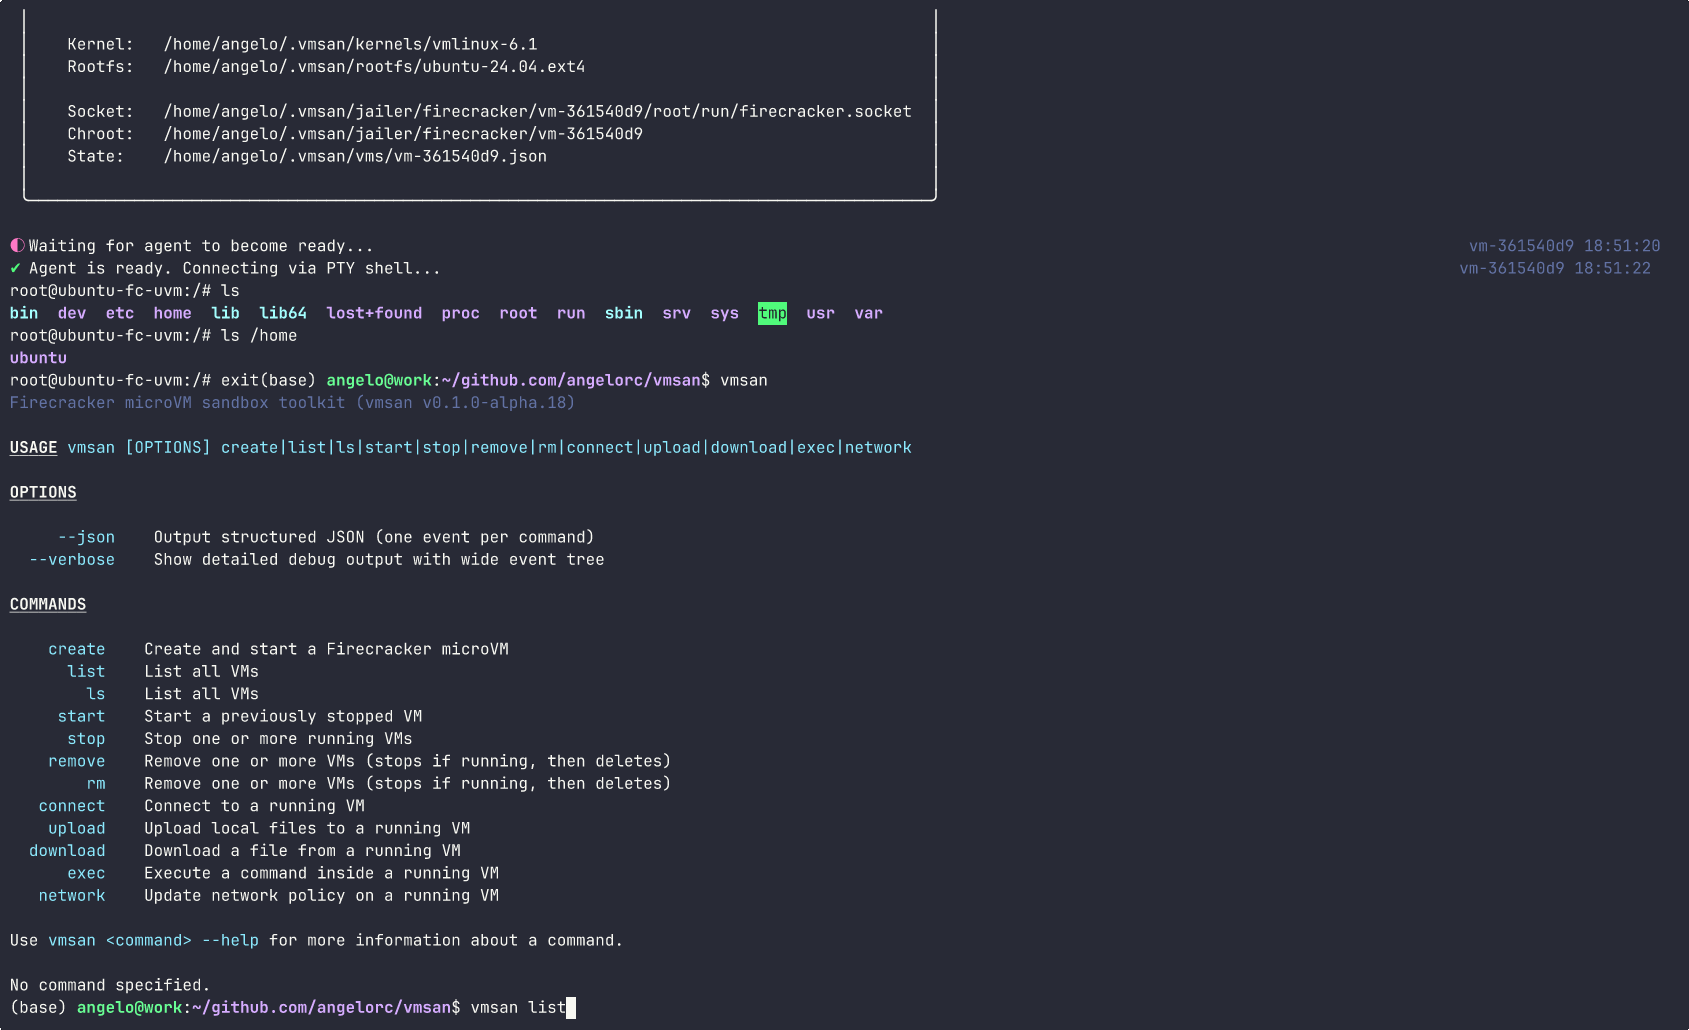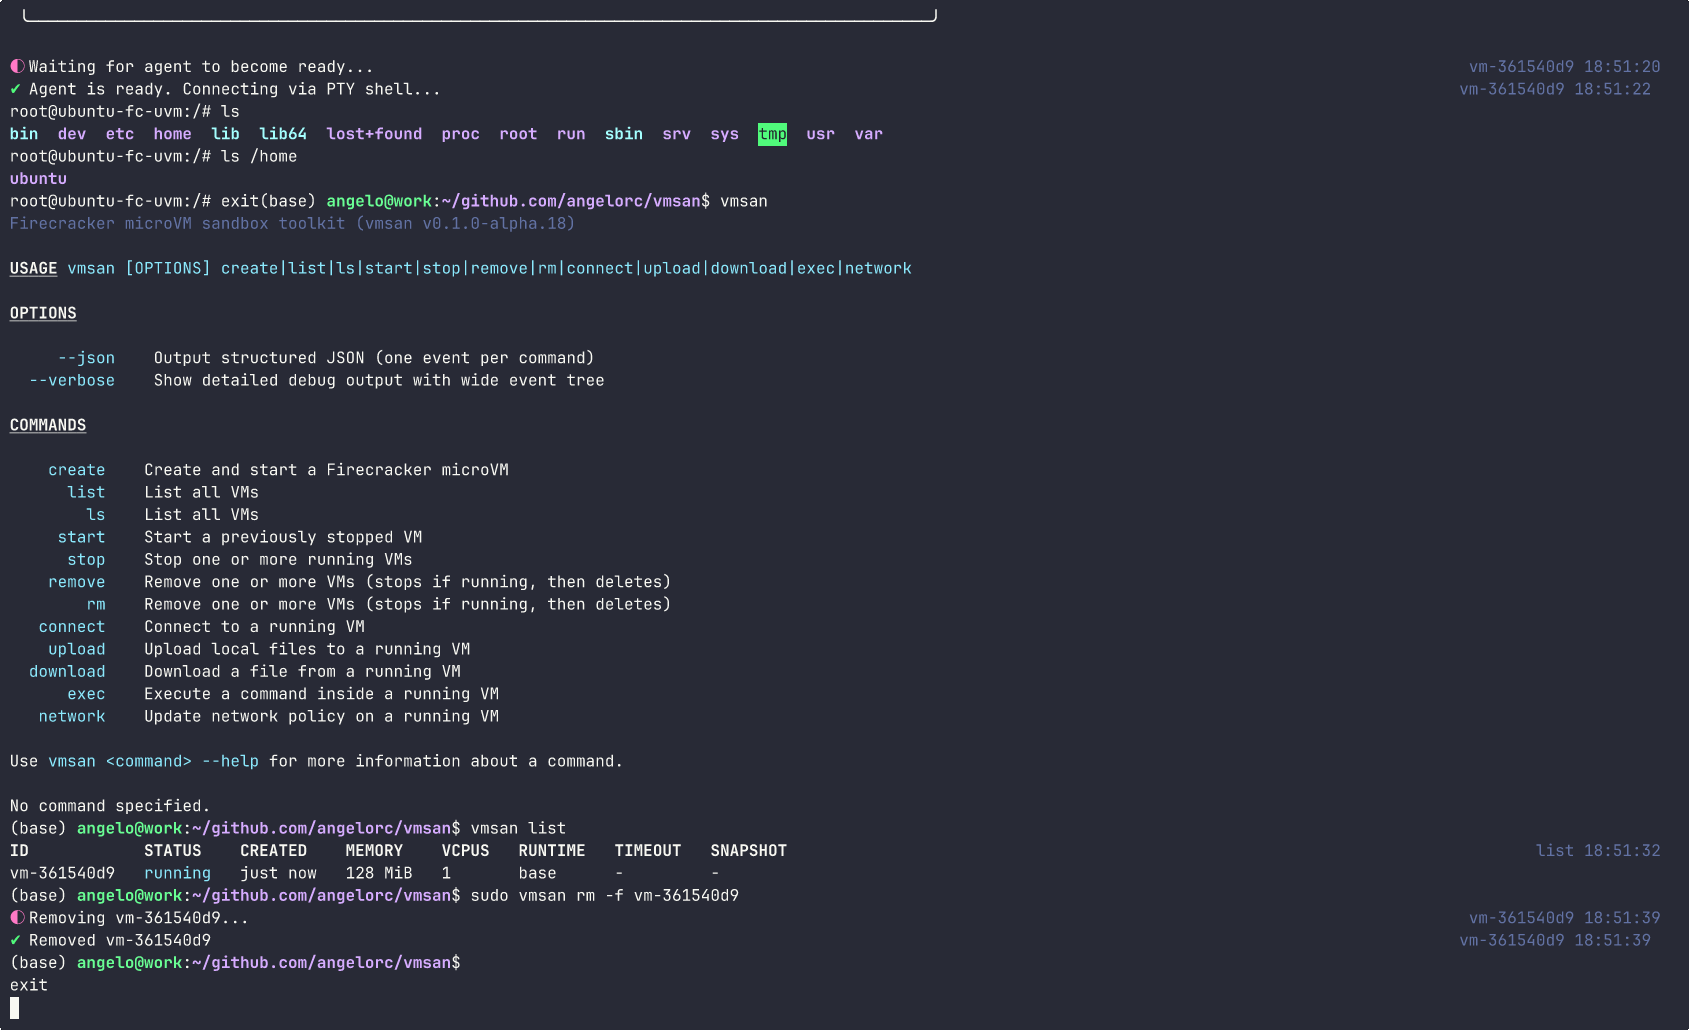 angelorc/vmsan
Firecracker simplificado. Inicie microVMs seguras em milissegundos, da instalação ao shell interativo em um único comando.
 microsoft/hvloader
HvLoader.efi é uma aplicação EFI usada para carregar um carregador de hipervisor externo.
 libriscv/libloong
O sandbox LoongArch mais rápido
 kalilinux/build-scripts/kali-packer
Crie e configure ambientes de desenvolvimento leves, reproduzíveis e portáteis Configurações HashiCorp Packer do Kali para criar boxes Kali…