
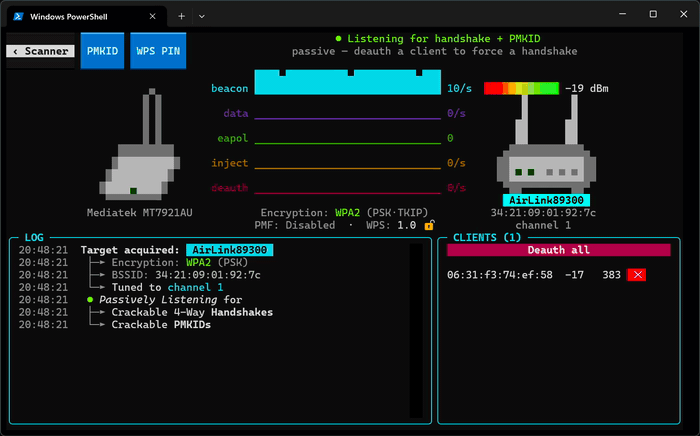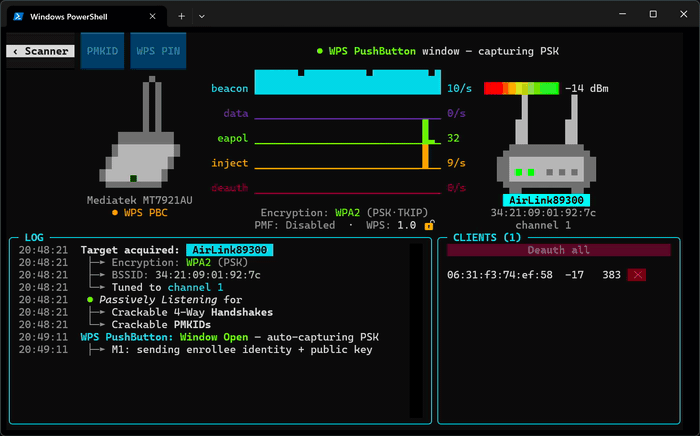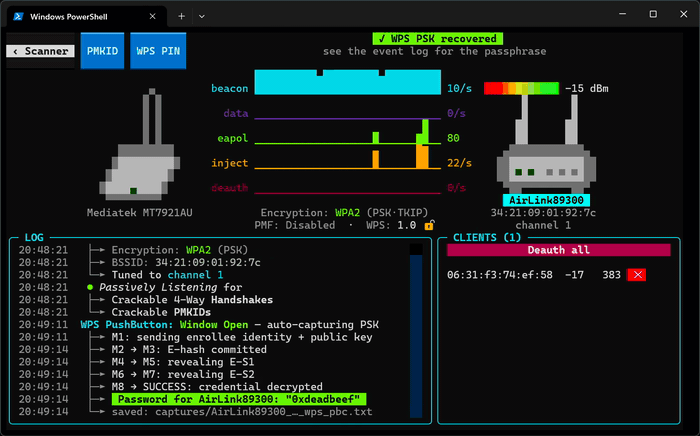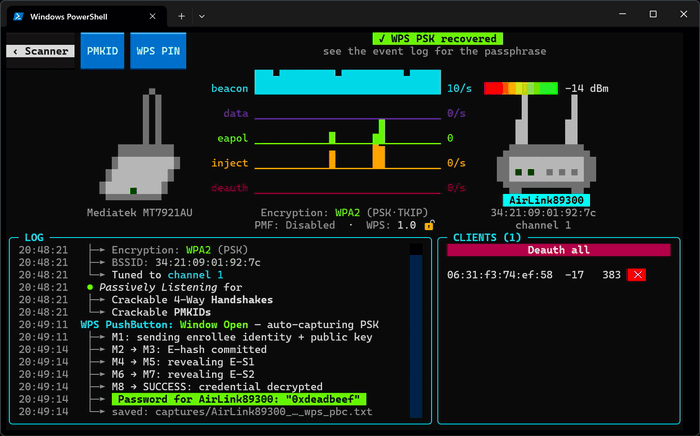
wifit3
 derv82/wifit3
Wifite but USB-only & cross-platform.
packet-sniffing-analysiswi-fi-auditingpassword-attacks+3
derv82/wifit3Wifite but USB-only & cross-platform.
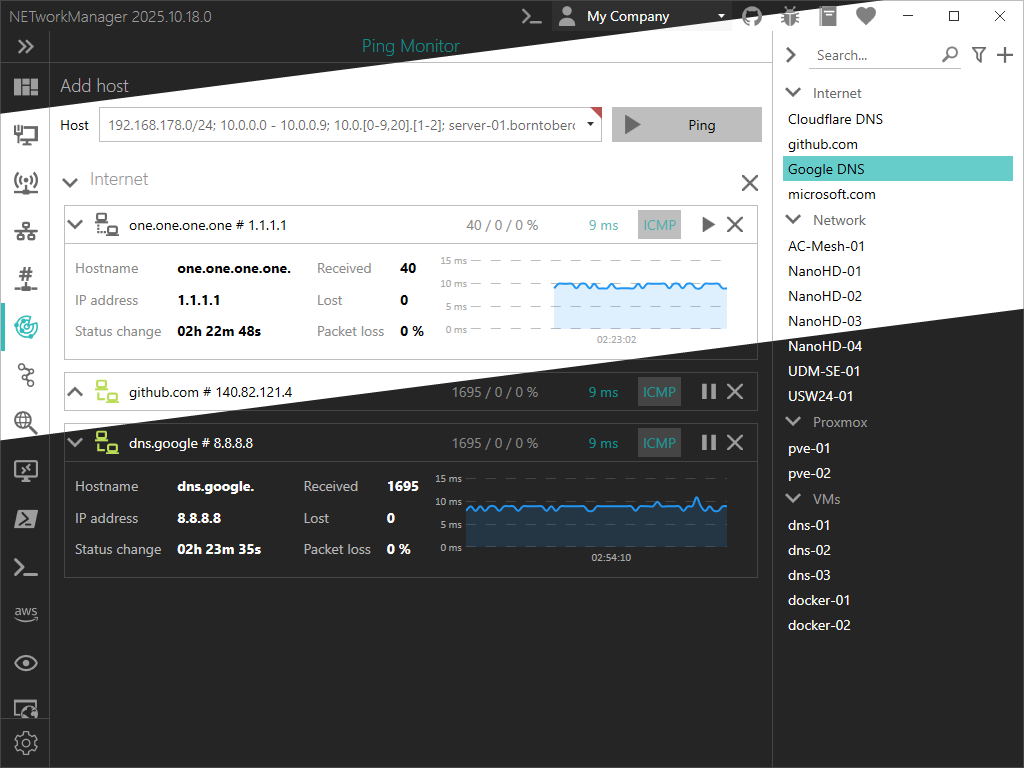 borntoberoot/networkmanager
Uma ferramenta open-source poderosa para gerenciar redes e solucionar problemas de rede!
 bifrost-proxy/bifrost
Proxy MITM HTTP/HTTPS/SOCKS5 de alto desempenho em Rust com interceptação TLS, reescrita de requisições baseada em regras, captura de tráfego,…
 droe/sslsplit
Proxy transparente de intermediário que encerra conexões SSL/TLS, forja certificados em tempo real e registra o tráfego descriptografado para perícia…
 zeek/zeek
Zeek é um poderoso framework de análise de rede que é muito diferente do IDS típico que você pode conhecer.
 gojue/ecapture
Capture texto simples SSL/TLS com eBPF — sem proxy MITM ou instalação de CA personalizada. Suporta Linux e Android em x86_64 e arm64.
 haidang-infosec/phantom-grid
Um sistema de Defesa Ativa alimentado por eBPF que transforma seu servidor Linux em um honeypot enganoso. Recursos incluem redirecionamento…
 mitmproxy/mitmproxy
Um proxy HTTP interceptador interativo com suporte a TLS para testadores de penetração e desenvolvedores de software.
 oisf/suricata
Mecanismo open-source de IDS/IPS/NSM de rede para inspeção de tráfego em tempo real, detecção e prevenção de intrusões, análise de protocolos e caça…
 nccgroup/sniffle
Sniffer Bluetooth 5 e 4.x LE para hardware TI CC1352/CC26x2 com suporte para advertising estendido, todos os modos PHY, filtragem MAC/RSSI e…
 security-onion-solutions/securityonion
Plataforma de monitoramento de segurança de código aberto para caça a ameaças, detecção de intrusões, gerenciamento de logs, resposta a incidentes e…
 wireshark/wireshark
Capture e analise o tráfego de rede com inspeção profunda de pacotes, decodificação de protocolos em centenas de protocolos e suporte a arquivos de…
 nmap/nmap
Ferramenta de descoberta de rede e auditoria de segurança de alto desempenho com varredura de portas avançada, detecção de sistema operacional,…
 aixisstudio/snitch
Real-time network traffic visualizer — see every connection your computer makes. Privacy-first, 100% local. / Visualiseur de trafic réseau en temps…
 kubeshark/kubeshark
Observabilidade de rede baseada em eBPF para Kubernetes. Indexa o tráfego L4/L7 com contexto completo do K8s, descriptografa TLS sem chaves.…
 devinblack001/ddos-reduction-system
Adaptive two-stage Layer 4 DDoS mitigation gateway using behavioral traffic analysis, Random Forest classification, and kernel-level ipset/iptables…
 usarmyresearchlab/dshell
Dshell é um framework de análise forense de rede.
 onyks-os/transparenttorproxy
A Linux CLI utility that transparently routes all system traffic through the Tor network using nftables. It enables rapid IP rotation and easy…