

malicious_extension_sentry
 toborrm9/malicious_extension_sentry
Malicious Extension Database
defensive-toolsioc-managementthreat-feeds-aggregators+6
188
toborrm9/malicious_extension_sentryMalicious Extension Database
 misp/misp-objects
Curated JSON object templates that define MISP attributes and relationship types for structured threat intelligence sharing and interoperable IOC…
 mandiant/capa
Ferramenta de análise estática e dinâmica baseada em regras que identifica capacidades em arquivos PE, ELF, .NET e shellcode, mapeando-as para…
 sigmahq/sigma
Repositório Principal de Regras Sigma
 huntresslabs/threat-intel
Este repositório contém itens complementares, incluindo IOCs e assinaturas discutidos nas publicações do blog da Huntress e em outras mídias.
 magicsword-io/lolrmm
Catálogo curado de ferramentas de Monitoramento e Gerenciamento Remoto abusadas por agentes de ameaças, com perfis YAML, regras de detecção Sigma e…
 sophoslabs/iocs
Indicadores de comprometimento originados pela Sophos a partir de relatórios publicados
 cyb3rxp/awesome-soc
Uma base de conhecimento curada para construir, operar e amadurecer um SOC (incluindo CSIRT).
 mvt-project/mvt
Ferramenta de coleta e análise forense para dispositivos Android e iOS, usada para identificar possível comprometimento por spyware conhecido, por…
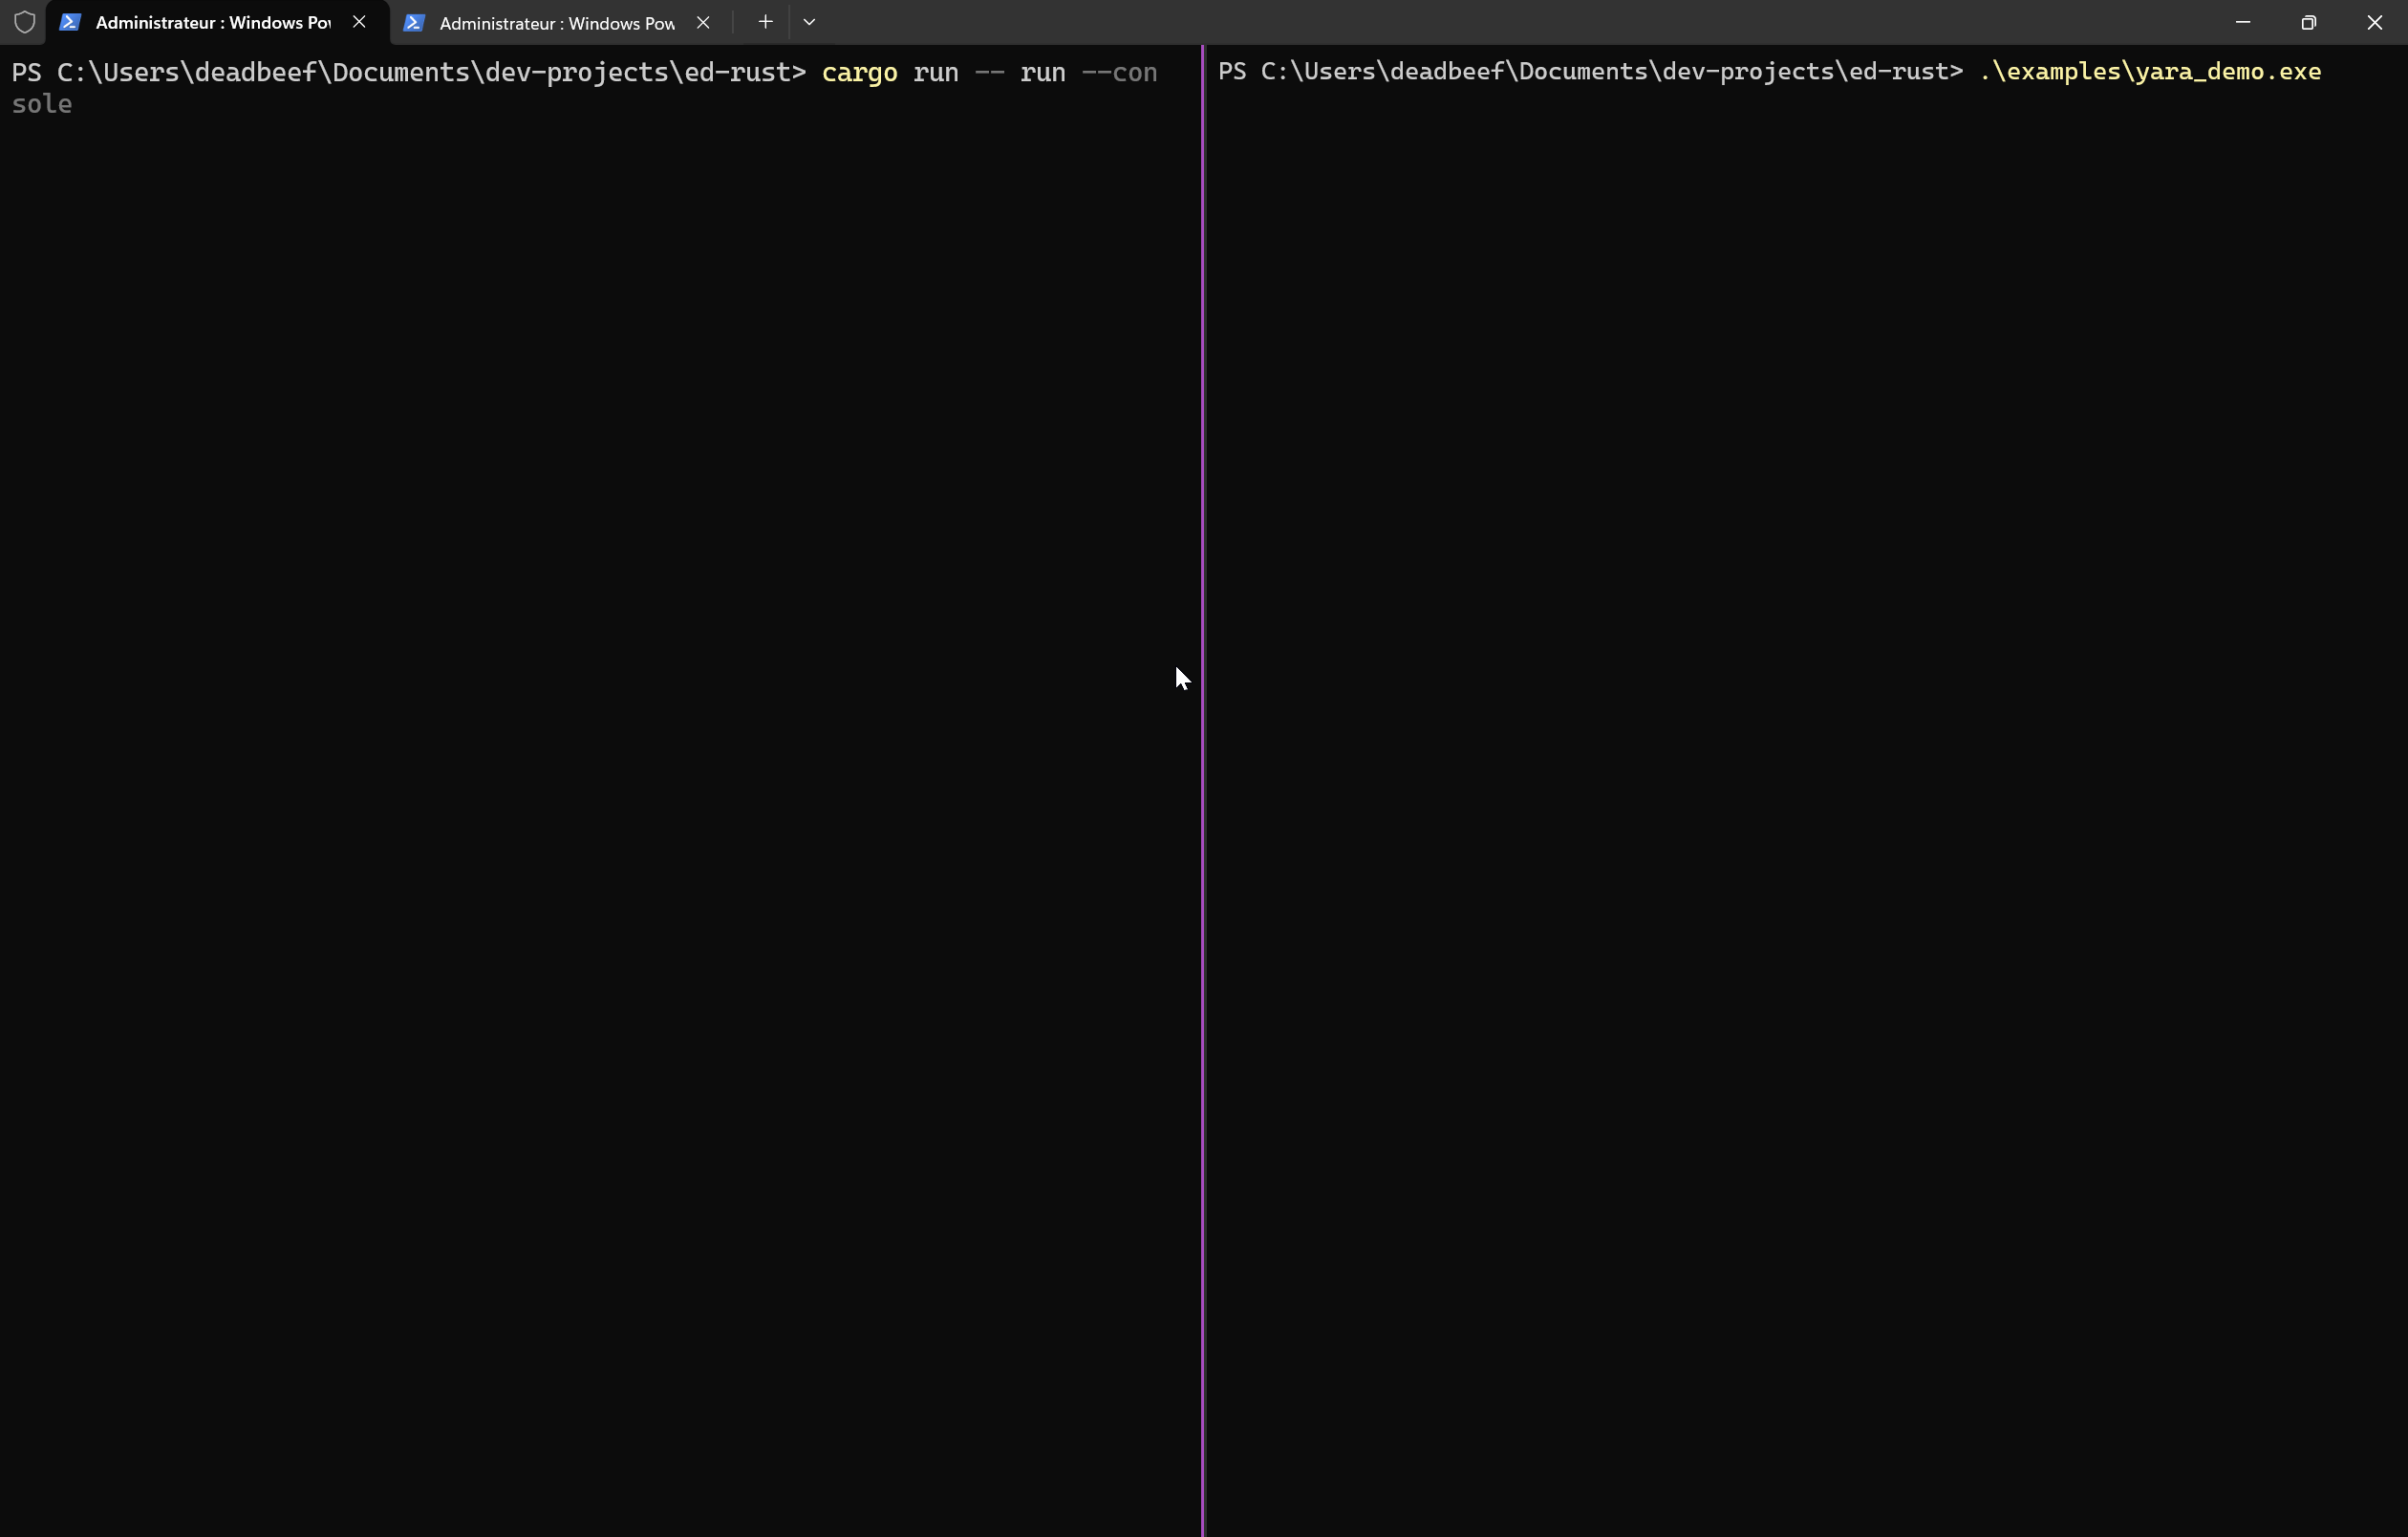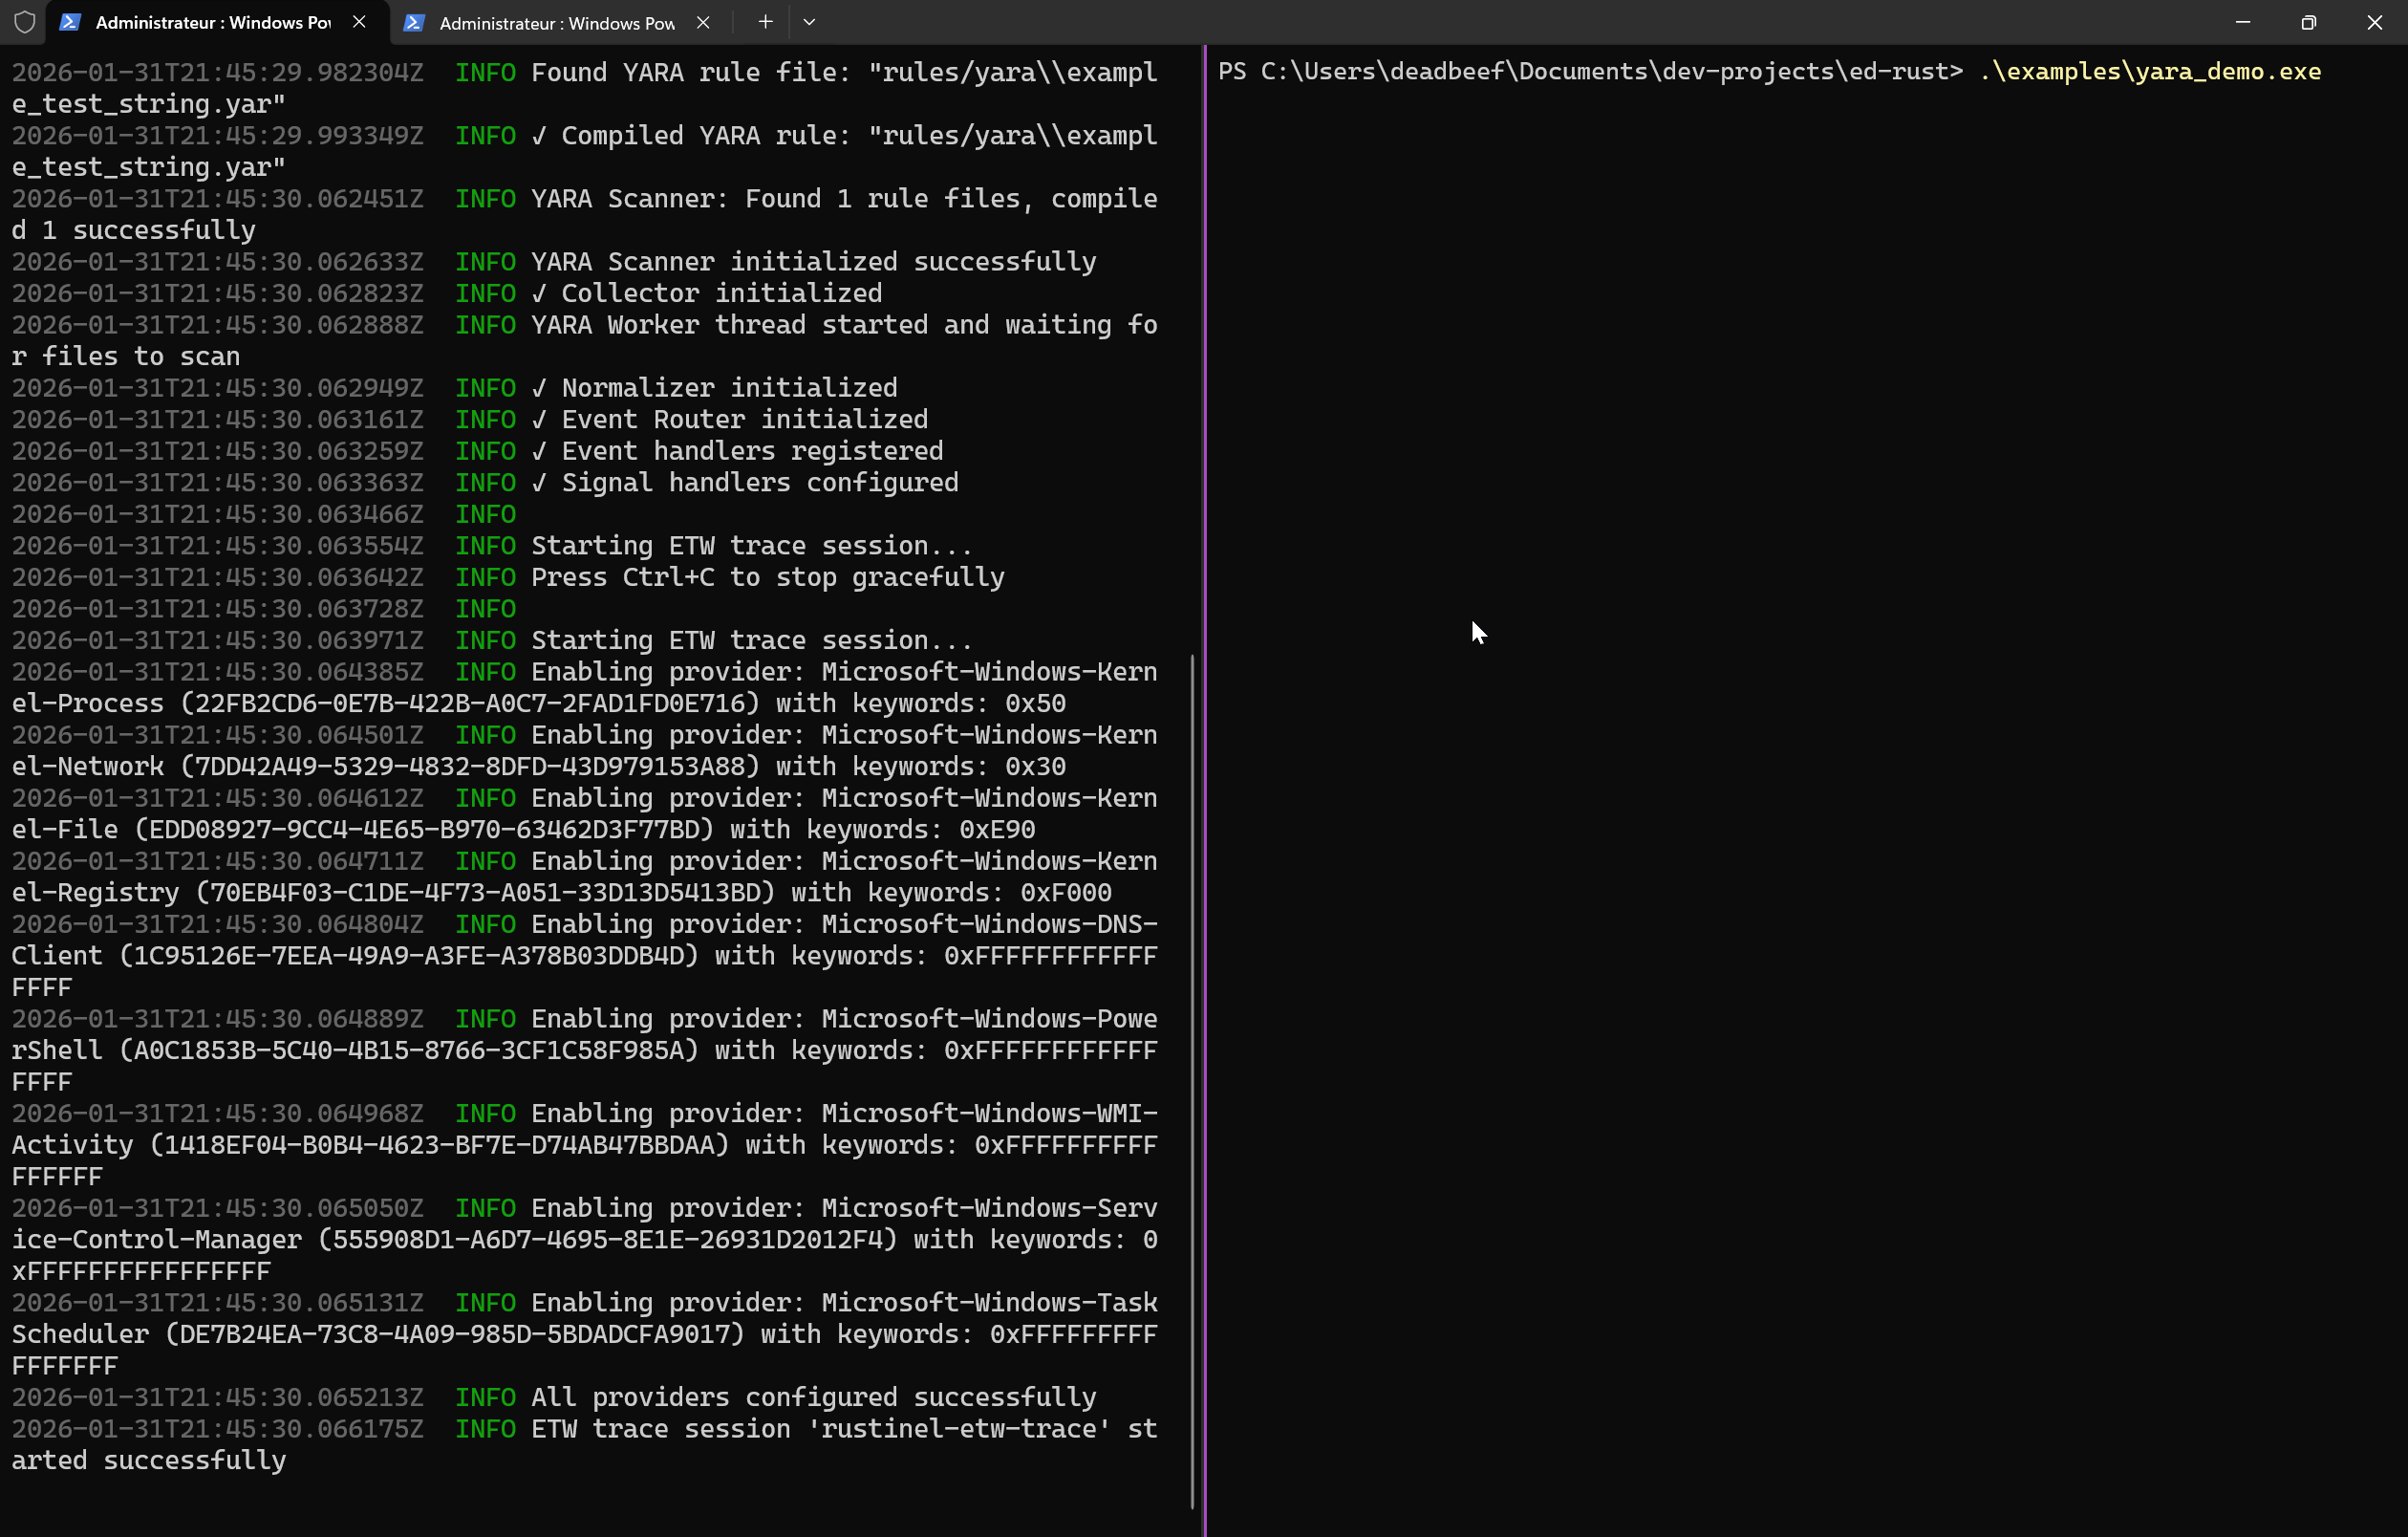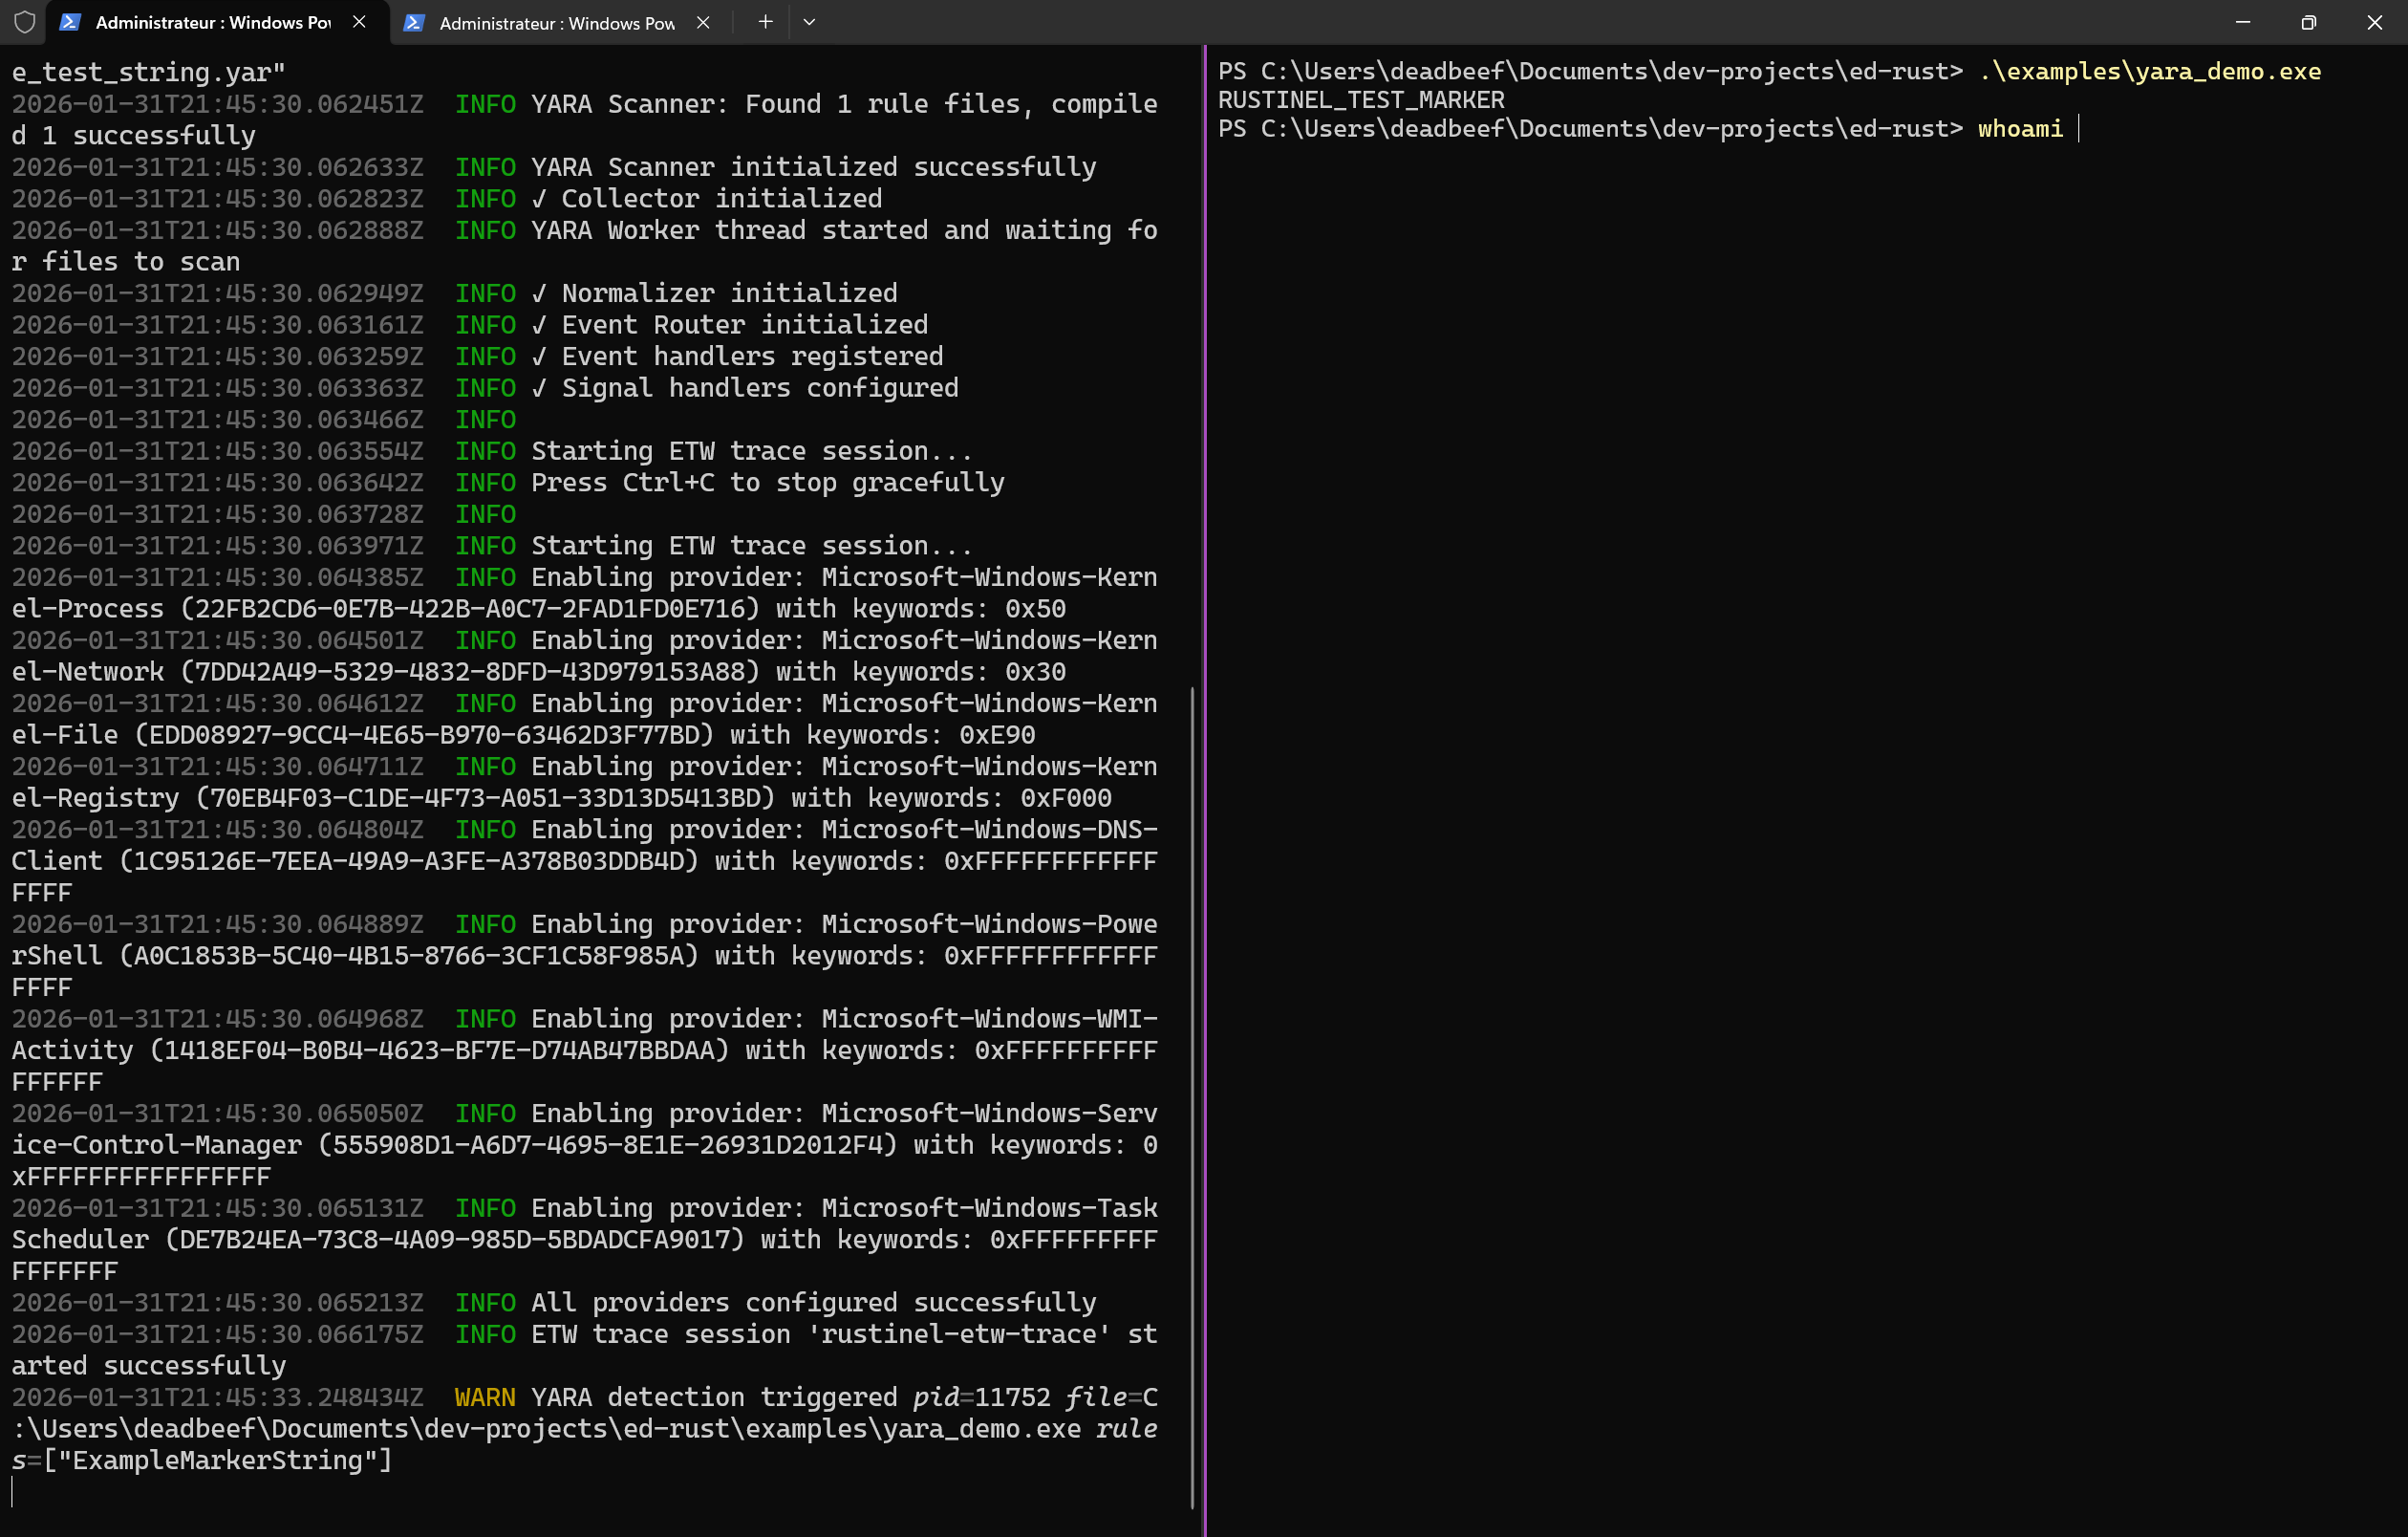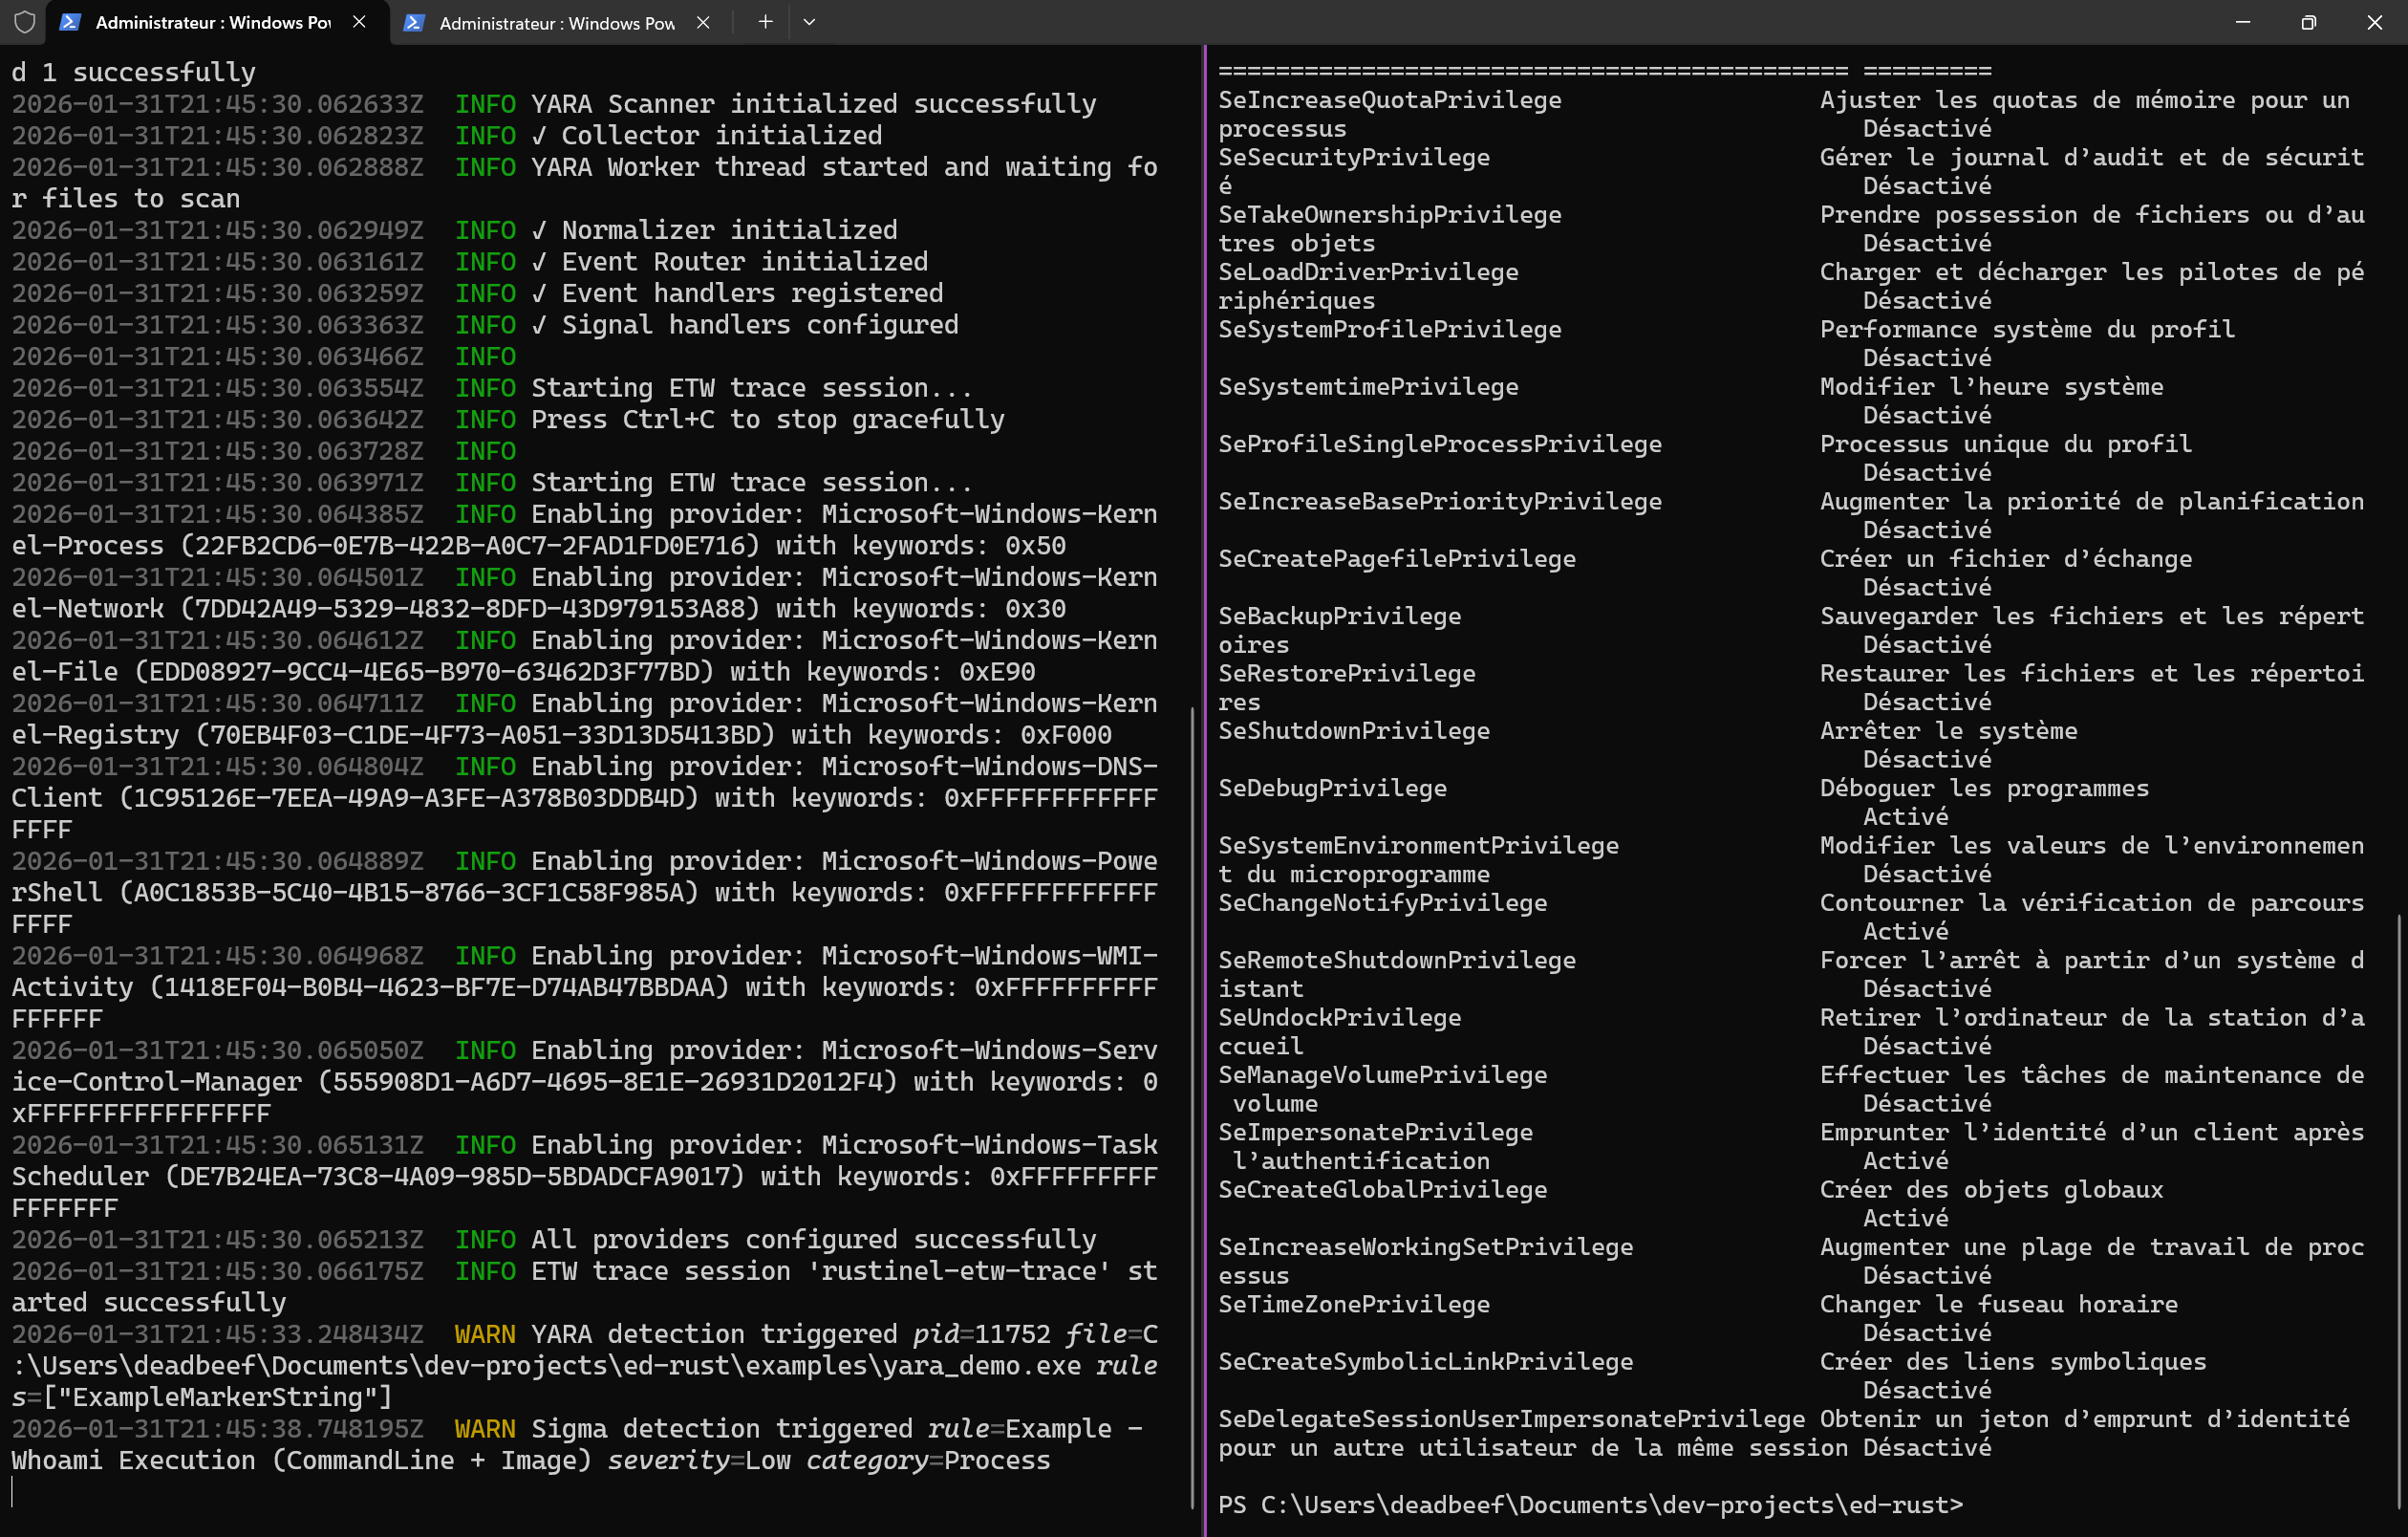 karib0u/rustinel
Detecção de endpoint para Windows, Linux e macOS. Regras Sigma, YARA e IOC sobre telemetria nativa. Escrito em Rust. Não requer conta na nuvem.
 perplexityai/numbat
Visibility into AI agent activity on endpoints, with on-device detection, optional pre-action blocking, and forensic reconstruction.
 magicsword-io/loldrivers
Base de dados curada de drivers Windows vulneráveis e maliciosos com regras de detecção YARA, Sigma, ClamAV e Sysmon para caça proativa a ameaças e…
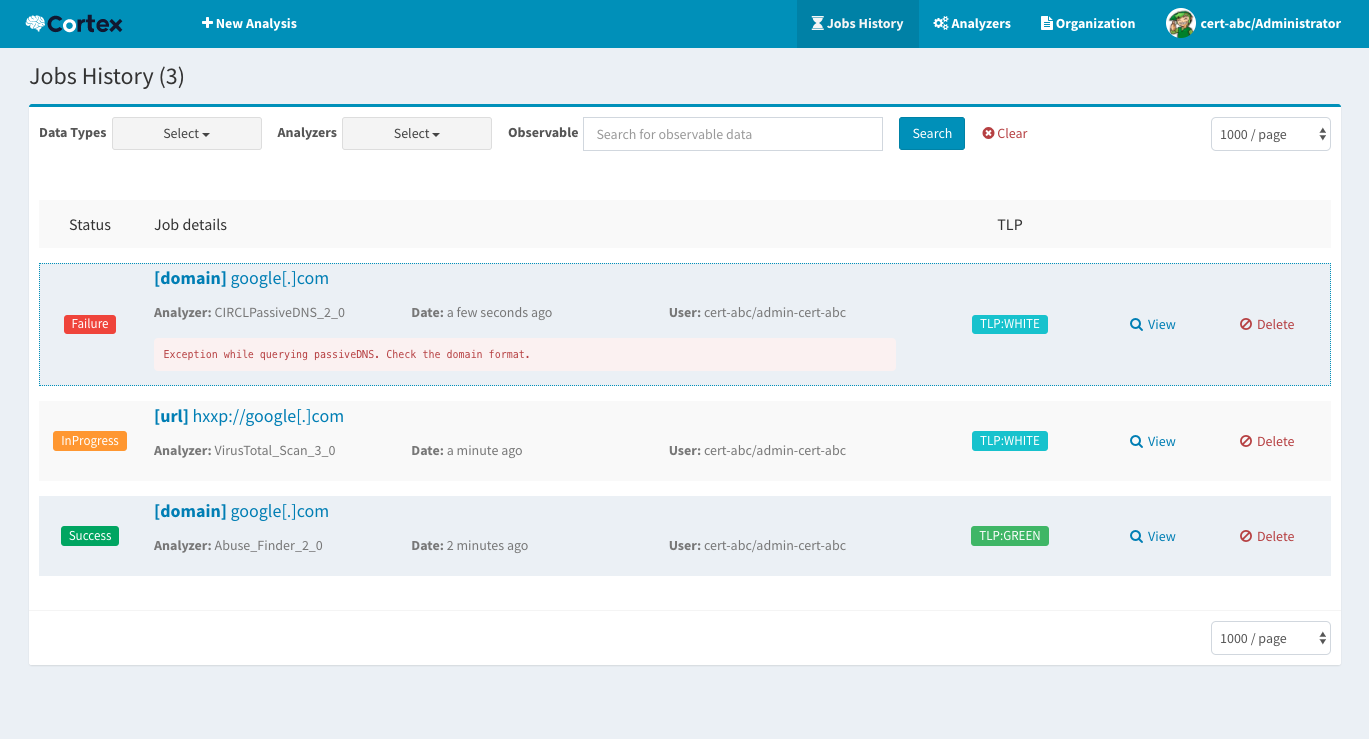 thehive-project/cortex
Cortex: um Poderoso Motor de Análise de Observáveis e Resposta Ativa
 rorywag/hayabusa-bulk-runner
Bulk-run Hayabusa across a folder of triage collections, one run per host, with per-host reports and a cross-host triage dashboard
 fabriziosalmi/tanstack-compromise-checker
Script de shell para detectar indicadores do ataque à cadeia de suprimentos do npm da TanStack (CVE-2026-45321 / GHSA-g7cv-rxg3-hmpx)
 julioliraup/antiphishing
Proteção Avançada contra Phishing: rulesets Suricata abertos e gratuitos
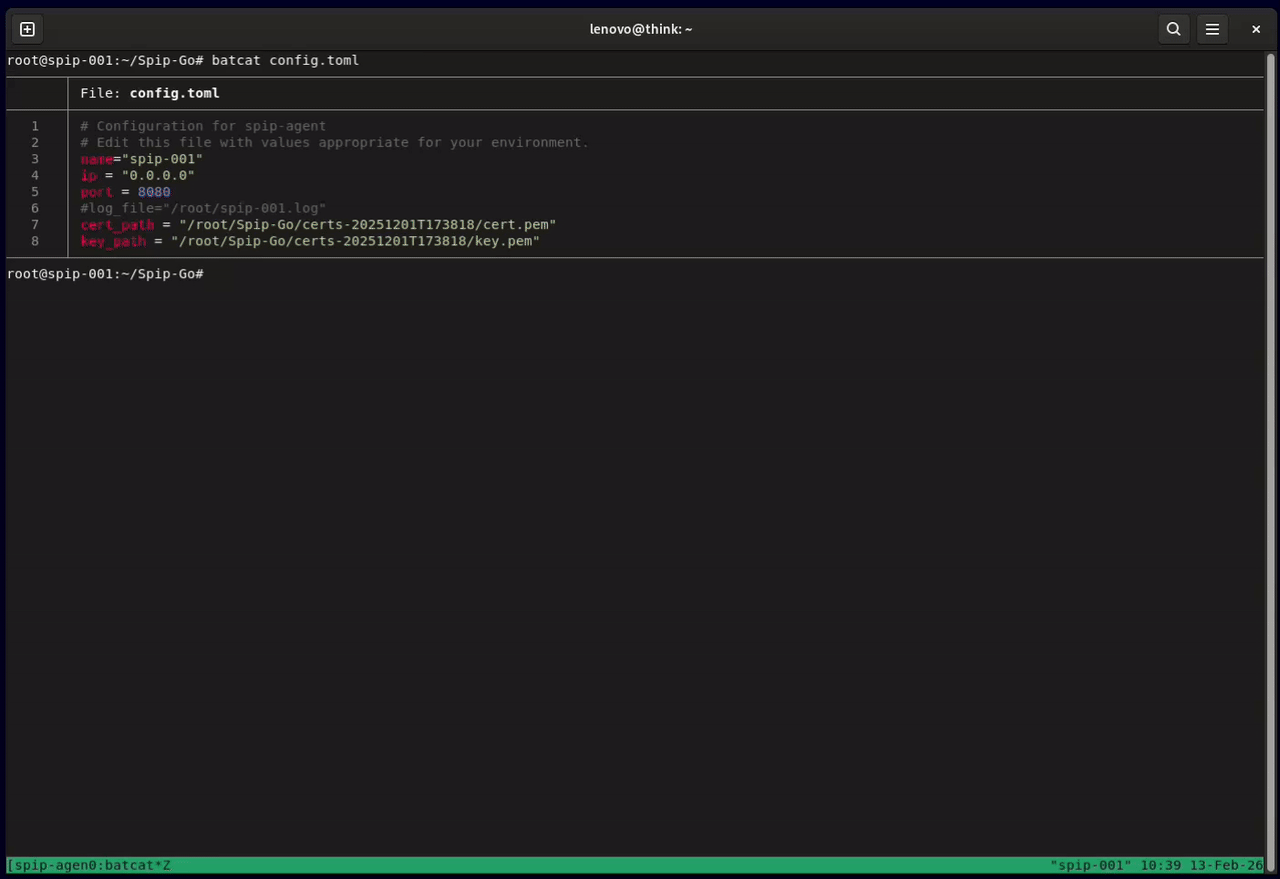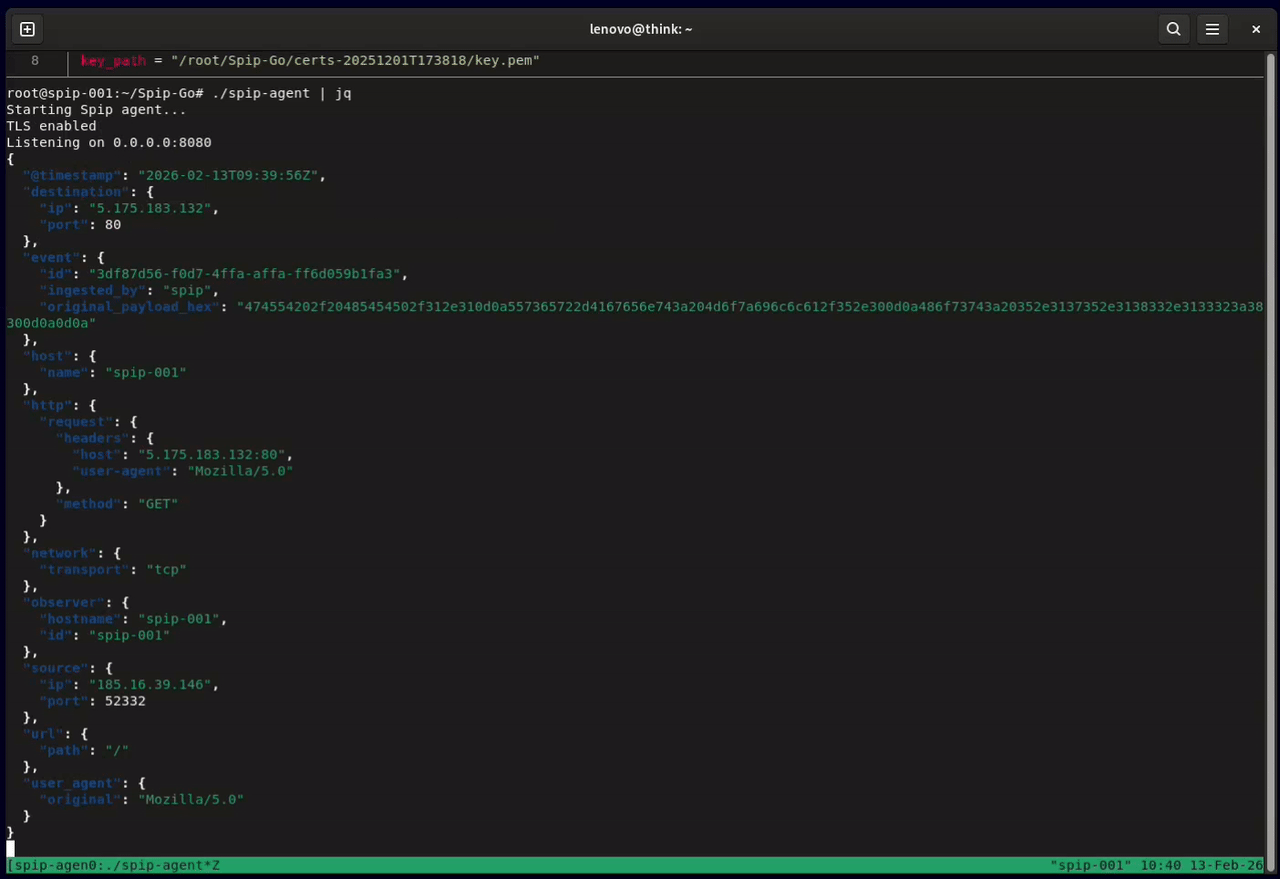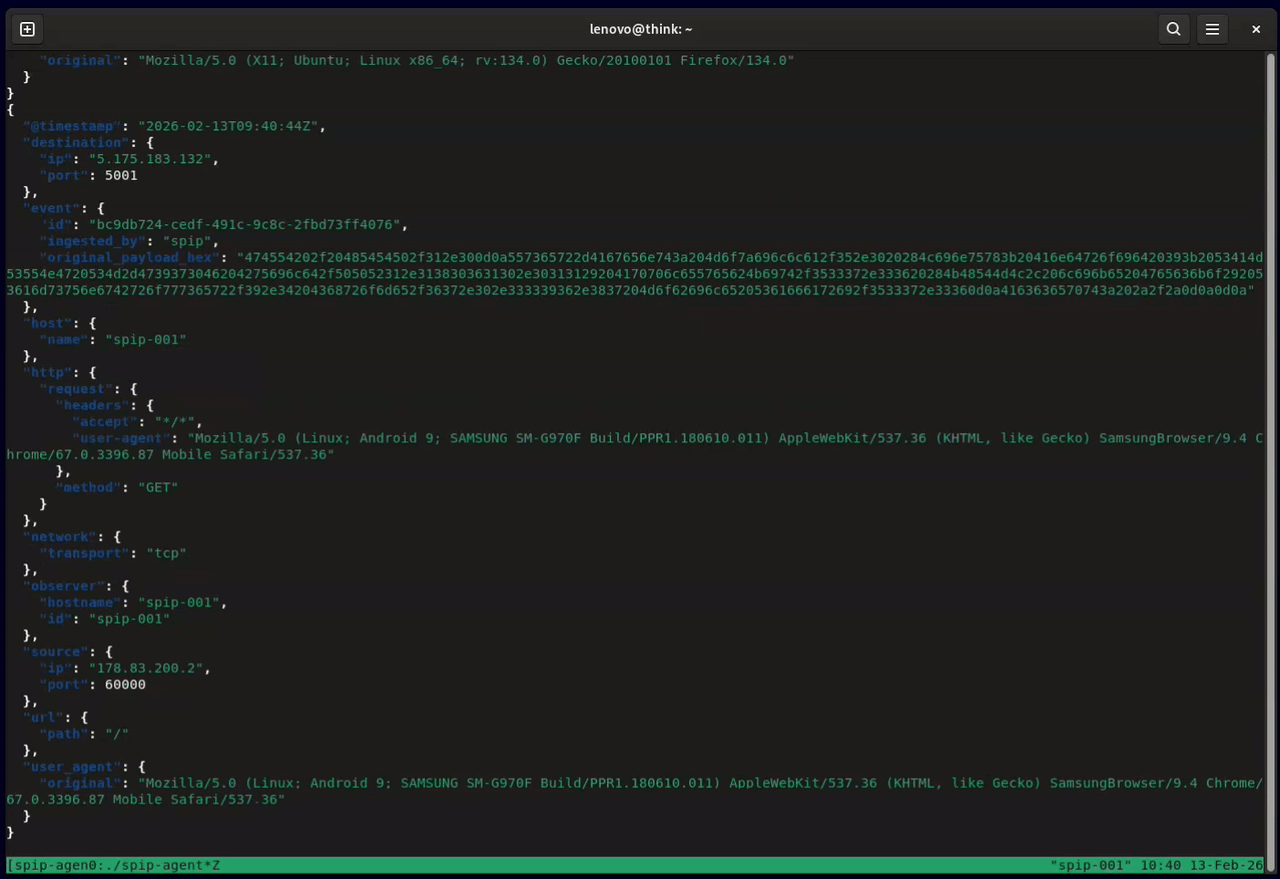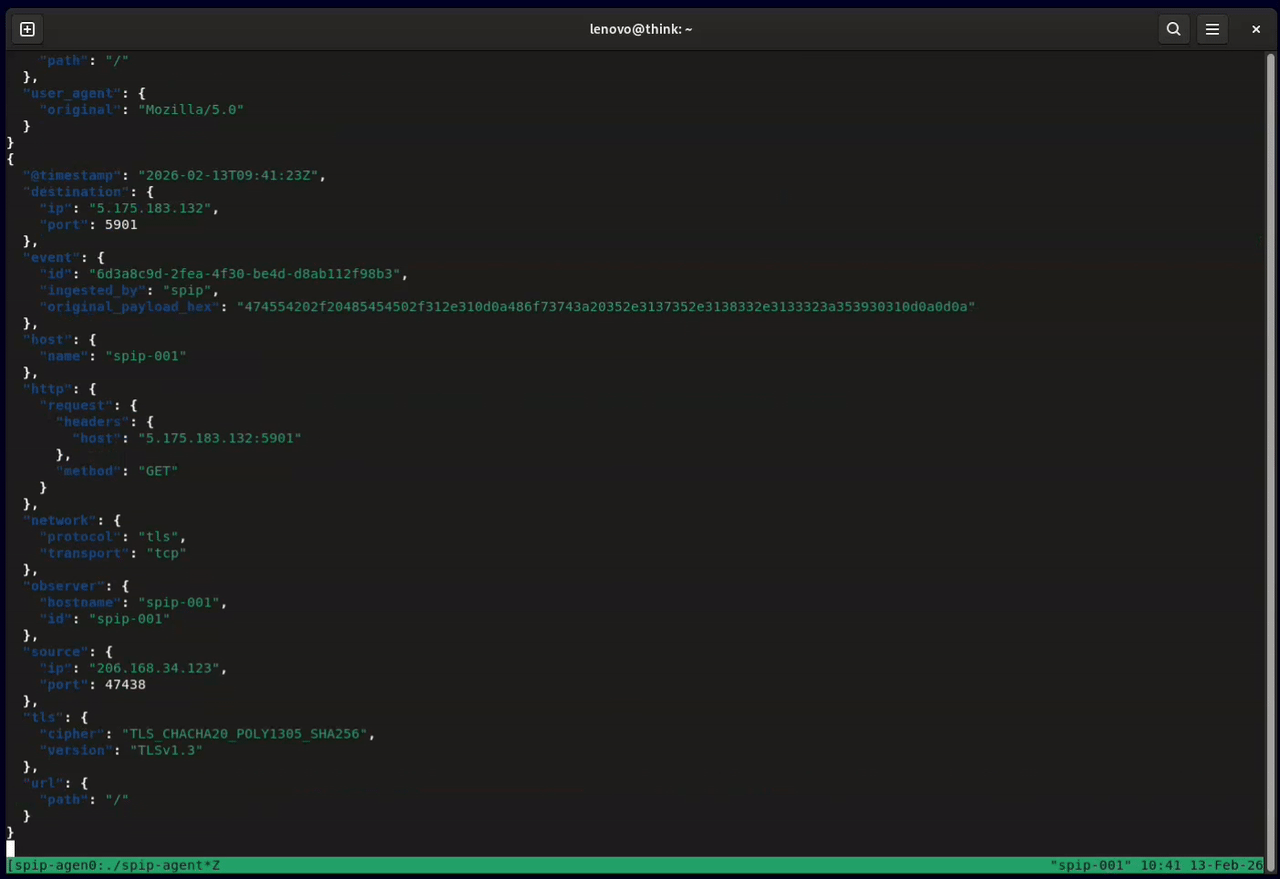 honeylabshq/spip-go
Spip network sensor written in Go
 stanfrbd/cyberbro
Uma aplicação simples que extrai seus IoCs de uma entrada de lixo e verifica sua reputação usando vários serviços de CTI.