
Archived
BypassFuzzer
 intrudir/bypassfuzzer
Fuzz em páginas 401/403/404 para encontrar bypasses
vulnerability-scannersids-ips-evasionweb-application-exploitation+3
430
intrudir/bypassfuzzerFuzz em páginas 401/403/404 para encontrar bypasses
 didi/kemon
Um Framework Open-Source Baseado em Callbacks Pré e Pós para Monitoramento do Kernel do macOS.
 harsh-bothra/bheem
Framework de automação de reconhecimento baseado em escopo que orquestra múltiplas ferramentas de código aberto para enumeração de subdomínios,…
 certcc/certfuzz
Este projeto contém o código-fonte para o CERT Basic Fuzzing Framework (BFF) e o CERT Failure Observation Engine (FOE).
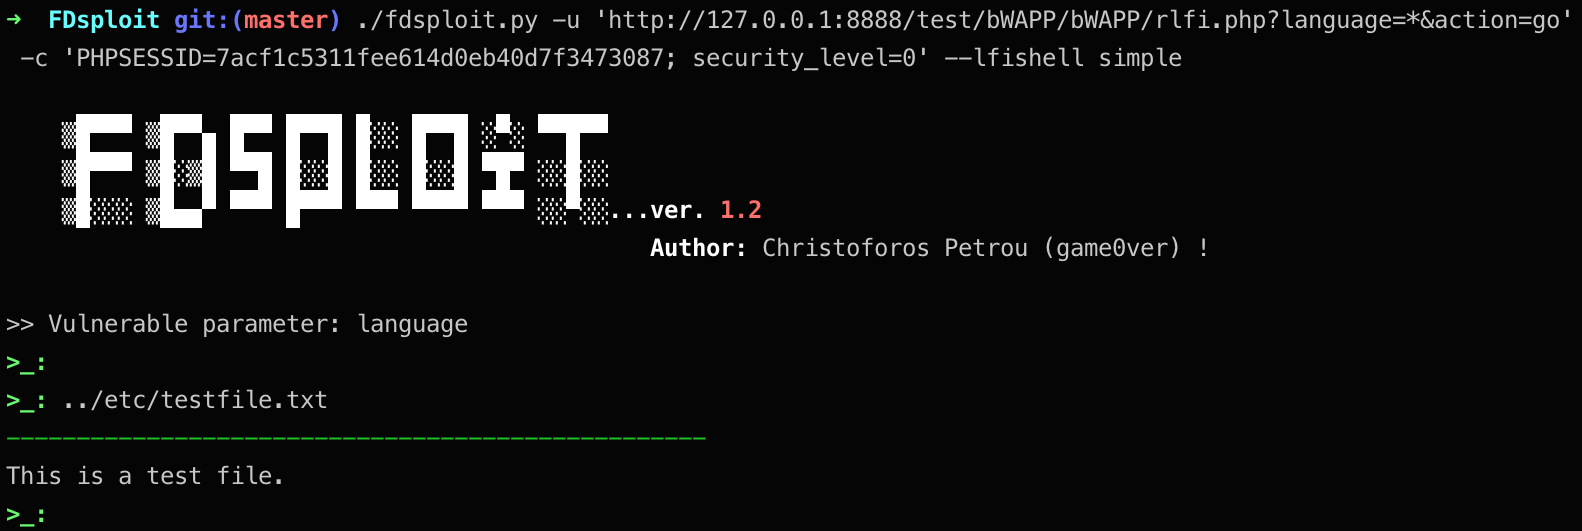 chrispetrou/fdsploit
Ferramenta de fuzzing, enumeração e exploração de File Inclusion & Directory Traversal.
 openstack-archive/syntribos
Ferramenta de teste de segurança de API Python do OpenStack Security Group
 google/path-auditor
Auditor de funções libc em tempo de execução que detecta condições de corrida de acesso a arquivos e vulnerabilidades de symlink ao interceptar…
 sentinel-one/peafl64
Ferramenta de instrumentação estática de binários para executáveis Windows x64
 boschresearch/gdbfuzz
Fuzzing de Sistemas Embarcados usando Breakpoints de Hardware
 osqzss/bladegps
Simulador de sinal GPS em tempo real para bladeRF
 sentinel-one/efi_fuzz
Fuzzer guiado por cobertura para variáveis UEFI NVRAM usando emulação Qiling e AFL++ para descobrir vulnerabilidades de firmware através de mutação…
 dubs3c/injectus
Fuzzer de CRLF e open redirect
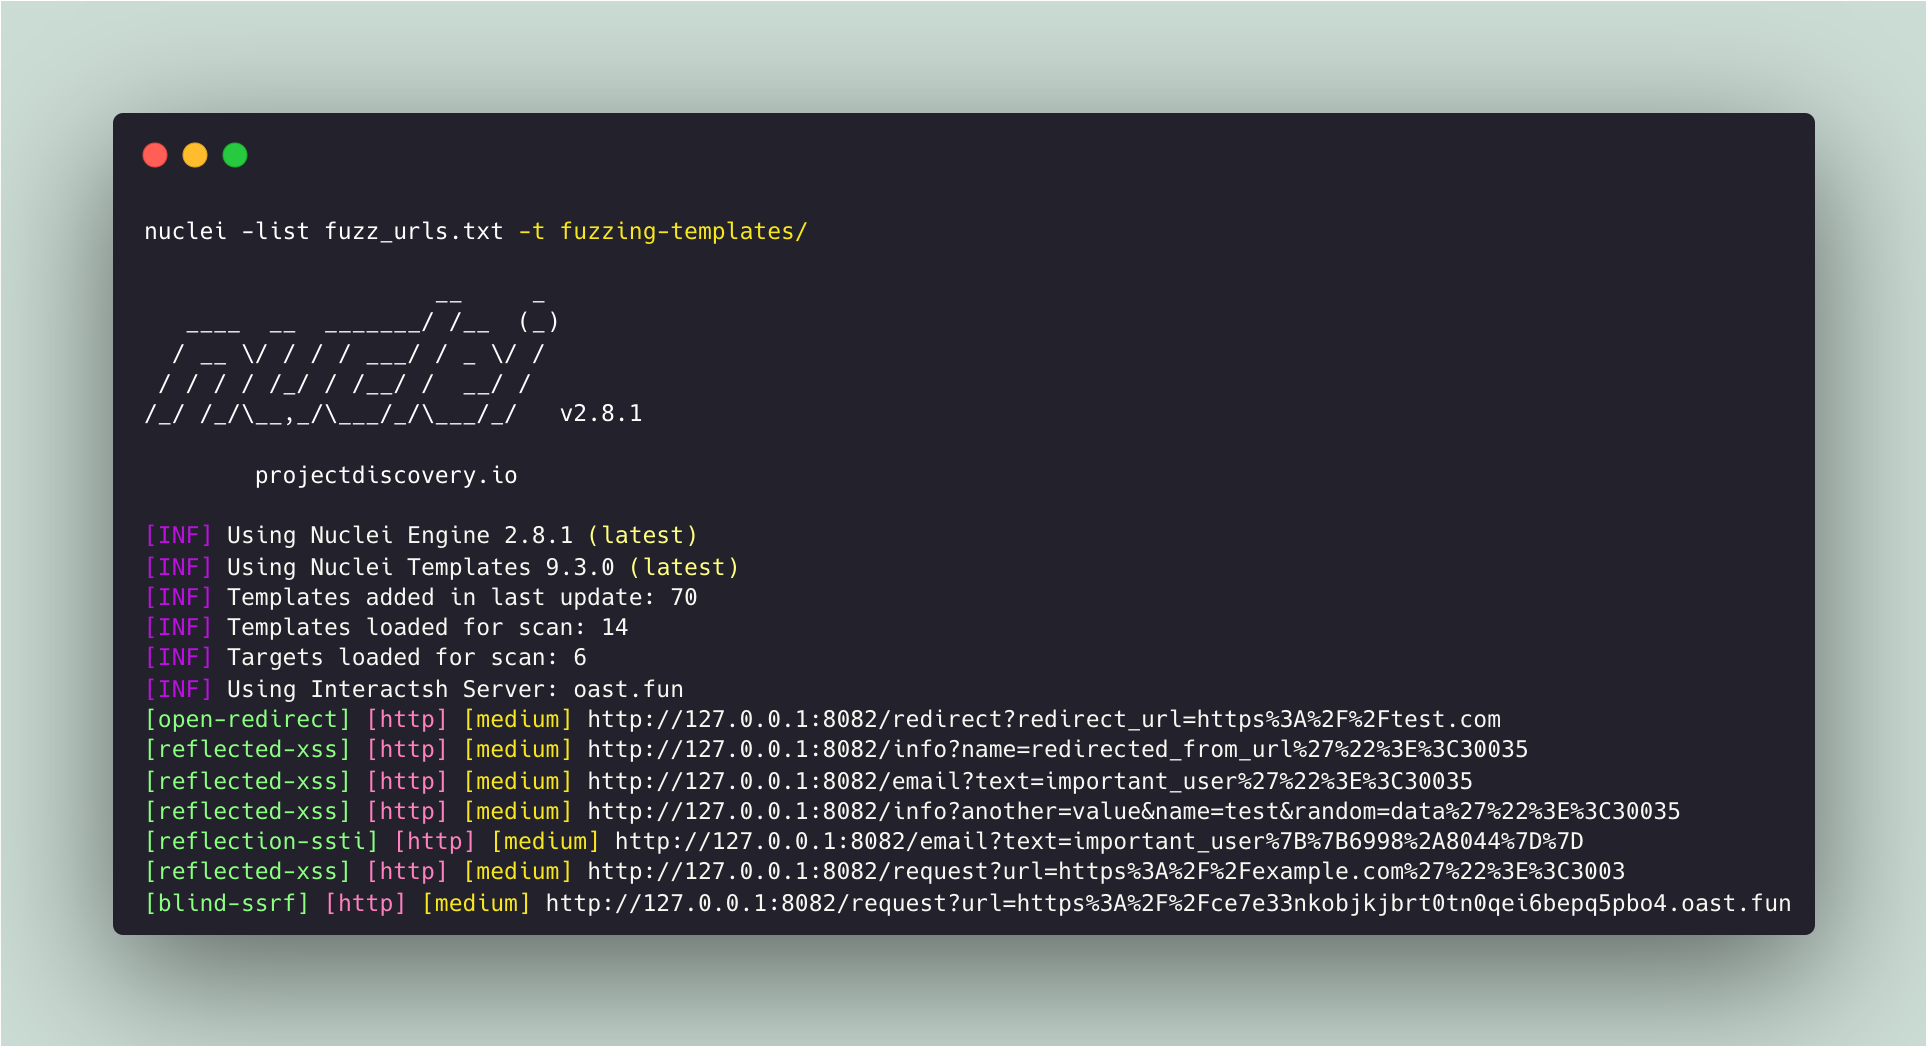 projectdiscovery/fuzzing-templates
Lista curada pela comunidade de templates do nuclei para encontrar vulnerabilidades de segurança "desconhecidas".
 halit/isip
Ferramenta SIP interativa para manipulação de pacotes, sniffing, ataques man-in-the-middle, fuzzing, simulação de ataques DoS.
 577industries/aegisgraph
AegisGraph: plataforma de evidência de avaliação de camada de aplicação baseada em gráficos para Secure Messaging Applications (SMAs). Pesquisa DARPA…