
check-cve-2026-23111
 criann/check-cve-2026-23111
Script para verificar se o sistema é vulnerável ao cve-2026-23111
privilege-escalationvulnerability-scannersvulnerability-analysis+4
criann/check-cve-2026-23111Script para verificar se o sistema é vulnerável ao cve-2026-23111
 secforce/snmp-brute
Força bruta SNMP rápida, enumeração, downloader de configuração CISCO e script de quebra de senhas.
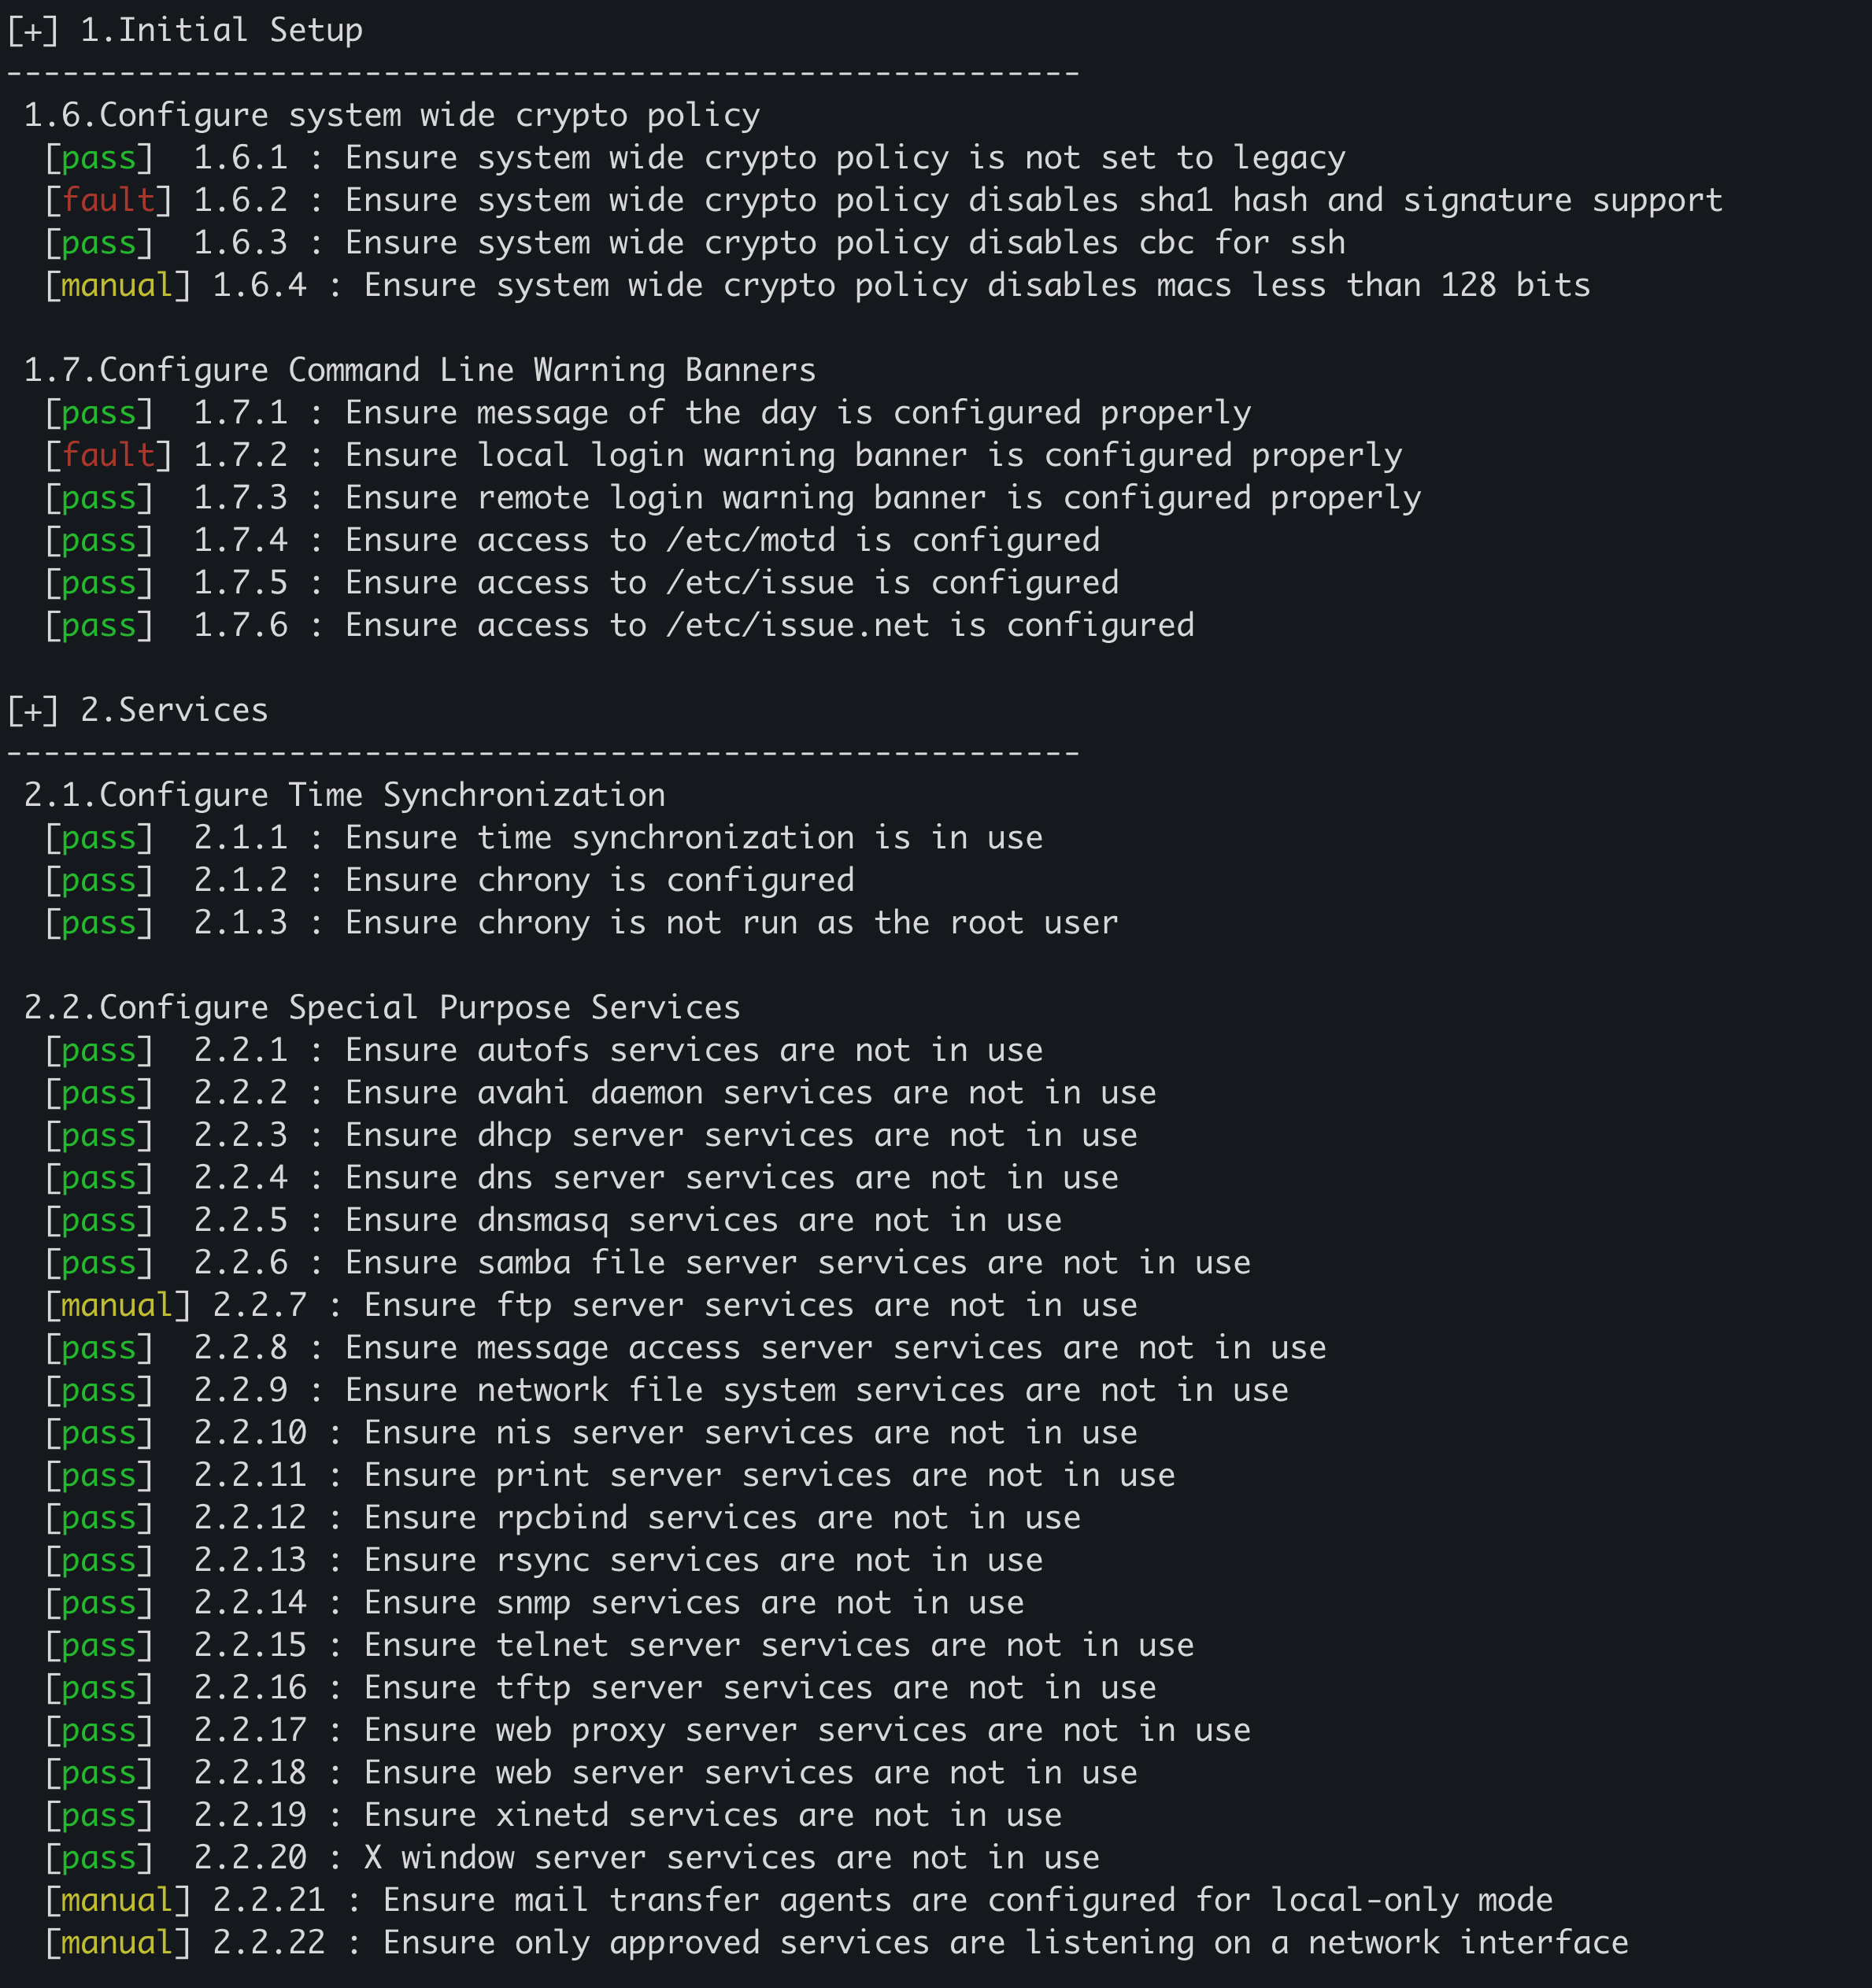 password123456/linux-security-audit
Ferramenta automatizada de auditoria de segurança Linux que verifica mais de 130 itens do benchmark CIS para sistemas baseados em RHEL, gerando…
 claranet/ansible-role-log4shell
# Função Ansible para detetar Log4Shell (CVE-2021-44228) ao analisar o sistema de ficheiros e ficheiros abertos em busca de ficheiros JAR/WAR…
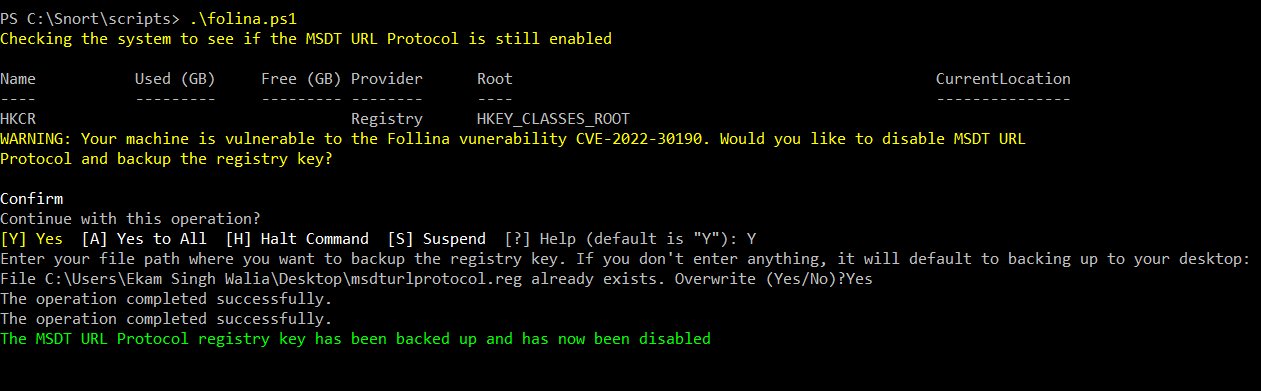 ekamsinghwalia/follina-msdt-vulnerability-cve-2022-30190-
Detecção e Remediação da Vulnerabilidade Follina MSDT (CVE-2022-30190)
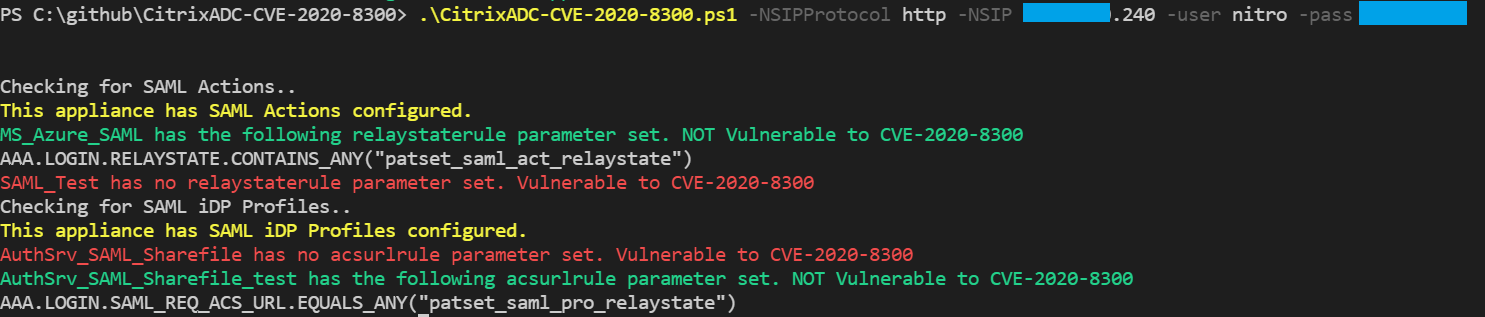 stuartcarroll/citrixadc-cve-2020-8300
Detectar ação SAML do Citrix ADC ou configuração de perfil iDP SAML vulnerável ao CVE-2020-8300 usando a API NITRO do Citrix ADC
 ymgh96/detecting-the-patch-of-cve-2018-1010
Utilitário em C++ que verifica a versão do sistema operacional Windows e detecta se o patch para o CVE-2018-1010 está instalado usando os comandos…
 toohau/cve-2025-32462-32463-detection-script-
Vulnerabilidades críticas no Sudo permitem que usuários locais obtenham acesso root no Linux, afetando as principais distribuições
 telly251/forwardnetworksdemo
Demonstração para remediar a CVE-2023-20198 usando Forward Networks e Tines
 invaderslabs/regresshion-cve-2024-6387-
Fornece instruções para usar o script e verificar se sua instalação do OpenSSH é vulnerável ao CVE-2024-6387.
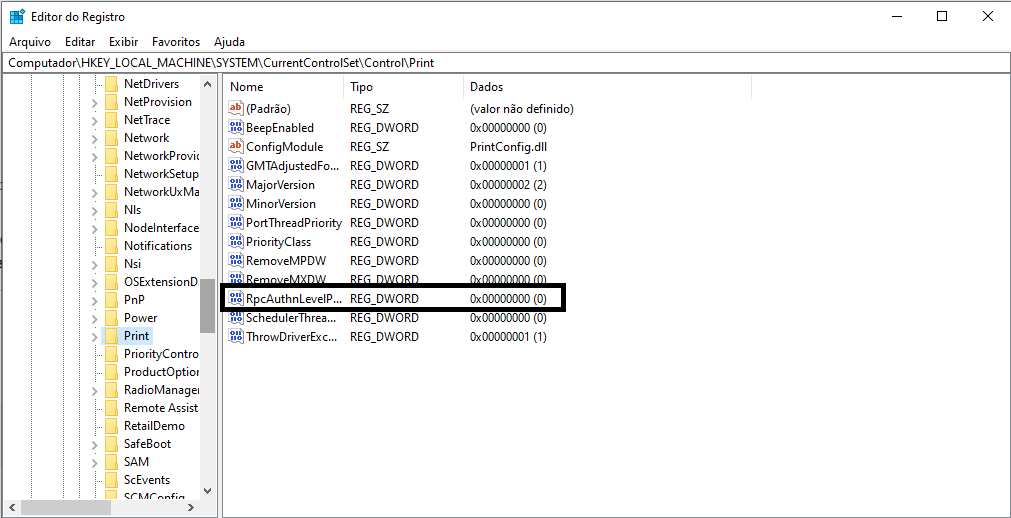 alvaciroliveira/rpcauthnlevelprivacyenabled
Soluciona a CVE-2021-1678 - RpcAuthnLevelPrivacyEnabled
 gonsarrabia/minimus-junior-backend-exercise
Exercício para Candidato Júnior de Backend: Empacotar a CLI dasel (v3.3.1) com Melange, corrigir a CVE-2026-33320 e construir uma imagem de contêiner…
 shoucheng3/apache__jspwiki_cve-2019-10076_2-11-0-m3
Plataforma de wiki baseada em Java com integração de segurança JAAS, controle de acesso e auditoria detalhada de configuração. Inclui documentação…
 mthbernardes/heimdall_webserver
É uma ferramenta para gerenciar pacotes vulneráveis em seu servidor *nix, de forma centralizada
 sigstore/root-signing
Mantém o repositório TUF que entrega com segurança a raiz de confiança do Sigstore (trusted_root.json) aos clientes, usando assinatura por limiar de…
 redux-sibi-jose/mitigate_ssh
OpenSSH vulnerabilidade CVE-2024-6387

 kavryxdev-group/sandboxed-untrusted-code-execution-runner
Executa Python, JavaScript e Bash não confiáveis em uma jail reforçada com limites de 5 segundos, 128 MB, 0,5 núcleo, PID e saída.
 divyanshukumar0014/shipproof
Evidências SOC 2 que se coletam sozinhas no GitLab CI: cada merge emite um bundle assinado, um gate OPA bloqueia releases com provas ausentes, e os…