How-To-Secure-A-Linux-Server

Guia passo a passo para endurecer um servidor Linux, abordando segurança SSH, firewalls, detecção de intrusão, auditoria e configuração do sistema…

Guia passo a passo para endurecer um servidor Linux, abordando segurança SSH, firewalls, detecção de intrusão, auditoria e configuração do sistema…

Um aplicativo gratuito, seguro e de código aberto para Android para gerenciar seus tokens de verificação em duas etapas.

Cliente HTTP anti-forense de confiança zero. Apaga segredos. Corta rastros. RCP em um tanque furtivo. 👻

O shell WinRM definitivo para hacking/pentesting

Biblioteca Python para auditoria do Microsoft Active Directory via LDAP, com suporte a autenticação NTLM, Kerberos, SSPI, vinculação de canais,…

Código e dados do nosso artigo "Onelogon: Taking over Active Directory Accounts via Netlogon" (WOOT’26).

Ferramenta criptográfica Perl que fornece cifras simétricas, modos AEAD, funções hash, MACs, criptografia de chave pública, derivação de chave e…

Biblioteca Ruby que implementa o lado do Provedor de Serviços SAML do SSO, lidando com solicitações de autenticação, validação de respostas,…

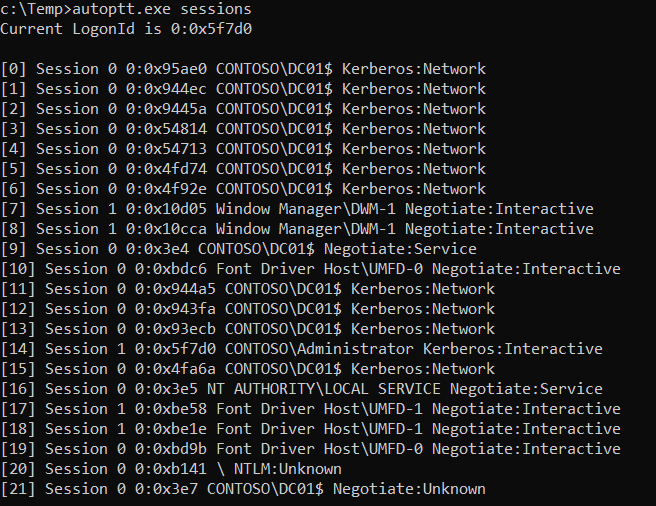
Automatização de ataque Pass-the-Ticket (PtT). Alternativa autônoma ao Rubeus e Mimikatz para este ataque. Em C#, C++, Crystal, Python, Rust, Golang,…

Crie administradores locais no Windows usando a API SAMR. Em C#, Crystal, Python, Rust, Golang, Nim e Deno (Javascript)

Extrair tickets Kerberos do banco de dados KCM do SSSD

O projeto OUned automatizando a exploração de ACL de Unidades Organizacionais do Active Directory através de envenenamento gPLink

TunnelX é uma ferramenta leve de tunelamento de ingresso projetada para criar um servidor proxy SOCKS5 seguro para rotear tráfego de rede.

Ferramenta de Acesso Inicial e Pós-Exploração para Entra ID e M365 com GUI baseada em navegador

Analise e rastreie tokens OAuth 2.0, OIDC e Microsoft Entra ID a partir de capturas do Burp, mitmproxy ou Chrome DevTools. Visualize ciclos de vida…

Strelka Web UI para Submissão e Análise de Arquivos

Ferramenta de prova de conceito para autenticar em um servidor LDAP/S com um certificado por meio do Schannel

Procure por rastros de exploração do CVE-2026-18963 (tomada de conta não autenticada do Keycloak) no banco de dados do Keycloak.