
 projectdiscovery/tunnelx
TunnelX é uma ferramenta leve de tunelamento de ingresso projetada para criar um servidor proxy SOCKS5 seguro para rotear tráfego de rede.

TunnelX é uma ferramenta leve de tunelamento de ingress projetada para criar um servidor proxy SOCKS5 seguro para rotear tráfego de rede. O TunnelX foi criado para permitir a varredura de redes internas a partir da plataforma ProjectDiscovery, garantindo uma conexão contínua e isolada.
O TunnelX cria túneis de ingress seguros usando sua chave de API do ProjectDiscovery, permitindo varredura interna isolada via um proxy SOCKS5.
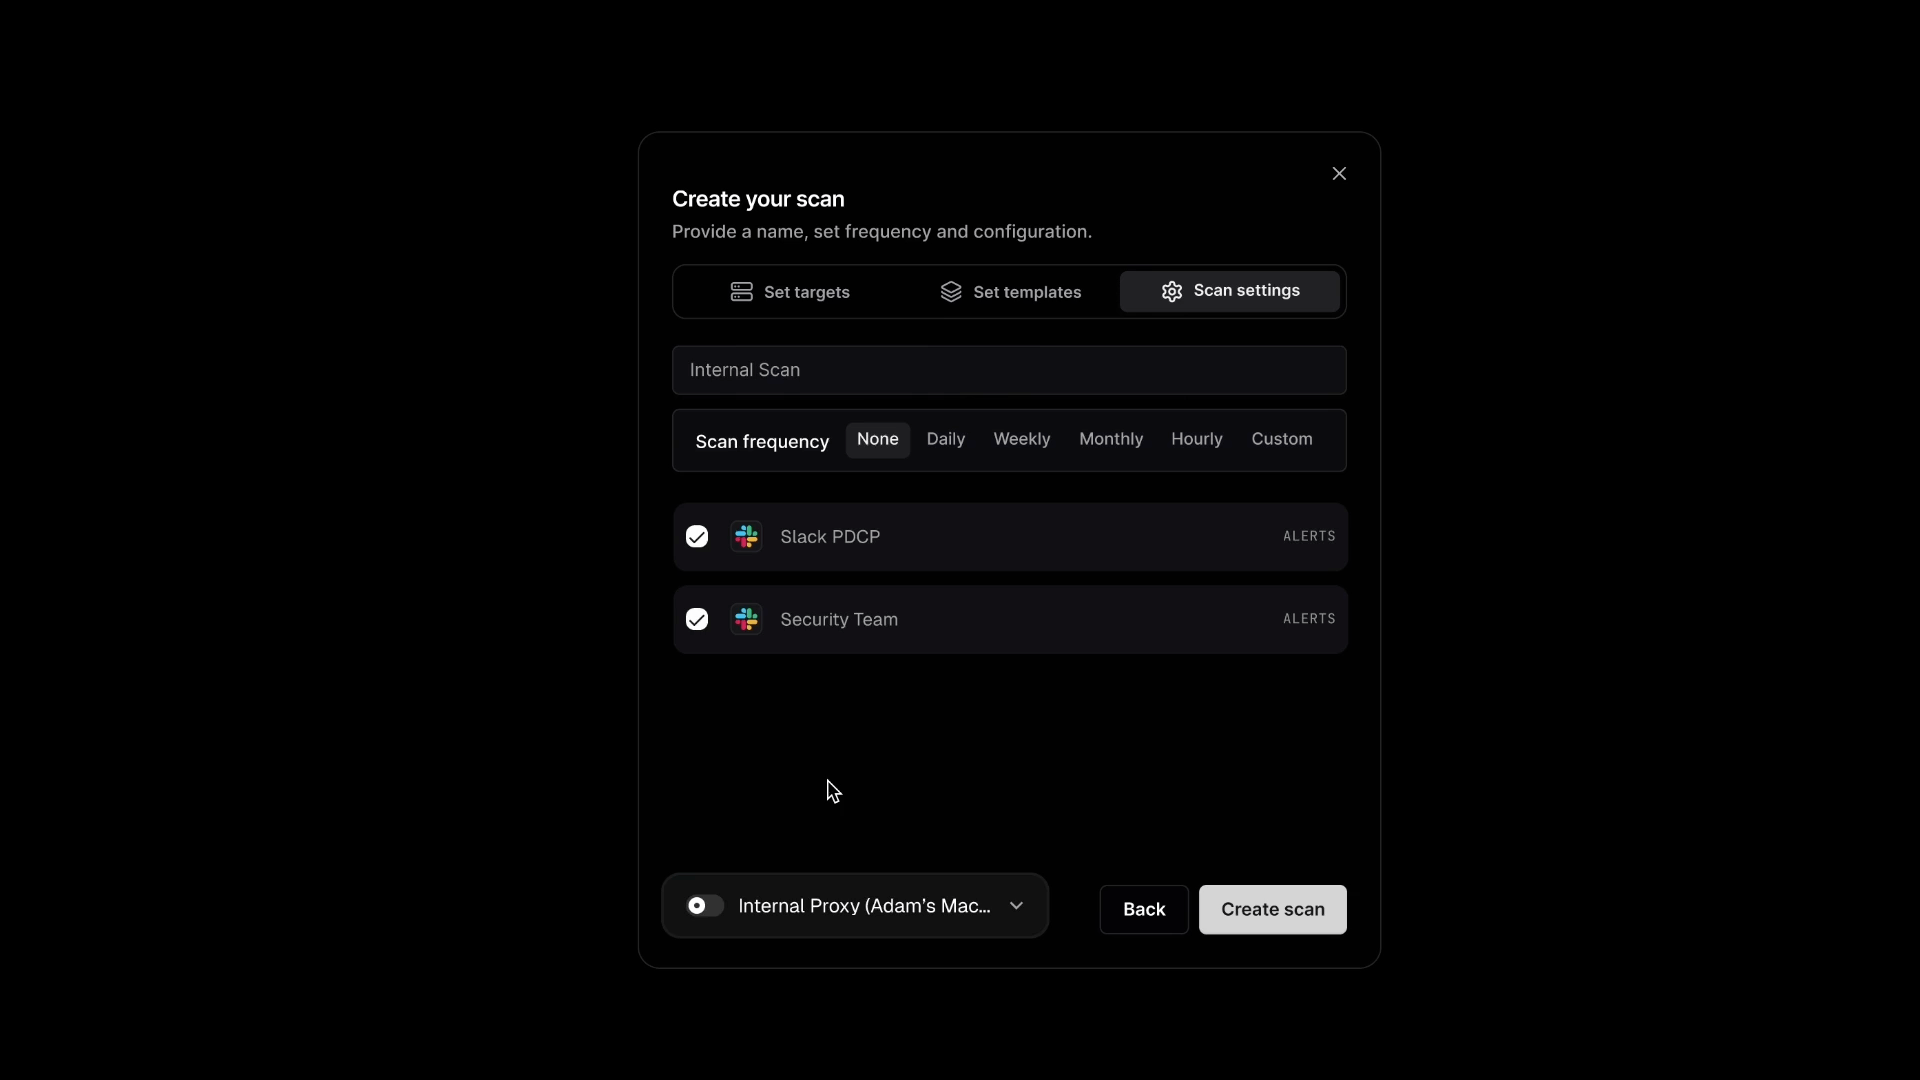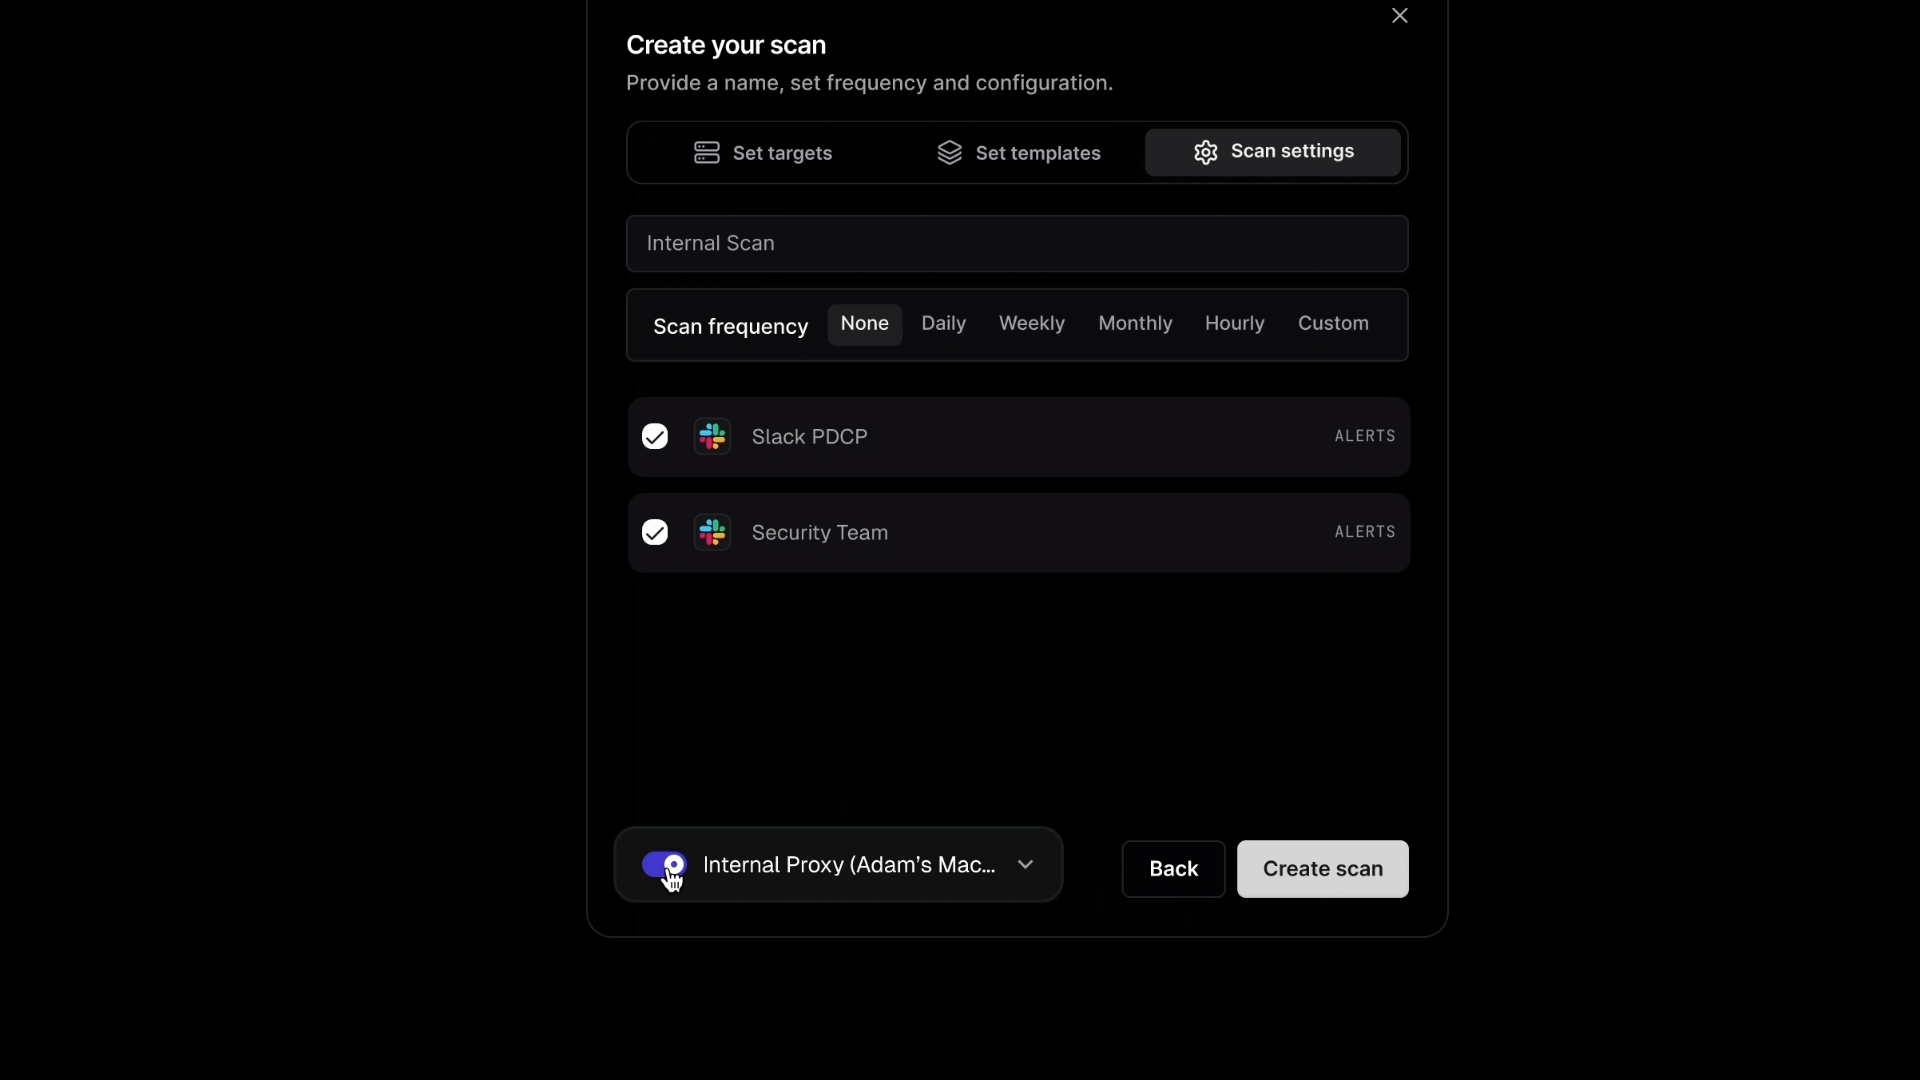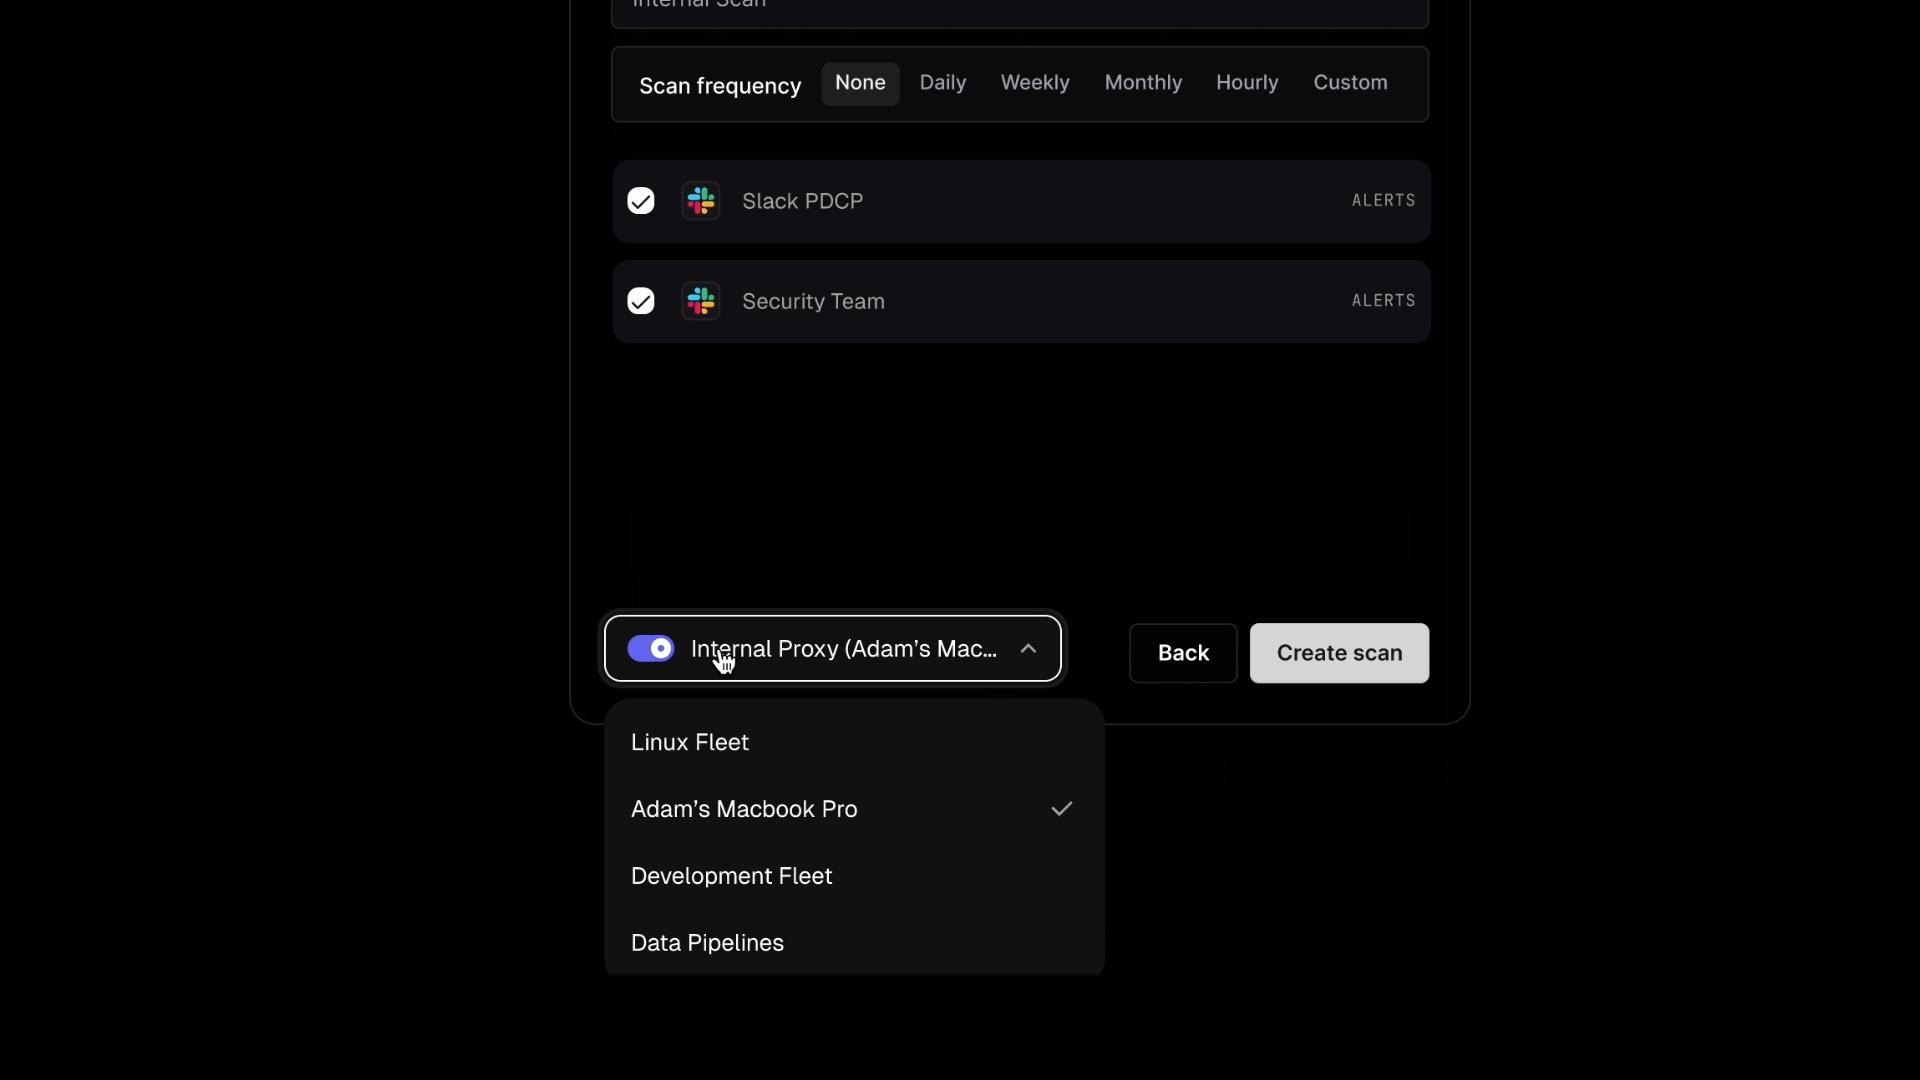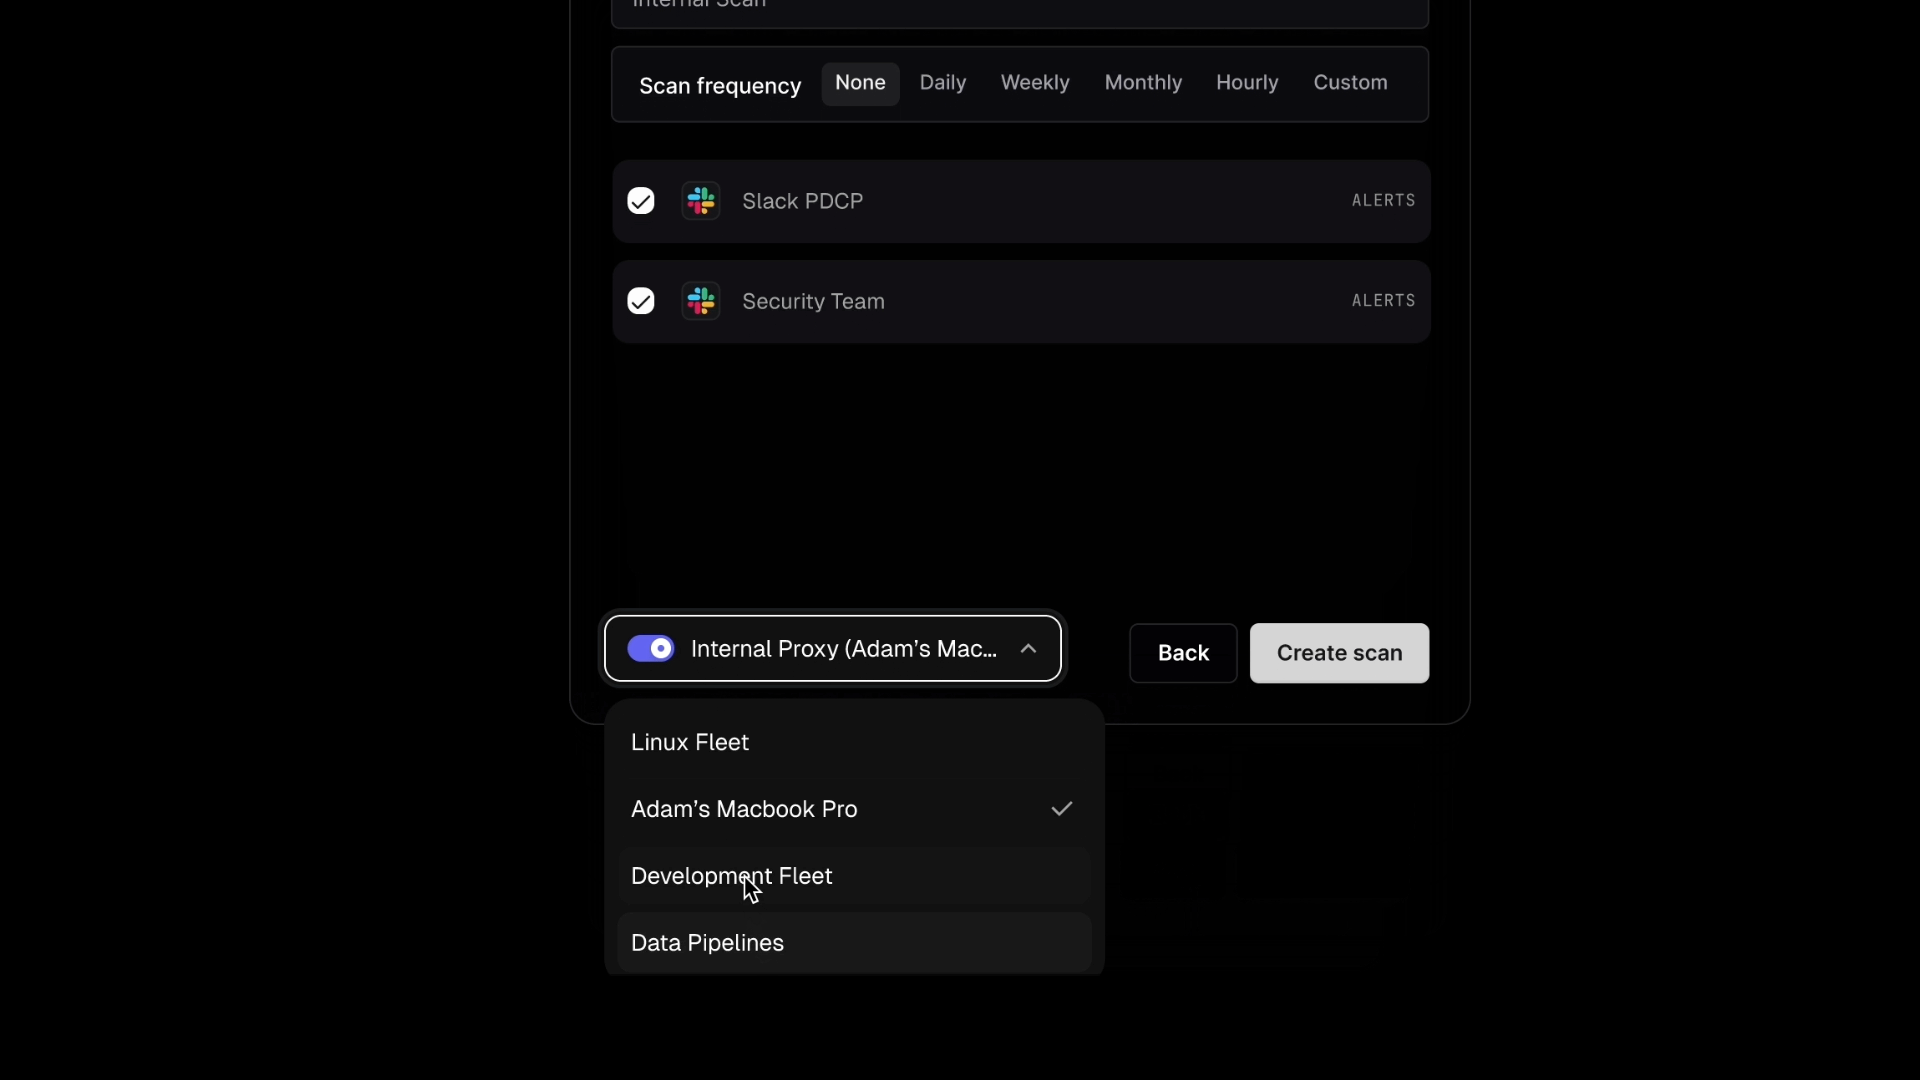
Você pode executar o TunnelX em diferentes redes especificando nomes de rede exclusivos. Isso permite que você escaneie várias redes de forma independente, com cada conexão aparecendo como uma opção selecionável no menu suspenso de redes na página ProjectDiscovery Scans.
Execute a imagem Docker:
docker run --network host -d -e PDCP_API_KEY="your_api_key" projectdiscovery/tunnelx:latest
Substitua your_api_key pela sua chave de API do ProjectDiscovery.
Como alternativa, compile e execute localmente:
docker build . -t tunnelx
docker run --network host -d -e PDCP_API_KEY="your_api_key" tunnelx
Instalar e executar:
go install github.com/projectdiscovery/tunnelx@latest
export PDCP_API_KEY="your_api_key"
tunnelx
Executar diretamente a partir do código-fonte:
git clone https://github.com/projectdiscovery/tunnelx.git
cd tunnelx
export PDCP_API_KEY="your_api_key"
go run .
Executar como um serviço systemd: Se você quiser executar o TunnelX sob o systemd:
 sudo cp deployment/systemd/tunnelx.service /etc/systemd/system/tunnelx.service
 sudo systemctl daemon-reload
 sudo systemctl enable tunnelx
 sudo systemctl start tunnelx
 sudo systemctl status tunnelx
Após a conexão bem-sucedida, navegue até ProjectDiscovery Scans para criar e gerenciar varreduras usando a conexão estabelecida.
| Flag | Descrição |
|---|---|
-auth | Sua chave de API do ProjectDiscovery (obrigatória). |
-name | (Opcional) Especifique um nome de rede personalizado. O padrão é o hostname da sua máquina. |
-allow | (Opcional) Permite apenas conexões para estes IPs/CIDRs (arquivo ou separados por vírgula). |
-deny | (Opcional) Nega conexões para estes IPs/CIDRs (arquivo ou separados por vírgula). |
O proxy aceita apenas requisições CONNECT e nunca se conecta ao próprio host do túnel (loopback) nem a endereços link-local, como o serviço de metadados da nuvem (169.254.169.254). Faixas de rede privada permanecem acessíveis.
Exemplo:
tunnelx -auth <your_api_key> -name <custom_network_name>
Exemplo de saída:
tunnelx -auth <your_api_key>

[INF] Session established. Leave this terminal open to enable continuous discovery and scanning.
[INF] Your network is protected—connection isolated and not exposed to the internet.
[INF] To create a scan, visit: https://cloud.projectdiscovery.io/scans

[HELP] To terminate, press Ctrl+C.
Executando em Segundo Plano
Para manter o tunnelx em execução contínua em segundo plano, siga estas instruções de acordo com o seu sistema operacional:
# Linux & MacOS
nohup tunnelx -auth <your_api_key>

# Windows
start /B tunnelx -auth <your_api_key>
Descubra as ferramentas mais usadas pela nossa comunidade.
Sem dados de popularidade ainda.
