
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Onionscan — Digitalize e analise serviços ocultos do Tor (.onion) para extrair metadados, banners SSH, endereços de email e possíveis vazamentos de IP via mod_status, com um laboratório de correlação para visualização. | Kitploit
Ferramentas/GitLabGitLab/n3ph0s/onionscan
OSINT (Inteligência de Fontes Abertas)ReconhecimentoMapeamento de RedeColeta de InformaçõesColeta de EmailsRastreadorAnálise de DNS
GitLabn3ph0s/onionscan

Onionscan

Digitalize e analise serviços ocultos do Tor (.onion) para extrair metadados, banners SSH, endereços de email e possíveis vazamentos de IP via mod_status, com um laboratório de correlação para visualização.

Ver Repositório
64há 4 anosAinda não revisado
Compartilhar

implantação do onionscan

nota! este repositório é uma versão corrigida de https://github.com/s-rah/onionscan e foi projetado para ser executado a partir de um google cloud shell do hunchly em https://github.com/hunchly/funchly/tree/main/onionscan, que foi usado como base e modificado para também poder ser implantado em uma instância local.
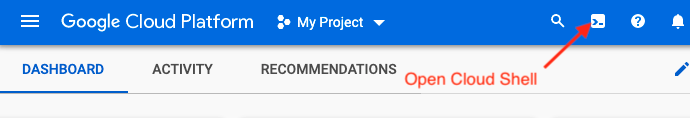
onionscan no google cloud shell

1. para obter uma conta gratuita do cloud shell: https://console.cloud.google.com/getting-started?pli=1

2. abra seu cloud shell clicando aqui:

gcp iniciar cloud shell

3. a partir do seu cloud shell:

https://gitlab.com/n3ph0s/onionscan/-/raw/main/cloudshell_install_onionscan.sh

chmod +x cloudshell_install_onionscan.sh

./cloudshell_install_onionscan.sh

4. agora você precisa de uma forma de conectar ao tor, e podemos usar o docker (já configurado no google cloud shell) para isso:

docker run -it -p 127.0.0.1:9050:9050 --name torproxy -d dperson/torproxy

docker inspect torproxy

você precisará executar novamente o proxy tor / comandos docker acima toda vez que acessar um cloud shell.

5. anote o endereço IP listado no campo ipaddress e então execute o onionscan:

onionscan -torproxyaddress <endereço ip do container docker>:9050 -verbose <endereço onion>

6. use a pré-visualização web no google cloud shell para visualizar o laboratório de correlação do onionscan:

gcp pré-visualização web seu navegador deve abrir o laboratório de correlação do onionscan em uma nova aba:
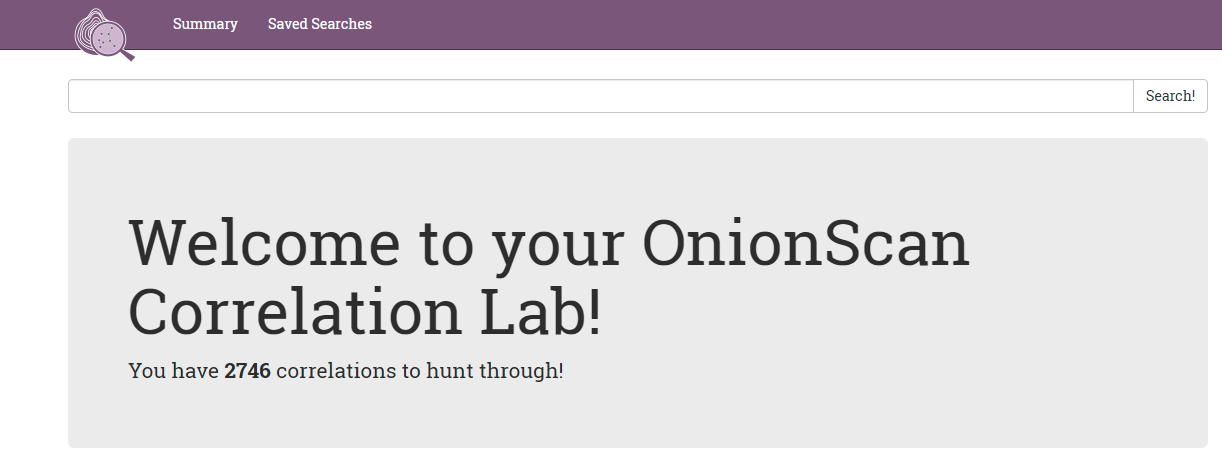
laboratório de correlação onionscan!

7. algumas buscas comuns:

snapshot - encontra todos os tipos de todos os dados extraídos.

crawl - encontra todos os crawls bem-sucedidos.

ssh - encontra todos os banners ssh recuperados.

email-address - busca por endereços de e-mail extraídos.

mod_status - isso encontrará serviços ocultos que potencialmente estão vazando o endereço IP "real".

ou você pode buscar pelo título de um serviço oculto a partir do relatório hunchly dark web.

onionscan em instância local

nota! isso é baseado em uma instalação limpa do ubuntu 20.04 e as instruções podem ser modificadas para outras versões do linux usando as instruções abaixo como base

1. a partir do terminal em suas máquinas locais:

wget https://gitlab.com/n3ph0s/onionscan/-/raw/main/local_install_onionscan.sh

chmod +x local_install_onionscan.sh

./local_install_onionscan.sh

2. agora você precisa de uma forma de conectar ao tor, e podemos usar o docker para isso:

docker run -it -p 127.0.0.1:9050:9050 --name torproxy -d dperson/torproxy

docker inspect torproxy

3. anote o endereço IP listado no campo ipaddress e então execute o onionscan:

onionscan -torproxyaddress <endereço ip do container docker>:9050 -verbose <endereço onion>

4. no navegador local da máquina, navegue até http://localhost:8080 para visualizar o laboratório de correlação do onionscan:

laboratório de correlação onionscan

5. algumas buscas comuns:

snapshot - encontra todos os tipos de todos os dados extraídos.

crawl - encontra todos os crawls bem-sucedidos.

ssh - encontra todos os banners ssh recuperados.

email-address - busca por endereços de e-mail extraídos.

mod_status - isso encontrará serviços ocultos que potencialmente estão vazando o endereço IP "real".

ou você pode buscar pelo título de um serviço oculto a partir do relatório hunchly dark web.

o que é onionscan?

acesse o repositório original: https://github.com/s-rah/onionscan

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    614
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    334
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    257
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    247

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





