

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Pwn ARM NFC — Desafio de estouro de buffer ARM explorando entrada de tag NFC no Raspberry Pi. Inclui guia de montagem de hardware, código do servidor e recuperação de flag para CTF e educação em segurança embarcada. | Kitploit
Ferramentas/GitLabGitLab/aperikube/pwn-arm-nfc
Segurança de Sistemas EmbarcadosFerramentas RFID/NFCCTFSegurança de HardwareAprendizado e EducaçãoExploração de Binários
GitLabaperikube/pwn-arm-nfc

Pwn ARM NFC

Desafio de estouro de buffer ARM explorando entrada de tag NFC no Raspberry Pi. Inclui guia de montagem de hardware, código do servidor e recuperação de flag para CTF e educação em segurança embarcada.

Ver Repositório
187há 8 anosAinda não revisado
Compartilhar
Site

[Desafio] Estouro de buffer ARM via etiqueta NFC

Este projeto é um desafio de baixo nível de código aberto (e divertido de fazer).

Sinta-se à vontade para melhorá-lo ou usá-lo em seus próprios projetos.

Cada arquivo é distribuído "como está" na esperança de que seja útil, mas sem qualquer garantia expressa ou implícita.

Árvore de arquivos

nfc_listener
├── cli
├── nfc_listener.py
├── packages
│   ├── __init__.py
│   ├── log.py
│   └── time.py
├── README.md
├── requirements.txt
├── ressources
│   ├── config.json
│   ├── dump.sh
│   ├── img
│   │   ├── assembly.jpg
│   │   └── rpi_pinout.jpg
│   ├── libs.zip
│   ├── nfc_backup
│   │   ├── carte.mfd
│   │   └── hope.mfd
│   ├── services
│   │   └── server_nfc.service
│   └── sources
│       ├── cli.c
│       ├── flag.c
│       ├── oops.c
│       ├── server.c
│       └── welcome.c
├── RPi_messages
│   ├── example
│   ├── oops
│   ├── printFlag
│   └── welcome
└── server

7 directories, 25 files

Instalação

⚠ Este projeto foi desenvolvido em um ambiente Python2.

pip install -r requirements.txt

No seu Raspberry Pi 3 você pode instalar libnfc, mfoc e wiringPi com o arquivo em ressources/libs:

git clone https://gitlab.com/AperiKube/pwn-arm-nfc.git /opt/nfc_listener
cd /opt/nfc_listener/ressources
unzip libs.zip
cd libs/libnfc
make && sudo make install
cd ../mfoc
make && sudo make install
cd ../wiringPi
./build
sudo cp /opt/nfc_listener/ressources/services/server_nfc.service /etc/systemd/system/
sync

Uso

No Raspberry Pi:

sudo systemctl start
python3 ./nfc_listener.py

Agora, basta gravar sua etiqueta NFC ;-)
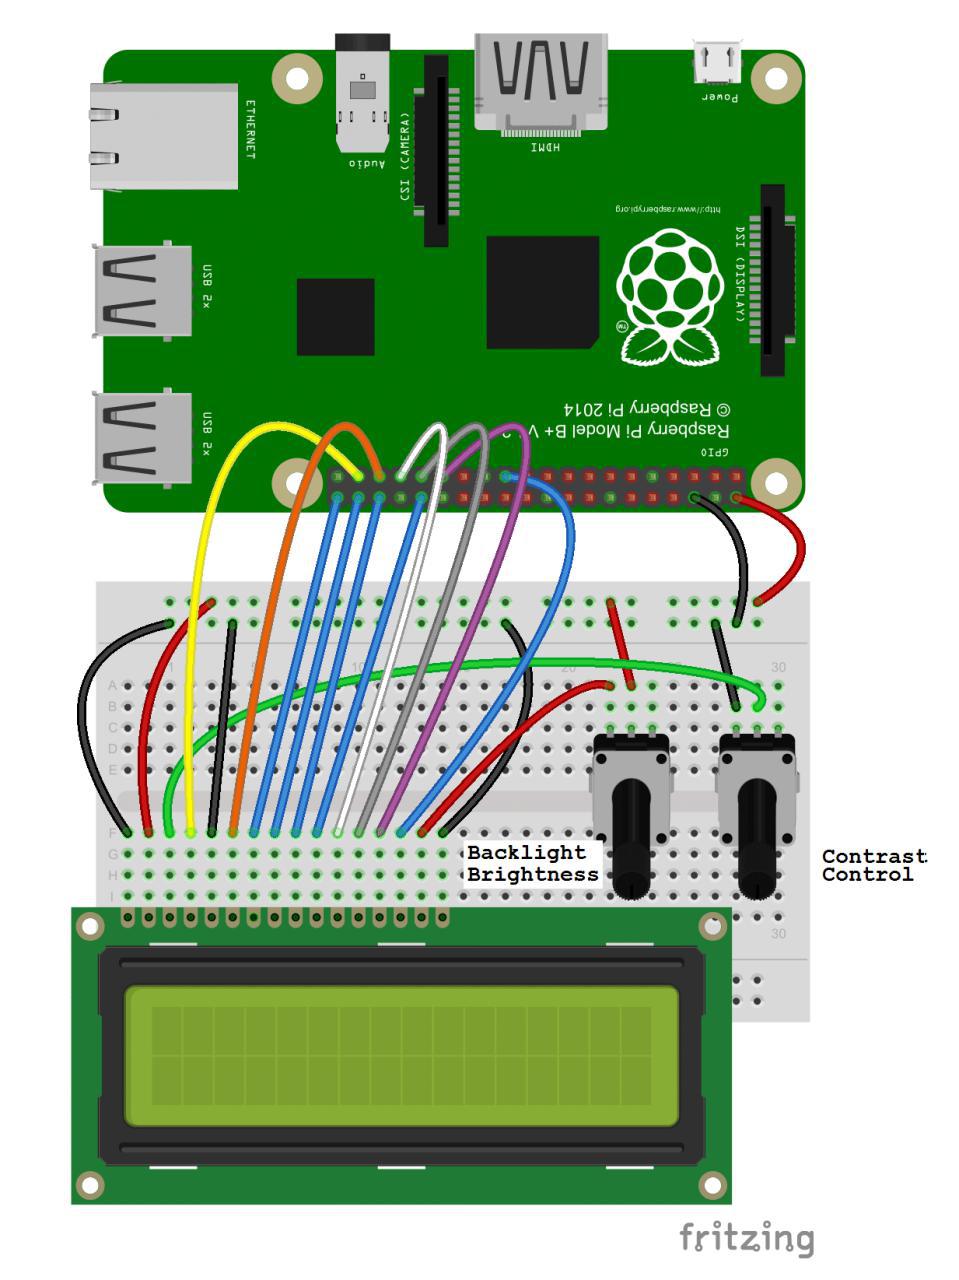
Montagem do hardware

Montagem do Raspberry Pi 3

Com o KKmoon ACR122U conectado via USB ao RPi.

A FAZER

  • Criar um firmware buildroot personalizado em vez de um sistema operacional Rapsbian completo
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    324
  • 5

    estorides

    grisuno/estorides

    Agrega mais de 99 fontes OSINT gratuitas em paralelo, resolve entidades em um grafo de conhecimento e exporta STIX 2.1, MISP ou GraphML com análise assistida por LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    252

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





