 zupit/horusec
Horusec é uma ferramenta de código aberto que melhora a identificação de vulnerabilidades em seu projeto com apenas um comando.


2.1. Requisitos
2.2. Instalação
3.1. Uso via CLI
3.2. Usando Docker
3.3. Versões anteriores
3.4. Usando a aplicação Horusec-Web
3.5. Usando Visual Studio Code
3.6. Usando o Pipeline
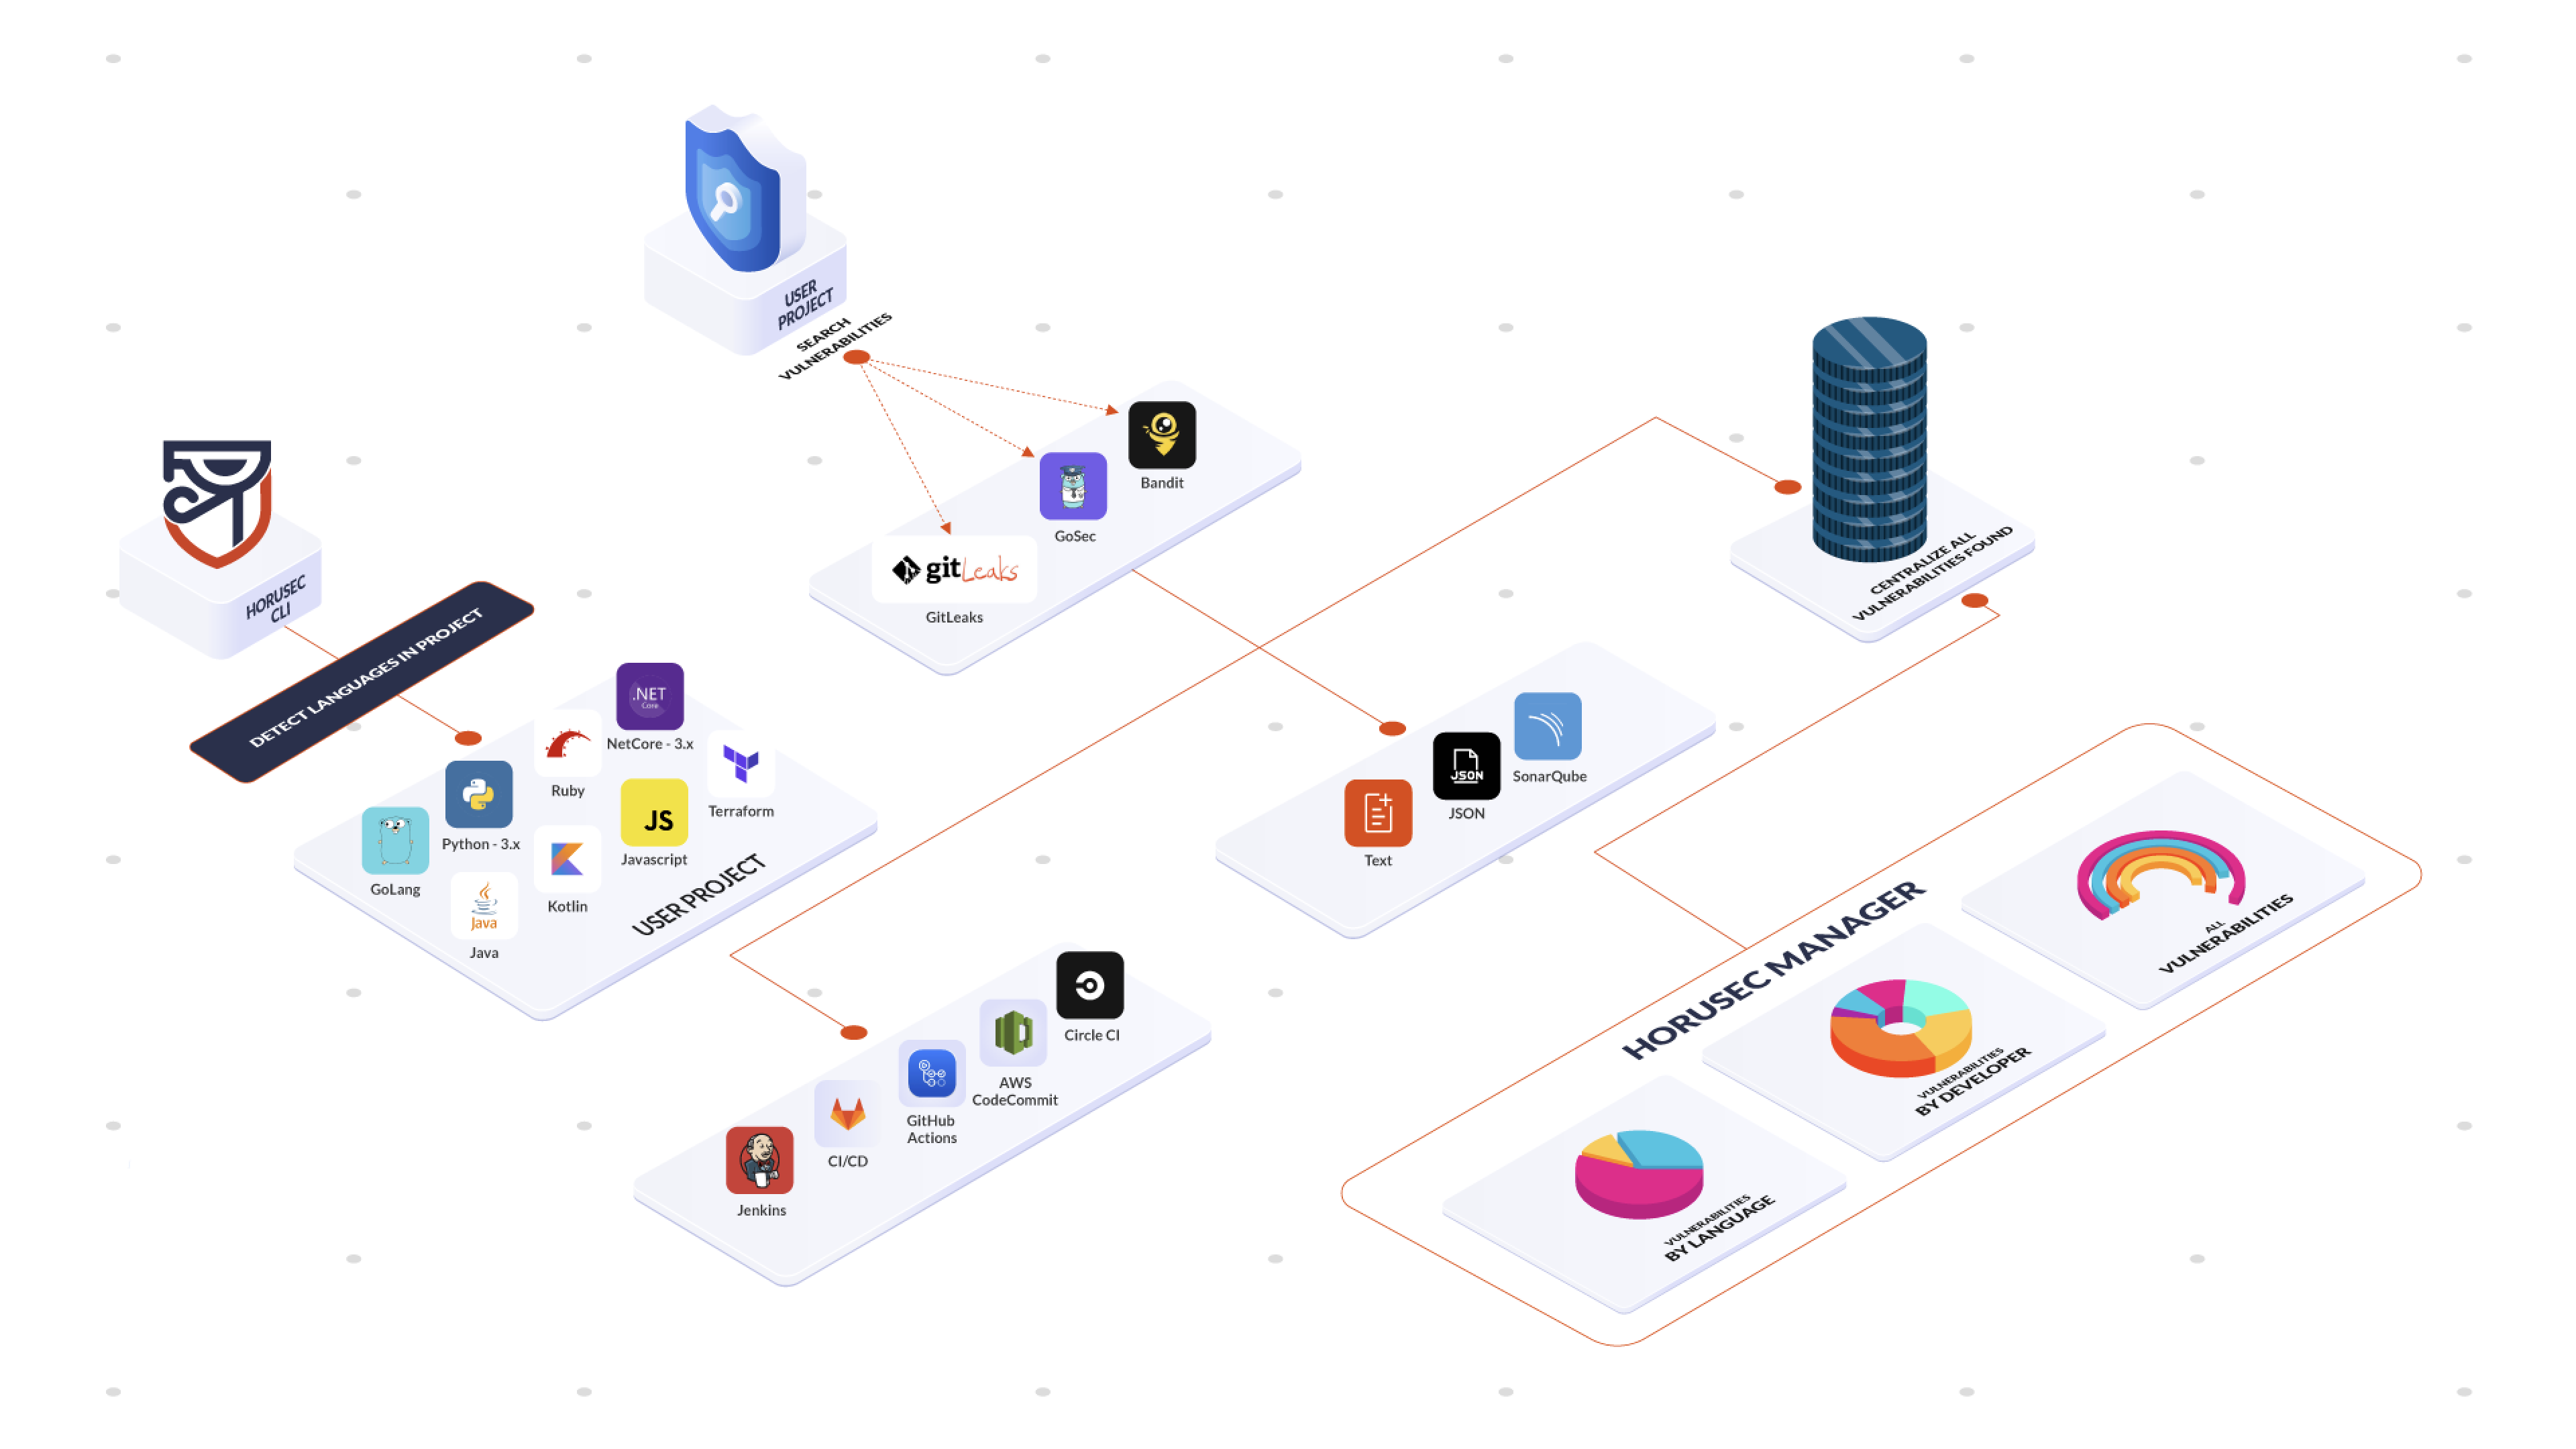
Horusec é uma ferramenta de código aberto que realiza uma análise estática de código para identificar falhas de segurança durante o processo de desenvolvimento. Atualmente, as linguagens analisadas são C#, Java, Kotlin, Python, Ruby, Golang, Terraform, Javascript, Typescript, Kubernetes, PHP, C, HTML, JSON, Dart, Elixir, Shell, Nginx. A ferramenta oferece opções para buscar vazamento de chaves e falhas de segurança em todos os arquivos do seu projeto, bem como no histórico do Git. O Horusec pode ser usado pelo desenvolvedor através da CLI e pela equipe de DevSecOps em pipelines de CI/CD.
Confira nossa Documentação, você verá a lista completa de ferramentas e linguagens que o Horusec analisa.
Você precisa ter o Docker instalado em sua máquina para executar o Horusec com todas as ferramentas que utilizamos.
Se você não tiver o Docker, temos uma flag -D true que desabilitará a dependência, mas também perderá grande parte do poder de análise.
Recomendamos o uso com Docker.
Se você habilitar autores de commit -G true, também existe uma dependência do git.
make install
ou
curl -fsSL https://raw.githubusercontent.com/ZupIT/horusec/master/deployments/scripts/install.sh | bash -s latest
horusec version
amd64
curl -k "https://github.com/ZupIT/horusec/releases/latest/download/horusec_win_amd64.exe" -o "./horusec.exe" -L
arm64
curl -k "https://github.com/ZupIT/horusec/releases/latest/download/horusec_win_arm64.exe" -o "./horusec.exe" -L
./horusec.exe version
Todos os binários com versões podem ser encontrados em nossa página de releases.
Para mais detalhes sobre como instalar, consulte a documentação
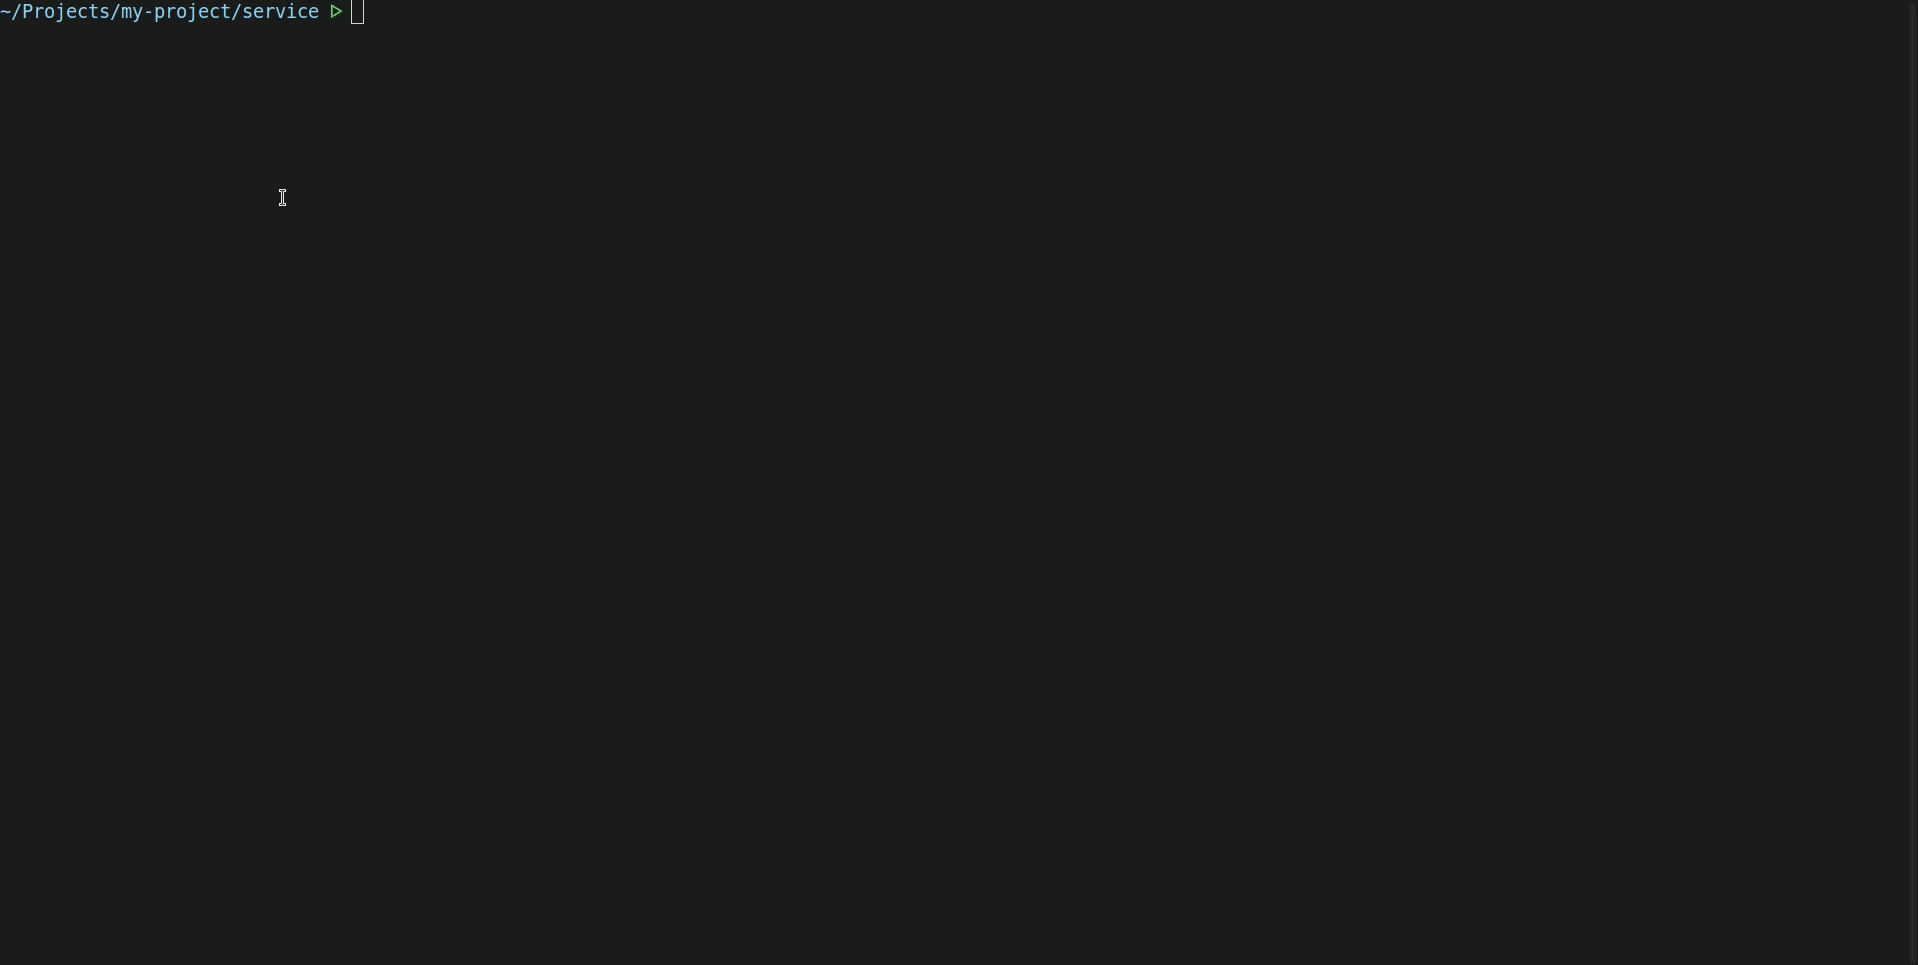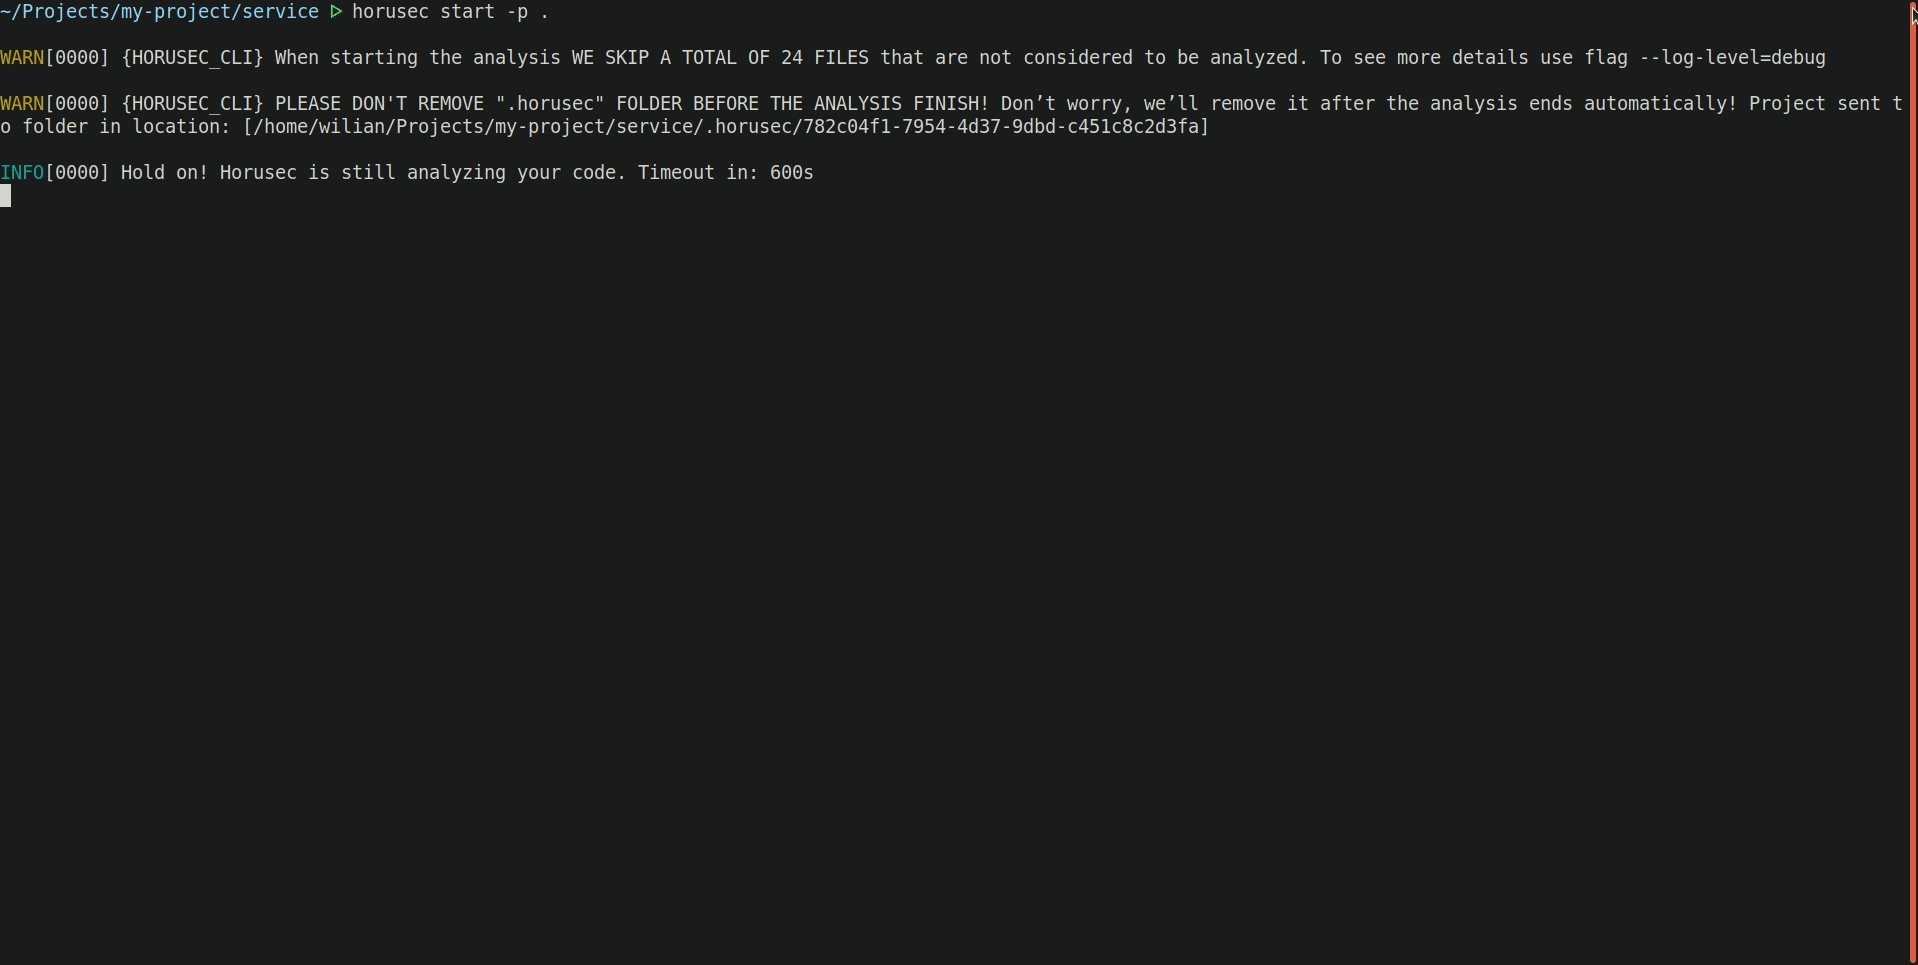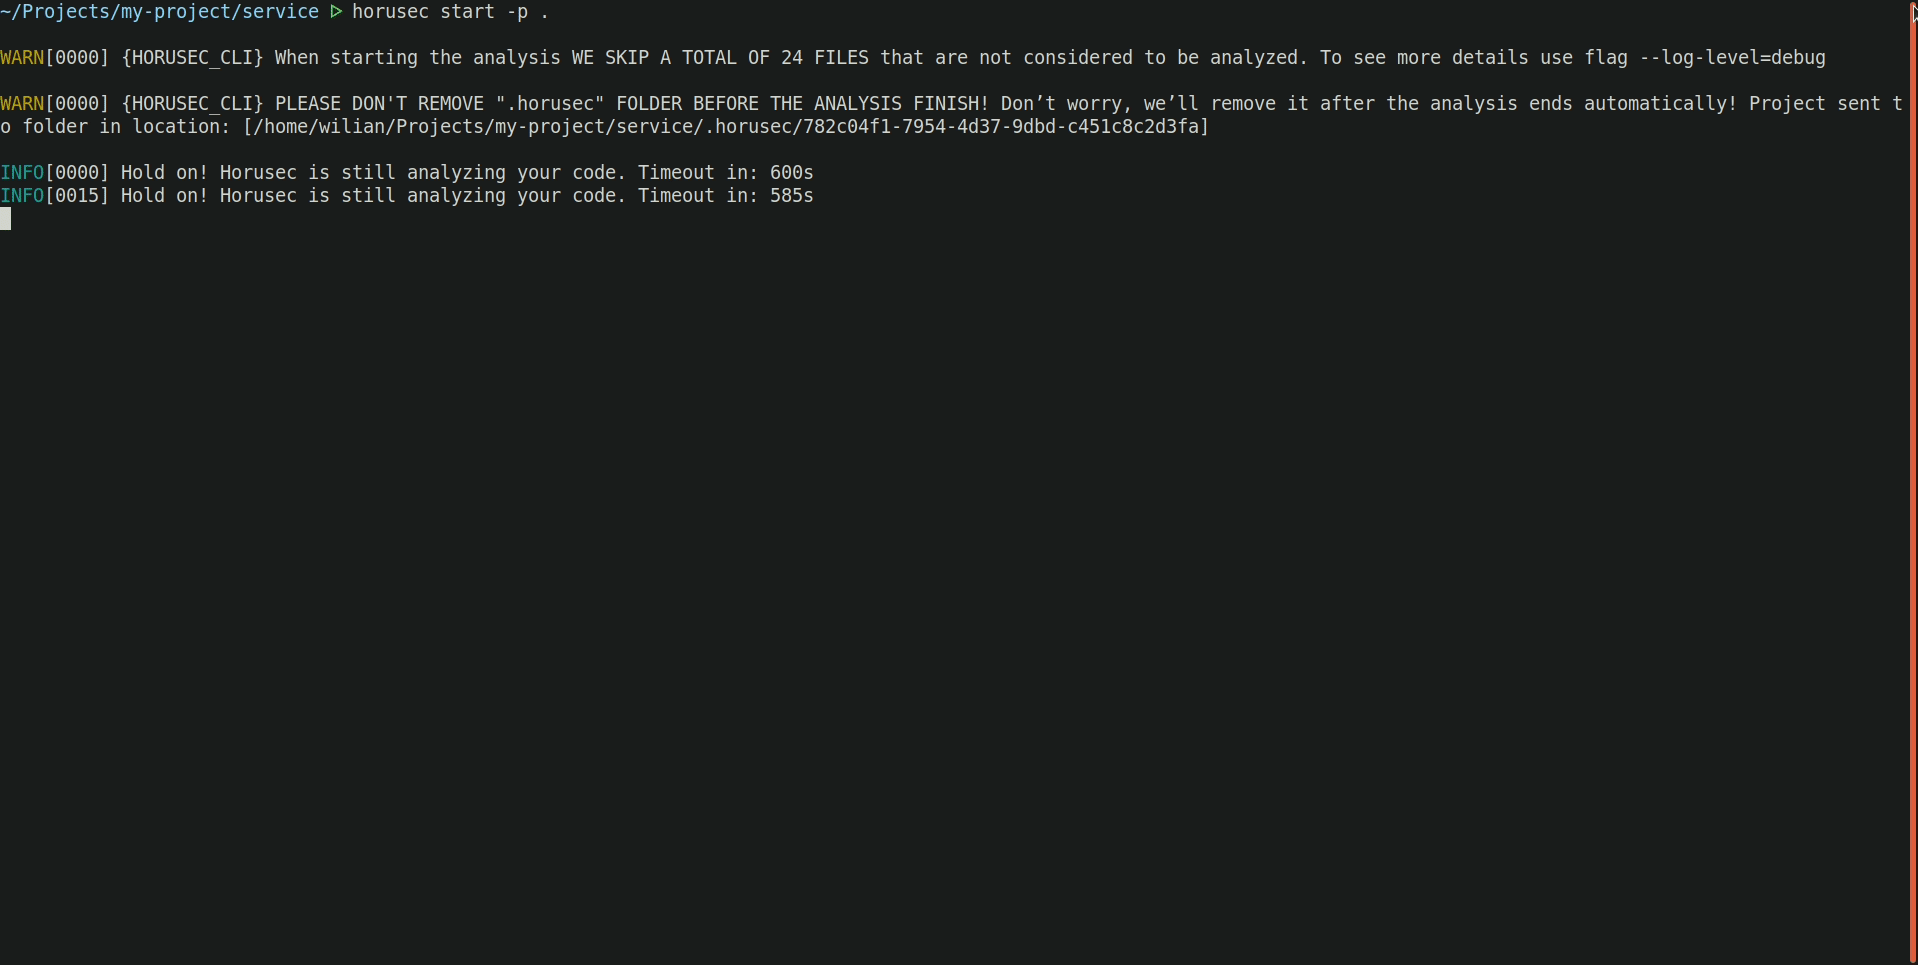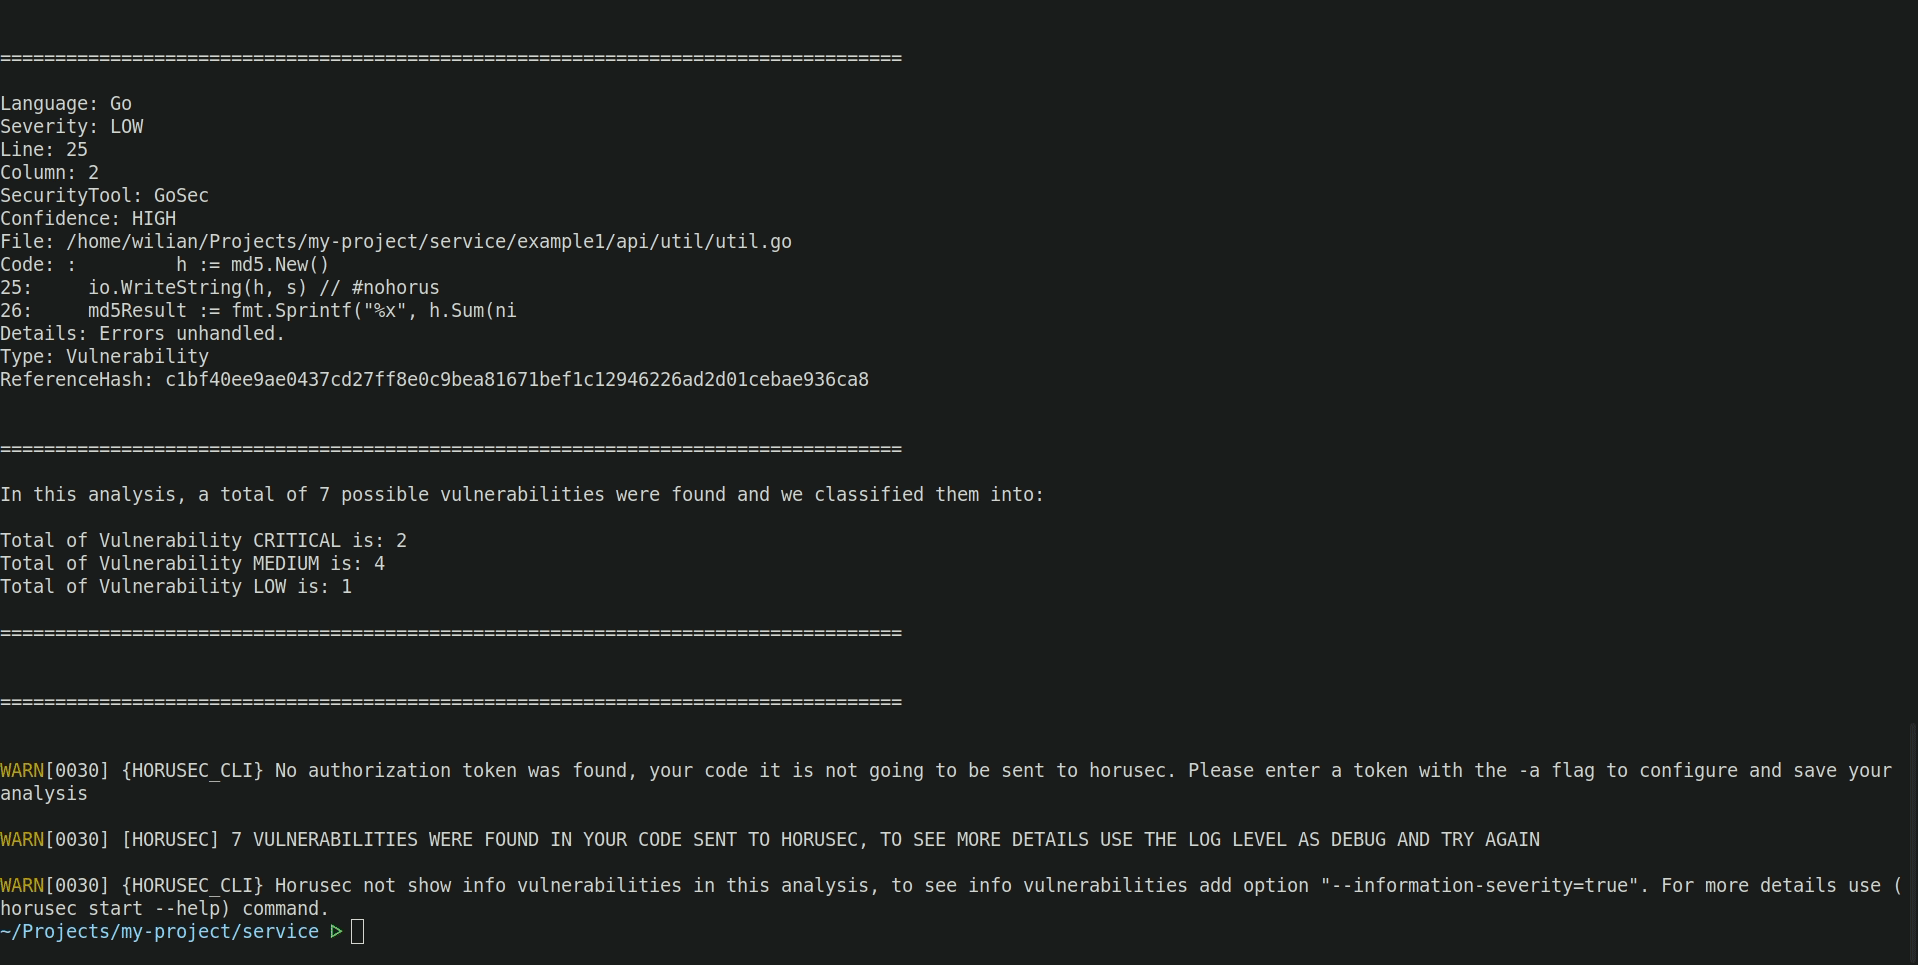
Para usar o horusec-cli e verificar as vulnerabilidades da aplicação, utilize o seguinte comando:
horusec start -p .
Quando o horusec inicia uma análise, ele cria uma pasta chamada
.horusec. Essa pasta é a base para não alterar seu código. Recomendamos adicionar a linha.horusecno seu arquivo.gitignorepara que essa pasta não precise ser enviada ao seu servidor git.
É possível usar o Horusec por meio de uma imagem docker horuszup/horusec-cli:latest.
Execute o seguinte comando para fazê-lo:
docker run -v /var/run/docker.sock:/var/run/docker.sock -v $(pwd):/src horuszup/horusec-cli:latest horusec start -p /src -P $(pwd)
-v $(pwd):/src.Com a imagem docker, acabamos tendo dois caminhos onde o projeto pode ser encontrado.
A flag -p representará o caminho do projeto dentro do container, no nosso exemplo /src.
A flag -P representará o projeto fora do container, no nosso exemplo é representado por $(pwd),
também será necessário passar o caminho do projeto para montar o volume -v $(pwd):/src.
A v1 do Horusec ainda está disponível.
AVISO: O endpoint com v1 será descontinuado, atualize sua CLI para v2. Confira mais detalhes na documentação.
curl -fsSL https://horusec.io/bin/install.sh | bash -s latest
curl "https://horusec.io/bin/latest/win_x64/horusec.exe" -o "./horusec.exe" && ./horusec.exe version
v1.10.3.Gerencie suas vulnerabilidades através de nossa interface web. Você pode ter um painel de métricas sobre suas vulnerabilidades, controle de falsos positivos, token de autorização, atualização de vulnerabilidades e muito mais. Veja a seção aplicação web para continuar lendo sobre ela.


