 zh54321/sharepointdumper

Ferramenta de extração e auditoria do SharePoint em PowerShell para equipes red/blue/purple. Enumera todos os sites/unidades do SharePoint que um usuário pode acessar via Microsoft Graph, baixa arquivos recursivamente e registra todas as requisições HTTP do Graph + SharePoint para correlação com SIEM, engenharia de detecção e testes de IR.
O SharePointDumper é um utilitário de extração e auditoria baseado em PowerShell que enumera sites do SharePoint que um usuário pode acessar via Microsoft Graph e baixa arquivos via SharePoint.
Ele é projetado para testes de SOC / DLP, purple teaming e avaliações de red team não sofisticadas, e portanto produz relatórios detalhados incluindo arquivos baixados e cada requisição HTTP (Graph + SharePoint) para correlação com SIEM.
A ferramenta não realiza autenticação. Em vez disso, ela requer um token de acesso OAuth2 já obtido com as permissões apropriadas do Microsoft Graph (Sites.Read.All ou Sites.ReadWrite.All).
Se você precisar de ajuda para obter tal token, pode usar o EntraTokenAid (exemplos incluídos abaixo), que simplifica a geração de tokens de acesso utilizáveis.
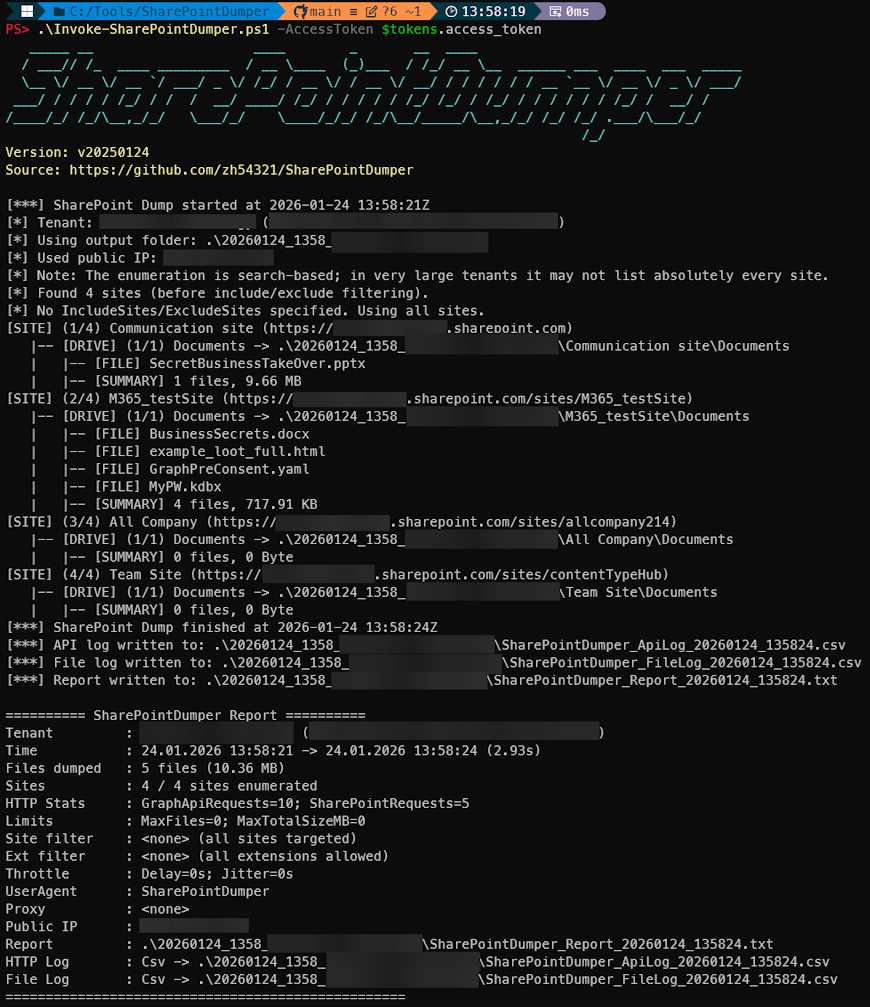
Execução:
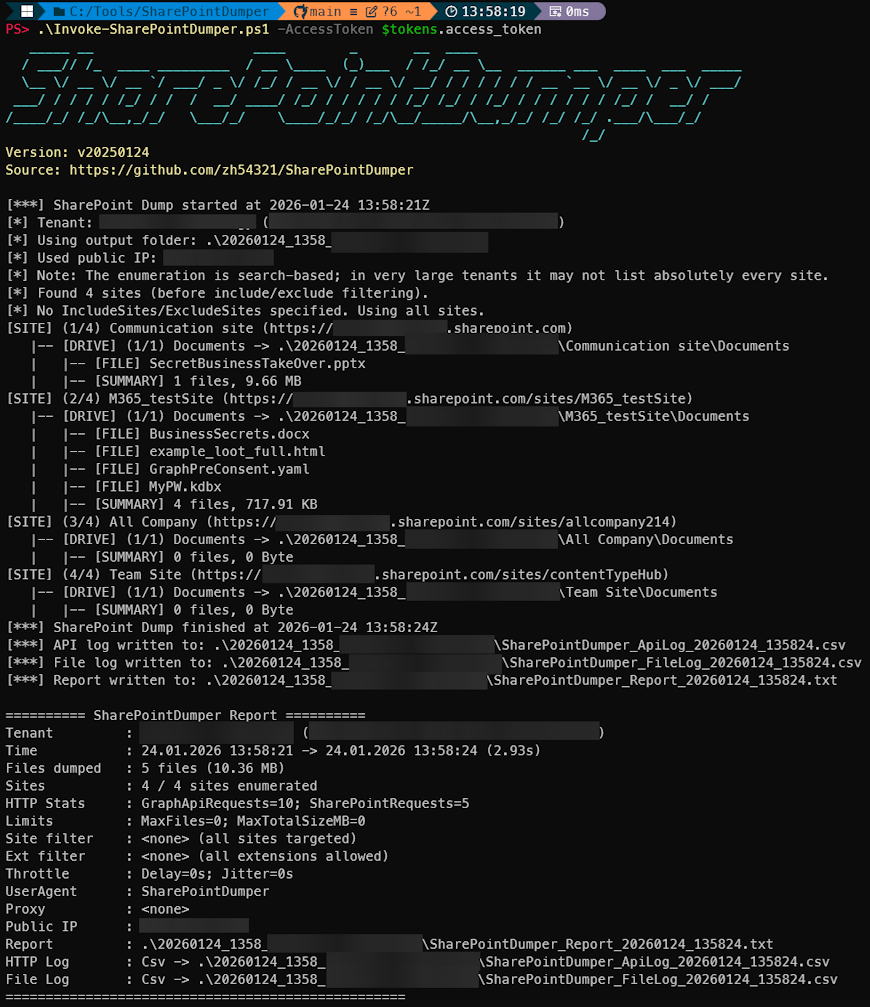
Exemplo de Log de API CSV (pode ser CSV ou JSON):
Exemplo de Log de Download de Arquivos (pode ser CSV ou JSON)

git clone https://github.com/zh54321/SharePointDumper.git
cd SharePointDumper
O SharePointDumper requer um token de acesso válido do Microsoft Graph com permissões delegadas para enumerar sites e arquivos:
Sites.Read.All ouSites.ReadWrite.AllAlém disso, o cliente OAuth deve ter permissão para chamar a API do SharePoint.
Mais de 23 aplicativos próprios da Microsoft já possuem permissões Sites.Read… pré-consentidas. Eles podem baixar arquivos do SharePoint e podem ser usados para obter um token válido sem configuração adicional do tenant.
