
 you-ssef9/cve-2025-52691
Este repositório contém uma Prova de Conceito (PoC) segura para detectar versões vulneráveis do SmarterMail afetadas pela CVE‑2025‑52691. O script realiza apenas a detecção de versão e não explora a vulnerabilidade.

Este repositório contém uma Prova de Conceito (PoC) segura para detectar versões vulneráveis do SmarterMail afetadas pela CVE‑2025‑52691. O script realiza apenas a detecção de versão e não explora a vulnerabilidade.
CVE-2025-52691 – PoC de Detecção de Versão do SmarterMail 📌 Descrição
Este repositório contém uma Prova de Conceito (PoC) de Detecção em Python para a CVE‑2025‑52691, uma vulnerabilidade crítica que afeta o SmarterMail Build 9406 e versões anteriores.
⚠️ Esta PoC realiza apenas detecção Ela NÃO faz upload de arquivos, NÃO explora e NÃO executa código.
🛑 Resumo da Vulnerabilidade
ID da CVE: CVE‑2025‑52691
Produto: SmarterMail
Versões Afetadas: Build 9406 e anteriores
Impacto: Upload arbitrário de arquivos → Potencial Execução Remota de Código
Autenticação: Não necessária
Um atacante não autenticado poderia fazer upload de arquivos arbitrários para qualquer localização no servidor de e-mail se o alvo estiver vulnerável.
🔍 Como esta PoC funciona?
Este script detecta instâncias vulneráveis do SmarterMail identificando o aplicativo e extraindo sua versão/número de build.
Lógica de Detecção
Envia requisições HTTP GET para endpoints comuns do SmarterMail:
/ /interface/ /interface/login /interface/root
Detecta a presença do SmarterMail por meio de:
Busca pela string SmarterMail no corpo da resposta
Ou detecção de padrões de versão em cabeçalhos HTTP ou conteúdo HTML
Extrai a versão/número de build
Usa expressões regulares para identificar strings de versão
Extrai o número de build do último segmento da versão
Verificação de Vulnerabilidade
Se o número de build ≤ 9406 → VULNERÁVEL
Se o número de build > 9406 → NÃO VULNERÁVEL
Nenhum payload, upload ou ação maliciosa é realizado.
🧪 Exemplo de Lógica de Detecção (Simplificado) Versão detectada: 17.6.9406 Número de build: 9406 Resultado: VULNERÁVEL
Versão detectada: 17.7.9412 Número de build: 9412 Resultado: NÃO VULNERÁVEL
🚀 Como Executar Requisitos
Python 3.x
biblioteca requests
Instale as dependências:
pip install requests
Alvo Único python3 CVE-2025-52691POC.py -u http://target.com
Múltiplos Alvos python3 CVE-2025-52691POC.py -l targets.txt
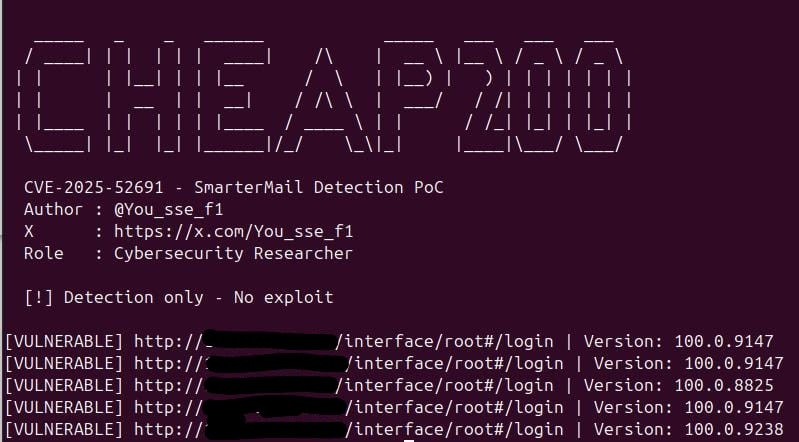
🖥 Exemplo de Saída [VULNERÁVEL] http://example.com | Versão: 17.6.9406
[NÃO VULNERÁVEL] http://example.com | Versão: 17.7.9412
[DESCONHECIDO] http://target.com | SmarterMail não detectado
📎 Referências
Aviso da CSA Singapura: https://www.csa.gov.sg/alerts-and-advisories/alerts/al-2025-124
Site Oficial do SmarterMail: https://www.smartertools.com/smartermail
⚠️ Aviso Legal
Este script é fornecido apenas para fins educacionais e de segurança defensiva.
Analise apenas sistemas que você possui ou para os quais tenha autorização explícita para testar.
O autor não é responsável por qualquer uso indevido ou atividade ilegal.
📜 Licença
Licença MIT
👤 Autor
Pesquisador: @You_sse_f1
X (Twitter): https://x.com/You_sse_f1
Função: Pesquisador de Cibersegurança
ℹ️ Sobre
PoC de Detecção em Python para a CVE‑2025‑52691 Tags:
cve · detecção · smartermail · cibersegurança · poc






