
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
hm-surf — macOS CVE-2024-44133 avaliador de navegadores populares | Kitploit

Ferramentas/GitHubGitHub/yo-yo-yo-jbo/hm-surf
Análise de VulnerabilidadesExploraçãoColeta de InformaçõesSegurança WebPrivacidade
GitHubyo-yo-yo-jbo/hm-surf

hm-surf

macOS CVE-2024-44133 avaliador de navegadores populares

Ver Repositório
10253há 2 anosAinda não revisado
Compartilhar

Avaliador HM-Surf

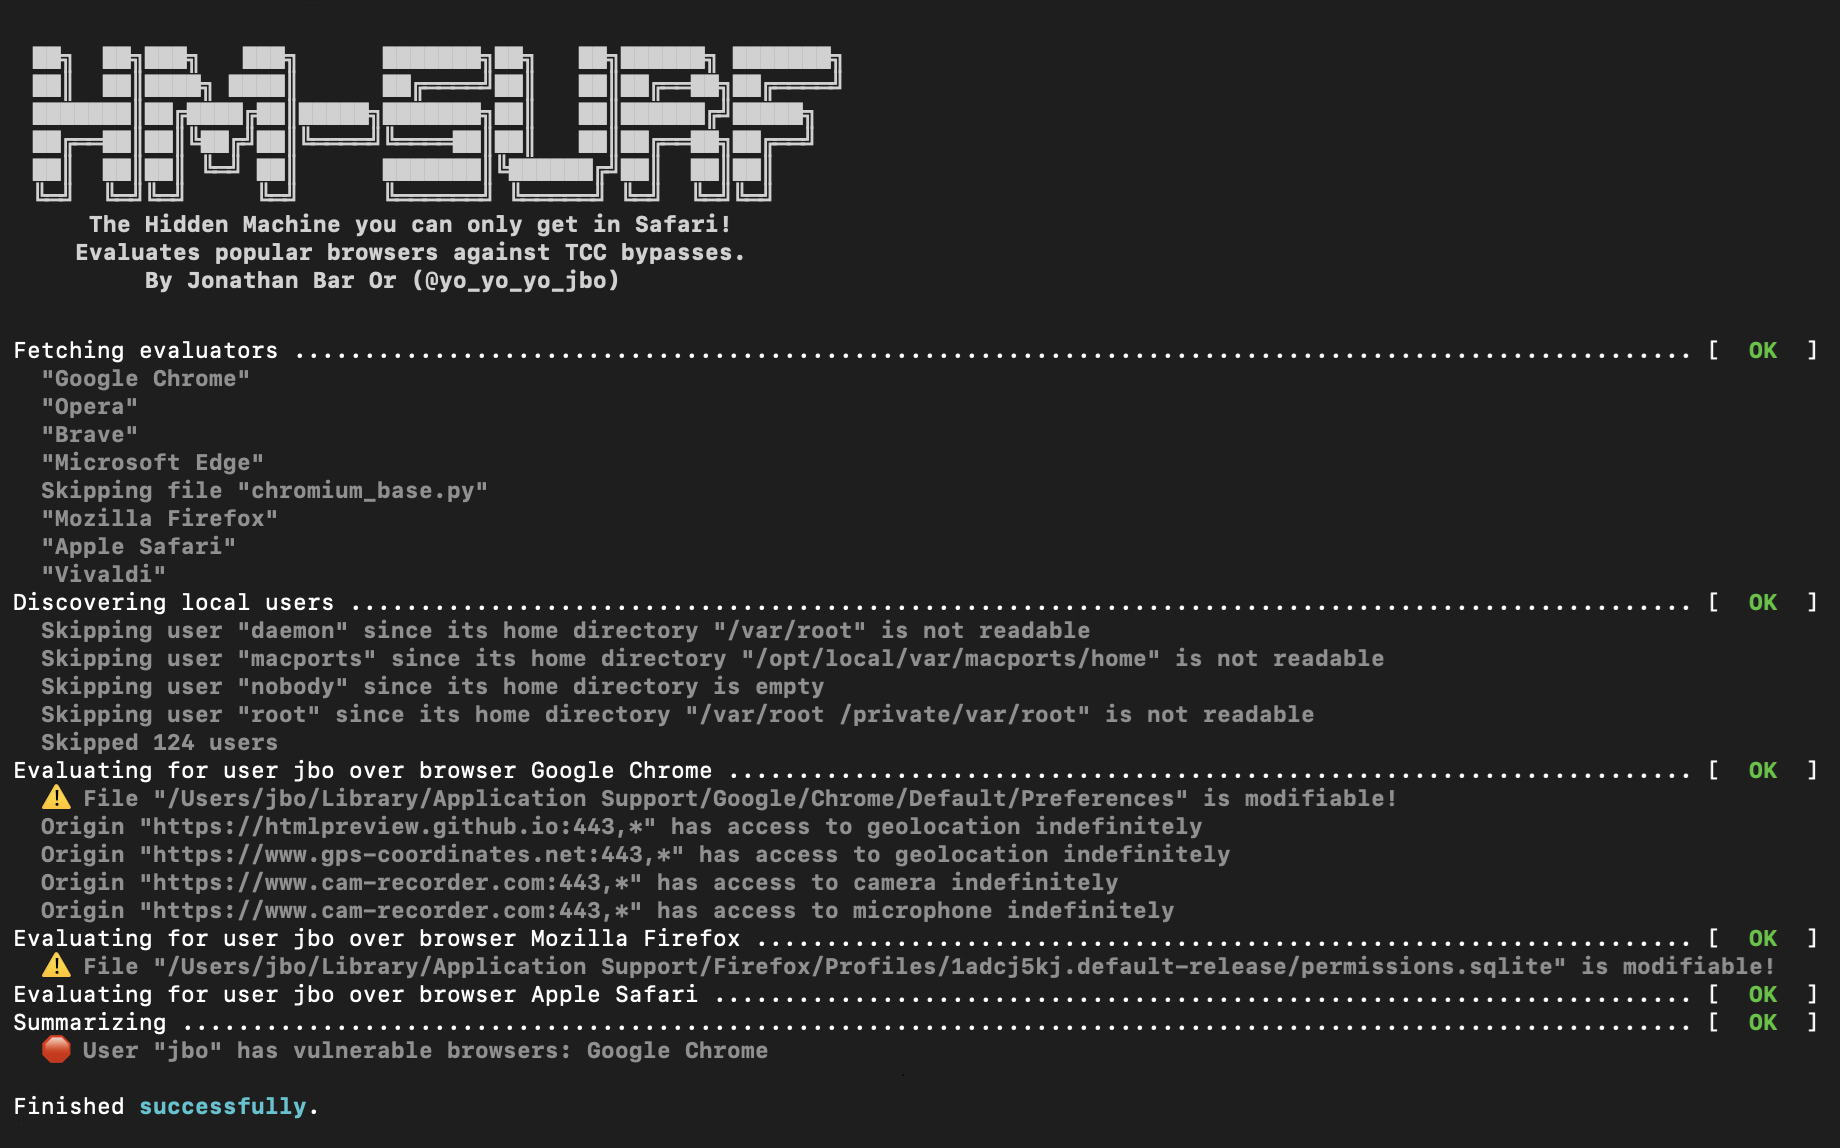
Avalia a suscetibilidade ao CVE-2024-44133 dos navegadores comuns do macOS.
Também contém o HTML que tira uma captura de tela e a baixa, junto com a extração de localização. Screenshot
Uso - avaliador

Para executar o avaliador, que avalia o CVE-2024-44133 em todos os navegadores comuns do macOS, execute:

python3 -m pip install -r ./requirements.txt
./hm-surf-eval.py

Após a execução, a ferramenta avalia as capacidades de bypass do TCC de todos os navegadores comuns do macOS.

Uso - HTML

O arquivo hm-surf.html é uma página HTML de exemplo que demonstra o CVE-2024-44133.
Tudo o que faz é acessar a câmera e a localização, apresentando a localização (com baixa precisão, propositalmente) e baixa a captura de tela da câmera (mas poderia facilmente salvá-la em um servidor).
Este arquivo não é um exploit por si só e requer acesso à Câmera, Microfone e localização habilitado para o navegador, por exemplo, por um invasor local sobrescrevendo as preferências por navegador.
Essa capacidade pode ser avaliada com o avaliador.
Para visualizar a página HTML facilmente, você pode usar qualquer ferramenta, por exemplo, htmlpreview.

Codificação

Codificar um avaliador é bastante fácil - você herda de BrowserEvaluatorBase e implementa dois métodos:

  • get_browser_name - recupera um nome de navegador legível por humanos.
  • evaluate - recebe o username e seu home_dir e avalia a suscetibilidade. Retornar None significa que o navegador não é suscetível, enquanto retornar uma instância de BrowserResults produz resultados suscetíveis.

Note que também existe uma classe base ChromiumEvaluatorBase para navegadores baseados em Chromium, o que significa que você precisa implementar o habitual get_browser_name e também um método get_preference_filepath que retorna um caminho de arquivo de preferências para o diretório home fornecido. Você não precisa implementar evaluate para navegadores baseados em Chromium, isso é implementado pela classe base.


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    424
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    276

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →




